組織全体にわたるエンドポイントとネットワークの統合可視化には、どのようなソリューションを採用すべきでしょうか?
エンドポイントとネットワークの統合可視化ソリューションには、ネットワーク可視化ソリューション、ネットワーク検知・対応(NDR)、およびエンドポイント検知・対応(EDR)を単一のビューに統合するプラットフォームが必要です。組織は、脅威の検知と対応を向上させるために、エンドポイント、パケット、ログ、ネットワークのテレメトリをリアルタイムで相関分析できるSOC可視化ツールを検討すべきです。強力な統合可視化アプローチにより、セキュリティチームは、一元化された監視と分析を通じて、横方向の移動の検知、死角の削減、ネットワークセキュリティの強化、および調査の迅速化を実現できます。
はじめに
今日のセキュリティチームは、データに埋もれながらも、その文脈を把握できていない状況にあります。アラートは山積みになり、ツールは増え続け、エンドポイントでのイベントとネットワーク上の異常との間の隙間に、攻撃者は侵入の機会を見出しています。問題は、組織にセキュリティツールが不足していることではありません。問題は、それらのツール同士が連携しておらず、その間の死角こそがまさに脅威が潜む場所であるということです。
エンドポイントとネットワークの可視性を統合するソリューションは、単なるトレンドではありません。それは、現代の脅威検知が実際に必要としている構造的な変革なのです。
ネットワーク可視性のギャップは依然として存在する
多くの組織では、デバイス上でエンドポイント検出・対応(EDR)ツールを稼働させると同時に、トラフィックを監視する別のネットワークセキュリティツールを運用しています。理論上は、これでカバーされているように見えます。しかし実際には、同じ環境に対して2つのサイロ化された視点が生じてしまいます。
EDRツールは、デバイス上で発生する事象(プロセスの実行、ファイルの変更、レジストリの改変、横方向の移動の試みなど)を検知します。一方、ネットワーク可視化ソリューションは、ネットワーク上を流れるデータ(異常なトラフィックパターン、不審なDNSクエリ、データ流出の試み、コマンド&コントロールへのコールバックなど)を検知します。どちらか一方だけでは、全体像を把握することはできません。
脅威アクターがネットワーク上で横方向に移動する際、両方のレイヤーに接触します。エンドポイントを侵害し、ネットワークを利用してピボットを行い、別のエンドポイントに到達するのです。SOCの可視化ツールが両方の情報源をリアルタイムで相関分析していない場合、アナリストはピースの半分が欠けたパズルを人手だけで組み立てなければなりません。それには時間がかかります。攻撃者はその時間を狙っています。統合されたネットワーク可視化ソリューションがなければ、セキュリティチームはエンドポイントとネットワークのアクティビティをリアルタイムで相関分析することに苦労することになります。
「統合ネットワーク可視化ソリューション」の意味
脅威の検知という観点における「統合セキュリティ」とは、エンドポイントのテレメトリとネットワークのテレメトリを統合し、相関付けられた単一のビューとして表示することです。これは、EDRやネットワーク検知・対応(NDR)ツールの代替となるものではありません。むしろ、これらのツールを連携させることを目的としています。
これが実際にどのような意味を持つのかを見てみましょう。エンドポイント上のプロセスが異常なアウトバウンド接続を試みた場合、アラートが発動します。SOCアナリストは、そのプロセスを開始したユーザーアカウント、そのアカウント上でプロセスが過去にどのような動作を行っていたか、すべてのネットワークトラフィックの行き先、そして環境内の他のエンドポイントで同様のトラフィックが観測されたかどうかなど、一連の情報を即座に確認できます。これこそが完全な情報セットです。統合が行われていない場合、ツール間の切り替え、ログのエクスポート、手動での相関分析に時間がかかり、時間がかかり、エラーが発生しやすくなります。
また、統合された可視性こそが、リアクティブなセキュリティとプロアクティブな脅威ハンティングを区別する要素でもあります。ネットワークとエンドポイントのデータに共通のデータモデルがあれば、脅威ハンターは両方のレイヤーにまたがってクエリを作成できます。これにより、高度な持続的脅威(APT)やランサムウェアの攻撃者が行うのと同様に、デバイスやネットワークの特性を横断するパターンを検索することが可能になります。最新のネットワーク可視化ソリューションは、組織が暗号化されたトラフィックを監視し、ネットワークの挙動を分析し、企業ネットワークのセキュリティを強化するのに役立ちます。
ネットワーク検知・対応(NDR)だけでは不十分な理由
ネットワーク検知・対応(NDR)には大きな可能性があります。管理対象外のデバイスやIoT資産への攻撃、ネットワークインフラへの攻撃など、エンドポイント対策ではまったく検知できない脅威を明らかにします。また、暗号化されたトラフィックの異常、不審な横方向の移動、準備段階にあるデータ流出なども検知します。これらはすべて、EDRでは決して検知できないものです。
しかし、NDRには根本的な欠点があります。それは、プロセスレベルのコンテキストを一切持っていないことです。NDRがアウトバウンド接続を不審とみなした場合、IPアドレス、ポート、プロトコル、場合によっては宛先のレピュテーションまでは把握できます。しかし、そのアプリケーションがすでにエンドポイント上で不審な動作を伴って実行されていることが検出されていたのか、それともこれまで見たことのない未知のアプリケーションなのかについては把握できません。
見逃されているのは、すべてのコンテキストを含む高精度なアラートです。エンドポイントのコンテキストがなければ、NDRのアラートを手動で調査することは困難であり、無視されたり、誤検知につながったりする可能性があります。エンドポイントのコンテキストがない場合、正当な業務活動と実際の脅威を区別するために、アラートに対して多大な手動調査が必要となります。これにより、アナリストの作業負荷が増大し、対応までの平均時間(MTTR)も長引くことになります。
エンドポイント検出・対応(EDR)だけでは不十分な理由
EDRはプロセスレベルの詳細な可視性を提供しますが、それ自体にも死角があります。EDRが把握できるのは、管理対象で登録済みのデバイス上で発生する事象のみです。管理対象外のエンドポイント、ネットワークデバイス、OT資産、およびクラウドインフラストラクチャは、従来のEDR導入環境では完全に可視化されません。
資産のカバー範囲だけでなく、EDRはネットワーク層のコンテキストの把握にも苦戦しています。エンドポイントが、初期の侵害から最終的なペイロードの実行に至るまでの間に、その活動の多くがネットワーク層で発生する多段階攻撃に巻き込まれている可能性があります。EDRは攻撃の始まりと終わりを捕捉できますが、その中間を見逃してしまいます。
エンドポイントのテレメトリのみに依存する脅威の検知と対応では、早期検知を可能にしたかもしれないネットワーク層のインジケーターを常に見逃してしまうことになります。
統合型脅威検知の実践例
統合セキュリティアーキテクチャへの移行を進めた組織からは、具体的な運用上の変化が報告されています。アナリストは、ツール間のコンテキスト切り替えを行う必要がなくなり、相関付けられたタイムラインに基づいて作業を開始します。関連データがすでに集約されているため、以前は数時間を要していた調査も、数分で解決できるようになります。
ネットワークとエンドポイントの統合的な可視化によって実現される主な機能には、以下のものが含まれます。
- 相関付けられた検知:エンドポイントに脅威インジケーターが現れ、それが異常なネットワークトラフィックと相関している場合、両方のデータポイントがすでにリンクされた状態で検知がトリガーされます。アナリストは、対応に必要なコンテキストを備えた、信頼性の高いアラートを受け取ることができます。
- 迅速な封じ込め:侵害が確認された場合、対応措置をエンドポイントとネットワークの両方に同時に講じることができます。デバイスを隔離すると同時に、関連するネットワークトラフィックをブロックすることで、脅威の滞留時間を大幅に短縮できます。
- 脅威ハンティングの向上:統合されたデータ全体を対象としたハンティングにより、単一の検索でプロセスツリー、ネットワーク接続、ユーザー行動を横断してクエリを実行できます。ハンターはより正確な仮説を立て、より有意義な結果を得ることができます。
- アラート疲労の軽減:相関分析により、重複アラートや信頼性の低いノイズが削減されます。ネットワークとエンドポイントのシグナルが互いに補完し合うことで、その結果として生成されるアラートは、いずれかのシグナル単独の場合よりも実用的なものとなります。
SOCの可視性の問題
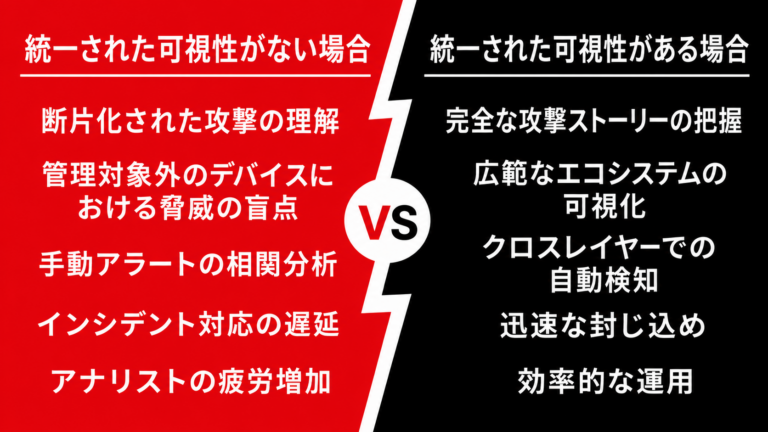
特にSOCチームにとって、統一された可視性の欠如は日々の運用上の負担となっています。成熟した環境では、アナリストは平均して数十ものツールを管理しています。連携していないシステム間で相関分析を行う際の認知的負荷は、調査の遅延やエラー率の増加を招き、アナリストのバーンアウトに直接つながっています。
エンドポイントとネットワークのデータを統合するSOC可視化ツールは、ワークフローのレベルでこの問題に対処します。手動で相関分析を行う代わりに、プラットフォームが自動的にそれを行います。アナリストは、生のアラートを数時間かけて精査する必要がある段階からではなく、すでにコンテキストが存在する段階から調査を開始できます。
これは、スリムなセキュリティチームを運用している組織にとって特に重要です。すべての組織が大規模なSOCを運用できるわけではありません。統合された可視性により、複雑で多段階にわたる脅威を調査するために必要な時間と専門知識が削減され、小規模なチームの効率が大幅に向上します。SOCチームは、複雑な環境における調査を簡素化し、アラート疲労を軽減するために、ネットワーク可視化ソリューションに依存しています。
セキュリティチームにとって統合可視性が重要な理由
統合されたネットワーク/エンドポイント可視性への投資対効果について語る際、セキュリティ責任者は、単に技術の機能について述べるだけでなく、それがもたらす運用上の成果についても言及すべきです。
問うべき点は次の通りです。現在、真陽性(True Positive)が特定されるまでにどれくらいの時間がかかるか? アナリストが1件の調査に費やす工数はどれくらいか? 現在の平均修復時間(MTTR)はどれくらいか? クロスレイヤーの相関分析の欠如により、検出されずにいる脅威はどれほどあるか?
統合脅威検知の導入前後にこうしたベースライン調査を実施した企業は、一貫して検知精度、調査速度、およびアナリストの効率の向上を実現しています。ネットワーク可視化ソリューションへの投資は、運用効率を向上させ、調査を加速させ、脅威の迅速な検知と対応を支援します。この投資は、セキュリティ上の成果と運用能力の両面で成果をもたらします。
結論
攻撃者は孤立して活動するものではありません。エンドポイントやネットワークをシームレスに行き来し、連携していないセキュリティソリューション間の隙間を突いてきます。この動きに対抗しようとする防御側は、同様に可視性を確保しなければなりません。
エンドポイントとネットワークの統合的な可視性は、今日の脅威に対応するために必要な、迅速かつ効果的な脅威の検知と対応を実現するための鍵となります。断片的なツールの使用に固執する組織は、調査に時間を浪費し続け、その瞬間に警告を受けるべき脅威を検知できなくなるでしょう。統合されたネットワーク可視化ソリューションを導入する組織は、より強力な可視性、より迅速な対応、そしてサイバーセキュリティの回復力の向上を実現します。
セキュリティを強化するためのインフラはすでに存在しています。問題は、組織がそれを連携させる意思があるかどうかです。
統合セキュリティプラットフォーム選びのポイント
- 実用的な評価フレームワークを活用して、ツールの乱立を解消しましょう。
- 可視性、検知精度、自動化の観点から各プラットフォームを比較しましょう。
- ハイブリッド環境やクラウド環境における実環境でのパフォーマンスを検証しましょう。
- リスクを考慮した上で、確信を持ってセキュリティに関する意思決定を行いましょう。
よくある質問
1. 脅威の検知において、統合的な可視性が重要なのはなぜですか?
統合的な可視性により、エンドポイント、ネットワーク、ログのデータが1つのプラットフォーム上で連携されるため、脅威の検知精度が向上し、死角が減少するとともに、組織全体でのインシデント対応が迅速化されます。
2. 可視化ツールを活用してネットワークのパフォーマンスを向上させるには?
高度なネットワーク可視化ソリューションは、チームがトラフィックのパターンを監視し、ボトルネックを特定し、異常を検知し、インフラのパフォーマンスを最適化すると同時に、ネットワークセキュリティの強化を支援します。
3. 組織は可視化ソリューションにどのような機能を求めるべきでしょうか?
組織は、リアルタイム監視、統合されたネットワーク検知・対応、エンドポイント検知・対応、一元化されたダッシュボード、自動化、分析機能、および拡張性の高いSOC可視化ツールを優先すべきです。
4. 組織はどのようにして統合的な可視化を効果的に導入できるか?
組織は、エンドポイント、ネットワーク、クラウド、およびセキュリティのテレメトリを、自動化された脅威の検出および対応ワークフローをサポートする一元化されたプラットフォームに統合することで、統合的な可視化を導入することができる。
5. SOCの運用において、統合された可視性はどのような役割を果たすのでしょうか?
SOC環境において、統合されたセキュリティと可視性により、アナリストは相関付けられたアラートを受け取り、調査を迅速化し、インシデントの優先順位付けを改善し、セキュリティ運用全体での連携を強化することができます。