はじめに
機密データや重要な資産の保護は、何にも代えがたい重要性を持ちます。サイバーセキュリティの脅威情勢は絶えず変化しており、サイバー犯罪者はネットワーク防御を突破するために、ますます巧妙な手法を用いています。その結果、組織はネットワークを保護するために、常に警戒を怠らず、先手を打つ姿勢を保つ必要があります。
ネットワーク検知・対応(NDR)は、継続的な監視、迅速な脅威検知、効果的な対応機能を提供する、極めて重要なサイバーセキュリティソリューションとして登場しました。このブログ記事では、いくつかの重要な疑問にお答えします。サイバーセキュリティにおけるNDRとは何か、その仕組み、ネットワークセキュリティの強化における重要な役割について解説し、最後にNetWitnessが機密データの保護にどのように役立つかをご紹介します。
なぜNDRサイバーセキュリティが必要なのか?
サイバー脅威が絶えず進化し、ますます巧妙化している現代において、従来のセキュリティ対策のみに頼ることはもはや不十分です。シグネチャベースのセキュリティツールは既知の脅威の検出には有効ですが、新規かつ複雑な攻撃を特定することにはしばしば苦戦します。この能力のギャップにより、組織はゼロデイ攻撃や高度持続的脅威(APT)に対して脆弱な状態に置かれてしまいます。
NDRサイバーセキュリティは、先を見越した多面的なアプローチを採用することで、この限界を克服します。ネットワークトラフィックを継続的に監視し、パターンを分析するとともに、機械学習や行動分析などの高度な分析手法を活用して、悪意のある活動を検知します。つまり、NDRセキュリティは従来のセキュリティ対策を補完し、幅広いサイバー脅威に対する包括的な防御を実現するのです。
現代のセキュリティにおいてNDRが重要な理由
現代の企業は、オンプレミス環境、クラウドインフラ、リモートワーカー、相互接続されたサードパーティのネットワークなど、多様な環境で業務を展開しています。攻撃対象領域が拡大する中、セキュリティチームには、従来のセキュリティ対策では得られないような、ネットワーク活動に対するより詳細な可視性が求められています。
NDRサイバーセキュリティは、ネットワークの挙動をリアルタイムで分析することで、高度な脅威、ラテラルムーブメント、内部者による脅威、ランサムウェアの活動、コマンド&コントロール通信などを検知するのに役立ちます。既知の指標に大きく依存する従来の検知手法とは異なり、セキュリティ分野におけるNDRは、行動分析と機械学習を通じて不審な活動を特定します。
最高のネットワーク検知・対応(NDR)機能を求める組織にとって、NDRは継続的な監視、脅威ハンティングの支援、迅速なインシデント調査を提供します。これにより、NDRは現代の企業セキュリティ運用において不可欠な要素となっています。
NDRはどのように機能するのか?
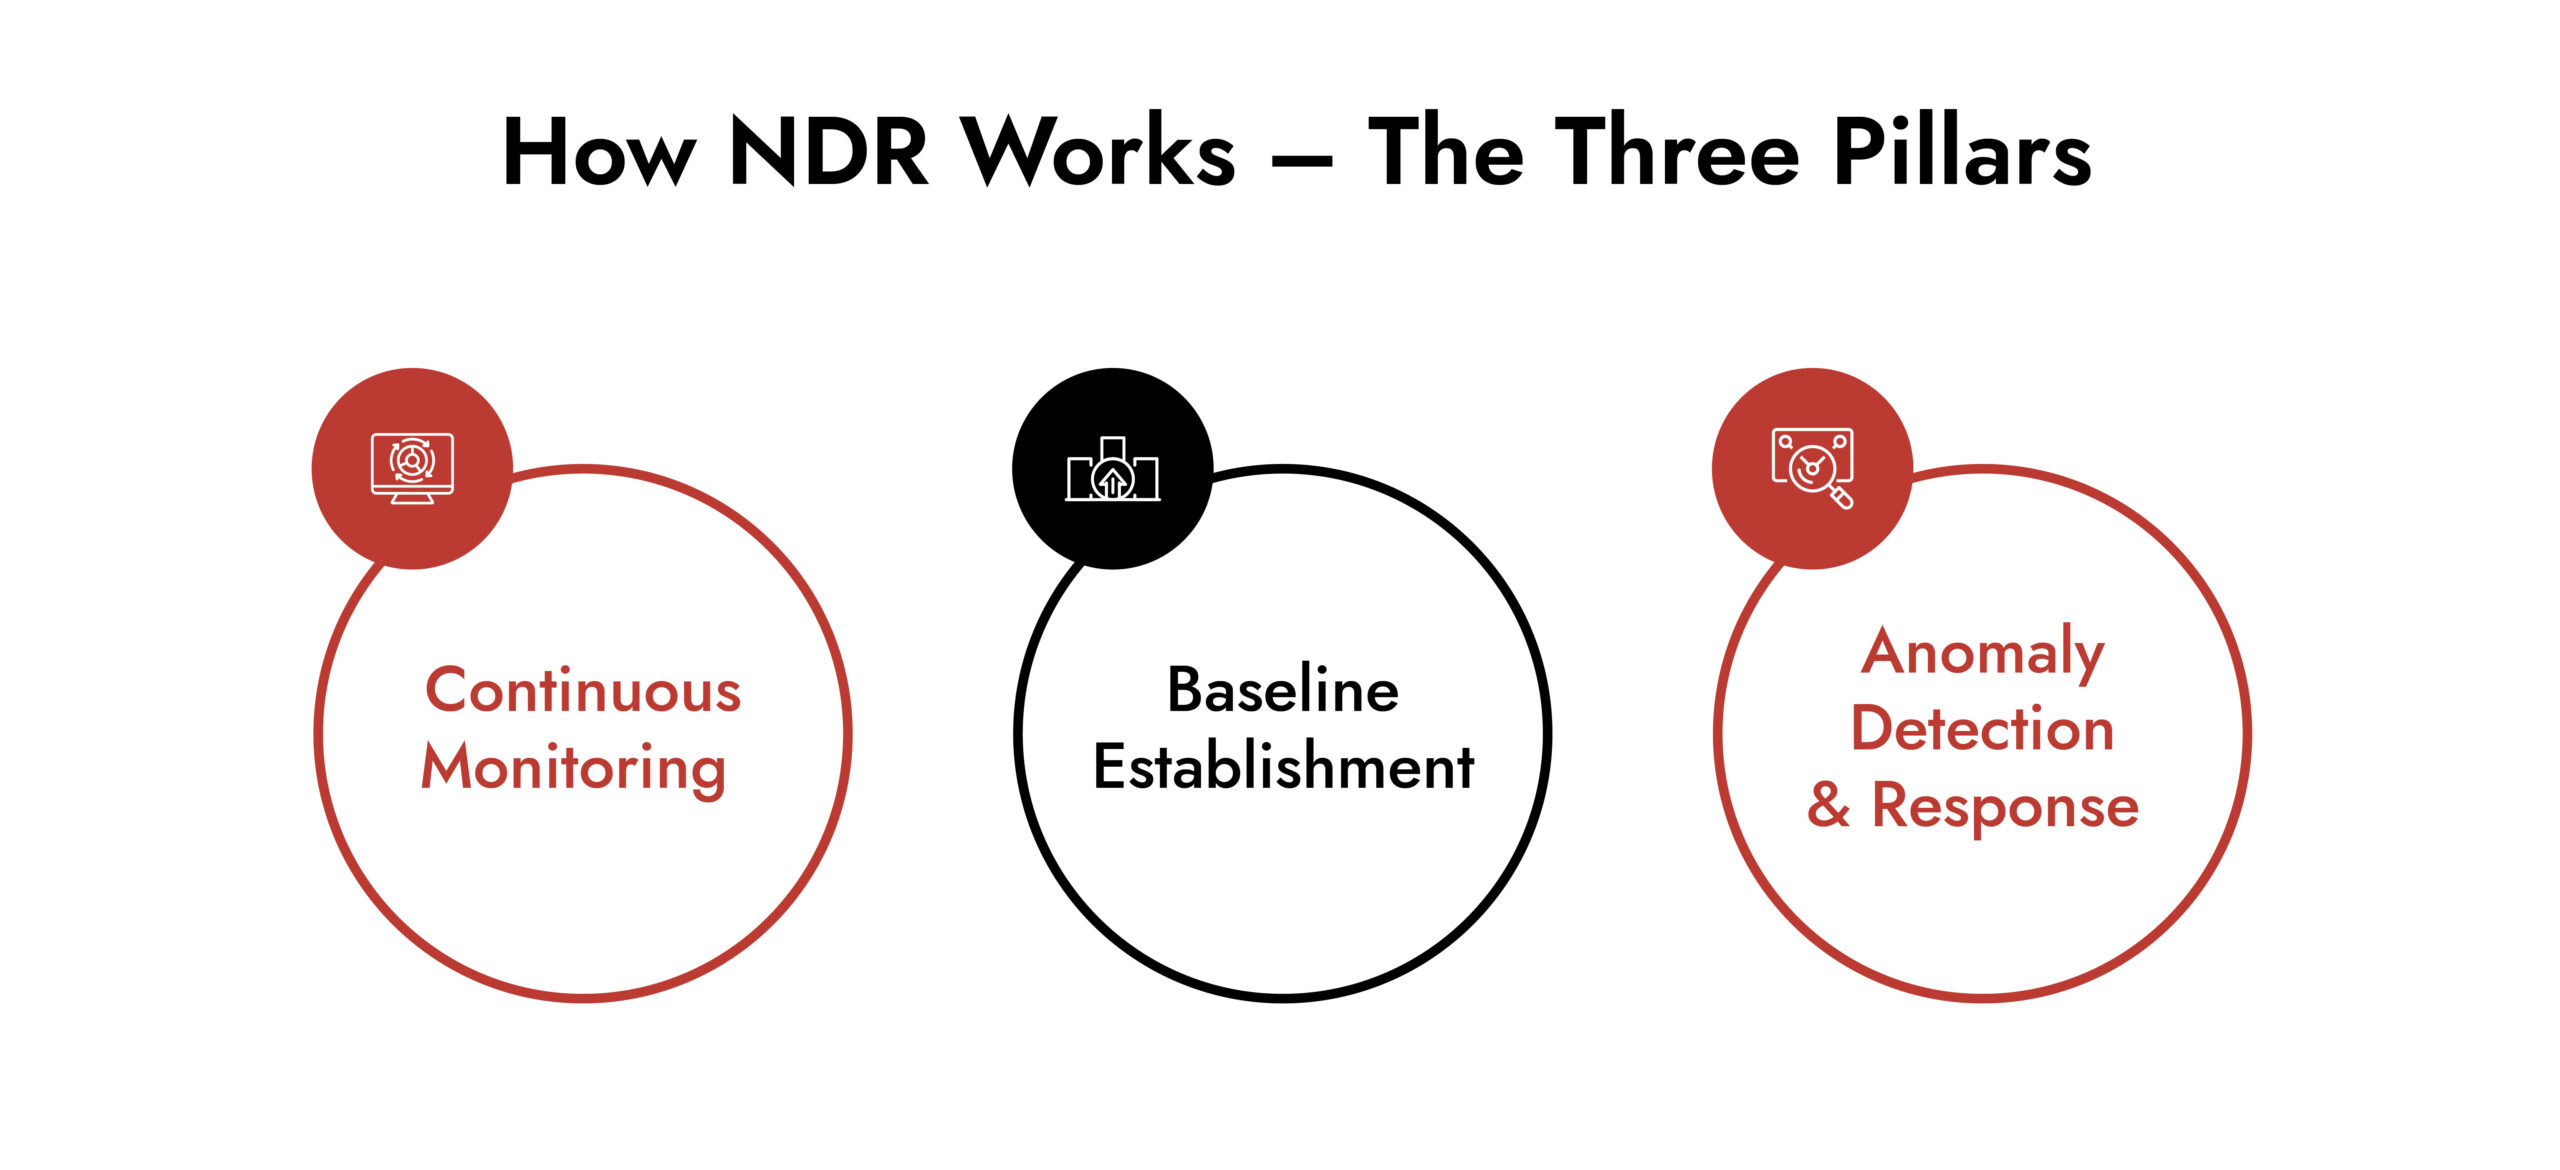
NDRソリューションは、継続的な監視、インテリジェントな分析、迅速な対応を基盤として構築されています。NDRの仕組みを理解するために、その中核となる機能を詳しく見ていきましょう:
1. 継続的なネットワークトラフィック監視:
NDRソリューションは、リアルタイムでの生のネットワークトラフィック分析から始まります。この包括的なデータ収集プロセスは、すべてのネットワーク活動を対象とし、組織のネットワーク環境の全体像を提供します。この継続的な監視はNDRサイバーセキュリティの基本的な要素であり、これによってソリューションは、ネットワークの通常の挙動を示すベースラインを確立できます。
2. ベースラインの設定:
ネットワークトラフィックが継続的に監視されると、ネットワーク脅威検知ソフトウェアツールは、正常なネットワーク動作のベースラインを確立します。このベースラインは、1日の時間帯ごとのトラフィックの量や種類など、典型的なネットワークのパターンを表しています。ネットワーク内における「正常」な活動とは何かを理解することで、NDRソリューションはこのベースラインからの逸脱を効果的に特定することができます。
3. 異常および脅威の検知:
ベースラインが確立された上で、優れたネットワーク検知・対応(NDR)ソリューションは、高度な分析手法を活用して異常や潜在的な脅威を検知します。これらの手法には、機械学習、行動分析、異常検知アルゴリズムなどが含まれます。NDRツールは、確立されたベースラインから逸脱した活動を特定し、潜在的なセキュリティリスクを警告することができます。
4. セキュリティチームへの通報:
NDRサイバーセキュリティが不審なネットワーク活動を検知すると、セキュリティチームに通知するためのアラートが生成されます。これらのアラートは、検知された異常に関する重要な情報を提供し、セキュリティアナリストが潜在的な脅威の性質を把握するのに役立ちます。タイムリーなアラートにより迅速な対応が可能となり、ドウェルタイム(セキュリティ侵害が発生してからそれが検知されるまでの期間)を短縮できます。
5. 脅威の検知、調査、および対応の支援:
NDRソリューションはセキュリティチームへのアラート通知にとどまらず、脅威の検知・調査・対応においても重要な役割を果たします。異常なアクティビティを検知すると、NDRツールは脅威の性質、発生源、潜在的な影響について有益なインサイトを提供します。この情報によって、セキュリティチームはインシデントを徹底的に調査し、適切な対応措置を講じることができます。
6. サイバーセキュリティへのNDRの統合:
NDRソリューションは、他のサイバーセキュリティツールやソリューションとシームレスに統合できるよう設計されていることが多くあります。この統合により、脅威への連携した対応が可能となり、組織全体のセキュリティ態勢が強化されます。NDRネットワークは、セキュリティ情報イベント管理(SIEM)システム、ファイアウォール、エンドポイントセキュリティソリューションにデータやインサイトを提供でき、サイバー脅威に対する同期された防御を実現します。同様に、多様なソースから情報を収集し、NDRソリューションの調査能力を高めることも可能です。
 NDRのユースケースと活用例
NDRソリューションは、サイバーセキュリティの分野において幅広い用途があります。ここでは、ネットワーク検知・対応サービスが極めて有用であることが実証されている主な活用事例を紹介します。
- マルウェアおよび脅威の検知: NDRのシグネチャに依存しないアプローチは、従来のアンチウイルスや侵入検知システムをすり抜けるマルウェアや脅威を特定するのに極めて効果的です。異常なネットワーク動作を検知することで、ゼロデイ脅威や高度なマルウェアを洗い出すことができます。
- 内部脅威の検知: ネットワーク脅威検知は、従業員や契約社員による悪意のある行為、すなわち内部脅威の検知に優れています。ネットワークトラフィックと行動パターンを監視することで、NDRセキュリティは、内部不正やデータ持ち出しの試みを示す不審な行動にフラグを立てることができます。
- ゼロデイ攻撃の検知: ゼロデイ攻撃は大きな課題となっています。NDRの行動ベースの分析機能は、異常な活動パターンを認識することで、ゼロデイ攻撃を検知することができます。
- 度な持続的脅威(APT)の検知: APTは、長期にわたって標的を絞って行われる攻撃です。NDRの継続的な監視機能と異常検知機能は、高度な持続的脅威の特定に適しており、組織は重大な被害が生じる前に対応することができます。
- ネットワークの可視化と最適化:脅威の検知にとどまらず、ネットワーク検知・対応ソリューションは、組織に極めて貴重なネットワークの可視化をもたらします。これにより、ネットワークの利用パターンの監視、帯域幅の割り当ての最適化、パフォーマンスのボトルネックの特定が可能になります。このデータ駆動型のアプローチにより、ネットワークの効率が向上します。
- ネットワークフォレンジックとインシデント対応:NDRソリューションは、セキュリティインシデント発生後のフォレンジック調査を行う上で不可欠です。これらは、攻撃のタイムライン、発生源、および使用された手法に関する詳細な知見を提供します。この情報は、影響範囲を把握し、是正措置を講じる上で極めて貴重なものです。
 ネットワーク検知・対応(NDR)のメリット
ネットワーク上の脅威の検知および対応体制を構築することは、サイバーセキュリティ体制の強化を目指す組織にとって、いくつかの大きなメリットをもたらします:
- リアルタイムの脅威検知:NDRソリューションはリアルタイムの脅威検知に優れており、ネットワーク内におけるサイバー脅威の滞留時間を短縮します。
- 包括的なネットワーク可視性:NDRサイバーセキュリティは、組織に包括的なネットワーク可視性を提供し、オンプレミス環境とクラウド環境の両方におけるすべてのネットワーク活動を監視できるようにします。
- 異常検知: NDRサービスは、ゼロデイ攻撃や内部脅威など、シグネチャベースの検知手法では見逃してしまう異常を検知できます。
- 迅速な対応:NDRサイバーセキュリティは、アラートを生成し、洞察を提供することで、インシデントへの迅速な対応を可能にします。セキュリティチームは、脅威を軽減し、被害を最小限に抑えるために、即座に対応措置を講じることができます。
- 統合機能:NDRソリューションは、多くの場合、他のサイバーセキュリティツールとシームレスに連携し、脅威に対する協調的かつ連携のとれた防御体制を構築します。
- ネットワークの最適化: NDRによるネットワークの可視化は、セキュリティにとどまりません。組織がネットワークのパフォーマンスを最適化し、リソースを効率的に配分し、ネットワーク管理全体を強化するうえでも役立ちます。
ネットワーク検知・対応(NDR)サービスの数多くのメリットについて解説してきたところで、次は、NDRソリューションを効果的に導入・活用するための5つの重要なベストプラクティスに焦点を当てていきましょう。
セキュリティオペレーションセンター(SOC)におけるNDR
現代のSOCにおいて、サイバーセキュリティ分野のNDRは、ネットワークインテリジェンスの強力な情報源として機能します。セキュリティアナリストは、NDRソリューションを活用して、不審な活動を調査し、アラートの妥当性を確認し、インシデント対応ワークフローを迅速化します。
エンタープライズ向けNDRソリューションは、SOCチームに対して次のような支援を提供します:
- ネットワークを横断するラテラルムーブメントの検知
- コマンド&コントロール通信の特定
- ランサムウェア活動の調査
- 脅威ハンティング活動の加速
- コンテキスト分析によるアラート疲労の軽減
- インシデント対応の効率化
詳細なネットワーク可視性とフォレンジック証拠を提供することで、NDRネットワーキングはセキュリティ運用を強化し、脅威検知の精度を向上させます。
NDRとその他のセキュリティツールとの比較
組織では、それぞれ異なる目的を果たす複数のセキュリティ技術を導入することがよくあります。セキュリティスタックの中でNDRがどのような位置づけにあるかを理解することで、保護効果を最大限に高めることができます。
セキュリティツール | 主な目的 |
EDR | エンドポイントのアクティビティとデバイスの保護 |
SIEM | ログの収集、相関分析、および分析 |
IDS/IPS | 署名ベースの侵入検知・防止 |
XDR | 複数のセキュリティ層にわたるクロスドメイン検出 |
NDR(ネットワーク検知・対応) | ネットワークの詳細な可視化、行動分析、および脅威の検知 |
EDRがエンドポイントに、SIEMがログデータに焦点を当てているのに対し、NDRサイバーセキュリティはネットワーク通信の可視化を実現し、セキュリティチームが、そうでなければ見過ごされてしまう可能性のある脅威を検知できるよう支援します。
最適なネットワーク検知・対応ツールを評価している多くの組織では、SIEMやEDRと併せてNDRを導入し、多層的なセキュリティアーキテクチャを構築しています。
ネットワーク検知・対応サービスの導入に関するベストプラクティス
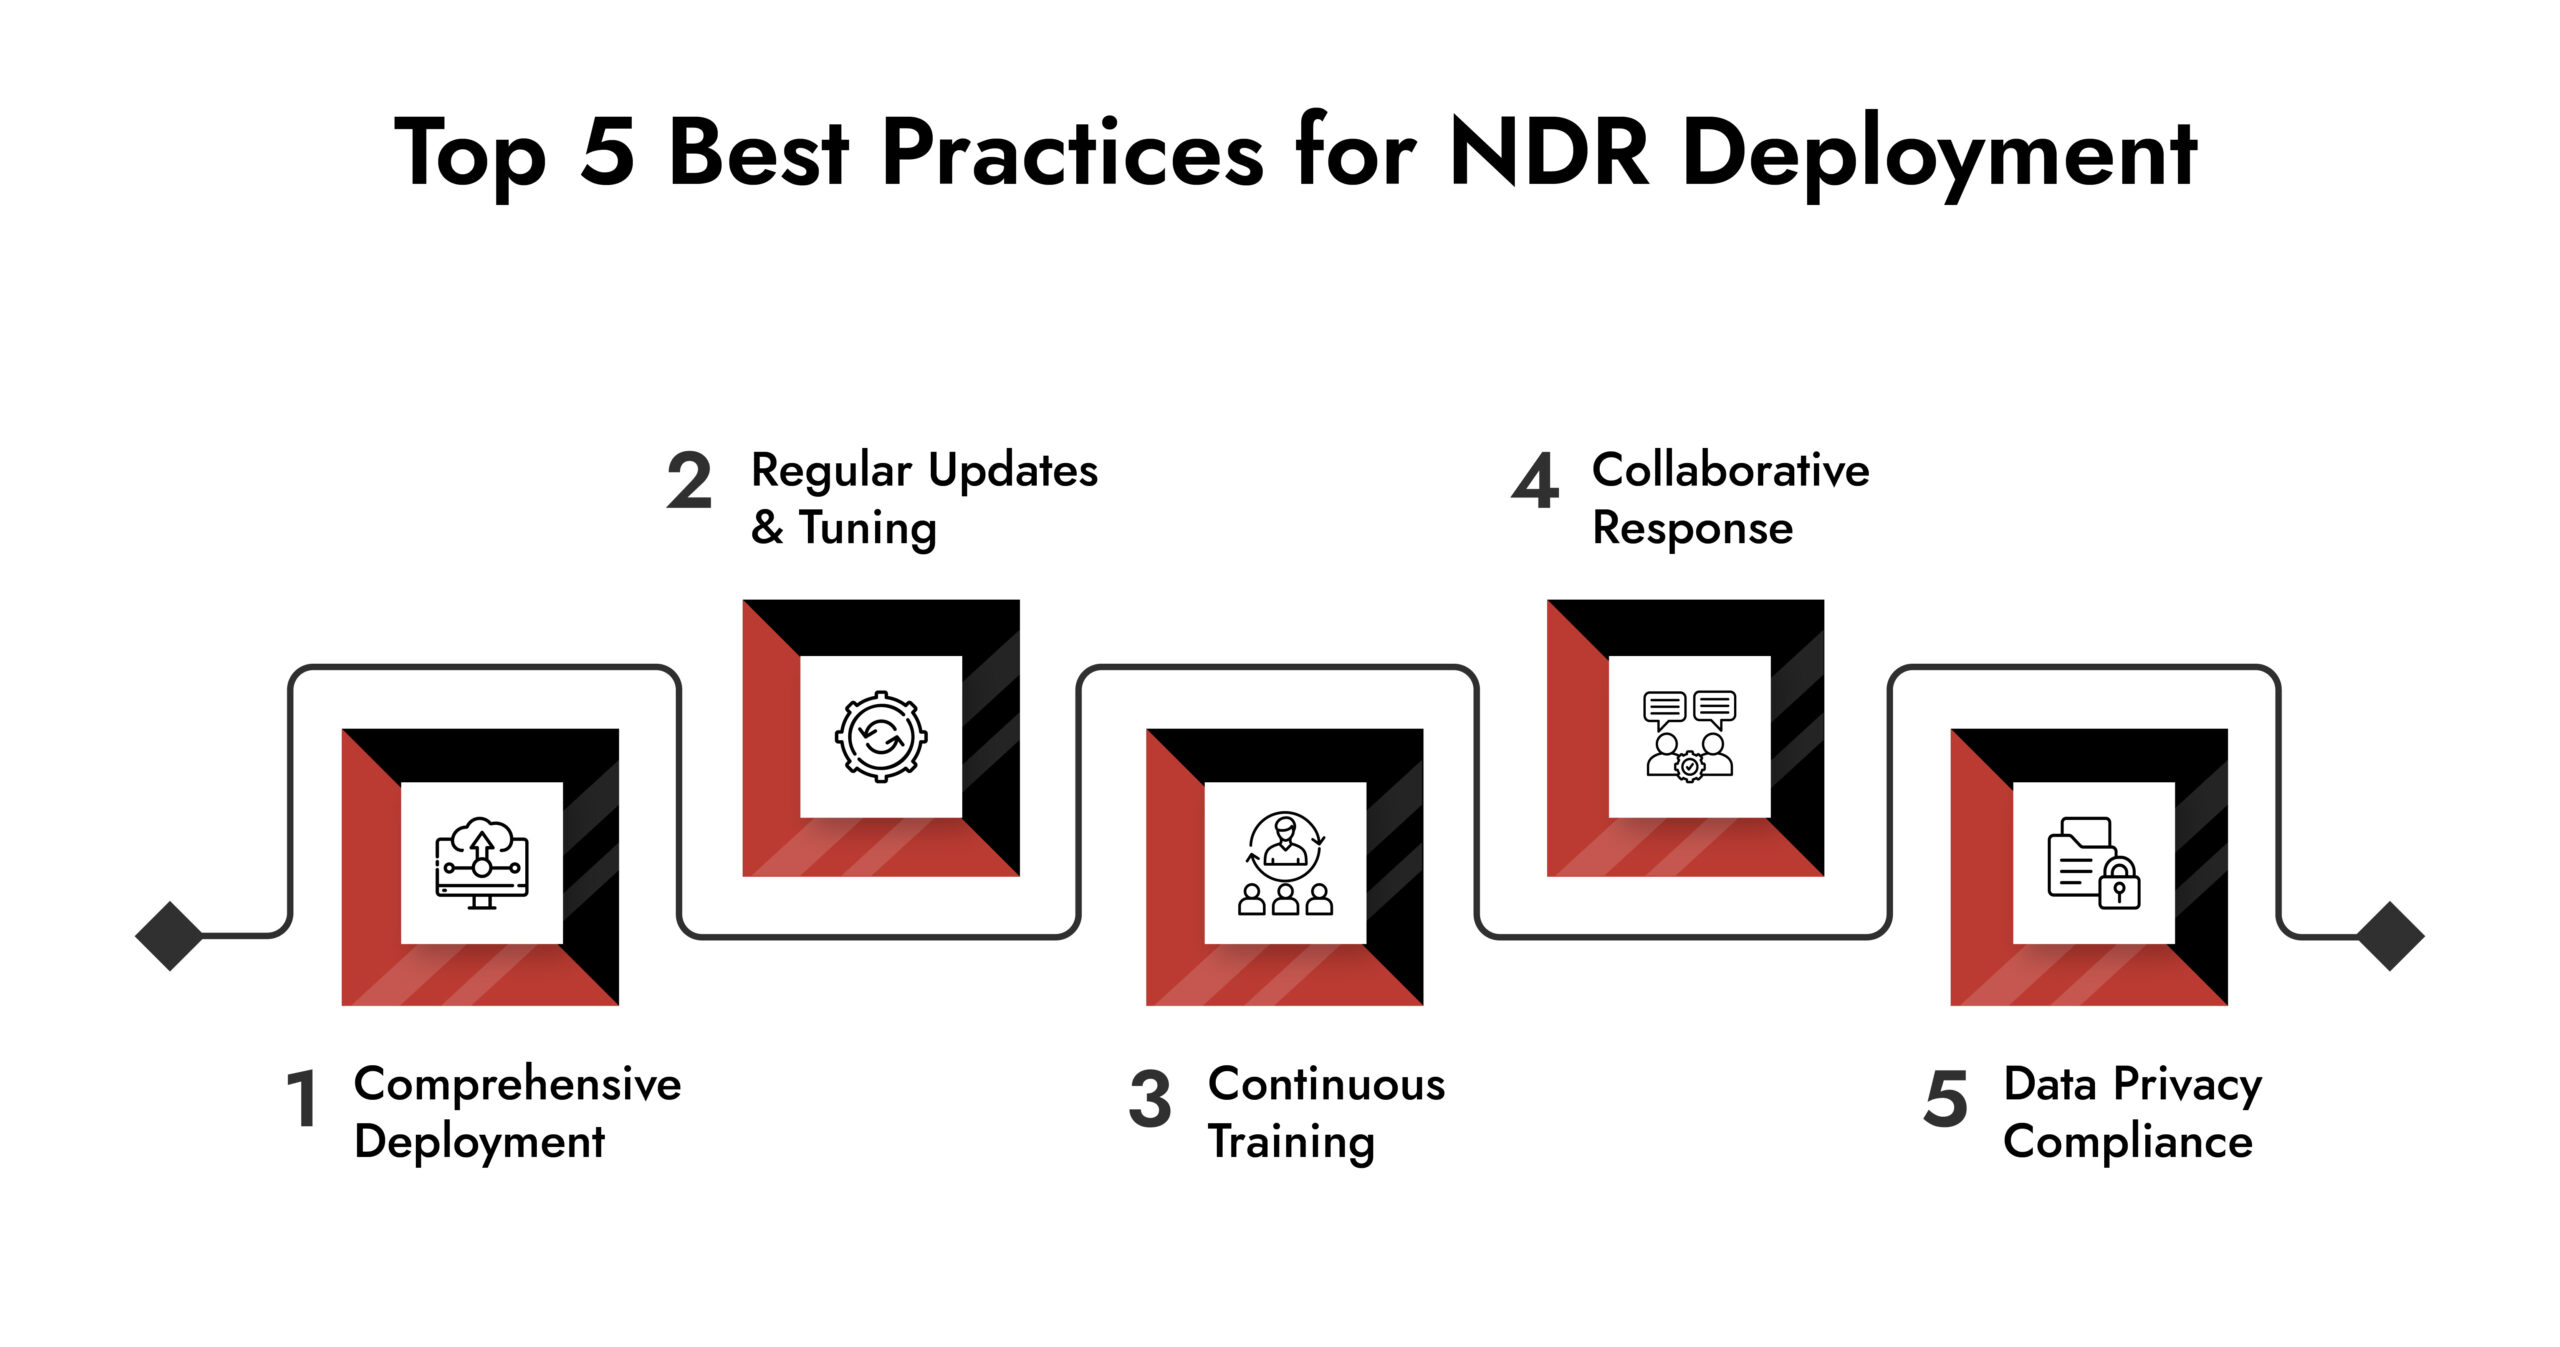
NDRネットワークを最大限に活用するためには、組織は以下の5つのベストプラクティスに従う必要があります。
- 包括的な導入: オンプレミス環境とクラウド環境を含むすべてのネットワークセグメントにNDRソリューションを導入し、完全な可視性を維持します。
- 定期的な更新と調整: NDRソリューションを最新の脅威インテリジェンスに基づいて常に最新の状態に保ち、誤検知を減らし、精度を高めるよう微調整を行います。
- 継続的なトレーニング: セキュリティチームがネットワーク検知・対応サービスを効果的に活用し、アラートの調査やインシデントへの対応を行えるよう、トレーニングを実施します。
- 連携によるインシデント対応: 部門横断のチームが参加する、連携型のインシデント対応プロセスを確立し、NDRネットワークを統合して他のセキュリティツールと組み合わせます。
- データプライバシーのコンプライアンス:NDRネットワークの導入が、データプライバシーに関する規制および業界のコンプライアンス基準に準拠していることを確認してください。
エンタープライズ向けNDRソリューションの中核機能
最適なネットワーク検知・対応(NDR)ソフトウェアを評価する際、組織は以下の重要な機能を重視すべきです:
- ネットワークの深い可視性: 効果的なNDRネットワークプラットフォームは、ハイブリッド環境全体にわたるイースト・ウエストおよびノース・サウスのトラフィックを継続的に監視します。
- 行動分析: 高度な機械学習モデルにより、従来のツールでは見逃されがちな異常なアクティビティや隠れた脅威を特定します。
- 脅威の検出と調査: 優れたNDRソリューションは、コンテキストに基づいた脅威インテリジェンス、フォレンジック分析、およびガイド付き調査を提供します。
- 自動対応のサポート: 最新のNDRサービスプラットフォームは、既存のセキュリティツールと連携し、より迅速な封じ込めと修復を可能にします。
- クラウドおよびハイブリッド環境の監視: エンタープライズ向けのNDR IT導入では、データセンター、クラウド環境、およびリモートインフラストラクチャ全体にわたる可視性を提供する必要があります。
- セキュリティエコシステムの統合: 主要なNDRソリューションは、SIEM、SOAR、XDR、およびエンドポイントセキュリティ技術と連携し、セキュリティ全体の有効性を向上させます。