脅威の検出と対応の迅速化において、セキュリティ自動化ツールはどのような役割を果たすのか?
セキュリティ自動化ツールは、反復的なセキュリティタスクの自動化、アラートの相関分析、調査の効率化を通じて、組織が脅威の検出と対応を迅速化するのを支援します。サイバーセキュリティにおけるセキュリティ自動化により、チームは脅威をより迅速に特定し、手作業の負担を軽減し、対応の精度を向上させることができます。セキュリティオーケストレーションおよび自動化(SOA)やSOARソリューションなどの技術は、複数のセキュリティツールからのデータを統合し、インシデントの処理と是正措置を自動化します。セキュリティオペレーションセンター(SOC)の自動化を実現し、サイバー脅威の検知能力を強化することで、セキュリティ自動化は対応時間を短縮し、アラート疲労を最小限に抑え、組織が脅威が重大な被害をもたらす前に封じ込めることを支援します。
はじめに
ほとんどの組織では、セキュリティ侵害の発見までに181日を要します。一方、攻撃者は数分で行動を起こします。このギャップこそが、セキュリティ自動化ツールが最大の効果を発揮する場面です。
自動化がなければ、アナリストが手動で脅威を調査し、複数のツールをまたいで対応を調整することに頼らざるを得ません。自動化があれば、検知された瞬間に数秒で封じ込め措置が開始されます。セキュリティ侵害が発生した際、その影響範囲は対応の速さによって決まります。攻撃者が活動を続ける1時間ごとに、組織はより多くのデータと費用を失うことになります。
セキュリティ自動化ツールは、このボトルネックを解消します。アナリストは、アラートを十分に迅速に処理できないため、誤検知の海をかき分けながら、一日中「トリアージ地獄」に追われています。自動化により、こうした定型業務がマシンの速度で実行されるため、アナリストは戦略的な思考に専念できるようになります。
大規模組織において、脅威の早期検知とインシデント対応を迅速化するためのセキュリティプラットフォームにおいて、最も重要な機能は何でしょうか?
大規模な組織にとって、セキュリティプラットフォームは単にアラートを生成するだけでは不十分です。セキュリティチームが手作業の負担を軽減しつつ、脅威の検知、調査、対応を行えるよう支援するものでなければなりません。最も重要な機能には、以下のものが挙げられます。
- 統合された可視性:ネットワーク、エンドポイント、ログ、クラウド、およびユーザーのアクティビティを相関分析し、セキュリティ環境全体にわたる脅威を特定します。
- 自動化された脅威検知:行動分析、脅威インテリジェンス、相関分析、および検知技術を活用し、不審なアクティビティをより迅速に特定します。
- 自動化されたトリアージと情報補完:高リスクのアラートを優先順位付けし、関連するユーザー、資産、脅威インテリジェンス、および過去のコンテキスト情報を自動的に追加します。
- セキュリティ調査の自動化:反復的な調査手順を自動化することで、アナリストがアラートから関連する証拠へとより迅速に移行できるようにします。
- 脅威ハンティングワークフロー:関連するイベント、ユーザー、ホスト、ネットワークアクティビティ、およびその他のセキュリティデータにわたる調査をサポートします。
- インシデント対応の自動化:あらかじめ定義されたワークフローやプレイブックを活用し、繰り返し発生するセキュリティインシデントに対する封じ込めと対応を迅速化します。
- ケース管理:アラート、調査証拠、アナリストのアクション、および対応活動を単一のワークフローで連携させます。
- セキュリティツールの統合:SIEM、EDR、NDR、脅威インテリジェンス、ID管理、ファイアウォール、その他のセキュリティ技術を連携させ、システム間で情報が自動的にやり取りされるようにします。
- フォレンジック可視性:アナリストがアラートの検証、攻撃範囲の把握、発生状況の特定を行うために必要な証拠を保存し、アクセスできるようにします。
これらの機能を組み合わせることで、セキュリティ自動化ツールは脅威の検出精度を高め、反復作業を削減すると同時に、アナリストが調査や対応を行う際に必要なコンテキストをより多く提供します。
脅威の検知と対応が実際にどのように機能するか
多くのSOCを訪れると、アナリストたちがSIEMログ、エンドポイント検知ツール、ネットワークセンサー、メールセキュリティログからのデータを相関分析しようとしている様子が見られます。これらのデータはすべて、それぞれ異なる場所に集約されます。1日1万件のアラートのうち、真の脅威はせいぜい50件程度です。残りはノイズに過ぎません。
脅威検知・対応(TDR)プラットフォームは、この問題を異なる方法で処理します。個々のイベントに対してアラートを発するのではなく、膨大な量のデータを相関分析し、行動分析を適用します。午前3時に普段とは異なる場所からログインし、これまで触れたことのないファイルにアクセスし、見慣れないクラウドサービスにデータを移動させているユーザーがいるとしたら? それこそが、TDRが検知する脅威です。
ワークフロー:
生データは、ネットワーク、エンドポイント、クラウドサービス、およびセキュリティツールから収集されます。
- プラットフォームは、分析のためにそのデータを解析・正規化します。
- 行動分析により、正常なアクティビティのベースラインが確立されます。
- ベースラインからの逸脱が検出されると、相関分析がトリガーされます。
- 脅威インテリジェンスにより、そのアクティビティが既知の攻撃手法と照合されます。
- 信頼度の高い脅威は、コンテキスト情報と推奨される対応策とともに特定されます。
結果:検出までの平均時間が数日から数時間に短縮された。対応までの平均時間が数時間から数分に短縮された。
脅威の検知と対応が実際にどのように機能するか
多くのSOCを訪れると、アナリストたちがSIEMログ、エンドポイント検知ツール、ネットワークセンサー、メールセキュリティログからのデータを相関分析しようとしている様子が見られます。これらのデータはすべて、それぞれ異なる場所に集約されます。1日1万件のアラートのうち、真の脅威はせいぜい50件程度です。残りはノイズに過ぎません。
脅威検知・対応(TDR)プラットフォームは、この問題を異なる方法で処理します。個々のイベントに対してアラートを発するのではなく、膨大な量のデータを相関分析し、行動分析を適用します。午前3時に普段とは異なる場所からログインし、これまで触れたことのないファイルにアクセスし、見慣れないクラウドサービスにデータを移動させているユーザーがいるとしたら? それこそが、TDRが検知する脅威です。
ワークフロー:
生データは、ネットワーク、エンドポイント、クラウドサービス、およびセキュリティツールから収集されます。
- プラットフォームは、分析のためにそのデータを解析・正規化します。
- 行動分析により、正常なアクティビティのベースラインが確立されます。
- ベースラインからの逸脱が検出されると、相関分析がトリガーされます。
- 脅威インテリジェンスにより、そのアクティビティが既知の攻撃手法と照合されます。
- 信頼度の高い脅威は、コンテキスト情報と推奨される対応策とともに特定されます。
結果:検出までの平均時間が数日から数時間に短縮された。対応までの平均時間が数時間から数分に短縮された。
セキュリティ自動化ツールが脅威の検知を加速させる仕組み
アナリストをさらに増やす必要はありません。そもそも、そんな人材を見つけるのは至難の業でしょう。必要なのは、より迅速に稼働するSOCです。サイバーセキュリティにおけるセキュリティ自動化ツールとは、トリアージと対応を自動化することで、アナリストがアラートの処理に時間を費やすのではなく、調査に集中できるようにするものです。
例えば、新しい場所からの不審なログインを例に挙げましょう。手動の場合、アナリストはユーザーが旅行中だったかどうかを確認し、ログイン後の行動を精査して、それが正当なものかどうかを判断します。自動化されれば、システムはすでにその場所をユーザーのベースラインと比較し、カレンダーを確認し、その後の行動を評価して、数秒で判断を下しています。
自動化によって何が変わるのか:
- サンプルではなく、すべてのログエントリを処理します。サンプリングを行うと、攻撃を見逃すことになります。自動化により、分析が経済的に実現可能になります。
- 脅威インテリジェンスは自動的に更新されます。新しい悪意のあるIPアドレスは、検知システム全体に即座に反映されます。
- ベースラインは継続的に改善されます。自動化により、各ユーザーやホストの「正常な状態」が学習されます。
- アナリストに届くアラートの量は大幅に減少します。ノイズのフィルタリングは手動ではなく、プログラムによって行われます。
そのメリットは、アナリストが毎週何時間にも及ぶ誤検知の選別作業から解放され、アラートへの対応に追われるのではなく、先手を打って脅威を検知できるようになることです。
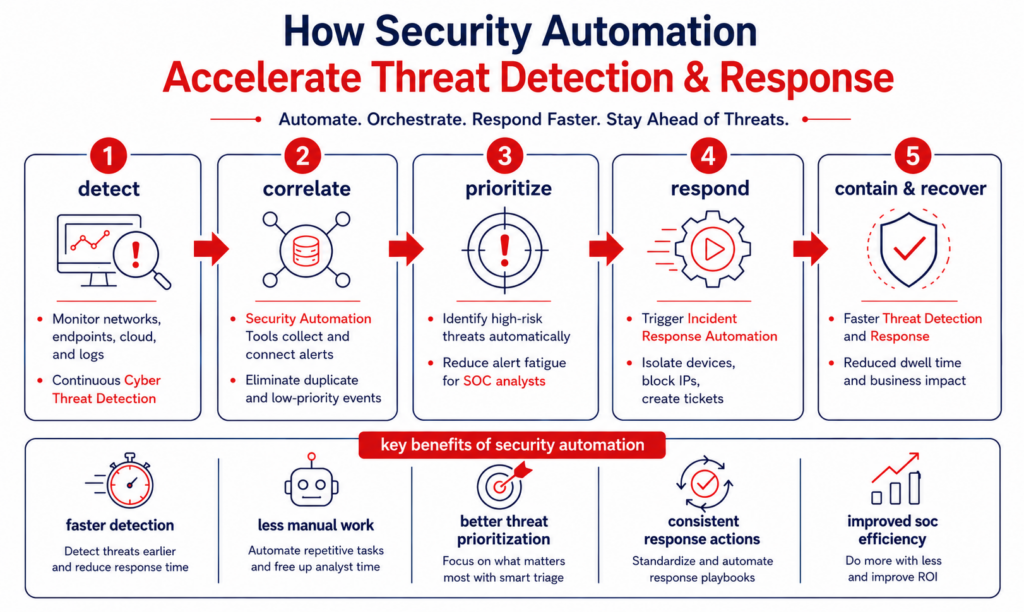
脅威の検出を高速化する主要技術
セキュリティ自動化は、複数の技術を組み合わせることで、手作業の負担を軽減し、セキュリティ運用の迅速化を図ります。以下のセクションでは、セキュリティ自動化、SOAR、インシデント対応自動化、SOC自動化がどのように連携して、脅威の検出と対応を強化するかについて解説します。
インシデント対応自動化が脅威の封じ込めを加速させる仕組み
すべての脅威について議論が必要というわけではありません。インシデント対応自動化は、標準的な対応手順を定式化し、機械並みの速度で実行します。
ファイルが既知のマルウェアのハッシュと一致しましたか? そのファイルを隔離し、あらゆる場所でのアクセスをブロックします。認証情報が漏洩しましたか? パスワードをリセットし、すべてのセッションを無効化します。コマンド&コントロール通信が検出されましたか? 接続をブロックし、エンドポイントを隔離します。
具体的には、次のような状況です。一時ディレクトリからランダムな名前を持つ不審な Windows プロセスが実行され、既知の悪意のある IP アドレスへアウトバウンド接続を行い、認証情報へのアクセスを試みていることが検知されました。通常、アナリストはアラートを確認し、チケットを作成して事業部門に連絡し、承認を待ちます。
自動化により、システムは定義されたプレイブックを即座に実行します。プロセスは強制終了され、隔離されます。IPアドレスはブロックされます。エンドポイントは隔離されます。これらすべてが1分以内に完了します。アナリストは後で自動対応を確認し、追加の調査が必要かどうかを判断します。
経済的なメリットは明白です。アナリストの時給は約200ドルです。複雑なインシデントの調査には4~8時間かかります。つまり、1件あたり800~1,600ドルのコストが発生します。SOCが毎月50件のインシデントに対応し、その半数が日常的な脅威である場合、自動化で対応可能な作業に毎月20,000~40,000ドルを費やしていることになります。インシデント対応の自動化は、短期間で投資を回収できます。
セキュリティオーケストレーションと自動化がセキュリティツールをどう連携させるか
多くの組織で直面している苛立たしい現実があります。それは、セキュリティツール同士が連携していないということです。SIEM、エンドポイント検知ソフトウェア、ファイアウォール、脅威インテリジェンスフィード、チケット管理システム、メッセージングプラットフォームなど、さまざまなツールが導入されていますが、それぞれが独立して動作しています。統合は行われていないか、手動のプロセスによって無理やりつなぎ合わせられているに過ぎません。
セキュリティオーケストレーションと自動化とは、こうした孤立したツールを結びつけ、1つのシステムとして機能させる「中枢神経系」を構築することを意味します。ツールAでの検知がツールBでの調査をトリガーし、それがさらにツールCでの対応をトリガーします。情報は自動的に流れ、意思決定が連鎖的に行われます。
オーケストレーションがなければ、情報は各ツールの境界で分断されてしまいます。ファイアウォールは不審なトラフィックを検知しても、エンドポイント検知プラットフォームがそのエンドポイントがすでに侵害されていると特定済みかどうかを知る術がありません。SIEMはデータ流出の兆候を検知しても、クラウドアクセスプラットフォームに対してそのユーザーのログインを拒否するよう自動的に指示することはできません。
オーケストレーションがあれば、ツール同士が情報を共有し合います。あるツールによる検知結果が、別のツールのコンテキストとなり、さらに別のツールのアクションへとつながります。
その技術的基盤となるのは、通常、REST APIやWebhookによる連携です。あるツールが重要な事象を検知すると、オーケストレーションプラットフォームに通知します。プラットフォームは発生した事象を評価し、ビジネスロジックを適用して、連携しているツールでアクションをトリガーします。
SOARソリューション:セキュリティワークフローの自動化を実現
サイバーセキュリティにおけるSOARとは、Security Orchestration, Automation and Response(セキュリティのオーケストレーション、自動化、および対応)の略称です。これは本質的に、セキュリティ運用全体の中核となるハブとして機能するプラットフォームです。すべてのセキュリティツール間で情報やアクションを調整する交通管制官のようなものと考えてください。
SOARプラットフォームには通常、いくつかの主要なコンポーネントが含まれています。ワークフローを視覚的に定義できるプレイブックビルダーがあります。数十種類のセキュリティツールやビジネスアプリケーションへの事前構築済みのコネクタがあります。複数のソースからコンテキスト情報を自動的に取得するアラートエンリッチメントエンジンがあります。インシデントをルーティングし、解決状況を追跡するケース管理システムがあります。そして、対応プロセスが実際に機能しているかどうかを測定するレポートおよび分析機能があります。
SOARの真価は、高度なプレイブックの構築を開始したときに発揮されます。簡単な例を挙げましょう。フィッシングが検出されると、SOARプラットフォームは自動的に送信者のドメインを抽出し、脅威インテリジェンスデータベースを照会して悪意のあるものかどうかを判断し、メールシステムをスキャンして他のユーザーに送信された類似のメッセージを探し出し、メールゲートウェイで送信者をブロックし、すべてのメッセージを隔離し、ユーザーにセキュリティチームへそのメールを報告するよう通知します。この一連の処理は、アナリストが手を加えることなく、わずか数秒で完了します。
SOARソリューションを導入した組織では、通常、次のような測定可能な改善が見られます。
インシデントへの対応時間が50%以上短縮されます。アナリストが手動で調査を行い、対応を調整するのを待つ必要がなくなります。
よりスマートな自動フィルタリングとグループ化により、アナリストへのアラート数が40%減少します。
インシデントに対する対応の自動化率が60%に拡大します。日常的な脅威のほとんどは、アナリストの介入を一切必要とせずに処理されます。
アナリストが対応を開始する時点で、調査と基本的な封じ込め措置がすでに完了しているため、インシデント1件あたりのアナリストの所要時間が短縮されます。
しかし、SOARは「設定して放置」できるソリューションではありません。環境内で実際に発生している事象に基づいて、綿密なプレイブックの設計と継続的な改善が必要です。

SOCの自動化が脅威の検知と対応をいかに加速させるか
アラートの量の問題は、単に人員を増やすだけでは解決できません。優秀なセキュリティアナリスト1人の年間人件費(給与・福利厚生を含む)は12万~18万ドルにも上ります。人員を増やすにはコストがかかり、時間もかかります。しかし、アラートのトリアージと対応を自動化すれば、即座にスケールアップが可能です。
SOCが適切に自動化されれば、アナリストは単なるアラート処理担当者から、脅威ハンターへと変貌を遂げます。これは根本的な転換です。
自動化が初期のトリアージを担当します。アラートが発生すると、システムはそれがノイズか、あるいは実際の脅威かを自動的に判断します。また、脅威インテリジェンス、資産データベース、履歴データからのコンテキスト情報を用いてアラートを充実させます。関連するアラートをインシデントとしてグループ化することで、アナリストは断片的なアラートではなく、一貫性のある全体像を把握できるようになります。さらに、リスクスコアと優先順位を算出します。
以前はアナリストが30分かけていた作業が、機械処理なら5秒で完了します。
自動化は一貫性があるため、アナリストはより質の高い情報を得ることができます。アナリストには、すでにトリアージ、情報補完、優先順位付けが行われたアラートが表示されます。また、類似のイベントが他にどれほど発生したかも大まかに把握できます。攻撃チェーンが存在する場合、その全容も確認可能です。さらに、自動化プロセスによってすでに一部が完了している調査に、アナリストは取り組むことができます。
これは、想像以上に重要なことです。アナリストのバーンアウトは、主にアラート疲労によって引き起こされます。アナリストが対処する誤検知の数を減らし、コンテキストスイッチングを減らし、自分の行動がアラートキューに何の影響も与えていないという感覚を軽減すれば、定着率は向上します。人々はセキュリティの職務に長く留まるようになります。
アナリストの仕事内容も改善されます。「ここに150件のアラートがある、悪意のあるものを探せ」という指示ではなく、「ここに20件の確認済みの不審な活動がある、どれが最も重要かを調査せよ」という仕事になります。これこそが戦略的な業務であり、問題解決そのものです。
SOCの自動化は、以下の方法を通じてこれを実現します:
- 数秒で「麦」と「籾殻」を仕分ける自動トリアージ
- 関連するあらゆるデータソースから自動的にコンテキストを追加するエンリッチメント
- 複雑な調査を適切なアナリストに割り当てるエスカレーションロジック
- 調査と対応の記録を自動的に保持するドキュメンテーション
- アナリストのフィードバックに基づいて将来の検知精度を向上させる学習システム
セキュリティ自動化を導入するためのベストプラクティス
現代のネットワークでは、膨大な量のデータが生成されています。従業員数2,000人の中規模組織でも、1日に5,000万から1億件ものセキュリティイベントが発生する可能性があります。これは、ファイアウォールがすべての接続を記録し、エンドポイントがプロセスの実行やファイルへのアクセスを記録し、クラウドシステムがAPI呼び出しやユーザーの活動を記録し、アプリケーションが認証や重要なトランザクションを記録することによるものです。
人間にはこれを分析することはできません。単に手間がかかるというわけではありません。数学的に不可能なのです。たとえ100人のアナリストをデータの検証に専念させたとしても、1日で1億件のイベントを処理することは不可能です。
大規模なサイバー脅威の検知には、自動化が不可欠です。機械学習は、人間が発見するのに数ヶ月を要するパターンを特定します。行動分析は、正常な活動のベースラインを確立し、逸脱を自動的に検出します。脅威インテリジェンスのフィードは、人間が手動で維持することなど到底不可能なコンテキストを提供します。
サイバー脅威の検知に最も効果的な検知プラットフォームは、複数のアプローチを同時に組み合わせています。
シグネチャベースの検知は、既知の脅威を捕捉します。既知のマルウェアのハッシュ値があれば、即座に検知できます。シグネチャは高速で信頼性が高いですが、これまでに確認されたものしか検知できません。
行動分析は、不審な活動パターンに基づいて未知の脅威を検知します。異常な頻度で子プロセスを生成するプロセス、コマンド&コントロール(C&C)インフラに接続するプロセス、または認証情報のダンプを試みるプロセスなどは、たとえこれまでに確認されたことがないものであっても、行動分析によって検知可能です。
脅威インテリジェンスの相関分析は、攻撃者に帰属する活動を検知します。脅威インテリジェンスによって特定のIPアドレスやドメインが既知の脅威アクターに属することが特定されれば、自社のネットワークがそれらと通信した際に検知することができます。
機械学習モデルは、統計的な異常を特定することで、新たな攻撃手法を検知します。これらのモデルは、お客様の環境における通常のアクティビティのパターンを学習し、基準値から著しく逸脱したアクティビティにフラグを立てます。
単一のアプローチですべてを検知できるわけではありません。高度な攻撃者は、マルウェアをカスタマイズしてシグネチャを回避したり、動作を緩やかにし正当なツールを使用することで行動検知を回避したり、これまで知られていなかったインフラストラクチャを使用することで脅威インテリジェンスを回避したりする可能性があります。しかし、これら4つのアプローチを組み合わせて適用すれば、検知範囲は極めて高くなります。攻撃はこれらすべてを同時に回避しなければならず、その難易度は格段に高まります。
成熟したサイバー脅威検知システムの検知パイプラインは、すべてのイベントを処理し、4つの手法すべてに対して並行して評価を行い、時間枠全体にわたって結果を相関分析し、真の脅威を特定します。このプロセスは継続的かつ自動的に行われます。
セキュリティの自動化にNetWitnessを選ぶ理由とは?
NetWitnessは、セキュリティチームが手作業による事後対応型の運用から、自動化され、インテリジェンスに基づく脅威の検知と対応へと移行するのを支援します。包括的な可視性、高度な分析機能、オーケストレーション機能を単一のプラットフォームに統合することで、組織は対応時間を短縮し、セキュリティ成果を向上させることができます。
- 検知と対応の自動化:手作業の負担と対応の遅延を軽減する自動化されたワークフローにより、脅威の特定と封じ込めを迅速化します。
- 統合されたセキュリティ可視性:単一のプラットフォーム上で、ネットワーク、エンドポイント、ログ、クラウド、およびユーザーアクティビティのデータを相関分析し、個別のツールでは見逃されがちな脅威を明らかにします。
- アラート疲労の軽減:高度な分析とコンテキストに基づく脅威インテリジェンスを活用して高リスクのインシデントを優先順位付けし、アナリストが最も重要な事項に集中できるよう支援します。
- 調査の迅速化:豊富なメタデータ、フルパケットキャプチャ、フォレンジック証拠を活用し、攻撃の範囲、影響、根本原因を迅速に把握します。
- SOCの効率向上:統合された検知、調査、対応機能によりセキュリティ運用を合理化し、チームがより少ないリソースでより多くの成果を上げられるように支援します。
なぜ今、自動化ツールが重要なのか
脅威の状況は根本的に変化しました。攻撃は遅くなったり単純化したりするどころか、ますます高速化し、多様化しています。セキュリティチームは、同じ人員でより広範な領域を防御しなければならないというプレッシャーにさらされています。現実的な解決策は、自動化だけです。
セキュリティ自動化ツールを効果的に導入している組織は、人間の専門知識を置き換えているわけではありません。その専門知識を別の用途に振り向けているのです。アナリストが毎日何千件ものアラートを丹念に処理する代わりに、先制的に脅威を検知・排除する活動に注力しています。セキュリティチームは、事後対応型の「消火活動」から、戦略的な防御へと移行します。これにより、セキュリティ態勢は、チームが手動で処理できるアラートの数によって制限されることがなくなります。
人材獲得競争で勝ち抜いている組織とは、反復的な業務を自動化し、興味深く戦略的なセキュリティ業務に取り組む余地を生み出した組織です。そここそが、キャリアが実際に発展する場であり、どこにでも就職できるような人材を引きつける場所なのです。
まずは最大の課題から着手しましょう。多くの組織にとって、それは「アラート疲労」か「対応速度」のいずれかです。まずはその問題に直接対処できるセキュリティ自動化ツールを導入してください。そこから段階的に構築していきましょう。環境全体を即座に完璧に自動化する必要はありません。必要なのは、チームの効率を高め、実際の侵害リスクを大幅に低減する、よりスマートで迅速なセキュリティ運用です。
目標は単純です。攻撃者が動き出すよりも早く脅威を検知し、被害が拡大するよりも早く対応することです。自動化によって、それが可能になります。
よくある質問
1. 企業向けで評価の高いセキュリティ自動化ツールにはどのようなものがありますか?
代表的なセキュリティ自動化ツールには、SOARソリューション、セキュリティオペレーションセンター(SOC)自動化プラットフォーム、および調査や対応のワークフローを効率化する脅威検知・対応(TDR)システムなどがあります。
2. セキュリティの自動化を導入する主なメリットは何ですか?
サイバーセキュリティにおけるセキュリティの自動化は、手作業の負担を軽減し、サイバー脅威の検知を迅速化し、対応時間を短縮し、アラート疲労を最小限に抑え、運用効率を向上させます
3. クラウドベースのセキュリティ自動化サービスを提供している企業はどこですか?
多くのサイバーセキュリティベンダーが、スケーラブルな脅威検知、インシデント対応、コンプライアンス管理をサポートする、クラウドベースのセキュリティオーケストレーションおよび自動化プラットフォームを提供しています。
4. セキュリティ自動化ソフトウェアでは、どのようなタスクを処理できますか?
セキュリティ自動化ツールは、アラートの優先順位付け、脅威の調査、インシデント対応の自動化、脅威インテリジェンスの充実化、ケース管理、および是正措置のワークフローを自動化することができます。
5. セキュリティの自動化は、コンプライアンスへの取り組みにどのように貢献するのでしょうか?
セキュリティの自動化は、一貫したプロセスの維持、監査証跡の自動化、ポリシーの適用支援、および報告要件の簡素化を通じて、コンプライアンスの向上に寄与します。
6. 既存のITインフラと最も連携しやすいセキュリティ自動化ツールはどれですか?
SOARソリューションやオープンな連携が可能なセキュリティ自動化ツールは、通常、SIEM、EDR、クラウド、ID管理、ネットワークセキュリティ技術などと連携でき、最も幅広い互換性を備えています。
7. サイバーセキュリティチームが脅威の検知と対応を自動化するのに役立つツールにはどのようなものがありますか?
セキュリティチームは、セキュリティ自動化ツール、SOARプラットフォーム、SIEM、NDR、EDR、脅威インテリジェンス、および脅威検知・対応プラットフォームを組み合わせて活用し、検知および対応のワークフローを自動化しています。これらの技術により、アラートの優先順位付け、脅威インテリジェンスの充実化、調査手順、インシデントのルーティング、封じ込め、および是正措置を自動化することができます。
8. セキュリティ検知をどのように自動化していますか?
セキュリティ検知は、検知ルールや行動分析を定義し、関連するセキュリティデータソースを連携させ、脅威インテリジェンスや資産のコンテキストを用いてアラートを充実させ、自動化されたワークフローを活用して検知されたアクティビティの優先順位付けやルーティングを行うことで、自動化することができます。また、組織はオーケストレーションや対応プレイブックを活用し、特定の検知条件が満たされた際に、あらかじめ定義されたアクションをトリガーすることも可能です。
9. セキュリティ脅威の検知を自動化するツールにはどのようなものがありますか?
セキュリティ脅威の検知を自動化するツールには、SIEM、NDR、EDR、SOAR、脅威検知・対応プラットフォーム、およびセキュリティ分析技術などがあります。最適な組み合わせは、組織の環境、データソース、検知要件、および対応ワークフローによって異なります。
10. セキュリティチームが脅威ハンティングのワークフローや調査案件の管理を自動化するのに役立つプラットフォームにはどのようなものがありますか?
セキュリティチームは、統合型脅威検知・対応プラットフォーム、SIEMプラットフォーム、SOARソリューション、およびセキュリティ調査プラットフォームを活用することで、脅威ハンティングのワークフローやケース管理を自動化できます。注目すべき機能としては、クロスソース相関分析、自動エンリッチメント、調査ワークフロー、証拠収集、ケース追跡、および対応ツールとの連携などが挙げられます。
11. 自動化によって実際の脅威をより迅速に特定できる、主要なプラットフォームにはどのようなものがありますか?
自動検知、アラートの相関分析、情報補完、行動分析、脅威インテリジェンス、調査ワークフロー、および対応の自動化を組み合わせたセキュリティプラットフォームは、セキュリティチームが有意義な脅威をより迅速に特定するのに役立ちます。プラットフォームを評価する際、組織は検知範囲、環境全体の可視性、調査の深さ、自動化機能、連携機能、およびアナリストに提供されるコンテキストのレベルを考慮する必要があります。
包括的なセキュリティの証拠と可視性により、監査対応を簡素化します。コンプライアンス上のギャップがどこにあるかを特定します。