

統合されたIT/OTネットワークにおけるOTネットワークセキュリティとは何か?
OTネットワークセキュリティとは、ITプラットフォームに接続されているような機器の稼働技術を活用するあらゆる種類の産業施設を保護することを指します。現在では統合された環境が構築されているためOTネットワークには新たな脆弱性が生じています。こうした新たなリスクにはOT環境への外部アクセスポイントの増加が含まれます。これらはOT環境の攻撃対象領域を拡大させることにもつながります。さらに、産業用の通信がどれほど行われているかを知る可視性が低いのが現状です。OTネットワークを適切に保護するためには継続的な監視プロセスを確立し、強力なOTネットワークのセグメンテーション手法を導入し、OTに特化した包括的なサイバーセキュリティ戦略を構築する必要があります。
はじめに
OTネットワークのセキュリティは本来このような形で外部接続されることを想定していませんでした。
何十年もの間、オペレーショナルシステムは孤立した状態で運用されてきました。その動作は予測可能であり、外部からの脅威の影響をほとんど受けていませんでした。その後、コンバージェンスの時代が到来しました。効率化、分析、遠隔操作の向上を図るために、ITシステムと産業用制御システムが連携するようになったのです。
ここにトレードオフが存在します。接続が増えるたびに、OTネットワークの攻撃対象領域も拡大していったのです。
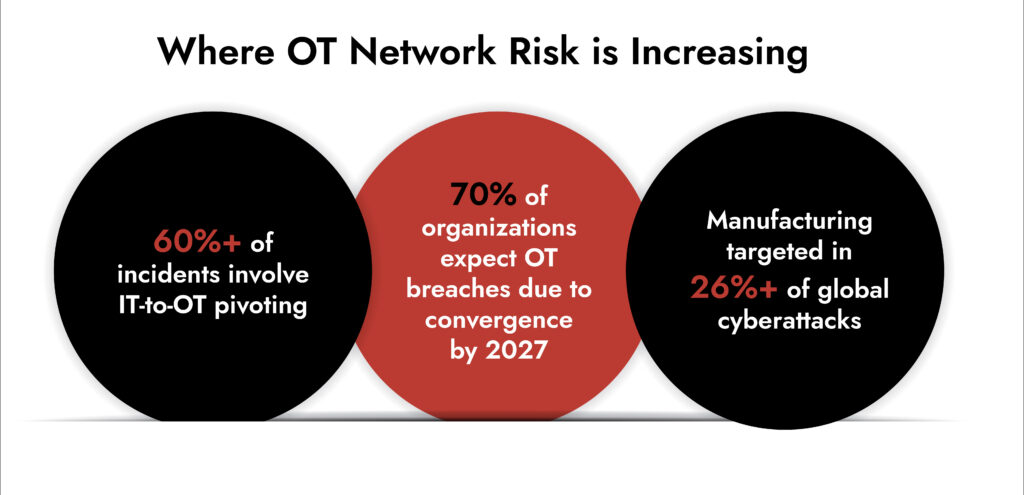
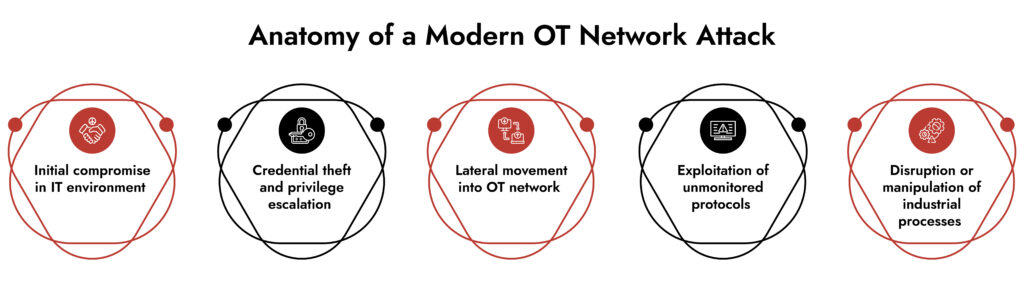
攻撃者はもはや物理的な存在を必要としません。彼らはIT環境からOTネットワークへと標的を移すことができます。そして現在のツールでは検出できない脆弱性を悪用します。NISTおよびCISAの最近の報告書(2024-2025年)によると、攻撃の60%近くがこのパターンに従っています。重要インフラに対するこうした攻撃では、ITからOTへのラテラルムーブメントが利用されています。つまり、OTネットワークが依然として時代遅れの前提に基づいている場合、最新の脅威から旧式のアーキテクチャを守っているに過ぎないということです。
OTネットワークの融合がセキュリティの構図を変える理由
融合は単にシステムを接続するだけではありません。それはOTネットワークセキュリティの内部におけるリスク挙動そのものを変えるのです。
従来のOT環境では、稼働時間と安全性が最優先され、セキュリティは後回しにされてきました。一方でIT環境は、多層的な防御と継続的な監視を備えて進化してきました。これら二つの世界が融合すると、優先順位の不一致が悪用されうる隙間を生み出します。
OTネットワークセキュリティに影響を与える主な変化:
- 攻撃経路の拡大:ITシステムの侵害が産業システムにまで波及するようになった
- 露出の増加:リモートアクセス、クラウド統合、IoTデバイスにより侵入経路が拡大した
- プロトコルの複雑さ:従来の産業用プロトコルには認証や暗号化機能が欠けている
- 運用上の制約:重要システムに対して自由にパッチ適用や再起動を行うことができない
統合環境におけるOTネットワークセキュリティの主な課題
1. OTネットワークの可視化に関する課題は依然として最大のリスクである
見えないものは守れません。多くのOTネットワーク環境では産業用トラフィックに対する詳細かつリアルタイムな可視性が依然として欠如しています。
一般的な課題:
- OTネットワーク内のイースト・ウエスト・トラフィックにおける死角
- プロトコルを識別する監視の欠如
- 資産インベントリの精度の低さ
- ITとOTの相互依存関係の不完全なマッピング
可視性がなければ、OTの脅威検知はせいぜい事後対応的なものになってしまいます。
2. OTの攻撃対象領域は防御策の拡充ペースを上回る速さで拡大している
接続されたセンサー、PLC、ゲートウェイがひとつ増えるごとにOTネットワークの攻撃対象領域は拡大します。
主な要因:
産業用IoTの導入
- クラウドベースの分析プラットフォーム
- ベンダーによるリモートアクセス
- 統合型ID管理システム
製造業は3年連続でサイバー攻撃の標的となる最も多いセクターでした。多くのインシデントはセキュリティ対策が不十分なOTネットワークのコンポーネントから発生しました。
3. ITセキュリティツールはOTサイバーセキュリティには適用できない
OTネットワーク内にITツールを導入すると、保護効果よりもリスクを増大させることが多いです。
なぜでしょうか?
- OTシステムは積極的なスキャンに耐えられない
- シグネチャベースの検知では産業用システムの異常を見逃してしまう
- エンドポイントエージェントはレガシーデバイスと互換性がない
この不整合により、組織のOTサイバーセキュリティ戦略は断片化され、実際のインシデント発生時に機能しなくなってしまう。
4. OTネットワークのセグメンテーションは不完全または設定ミスが多発している
セグメンテーションは産業用ネットワークセキュリティの基盤であるにもかかわらず、多くの環境ではその実装が不十分である。
よくある問題点:
- フラットなネットワークアーキテクチャ
- ITネットワークゾーンとOTネットワークゾーン間のファイアウォールのルールが脆弱
- 重要なプロセス内でのマイクロセグメンテーションが実施されていない
- 過度に許可するリモートアクセス経路
強力なOTネットワークのセグメンテーションがなければ、攻撃者は何の抵抗もなくラテラルムーブメント動してしまう。
現在の効果的なOTネットワークセキュリティの在り方
強固なOTネットワークセキュリティを実現するには、IT環境とOT環境を横断して、可視化、検知、対応を連携させる必要があります。
1. OTネットワーク全体にわたる統合的な可視化
IPフローだけでなく、産業用トラフィックの挙動を理解できるプロトコルを識別する監視が必要です。
これには以下が含まれます:
- ICSプロトコル向けのディープパケットインスペクション
- パッシブな資産検出
- OTネットワークの挙動ベースラインの確立
2. コンテキスト主導型OT脅威検知
脅威の検知はシグネチャの枠を超えて行わなければなりません。OTネットワークを理解する必要があります。
効果的なOT脅威検知には以下の要素が含まれます:
- プロセスの挙動に基づく異常検知
- ITイベントとOTイベントの相関分析
- OT脅威インテリジェンス情報との連携
3. OTネットワークの強制的なセグメンテーション
セグメンテーションにより重要システムを隔離し、ラテラルムーブメントを制限する必要があります。
ベストプラクティス:
- ISA/IEC 62443に準拠したゾーンベースのアーキテクチャ
- ITネットワークとOTネットワーク間の厳格なアクセス制御
- 重要資産に対するマイクロセグメンテーション
4. 継続的なOTリスク管理
動的な環境では静的な対策は機能しません。OTリスク管理は継続的に進化させなければなりません。
具体的には以下のことが挙げられます:
- 資産インベントリの継続的な更新
- エクスポージャーと重要度に基づくリスクスコアリング
- 構成変更のリアルタイム監視
ギャップの解消:ITとOTのセキュリティ運用の一元化
真の課題は、単にOTネットワークのセキュリティを確保することだけではありません。根本的に異なる2つの運用モデルを統合することにあります。
主な優先事項:
- ITチームとOTチーム間の可視性の共有
- 統一されたインシデント対応ワークフロー
- 環境を横断した一元的な分析
- 運用技術(OT)のサイバーセキュリティにおける明確な責任の所在
成功を収めている組織はコンバージェンスを単なるツールの問題ではなく、設計上の課題として捉えています。
NetWitnessがOTネットワークセキュリティにおいて果たす役割
現代のOTネットワークを保護するには個別の監視ツールだけでは不十分です。深い可視性、ドメイン横断的な相関分析、そして詳細な調査能力が求められます。
NetWitnessは以下の機能を通じてOTサイバーセキュリティを支援します:
IT環境とOT環境を横断したフルパケットの可視性
- 産業用プロトコルに特化した高度な脅威検知
- 統合ネットワーク全体にわたる統一された調査ワークフロー
- 脅威インテリジェンスとの連携によるコンテキストに基づいた意思決定
このアプローチにより、業務を中断させることなく産業用ネットワークのセキュリティを強化できます。これによりチームはOTネットワーク内の脅威を正確に検知、調査、対応することが可能になります。
結論
OTネットワークのセキュリティはもはや独立した存在ではありません。外部にさらされ、相互接続されており、積極的に標的とされています。セキュリティ戦略はこの現実を反映したものでなければなりません。
従来の前提に依存している組織は最新の脅威を検知し、封じ込めることに苦戦するでしょう。可視化、セグメンテーション、統合的な検知に投資する組織こそがOTネットワークのリスクを管理できるようになります。
これは単にツールを追加することではありません。今日のOTネットワークが実際にどのように機能しているかを理解したセキュリティモデルを構築することです。もし現在のアプローチでOTを依然として独立した問題として扱っているのであればその前提を見直す時が来ています。
NetWitness®でITとOTの脅威検知を統合
– ITとOTのテレメトリを相関分析し、エンドツーエンドの運用可視性を実現。
– プロトコルレベルのインテリジェンスを活用し、産業用ネットワークと企業ネットワーク全体にわたる高度な脅威を検知。
– 充実したOTコンテキストと統合された分析機能により、調査を迅速化。
– 統合されたIT/OT環境全体で死角を減らし、対応体制を強化。
よくある質問
1. OTネットワークのセグメンテーションにおけるベストプラクティスとは何ですか?
適切なOTネットワークのセグメンテーションを行うには、ゾーン化をアーキテクチャとして採用し、厳格なアクセス制御を実施し、重要な資産に対してマイクロセグメンテーションを行う必要があります。ISA/IEC 62443規格を活用することでラテラルムーブメントを最小限に抑え、OTネットワークのセキュリティを強化することができます。
2. OTネットワークの可視化と監視において、主要なプラットフォームにはどのようなものがありますか?
OTネットワークに対しては、ディープパケットインスペクション、パッシブな資産検出、および行動分析を実行できるプラットフォームを選ぶべきです。ITネットワークとOTネットワークの可視化を統合することでOTへの脅威の検知精度が向上します。
3. 組織はOTネットワークとITインフラをどのようにして安全に統合できるでしょうか?
統合には、適切な制御ポイント、強固なID管理、そして一貫した監視が必要です。ITとOTのサイバーセキュリティチームが連携することで、OTネットワーク全体においてポリシーが統一的に適用されることが保証されます。
4. 効果的なOTセグメンテーションのためのツールを教えてください。
最も重要な機能としては、ネットワークのゾーニング、産業用ファイアウォール、およびマイクロセグメンテーションが挙げられます。また、OTネットワーク内のエクスポージャーを低減することの重要性も忘れてはなりません。
5. IoTネットワークのセグメンテーションは、どのようにセキュリティを向上させるのでしょうか?
IoTネットワークのセグメンテーションによりデバイス間の不要な通信が削減されます。これにより、攻撃経路の可能性も減少します。これによりOTネットワーク全体の攻撃対象領域が縮小されます。