オペレーショナル・テクノロジー(OT)セキュリティとは何ですか?
オペレーショナル・テクノロジー(OT)セキュリティは、製造ライン、電力網、水処理施設などの物理的なプロセスを制御するシステムの保護に重点を置いています。ITセキュリティとは異なり、安全性と可用性を最優先し、現実世界に損害をもたらす可能性のある脅威を防止しつつ、業務が中断することなく円滑に運営されるよう確保します。
オペレーショナル・テクノロジー(OT)のセキュリティが、わずか5年足らずの間に「後回しにされていた課題」から「取締役会での議題」へと変貌を遂げたのには理由があります。何十年もの間、孤立した状態で静かに稼働していた産業用システムは、今やネットワーク化され、クラウドに接続され、遠隔からアクセス可能になっています。この変化は、脅威の状況を含め、あらゆるものを一変させました。
OT(オペレーショナル・テクノロジー)セキュリティとは、物理的なプロセスを稼働させるハードウェアやソフトウェアを保護する取り組みのことです。データではなく、物理的なもの――組立ライン、発電設備、水処理用薬品注入システム、石油パイプライン、病院の空調制御装置などです。これらのシステムが故障したり、さらに悪いことに悪意を持って操作されたりした場合、その結果は単なるデータ漏洩にとどまりません。操業停止や安全上の事故、最悪の場合は人命への被害につながります。
このブログでは、OTセキュリティの現状を、実用的な観点から詳しく解説します。OTとは何か、リスクはどこにあるのか、先進的な企業がどのような対策を取っているのか、そしてIT分野で有効なフレームワークがそのまま適用できない理由について説明します。
なぜオペレーショナル・テクノロジー(OT)のセキュリティはITセキュリティとは異なる問題なのか
まずここから始めましょう。なぜなら、ほとんどの組織がここで誤りを犯しているからです。
ITセキュリティは、機密性、完全性、可用性の3つの優先事項を軸に構築されており、その優先順位は上記の通りです。重大な脆弱性へのパッチ適用のためにサーバーをオフラインにしなければならない場合は、そうします。メンテナンスの時間帯を設定し、作業を行います。
OTはそうはいきません。高炉には、緊急パッチを適用するためのメンテナンス時間帯などありません。水処理施設は、セキュリティチームが脆弱なHMIを発見したからといって、稼働を停止させることはできません。OTにおける優先順位の順序は逆転します。安全が第一、次に可用性、その次に完全性、そして機密性が最後になります。これは設計哲学上の欠陥ではなく、設定ミスが人々に物理的な危害を及ぼしかねないシステムにとって、正しい優先順位のセットなのです。
この考え方は、OTサイバーセキュリティにおけるあらゆる意思決定を形作ります。使用できるツールの選択、パッチ適用戦略、インシデント対応マニュアル、そしてアーキテクチャの選択に至るまで、すべてに影響を与えます。これを考慮していない産業用サイバーセキュリティは、産業用サイバーセキュリティとは言えません。それは、異なる問題に不適切に適用されたITセキュリティに過ぎないのです。
IT/OTの融合と、それが攻撃対象領域に実際に与えた影響
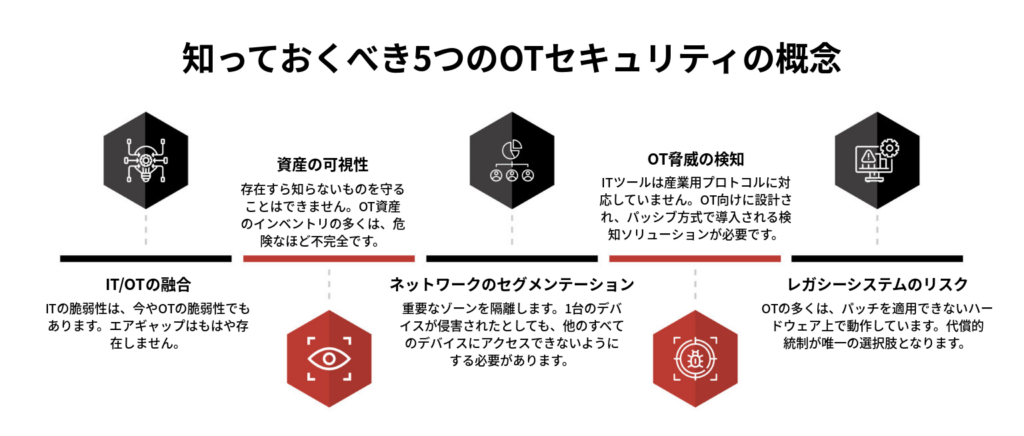
過去40年間の大半において、産業用制御システムはエアギャップで隔離されていました。物理的に隔離されていたのです。それらとやり取りする唯一の方法は、システムの前に立つか、専用の閉じたネットワークに接続することでした。その隔離は、誰もそう呼んでいなかったとしても、セキュリティ上の機能でした。しかし、その隔離は現在、ほぼ失われてしまいました。
遠隔監視、予知保全、クラウドベースの分析、生産スケジューリングとのERP統合――これらすべてに、企業ネットワークと工場現場との間の接続性が求められます。これには実用上のメリットがある一方で、セキュリティ面でも現実的な影響が生じています。
企業のITネットワークがOTネットワークに接続されると、IT側に存在するあらゆる脆弱性が、産業環境への潜在的な侵入経路となります。企業のノートPCに届いたフィッシングメール。盗まれたVPN認証情報。保守作業の際にネットワークに接続された、セキュリティ侵害を受けたベンダーのノートPC。これらはすべて、攻撃者が実際に利用してきた現実的な侵入経路です。
ITとOTの融合は後戻りすることはありません。効率化のメリットがあまりにも大きすぎるからです。つまり、企業は境界が依然として存在しているふりをするのではなく、それに伴うリスクの管理に真剣に取り組まなければならないのです。
OT環境特有の脅威ベクトル
OT環境は、IT分野で一般的なランサムウェア、認証情報の盗難、内部関係者による脅威に加え、産業用システム向けに特別に設計された脅威にも直面しています。これらの違いを理解することは、脅威への対応優先順位を決定する上で重要です。
- ICSを標的としたランサムウェア。一部のランサムウェアは、暗号化を行う前に産業用制御システムのプロセスを特定して停止させるよう特別に設計されています。これは、OTネットワークに偶然侵入してしまう一般的なランサムウェアとは異なる脅威のカテゴリーです。
- 国家主体の攻撃者。重要インフラは、10年以上にわたり国家主体の標的となっていることが記録されています。その意図は単なる機能妨害にとどまらず、攻撃者は物理的な危害を防ぐために設計された層である安全システムを具体的に標的にしてきました。
- サプライチェーン攻撃。信頼されている産業用ソフトウェアベンダーの更新メカニズムを侵害することは、複数のOT環境に一度に侵入する最も巧妙な手法の一つです。ベンダーへの信頼は、現実の攻撃対象領域となっています。
- 物理的アクセスを持つ内部者による脅威。OTには、ITにはない物理的な側面があります。制御室や変電所への正当なアクセス権を持つ人物は、いかなるネットワーク制御でも完全に防ぐことのできない損害を引き起こす可能性があります。
- IT側からの侵入、OT側への影響。多くのOTインシデントは、OT内で発生するわけではありません。攻撃者はITネットワークに侵入し、接続ポイントを見つけ出し、そこから直接OTへ転移するか、ITシステムをオフラインにすることで運用停止を余儀なくさせます。OT環境が当初の標的である必要は全くありません。
レガシーシステム:明確な解決策のない問題
築30年の製造施設や地方の電力会社の制御システムを覗いてみると、Windows XP Embeddedや独自のリアルタイムOS、そしてネットワーク接続といえばシリアルケーブルしかなかった時代に設計されたModbus RTUのようなプロトコルで動作している機器が見つかるでしょう。
こうしたシステムには、従来の意味でのパッチ適用は不可能です。ベンダーがすでに存在しない場合もあります。当初の設計担当者がすでに引退している場合もあります。パッチを適用するにはシステム全体の再認証が必要になることがあり、それには数ヶ月を要し、その費用は機器の価値を上回ってしまうこともあります。また、機器自体は機械的にも機能的にも問題がなく、運用上の理由から交換する必要がない場合もあります。
レガシーシステムのOTセキュリティにおける解決策は、「代償的統制」です。システム自体にパッチを適用することはできないため、その周囲のすべてを管理することでシステムを保護します。異常な動作を検知するネットワーク監視。システムが通信できる対象を制限する厳格なネットワークセグメンテーション。物理的なアクセス制御。可能な場合は、隣接するシステムでのアプリケーションのホワイトリスト化。不要なネットワーク経路の削除。
このアプローチは有効です。パッチ適用ほど簡潔ではありませんが、確実にリスクを低減できます。重要なのは、各レガシー資産に対する補完的制御を体系的に文書化し、環境の変化に応じて再評価を行うことです。
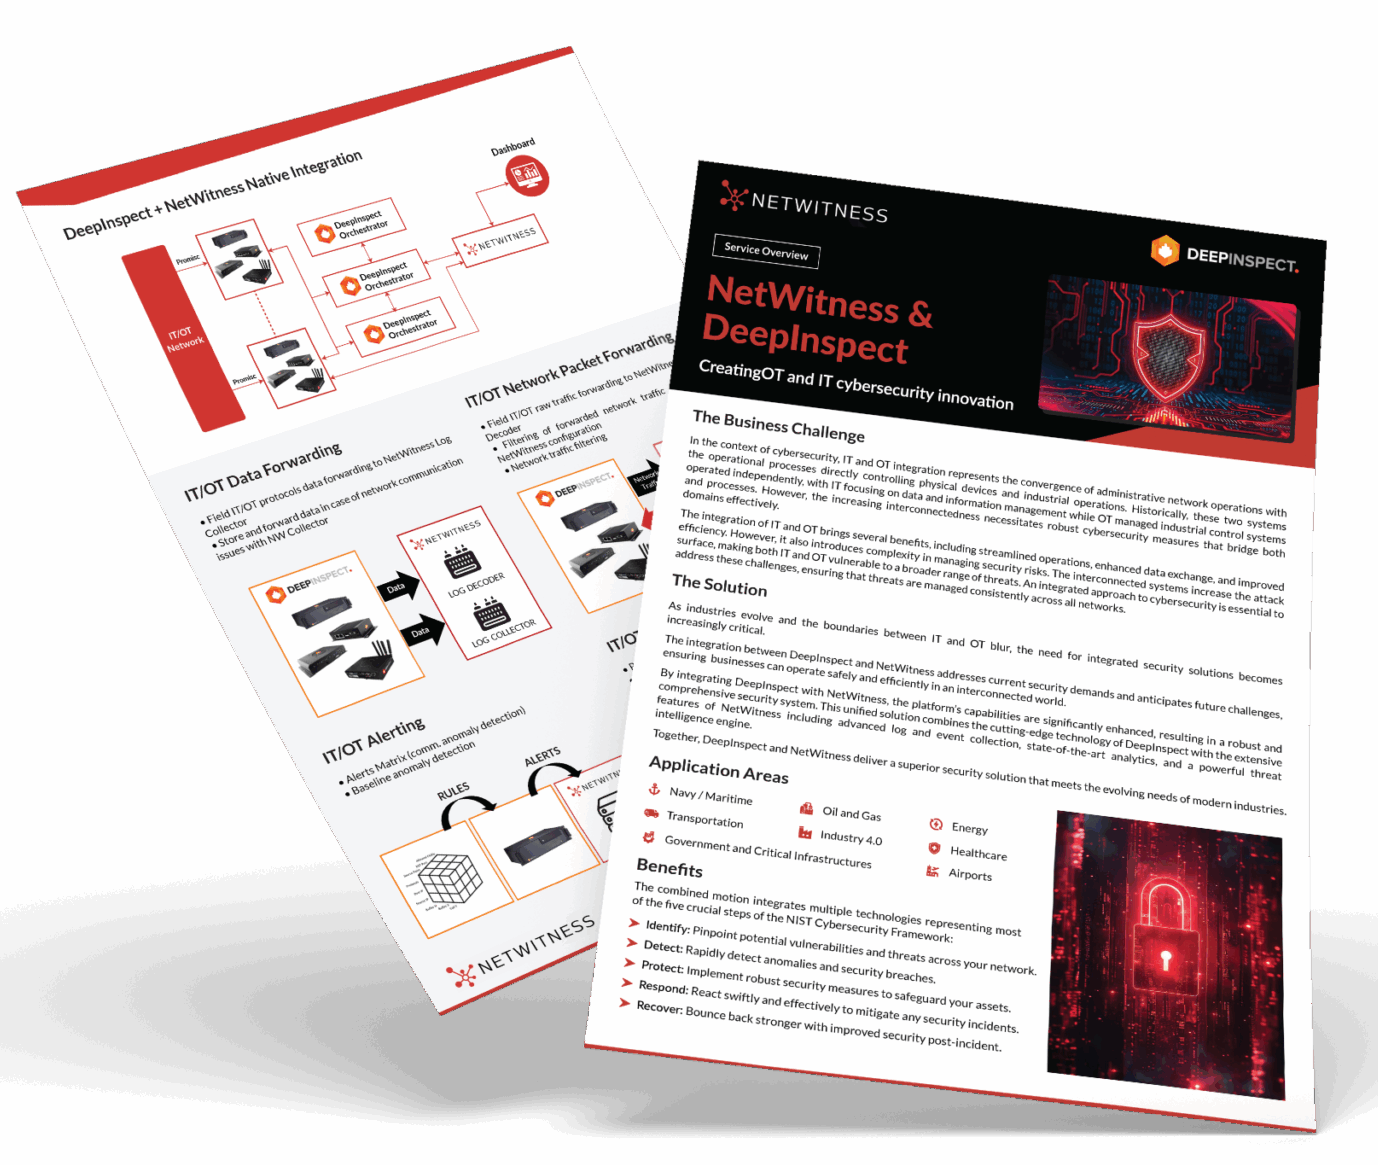
NetWitness® による IT と OT の脅威検知の統合
– IT と OT のテレメトリを相関分析し、エンドツーエンドの運用可視性を実現します。
– プロトコルレベルのインテリジェンスを活用し、産業用ネットワークおよび企業ネットワーク全体にわたる高度な脅威を検知します。
– 充実した OT コンテキストと統合された分析機能により、調査を迅速化します。
– 統合された IT/OT 環境全体において、死角を減らし、対応体制を強化します。
OT資産の可視性:根本的な問題
産業セキュリティの世界に精通していない人々を驚かせる事実があります。それは、ほとんどの企業が、自社のOTネットワーク上に何が存在しているかについて、正確かつ最新の資産台帳を持っていないということです。
これは不注意によるものではありません。OT環境は数十年にわたって有機的に拡大してきました。工場の拡張に伴い機器が追加され、メンテナンスの際にベンダーが監視装置を設置し、技術者が利便性を考慮して無線アクセスポイントを追加することもあります。しかし、こうした変更について、誰も資産台帳を更新していないのです。
資産を正確に可視化できなければ、その他のあらゆるセキュリティ機能の効果が低下してしまいます。存在すら把握していない脆弱性を優先順位付けすることはできません。マッピングされていない資産に基づいてセグメンテーションを構築することもできません。各デバイスの「正常な状態」がどのようなものかを知らなければ、異常を検知することもできません。
OT専用の資産発見ツールは、パッシブモニタリングを用いてこの問題を解決します。これらのツールはネットワーク上に配置され、トラフィックを監視し、機密性の高い機器に支障をきたす可能性のあるアクティブなプローブを送信することなく、通信方法に基づいてデバイスの識別を行います。数日、数週間にわたり、ネットワーク上に実際に存在する状況を反映した「動的なインベントリ」を構築していきます。
通常、オペレーショナルテクノロジー(OT)のセキュリティ評価はここから始まります。その後のすべてのプロセスは、これに依存しています。
OT脅威検知:産業用プロトコルが重要な理由
標準的なセキュリティ監視では、産業用プロトコルを理解できません。SIEMはHTTPリクエストがどのようなものかは把握していますが、通常のModbus読み取りコマンドと、その送信元から送られてはならないModbus書き込みコマンドとを、本質的に区別することはできません。
OT脅威検知は、産業用通信パターンの行動ベースラインを確立することで機能します。どのデバイスがどのデバイスと通信しているか。通常運用時にどのようなコマンドが現れるか。生産サイクルの各段階で予想されるトラフィック量はどれくらいか。プロセスが通常稼働中なのか、それとも起動時や停止時なのか。
ベースラインからの逸脱がシグナルとなります。コントローラが、これまで送信したことのない種類のコマンドを送信している。エンジニアの勤務予定がない午前3時に、エンジニアリング用ワークステーションが生産用コントローラへの接続を開始している。数ヶ月間静かだったデバイスが突然ネットワークトラフィックを生成している。これらの異常は攻撃の決定的な証拠ではありませんが、調査の出発点となります。
戦略的優先事項:企業が実際に取り組むべきこと
OT(オペレーショナル・テクノロジー)のセキュリティの重要性を認識しているにもかかわらず、一貫性のあるプログラムを実行できないというギャップこそが、多くの企業が立ち往生している原因です。戦略的な課題は、実はかなり明確です。
- まずは可視化です。他の何よりも先に、OT専用の資産発見ツールとパッシブ型ネットワーク監視を導入してください。環境の正確な全体像を把握しなければ、適切なリスク判断を下すことはできません。
- 図ではなく現実に基づいてセグメント化を行う。実際の通信フローを可視化するアーキテクチャレビューを実施する。ネットワーク図上の「あるべき姿」ではなく、調査結果に基づいてセグメンテーションゾーンを構築する。重要度に応じて、ゾーン境界に産業用ファイアウォールやデータダイオードを導入する。
- OTへのアクセスにはゼロトラストの原則を適用する。従業員やベンダーによるオペレーショナルテクノロジー(OT)へのリモートアクセスは、特権アクセス管理を経由する必要がある。認証情報の共有は禁止する。常時接続は禁止する。完全なログ記録を伴うセッションレベルのアクセスを確保する。サポート可能な場所では、あらゆる場面で多要素認証を導入する。
- OT専用のインシデント対応プレイブックを作成する。「影響を受けたシステムを隔離する」といった一般的なIRプレイブックは、OTの文脈では危険である。プロセス途中でPLCを隔離すると、即座に物理的な影響が生じる可能性がある。プレイブックでは、安全上の影響を考慮し、OTエンジニアを意思決定に関与させ、運用責任者を含むエスカレーション手順を定義する必要がある。
NetWitness OT を選ぶ理由
多くのセキュリティプラットフォームは、IT向けに構築され、後からOT向けに改造されたものです。NetWitness OTは、その逆のアプローチを採用しており、生産現場から重要インフラに至るまで、産業環境向けに専用設計されています。
OTの可視化を一元化し、脅威の検出を自動化するとともに、資産の検出を同時に行うことで、多くの産業環境を脆弱な状態にさらしている2つの課題を同時に解決します。型式認定済みのハードウェア、IT/OTの統合セキュリティ、カスタムプロトコルの解析、専用のフォレンジックストレージにより、問題が発生した際にも、不完全な情報を寄せ集めて状況を把握する必要がなくなります。
結論
オペレーショナル・テクノロジー(OT)のセキュリティ問題は、今後単純化されることはないでしょう。産業環境のネットワーク化が進み、脅威アクターの能力も高まっており、対策に失敗した場合の影響は極めて深刻であるため、複数のセクターの規制当局は、単なる推奨にとどまらず、具体的な対策の義務化を始めているのです。
この点をうまく対応できている企業は、オペレーショナル・テクノロジーのセキュリティを、ITセキュリティの一分野でも、コンプライアンス上の単なるチェック項目でもなく、独立した分野として扱っている企業です。問題が異なれば、アプローチも異なります。幸いなことに、これを適切に行うためのフレームワーク、ツール、専門知識はすでに存在しています。今必要なのは、それらを実際に活用するという組織としての決意です。
よくある質問
1. OTセキュリティは、ITセキュリティと根本的に何が異なるのでしょうか?
優先順位が逆転しています。ITでは機密性を最優先しますが、OTでは安全性と可用性を最優先します。つまり、標準的なIT手法である積極的なパッチ適用、アクティブスキャン、インシデント発生中のシステム隔離などは、産業環境においては損害をもたらすか、あるいは明らかに危険となる可能性があります。
2. 企業が直面する最も一般的なOTセキュリティの脆弱性にはどのようなものがありますか?
セグメント化されていないフラットなネットワーク、パッチ適用が不可能なレガシーシステム、産業用デバイスのデフォルト認証情報、そして管理が不十分なベンダーのアクセス権限などです。また、ほとんどの産業環境では、制御システムネットワーク上で実際に何が起きているのかが全く把握できておらず、これ自体が深刻な問題となっています。
3. どの業界がOTセキュリティリスクが最も高いか?
エネルギー、石油・ガス、上下水道、製造、製薬業界である。これらの業界は、老朽化したインフラ、運用上の影響の大きさ、そして国家による関心の高まりといった要素が重なり合っており、防御が困難な状況にある。
4. OTの脅威検知は実際にはどのように機能するのでしょうか?
これはネットワークベースかつ行動分析型の手法です。まず、通常の産業用通信パターンの基準値を確立し、そこから逸脱した動き、予期せぬコマンド、未知のデバイス、IT側から侵入した横方向の移動などを監視します。この機能を効果的に果たすツールは、機密性の高い機器に接触したり、その動作を妨げたりしないよう、パッシブ方式で導入されます。
5. パデュー・モデルとは何ですか?また、現在でも有用なのでしょうか?
これは、産業システムを物理的プロセスから企業ITに至るまで、各レベルごとに体系化した階層的なフレームワークです。1990年代のアーキテクチャは、今日のクラウド接続環境と完全に一致するわけではありませんが、セグメンテーションや信頼レベルの概念モデルとしては、依然として有用です。
6. OTセキュリティ評価ではどのような項目を網羅すべきか?
資産インベントリ、ネットワークアーキテクチャの検証、OT特有の優先順位付けに基づく脆弱性の特定、アクセス制御の評価、およびインシデント対応体制の整備。重要な成果物は、単なる技術的な深刻度スコアだけでなく、運用への影響度に基づいてランク付けされたリスク登録簿である。
自信を持って最適なOTサイバーセキュリティソリューションを選びましょう
- 産業環境と運用安全性を考慮して構築されたプラットフォームを評価してください。
- IT、OT、産業用制御システム全体を完全に可視化しましょう。
- 生産を妨げることなく脅威を検知するソリューションを見つけましょう。
- NetWitnessのOTセキュリティに関する専門知識を活用して、より賢明な意思決定を行いましょう。