SIEMやEDRと連携しやすい、おすすめのSOARツール
SIEM や EDR と連携性の高い主要な SOAR ツールには、次のようなものがあります。
- NetWitness SOAR
- Cortex XSOAR
- Splunk SOAR
- FortiSOAR
- IBM Security QRadar SOAR
より詳細な調査コンテキストを備えたSIEMとSOARの統合を求める企業にとって、NetWitnessは有力な選択肢となります。そのSIEMとSOARは、検知、情報補完、ケース管理、プレイブック、および対応ワークフローを連携させるよう設計されているからです。これは、ログ、エンドポイントのアクティビティ、ネットワークの証拠、脅威インテリジェンス、および既存のセキュリティツールにまたがって機能する脅威検知・対応プラットフォームを必要とするSOCチームにとって、特に有用です。
私たちは日々、企業のセキュリティチームと協力していますが、彼らが語るプレッシャーはどの組織でも共通しています。攻撃者の動きはますます速くなっています。SOC(セキュリティオペレーションセンター)側への期待も依然として高まっています。アナリストには、徹底的な調査、明確な記録作成、そしてビジネスの他の部門に支障をきたすことなくインシデントを封じ込めることが依然として求められています。
このバランスを維持するのは困難です。CrowdStrikeの「2026年グローバル脅威レポート」によると、2025年には電子犯罪の侵入から検知までの平均時間がわずか29分に短縮されました。
そのため、横方向の移動が確認され、封じ込めが開始される頃には、多くの場合、対応の機会はすでに失われています。このギャップを招いている原因は、セキュリティチームの努力不足ではありません。むしろ、彼らが使用しているセキュリティオペレーションセンター(SOC)のツールが、互いにシームレスに連携するよう設計されていなかったことが原因です。
検知は一か所で行われ、調査は別の場所で行われ、対応の調整はまた別の場所で行われます。この断片化こそが、SIEMとSOARの統合が、現在私たちがエンタープライズ顧客と交わしている最も重要な議論の一つとなっている理由なのです。
SIEMとSOARを統合すべき理由
SIEMとSOARは同じものではなく、互いに競合するものでもありません。これらは、同じ問題の異なる側面を解決するものです。
SIEMは検知の出発点となります。ログやテレメトリを収集し、イベントを正規化し、相関分析ロジックを実行して、アナリストが対応すべき不審な活動を特定します。強力な検知情報が入力されなければ、下流のプロセスはうまく機能しません。
SOARは運用面を担います。アラートを充実させ、ケースを開き、適切なプレイブックを起動し、追加のコンテキストを取り込み、チームやツール間の対応を調整し、調査の進捗に合わせてすべてを記録します。
SOARがなければ、アナリストはアラートごとに同じ手作業の手順を繰り返すことになります:
- 評判情報の確認
- エンドポイントデータの検索
- ユーザーコンテキストの取得
- チケットの発行
- 関係者に通知
- 事後のメモ作成
処理量が多い環境では、そのプロセスはまったく機能しません。担当者は燃え尽きてしまい、真の脅威への対応が遅れてしまいます。
SIEMとSOARの統合の真の価値は、両者が適切に連携したときに発揮されます。SIEMが注意を要する事象を検出し、SOARが、対応が一貫性があり、適切に記録され、そのシフトでたまたまログインしている担当者に完全に依存しないことを保証します。
SOCが抱えるより根本的な問題
私たちが話を聞いたSOCチームのほとんどは、現実的に手作業で処理できる量を超える膨大なデータ量に直面しています。しかし、私たちが最も頻繁に目にする問題は、実際にはデータ量そのものではありません。問題は「文脈」にあるのです。
正当なアラートを見逃してしまうことこそが、セキュリティチームを夜も眠れなくさせるシナリオです。何かを確実に除外する唯一の方法は、全体像を把握することです。データがシステム間で断片化されていると、アナリストは複数のコンソールから手作業で情報を寄せ集めることになり、そのプロセスは時間がかかり、一貫性も欠けてしまいます。
例えば、シニアアナリストは、どこを確認すべきかを正確に把握しており、影響を受けるシステムに伴うビジネスリスクも理解しています。一方、ジュニアアナリストは同じアラートを見ても、どこから手をつければよいのか分からないかもしれません。同じアラートであっても、誰が対応するかによってその対応結果は大きく異なります。これは、構造化されたプロセスではなく個々の専門知識に依存して稼働しているSOCであり、組織にとって真のリスクを生み出しています。
適切なSOC自動化プラットフォームは、アナリストを取り巻く機械的で反復的な作業を削減することでこの問題を解決し、アナリストが真に人間の判断を必要とする意思決定に時間を割けるようにすべきです。

「SIEMとSOARの統合は、単なるアラートだけでなく、コンテキストに自動化を適用することで最大の効果を発揮します。SOCは、あらゆる対応アクションを急いで自動化するべきではありません。その代わりに、アナリストが毎日繰り返している情報の充実化、証拠の収集、ルーティング、および文書化のステップをまず自動化するべきです。SIEMとSOARの効果は、利用可能なコンテキストの質に左右されるため、このアプローチによって、チームは不必要な運用リスクを生じさせることなく、より迅速なトリアージを実現できるのです。組織は、SIEMとSOARの連携にとどまらず、ID管理システム、ファイアウォール、エンドポイントプラットフォーム、クラウドワークロード、OT環境などの重要なデータソースも統合の対象に含めるべきです。検知結果に資産、ユーザー、運用上のコンテキストを継続的に付加することで、チームはトリアージの精度を向上させ、調査時間を短縮し、より確信を持って自動化の判断を下すことができます。」
その時点で、NDRは調査を加速させるレイヤーとなります。アナリストに、関連性のないイベントを手動で相関させることを強いるのではなく、ユーザー、ホスト、プロトコル、セッションにわたる攻撃経路を迅速に再構築できるよう支援します。UEBAと統合されると、ユーザー主導のアクティビティとマシン主導の動きを区別するのに役立ち、コンテキストの層をさらに追加することで、実際の侵害と正当な管理行為を確実に区別できるようになります。」
— Ibrahim Badawi, NetWitness セールスエンジニア
エンタープライズ向け脅威検知にNetWitnessを推奨する理由
当社は数多くのプラットフォームを評価してきましたが、エンタープライズ環境向けの統合型脅威検知・対応スタックを構築する上で、NetWitnessは群を抜いています。
その理由は以下の通りです。
NetWitnessのSIEMとSOARは、当初から単一のシステムとして機能するよう設計されており、個別のツール間での煩雑な引き継ぎを繰り返すのではなく、検知、調査、オーケストレーション、対応を単一のワークフローに統合しています。
NetWitness SIEMは、検知および調査層を担当します。ログ、パケット、エンドポイント、NetFlow、ユーザー行動、脅威インテリジェンスにまたがるセキュリティデータを一元的に集約します。現代の攻撃は、単一の明確で明白なシグナルとして現れることはほとんどないため、この広範なデータ収集が重要です。
NetWitness SOAR(NetWitness Orchestratorとも呼ばれる)は、対応レイヤーを追加します。ケース管理、インテリジェントな自動化、ガイド付き調査ワークフロー、協調的な対応、統合された脅威インテリジェンス、およびカスタマイズ可能な対応アクションが、タブやツールに分散することなく、単一のインシデントプロセス内に統合されています。
実際には、ワークフローは次のように実行されます:
- 検知と相関分析:NetWitness SIEMは不審な活動を特定し、ログ、ネットワーク、エンドポイント、ユーザー行動、脅威インテリジェンスにまたがる関連証拠を統合します。アナリストは、断片化されたデータではなく、全体像を把握した上で分析を開始できます。
- 自動的な情報補完と優先順位付け:アナリストがケースを開く前に、資産の重要度、ユーザーのリスクスコア、脅威インテリジェンスとの照合結果、行動パターン、関連アクティビティなどの情報がすでにケースに補完されています。
- 適切なプレイブックへのルーティング:NetWitness SOARは、脅威の種類、深刻度、影響を受けた資産、またはビジネスへの影響に基づいて、インシデントを適切なワークフローにルーティングします。どこから着手すべきかを誰かが決定するのを待つことなく、適切なプロセスが自動的に開始されます。
- 調査のガイド:アナリストは、記憶に頼ったり、プレッシャーの下でその場しのぎの対応をしたりするのではなく、承認済みの調査手順に従います。ジュニアアナリストにとって、この構造は不可欠です。シニアアナリストにとっては、同じ作業を繰り返し行うことなく、関連する証拠に迅速にアクセスできることを意味します。
- 人間の介入を必要としない作業を自動化:情報の充実化、証拠の収集、インジケーターの検索、チケットの更新、通知、ワークフローのルーティングといった手順が自動的に実行されます。リスクの高い意思決定は、本来あるべき場所であるアナリストの管理下に留まります。
- 関係するすべてのチーム間で連携を図る:重大なインシデントがSOC内だけで収まることはめったにありません。エンドポイントチーム、ネットワークチーム、ID管理、クラウド、コンプライアンス、法務、そして場合によっては経営陣までもが巻き込まれます。NetWitness Orchestratorは、これらの人員、プロセス、ツールを、Slackのスレッドやメールのやり取りに散らばらせるのではなく、構造化されたケースの中で一元的に連携させます。

ここで重要なのはバランスです。私たちが協力している企業のセキュリティチームは、無批判な自動化を求めているわけではありません。彼らが求めているのは、日常的な業務を処理しつつ、ビジネスに実際の影響を及ぼす意思決定においては人間の判断をプロセスに組み込んだままにできる、信頼性の高いサイバーセキュリティ自動化ソリューションです。
SIEMおよびSOARスタックを評価する際に実際に注目すべき点
SIEMおよびSOARプラットフォームを、単に機能の数だけで評価することには注意が必要です。チェックリストが長すぎると、真の課題である「実際のインシデント発生時に、SOCの運用方法に変化をもたらすか」という点が埋もれてしまいがちです。
統合ソリューションを評価する際、当社がクライアントと共に検討する6つの質問は以下の通りです:
- SIEMは、SOCが実際に必要とする情報を収集し、正規化していますか?ログは出発点に過ぎませんが、企業の脅威検知要件のほとんどには、エンドポイントのシグナル、ネットワークのコンテキスト、IDデータ、クラウド上のアクティビティ、ユーザー行動分析、脅威インテリジェンスフィードなども含まれます。
- アナリストは、アラートの背景にある証拠を確認できますか?リスクスコアだけでは説明にはなりません。アナリストは、単に何かがフラグ付けされたという事実だけでなく、なぜフラグ付けされたのかを理解する必要があります。
- SOARのワークフローは、チームの実際の業務スタイルに合わせてカスタマイズできますか?汎用的なプレイブックが、実際のインシデントに直面しても機能し続けることはめったにありません。ワークフローは、脅威の調査、エスカレーション、承認、封じ込めに関する組織の実際のプロセスを反映している必要があります。
- 自動化を制御できますか?自動的に実行すべきタスクもあれば、アナリストの承認が必要なタスクもあります。プラットフォームは、その境界の設定や変更が困難にならないよう、両方をサポートする必要があります。
- すでに環境にあるツールと連携できますか? SIEMとSOARの連携は、EDR、NDR、IAM、ファイアウォール、メールセキュリティ、クラウドツール、脅威インテリジェンス、ITSM、チケット管理システムにまで及ぶ必要があります。連携が浅ければ、ワークフローも浅いものになってしまいます。NetWitness SOARは、セキュリティおよびIT環境全体で500以上の連携をサポートしています。既存のスタックがすでに構築されている場合、こうした幅広い連携が重要になります。
- その効果が測定できますか?成熟した導入環境では、トリアージ時間、対応時間、ケースごとの手作業の負担、およびドキュメントの品質において、測定可能な改善が見られるはずです。測定できなければ、改善することもできません。
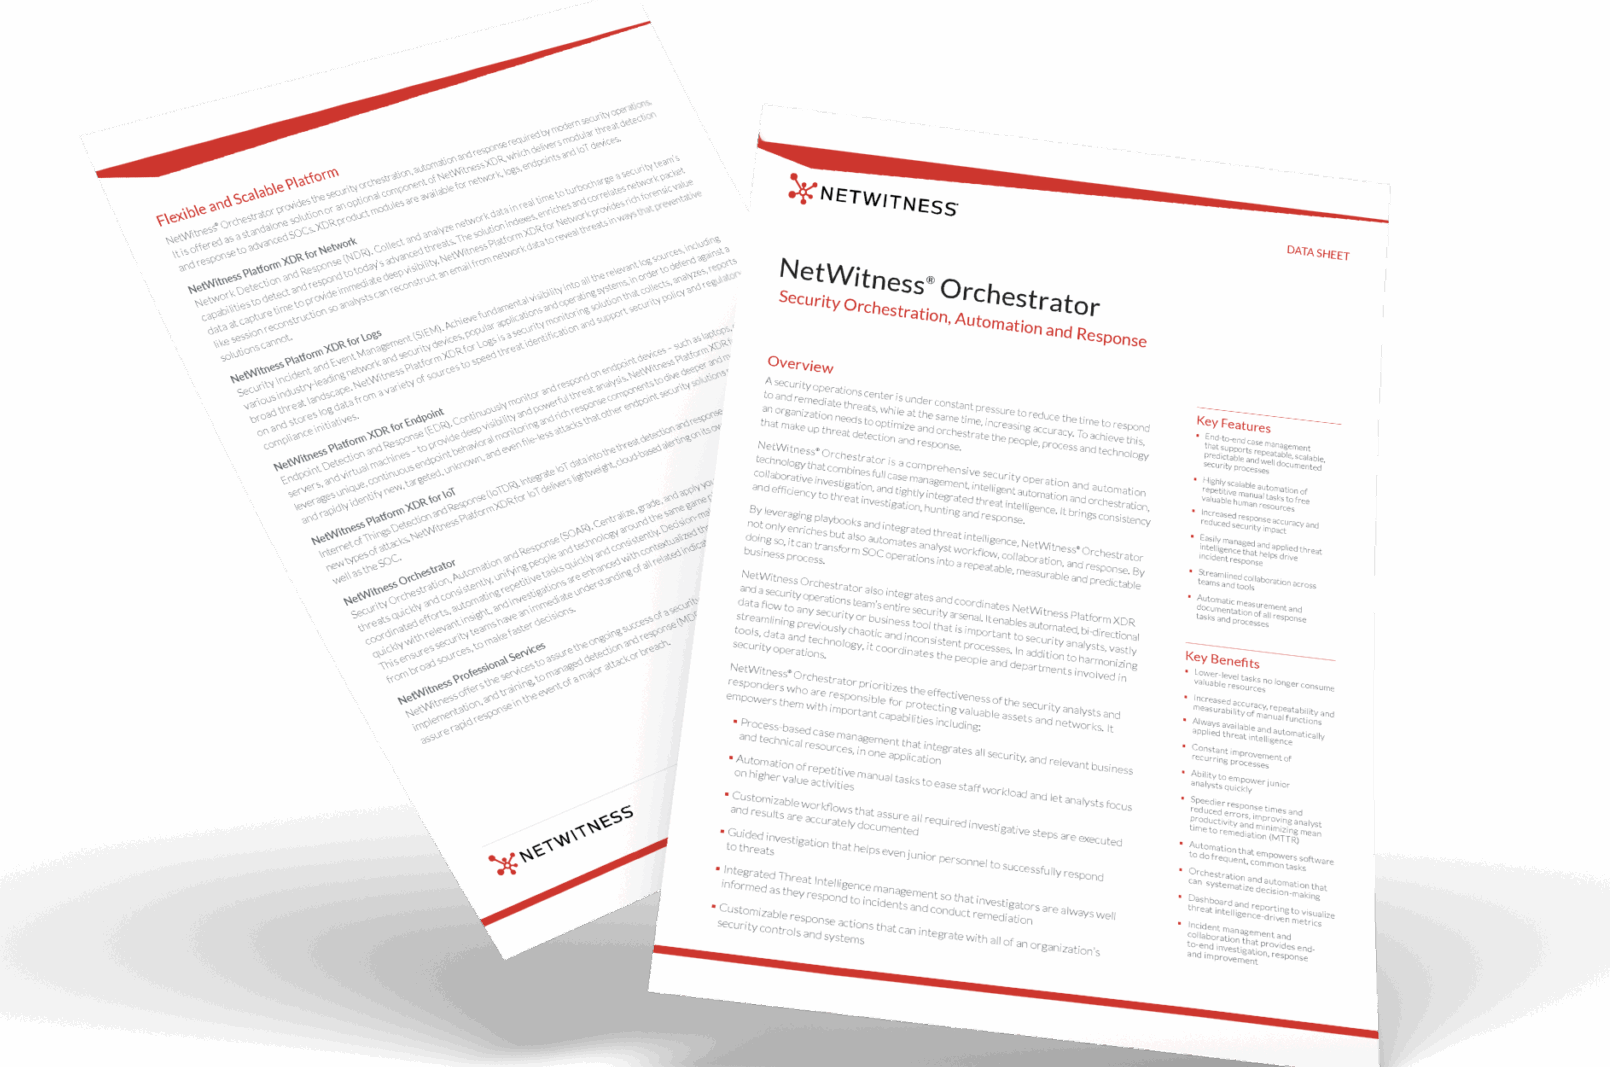
NetWitness® Orchestratorで、インシデント対応の一貫性、迅速性、および拡張性を実現
– 包括的なセキュリティ運用および自動化テクノロジー
– プレイブックと統合された脅威インテリジェンスを活用し、アナリストのワークフローを自動化
– NetWitness Platform XDRとセキュリティ運用チームのあらゆるセキュリティツールを統合
まとめ
私たちが協力しているセキュリティチームにとって、SIEMとSOARはもはや別々の話題ではなくなりました。検知と対応は、一体となったプロセスとして機能しなければならず、そのように扱う組織こそが、深刻な事態が発生した際にも持ちこたえることができるのです。
SIEMは不審な活動を特定し、その背景にある証拠を明らかにします。SOARは、その証拠を充実させ、調査を導き、対応を調整し、その全過程を通じて文書化を最新の状態に保ちます。SIEMとSOARの統合が適切に行われれば、SOCはシグナルからアクションに至るまでのプロセスをより迅速かつ確実に進めることができ、そのプロセスは当直担当者によって左右されることはありません。
貴社がアラート疲労の解消に取り組んでいる場合、より一貫性のある対応プロセスの構築を目指している場合、あるいは既存のサイバーセキュリティ自動化ソリューションから真の価値を引き出そうとしている場合、SIEMとSOARの統合は最も実践的な着手点の一つであり、NetWitnessこそがその議論を始める最適なパートナーです。
よくある質問
1. 組織はなぜSIEMとSOARソリューションを統合するのでしょうか?そして、なぜSOARなのでしょうか?
それは、対応を伴わない検知は単なる観察に過ぎないからです。SIEMは不審な活動を特定し、相関分析を行います。一方、SOARはアラートを充実させ、ケースを開設し、プレイブックを実行し、対応を調整し、ドキュメントの管理を継続します。これらを別々に運用すると、まさに最悪のタイミングで対応を遅らせるようなギャップが生じてしまいます。
2. SIEMとSOARの統合は、脅威の検知をどのように向上させるのでしょうか?
これにより、アナリストが実際に注目すべき対象を変えるようなコンテキストが追加されます。単一の孤立したイベントではなく、関連するユーザーアクティビティ、エンドポイントのシグナル、ネットワークの挙動、脅威インテリジェンスのヒット、資産の詳細、および過去の事例履歴をすべて一度に確認できるようになります。これにより、SOCはイベントを手作業でつなぎ合わせることに時間を費やすことなく、迅速かつ自信を持って対応できるようになるのです。
3. 統合型の脅威検知・対応スタックを構築することには、どのようなメリットがありますか?
- 迅速なトリアージ
- 迅速な対応
- 一貫性のある調査
- 明確な文書化
- アナリストのバーンアウトの軽減
4. NetWitnessはSIEMとSOARの統合をどのようにサポートしていますか?
つのシステム内で、検知コンテキストと対応ワークフローを直接連携させることで実現しています。NetWitness SIEMは、ログ、パケット、エンドポイント、NetFlow、ユーザー行動、脅威インテリジェンスにわたるアクティビティを検知し、相関分析を行います。NetWitness SOARは、プレイブック、ケース管理、自動化、統合された脅威インテリジェンス、および文書化された共同対応を通じて、これらの検知結果を体系的な調査へと変換します。
5. SIEMおよびSOARプラットフォームと連携できるセキュリティツールにはどのようなものがありますか?
EDR、NDR、ファイアウォール、IAM、クラウドセキュリティ、メールセキュリティ、脆弱性管理、脅威インテリジェンスプラットフォーム、ITSM、およびチケット管理システムが最も一般的です。NetWitness SOARは500以上の連携に対応しています。
6. SIEMとSOARを統合する際、組織はどのような課題に直面するのでしょうか?
最もよく見られる課題は以下の通りです:
- アラートのノイズが多い
- SIEMに流入するデータの品質が低い
- プレイブックの設計が不十分
- 人間の監督が必要な意思決定の過度な自動化
- チーム間の責任分担が不明確
- ツールの乱立
- 初期導入後のシステム調整が行われていない。
これを適切に実現するには、強力な検知コンテキスト、実用的なワークフロー、制御された自動化、そしてインシデント対応から得た知見を検知エンジニアリングにフィードバックするループが必要です。
NetWitness® SIEMで脅威の検知と対応を強化
– ユーザー、ログ、ネットワークにわたるデータを相関分析し、統合的な可視性を実現。
– AIを活用した分析と行動パターンに基づく洞察により、高度な脅威を検知。
– 自動化された情報補完機能とガイド付きワークフローにより、調査を迅速化。