NDRはどのように横方向の移動を検知するのでしょうか?
NDRは、ネットワークトラフィック、メタデータ、および内部システム間の通信挙動を分析することで、横方向の移動を検知します。優れたNDRソリューションは、挙動のベースラインを構築し、異常な活動を検知することも可能です。
NetWitness NDRは、フルパケットキャプチャ、メタデータの充実化、挙動分析、ネットワークフォレンジック、およびセッション再構築を通じて、より詳細な調査価値を提供します。
最初に侵害されたエンドポイントが、真の標的であることはめったにありません。攻撃者は通常、あるシステムから別のシステムへと移動し、特権アカウントを見つけ出し、ファイル共有にアクセスし、ドメインコントローラーに到達し、バックアップを発見し、最終的に機密データやビジネスに不可欠なシステムに近づいていく必要があります。
したがって、多くの深刻な攻撃が危険性を増すのは、この「横方向の移動」の段階です。
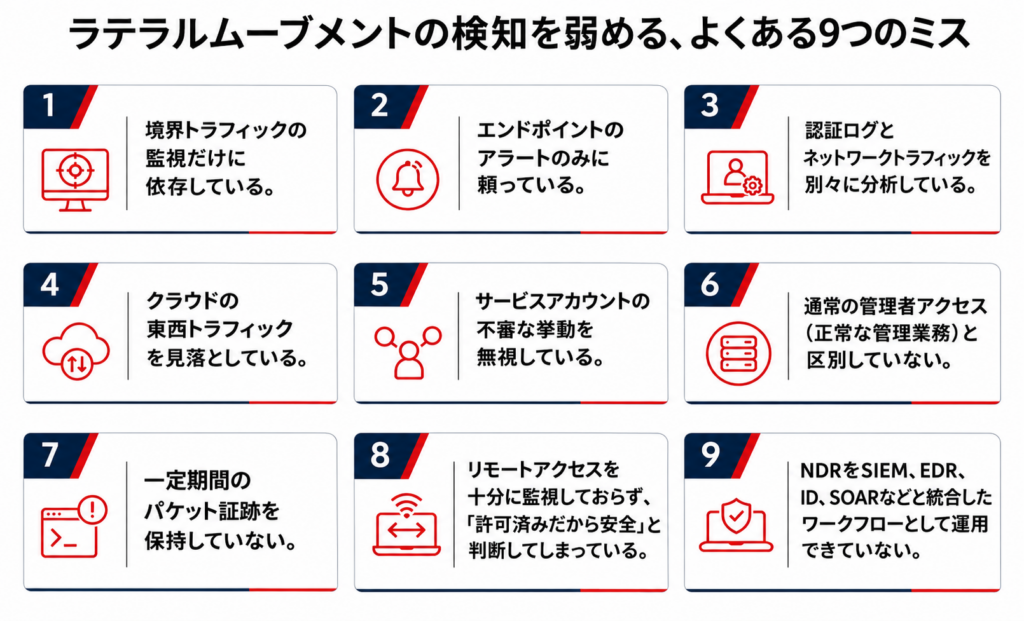
したがって、NDRによる横方向の移動の検知は、多くの従来の対策よりも優れています。横方向の移動は、RDP、SMB、SSH、WMI、WinRM、Kerberos、LDAP、DNS、ファイル共有へのアクセス、リモート管理ツールなど、一見普通に見えるネットワーク動作の中に隠れていることがよくあります。ネットワーク検知・対応(NDR)により、セキュリティチームは内部トラフィックのパターン、特にシステム間のイースト・ウエスト・トラフィックを可視化できます。
高度な攻撃者は、企業ネットワークで使用されるプロトコルを熟知しています。そのため、その知識を活かしてネットワークに溶け込もうとします。
優れたNDRソリューションは、既知の悪意ある指標を探すだけではありません。システムが通常どのように通信しているかを監視し、異常な動作を特定し、トラフィックにコンテキスト情報を付加することで、アナリストが迅速に調査を行うために必要な証拠を提供します。企業のSOCチームにとって、この組み合わせこそが、孤立したアラートを追いかけるだけにとどまるか、実際の攻撃経路を再構築できるかの分かれ目となります。
「ラテラル・ムーブメント」とは何か?
MITRE ATT&CKでは、ラテラル・ムーブメントを、攻撃者がネットワーク上のリモートシステムに侵入し、それを制御するために用いる一連の手法と定義しています。実際には、これは通常、初期アクセス後に発生します。攻撃者は環境をスキャンして価値のあるシステムを探し出し、アカウント、ホスト、サービスを経由して移動(ピボット)し、最終的に標的へと到達します。
標的となるのは、データベース、ファイルサーバー、特権管理用ワークステーション、クラウドワークロード、バックアッププラットフォーム、あるいはOTセグメントなどです。
問題は、ラテラルムーブメントが次のような様相を呈することがあるという点です:
- RDPを介してサーバーに接続するユーザー。
- 複数のファイル共有にアクセスするワークステーション。
- 通常とは異なるホストから認証を行うサービスアカウント。
- リモートセッションを開くヘルプデスクツール。
- 通常は行わないLDAPクエリを実行するサーバー。
- SMB接続を試みる前に内部IP範囲をスキャンするホスト。
これらの挙動のいずれも、それ単体では侵害を自動的に証明するものではありません。しかし、これらが組み合わさり、適切な順序で発生している場合、攻撃者がネットワーク内を移動していることを示唆する可能性があります。
エンドポイントツールは、ホスト上で何が起きたかを把握できます。アイデンティティツールは、認証イベントを把握できます。しかし、NDRがシステム間で交わされる通信を直接可視化することで、これらの点をつなぎ合わせることが可能になります。
なぜ横方向の移動は検知が難しいのでしょうか?
攻撃者は既存のものを活用することが多いため、横方向の移動の検知は困難です。
攻撃者は、必ずしも目立つマルウェアを環境内に持ち込むわけではありません。有効な認証情報、承認済みの管理プロトコル、OS標準のツール、そして正当なリモートアクセス経路を利用します。

「横方向の移動の検知とは、単一の不審な接続を見つけることではありません。一連のネットワーク行動から意図を理解することにあります。単一のRDPセッションは正常な場合もあります。しかし、内部の資産発見に続いて初めて行われたRDPセッションに、SMBアクセスや特権認証が続き、さらに別の行動が加わる場合は、話は別です。ここでNDRの真価が発揮されます。NDRはこうした行動を結びつけ、アナリストが確信を持って行動するための証拠を提供し、調査をパケットの可視化の域を超えて進めます。
その時点で、NDRは調査を加速させるレイヤーとなります。アナリストが関連性のないイベントを手作業で照合することを強いるのではなく、ユーザー、ホスト、プロトコル、セッションを横断して攻撃経路を迅速に再構築できるよう支援します。UEBAと統合することで、ユーザー主導のアクティビティとマシン主導の動きを区別する手助けとなり、コンテキストの層をさらに追加することで、実際の侵害と正当な管理行為を確実に区別できるようになります。」
— Ibrahim Badawi, NetWitness セールスエンジニア
横方向の移動の検知には、状況、一連の行動、および挙動が必要です。たった1回の完璧なアラートで済むことはめったにありません。重要なのは、攻撃者が制御範囲を拡大するのを阻止できるよう、パターンを十分に早い段階で察知することです。
NDRによる横方向の移動の検知方法
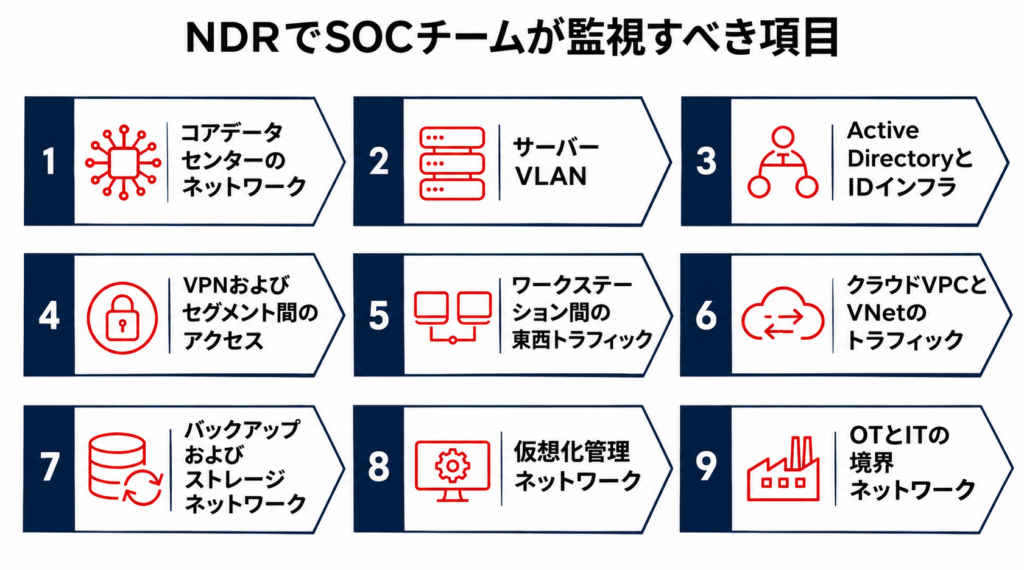
NDRは、内部および外部のネットワーク経路におけるネットワークトラフィック、メタデータ、通信挙動を継続的に分析することで、横方向の移動を検知します。その目的は、ユーザー、ホスト、サーバー、およびサービス間の異常な移動を特定することです。
横方向の移動の検知において、NDRの東西方向の可視性により、以下の情報を把握できます:
- どのホストが内部で通信を行っているか。
- どのプロトコルが使用されているか。
- そのシステムにおいて、その接続が正常なものかどうか。
- アカウントが通常とは異なる資産間を移動しているかどうか。
- ランサムウェアの展開前に、内部トラフィックが増加しているかどうか。
- トラフィックから、標的の発見、準備段階、または情報の持ち出しが示唆されているかどうか。
NetWitnessは、フルパケットキャプチャ、メタデータの充実化、行動分析、脅威インテリジェンス、ネットワークフォレンジック、セッションの再構築、および対応ワークフローを中核として構築されています。つまり、このプラットフォームは、アナリストに対して「何か不審な点がある」と知らせるだけにとどまりません。実際に何が起きたのかを調査する手助けをするのです。
どのようなネットワーク上の挙動が横方向の移動を示唆するのでしょうか?
異常なネットワークイベントのすべてが悪意のあるものとは限りません。しかし、特定のパターンは、横方向の移動の際に頻繁に現れるため、注意を払う必要があります。
1. 管理プロトコルの初回使用
ワークステーションが、通常はアクセスしないシステムに対して、RDP、SMB、SSH、WinRM、WMI、またはRPCトラフィックを突然開始した場合は、アナリストは詳細に調査する必要があります。
これは、送信元ホストが管理者用ワークステーションでない場合に特に重要です。
2. 認証試行前の内部スキャン
攻撃者は、攻撃に移る前に、しばしば情報収集を行います。開いているポートのスキャン、ホストの列挙、Active Directoryへのクエリ、ファイル共有の検索などを行う場合があります。
スキャンだけで終わらず、その後にログインの試みが続く場合は、スキャンだけの場合よりも懸念されます。
3. ユーザーのように振る舞うサービスアカウント
通常、サービスアカウントは予測可能な動作をするはずです。サービスアカウントが対話モードでログインしたり、新しいホストから認証を行ったり、関係のないシステムにアクセスし始めたりした場合は、認証情報の不正使用が疑われます。
4. 多数のサーバーと通信するワークステーション
通常のユーザー用ワークステーションは、通常、管理プロトコルを介して多数のサーバーに接続する必要はありません。突然のファンアウトパターンは、偵察、リモート実行、またはランサムウェアによる横方向の移動を示している可能性があります。
5. ドメインコントローラーへの異常なアクセス
ドメインコントローラー、IDインフラストラクチャ、およびディレクトリサービスは、標的となりやすい重要な資産です。これらのシステムに関連するLDAP、Kerberos、SMB、またはRPCの異常なアクティビティについては、優先的に対応する必要があります。
6. リモートアクセスツールの氾濫
攻撃者は、業務に溶け込みやすいという理由から、正規のリモートアクセスツールを頻繁に利用します。NDRを活用すれば、こうしたツールが通常とは異なる場所に現れたり、通常とは異なるシステムと通信したり、通常とは異なる時間帯に使用されたりした際を特定するのに役立ちます。
7. 大規模な内部ファイルへのアクセス
データを外部へ持ち出したり暗号化したりする前に、攻撃者は内部でデータを収集する場合があります。大規模なファイル共有の探索、アーカイブの作成、あるいはステージングシステムへのデータの移動などは、横方向の移動が影響の発生に向けた準備段階に進んでいることを示唆する可能性があります。
横方向の移動検出の詳細なワークフロー
NDRを活用した効果的な横方向の移動検出ワークフローは、通常、以下のようになります。
ステップ 1:通常の通信のベースライン設定
プラットフォームは、システム、ユーザー、サービス、およびネットワークゾーンが通常どのように通信するかを学習します。これには、以下の間の通信が含まれます:
- ピアグループ
- プロトコル
- タイミング
- トラフィック量
- 認証パス
- 一般的な宛先
ステップ 2:異常な動きの検出
NDR ソリューションは、ベースラインから外れた行動にフラグを立てます。これには、次のようなものが含まれます。
- 珍しい送信元・宛先の組み合わせ
- 通常とは異なるプロトコルの使用
- 異常な内部スキャン
- 機密資産への予期せぬアクセス
ステップ 3:シグナルの充実化
アセットの重要度、ID コンテキスト、DNS、DHCP、脅威インテリジェンス、エンドポイントのテレメトリ、SIEM ログなどの情報をシグナルに組み込むことで、アラートの有用性が高まります。
ステップ 4:セッションの再構築
ここで、パケットの完全なキャプチャとメタデータが重要になります。アナリストは、要約ログだけに頼るのではなく、セッションを再構築することで、何が起こったかを確認することができます。
ステップ 5:攻撃経路を追跡する
SOC は、関連するホスト、ユーザー、セッション、および時間枠を横断的に調査し、その活動が孤立したものなのか、それともより大規模な動きのパターンの一部なのかを把握します。
ステップ6:対応と封じ込め
その行動が確認されたら、次のような対応をとることができます。
- ホストの隔離
- 認証情報のリセット
- セッションの終了
- ファイアウォールルールの変更
- SOARプレイブックの実行
- 詳細なフォレンジック調査
このワークフローこそが、NDRがSIEM、EDR、あるいはIDセキュリティに取って代わらない理由です。NDRは、ネットワーク層からの証拠を追加することで、これらのソリューションの効果を高めます。
NetWitness NDRが横方向の移動の検知にどのように役立つか
NetWitness NDRは、調査主導型の検知を目的として構築されています。その価値は、不審なトラフィックを検知するだけでなく、検知の背景にあるネットワーク上の証拠をアナリストに提供することにもあります。これは、攻撃者が正当な認証情報や標準プロトコルを使用する場合に極めて重要です。
NetWitness NDRは、以下の機能を通じて横方向の移動の検知をサポートします:
- 詳細なフォレンジック検証のためのフルパケットキャプチャ。
- アナリストが迅速に検索やピボット操作を行えるよう、メタデータを充実化。
- 異常な内部移動を検出するための行動分析。
- 既知の攻撃者のインフラや手口を優先的に特定するための脅威インテリジェンスの相関分析。
- 不審な通信中に何が起きたかを把握するためのセッション再構築。
- 調査と対応を支援するネットワークフォレンジック。
- オンプレミス、クラウド、仮想環境を横断するハイブリッドな可視性。
- SIEM、EDR、SOAR、IDログ、DNS、DHCP、および資産コンテキストとの統合。
NetWitnessには、主にアラート通知に重点を置いた軽量なNDRソリューションに比べて、明らかな優位性があります。横方向の移動に関する調査には証拠が必要です。アナリストは、どのシステムがどのシステムと通信したか、どのプロトコルが使用されたか、どのアカウントが関与したか、その動作が正常だったかどうか、そしてその前後に何が起きたかを把握する必要があります。
よくある質問
1. なぜ横方向の移動は検知が難しいのか?
攻撃者は、多くの場合、正当な認証情報、ネイティブツール、および承認されたプロトコルを使用するため、横方向の移動は検知が難しい。そのため、文脈を考慮して分析しない限り、そのトラフィックは正常なものに見えてしまう。
2. 横方向の移動を示唆するネットワーク上の挙動にはどのようなものがありますか?
横方向の移動を示唆するネットワーク上の挙動には、次のようなものがあります。
- 初めて行われる管理者権限での接続、
- 異常な RDP または SMB セッション、
- ワークステーションからサーバーへのファンアウト、
- 内部ポートスキャン、
- LDAPまたはActive Directoryの列挙、
- 異常なKerberosアクティビティ、
- サービスアカウントによる対話型ログイン、
- まれなホスト間通信、
- リモートアクセスツールの使用、
- 大容量ファイル共有へのアクセス。
最も有力な兆候は、通常、単一のイベントではなく、一連の出来事として現れます。
3. 横方向の移動の検知において、ネットワーク可視性はどのような役割を果たすのか?
攻撃者はネットワーク通信を通じてシステム間を移動するため、ネットワーク可視性は横方向の移動の検知において極めて重要である。東西方向の可視性がなければ、SOCはエンドポイントのアラートや認証イベントを検知できても、攻撃者が実際に利用した経路を見逃してしまう可能性がある。
4. 迅速な横方向の移動の検知はなぜ重要なのでしょうか?
攻撃者は、移動にかかる時間を利用して、アクセス権限を拡大したり、認証情報を盗んだり、機密システムに到達したり、データを準備したり、防御機能を無効化したり、ランサムウェアを展開したりするため、迅速な横方向の移動の検知は重要です。
SOCが横方向の移動を早く検知すればするほど、影響を受けたホストを迅速に封じ込め、認証情報をリセットし、悪意のある経路を遮断し、被害の拡大範囲を縮小することができます。
セキュリティへの投資をより賢く、より迅速に
- 包括的なRFIチェックリストを活用して、ベンダー評価を標準化しましょう。
- 実際の検知、可視化、対応能力に基づいてプラットフォームを比較しましょう。
- 導入前に課題を特定し、リスクを軽減しましょう。
- NetWitnessが提供する実用的なインサイトを活用し、セキュリティ担当者の能力を強化しましょう。