

はじめに
「ネットワーク可視性」とは、デジタル環境全体で発生しているあらゆる活動を把握できることを指します。ユーザー、デバイス、そしてアプリケーションやデータとのやり取りのすべてが、このデジタル運用環境を構成しています。これらの要素に関する適切な文脈がなければ、パフォーマンス問題の原因を特定したり、脅威を発見・防止したりすることは単なる当て推量に終わってしまいます。
組織が複数のクラウドプラットフォームにまたがって全社的なクラウドインフラストラクチャを展開するにつれ、ネットワークの可視性を確保し維持することは、今後のサイバーセキュリティにおいて最も困難でありながら最も重要な課題のひとつとなるでしょう。
ネットワークの可視性を適切な文脈で理解するということは、なぜネットワークの可視性が重要なのか、なぜネットワーク/企業の可視性を実現することが難しいのか、そしてこれらの課題に対処するためのより効果的な戦略やツールをどのように開発すべきかを理解することを意味します。
ネットワーク可視化が重要な理由とは?
可視化ツールやネットワーク可視化ソリューションは、単なるセキュリティ監視にとどまらず、規制へのコンプライアンス強化やネットワークパフォーマンスの向上など、多くのメリットをもたらします。
まず注目すべきはセキュリティです。ネットワーク上のあらゆる活動を可視化することで、セキュリティチームは潜在的な脅威を迅速に検知し、侵害されたシステムを通じたラテラルムーブメントを追跡し、攻撃者が長期的なアクセス権を確立する十分な時間を与える前に対策を講じることができます。
次に注目すべきはパフォーマンスです。各アプリケーションやエンドポイントが使用する帯域幅が判明すれば、利用可能なすべてのリソースを考慮に入れて、パフォーマンスの問題を診断することが可能になります。ネットワーク可視化ソリューションのもう一つの重点領域は、法的に義務付けられているコンプライアンスです。PCI-DSSやHIPAAなどの規制では機密データの保護に関連するすべての活動のログを保持することが求められています。3つ目の重点領域はトラブルシューティングです。トラブルの原因は、悪意のある攻撃、設定ミス、その他様々な要因が考えられます。ネットワーク上のすべてのイベントを検知できることで原因を迅速に特定することが可能になります。
最後に事業継続性についてです。ネットワークの可視性により、ネットワーク状況を常時把握できるため、緊急時であっても企業は重要なアプリケーションへの一貫した信頼性の高いアクセスを維持することができます。
結論として、ネットワークの可視性とは組織を事後対応型の防御から先手を打った管理へと移行させるものです。
Why
現代のIT環境においてネットワークの可視化が重要な理由は何か?
重要な点は、ネットワークインフラの可視化が単なるセキュリティ関連の活動ではなく、ビジネス運営を支える中核的な要素であるということです。
現代の企業は、オンプレミスシステム、クラウド、SaaS、リモートワーカーなど、さまざまなソース間で情報が絶えず行き来するハイブリッドインフラを活用しています。堅牢なネットワーク可視化ツールがなければ、以下のことを効果的に実現することができなくなります。
- 新たなセキュリティインシデントをタイムリーに検知する
- ITイニシアチブをビジネス目標と整合させる
- インフラストラクチャ全体で継続的なサービス性能を提供する
- 関連規制に効率的に準拠する
可視性の低さは意思決定の遅延を招き、セキュリティ脅威の機会を生み出すため、企業のリスク、経費、および全体的なパフォーマンスにおいて、可視性は不可欠な役割を果たしています。
ネットワーク可視化における主な課題
1. 暗号化された大容量トラフィック:
今日では暗号化されたネットワークトラフィックが一般的となっており、データを検査できないため、ほとんどの攻撃が見過ごされてしまいます。暗号化はプライバシー保護の向上につながりますが、パケットを完全にキャプチャして暗号化を解除せずにトラフィック情報を保存し、後で利用するという手法が採用されているため、防御側にとっては課題となっています。
ここで推奨される戦略は、メタデータ(パケットサイズやセッション時間など)を活用した暗号化トラフィック分析に焦点を当てることです。このアプローチにより、トラフィックを復号することなくサイバー脅威を検知することが可能になります。
もう一つの課題として考慮すべきは、大容量のトラフィックです。組織内では毎日テラバイト規模のデータが送信されているため、重要なデータをキャプチャするためのスケーラブルなソリューションが必要です。
NetWitness NDRのようなツールにはもう1つメリットがあります。メタデータを用いたトラフィック分析に加え、NetWitnessがエンドポイント、ログ、脅威インテリジェンスと連携して分析を行うことです。その結果、暗号化されたトラフィックや隠されたトラフィック内の悪意のある活動であっても、より容易に検出することが可能になります。
2. リモートアクセスとクラウドの可視性のギャップ:
リモートワークやマルチクラウドアーキテクチャが定着するにつれ、可視性は断片化しました。トラフィックの流れはもはや従来の境界内に留まりません。データは現在、クラウドサービス、SaaSプラットフォーム、および管理対象外のデバイス間を移動していますが、従来のネットワーク可視化ソリューションの多くはこうした環境を監視するようには設計されていませんでした。
その結果、攻撃者がラテラルムーブメントを隠蔽したり検知されずにデータを持ち出したりするために悪用する死角が生じています。現在、企業ネットワークの完全な可視性を実現するには、オンプレミス、仮想環境、クラウドの各ワークロードにわたる統合的な監視が不可欠です。
3. ツール分散と統合の不足:
多くの企業では監視のためにさまざまなツールを使用しています。ある場所ではファイアウォールのログ、別の場所ではエンドポイントのテレメトリ、さらに別の場所ではクラウド分析などです。このような状況では統一されたビューを構築することは困難です。アナリストは異なるプラットフォーム上のデータを照合するために何時間も費やし、危険信号を早期に検知することができません。
しかし、NDR、SIEM、EDRのテレメトリを統合して可視性を確保することでアナリストの業務負担を軽減できます。すべてが1つのプラットフォームに集約されることでネットワークの可視化が実用的なものとなります。
4. ネットワークの複雑化と新興技術
IoTデバイス、API、仮想化技術の導入により、ネットワークは絶えず進化しています。拡張が行われるたびに複雑さが増して新たな死角が生じています。
SDNやNFVといった技術の進歩により変化への適応能力は向上しましたが、経路が変化することによる問題も生じています。
適応力の欠如は、組織が旧来のネットワークトポロジーを分析している間に、攻撃者が最新のネットワークを悪用していることを意味します。
5. 業務の過負荷とアナリストの疲弊:
必要なツールを導入していても多くのSOCでは業務の過負荷という問題に直面しています。膨大な数のアラート、反復する調査作業、そして自動化の不足により、アナリストは集中力を維持できなくなっています。優先順位付けのない可視化は単なるノイズに過ぎません。
この問題に対処する唯一の方法は自動化です。
ネットワーク可視化ソフトウェアに求められる主な機能
1. NDRと監視プラットフォームの統合による可視化の集約:
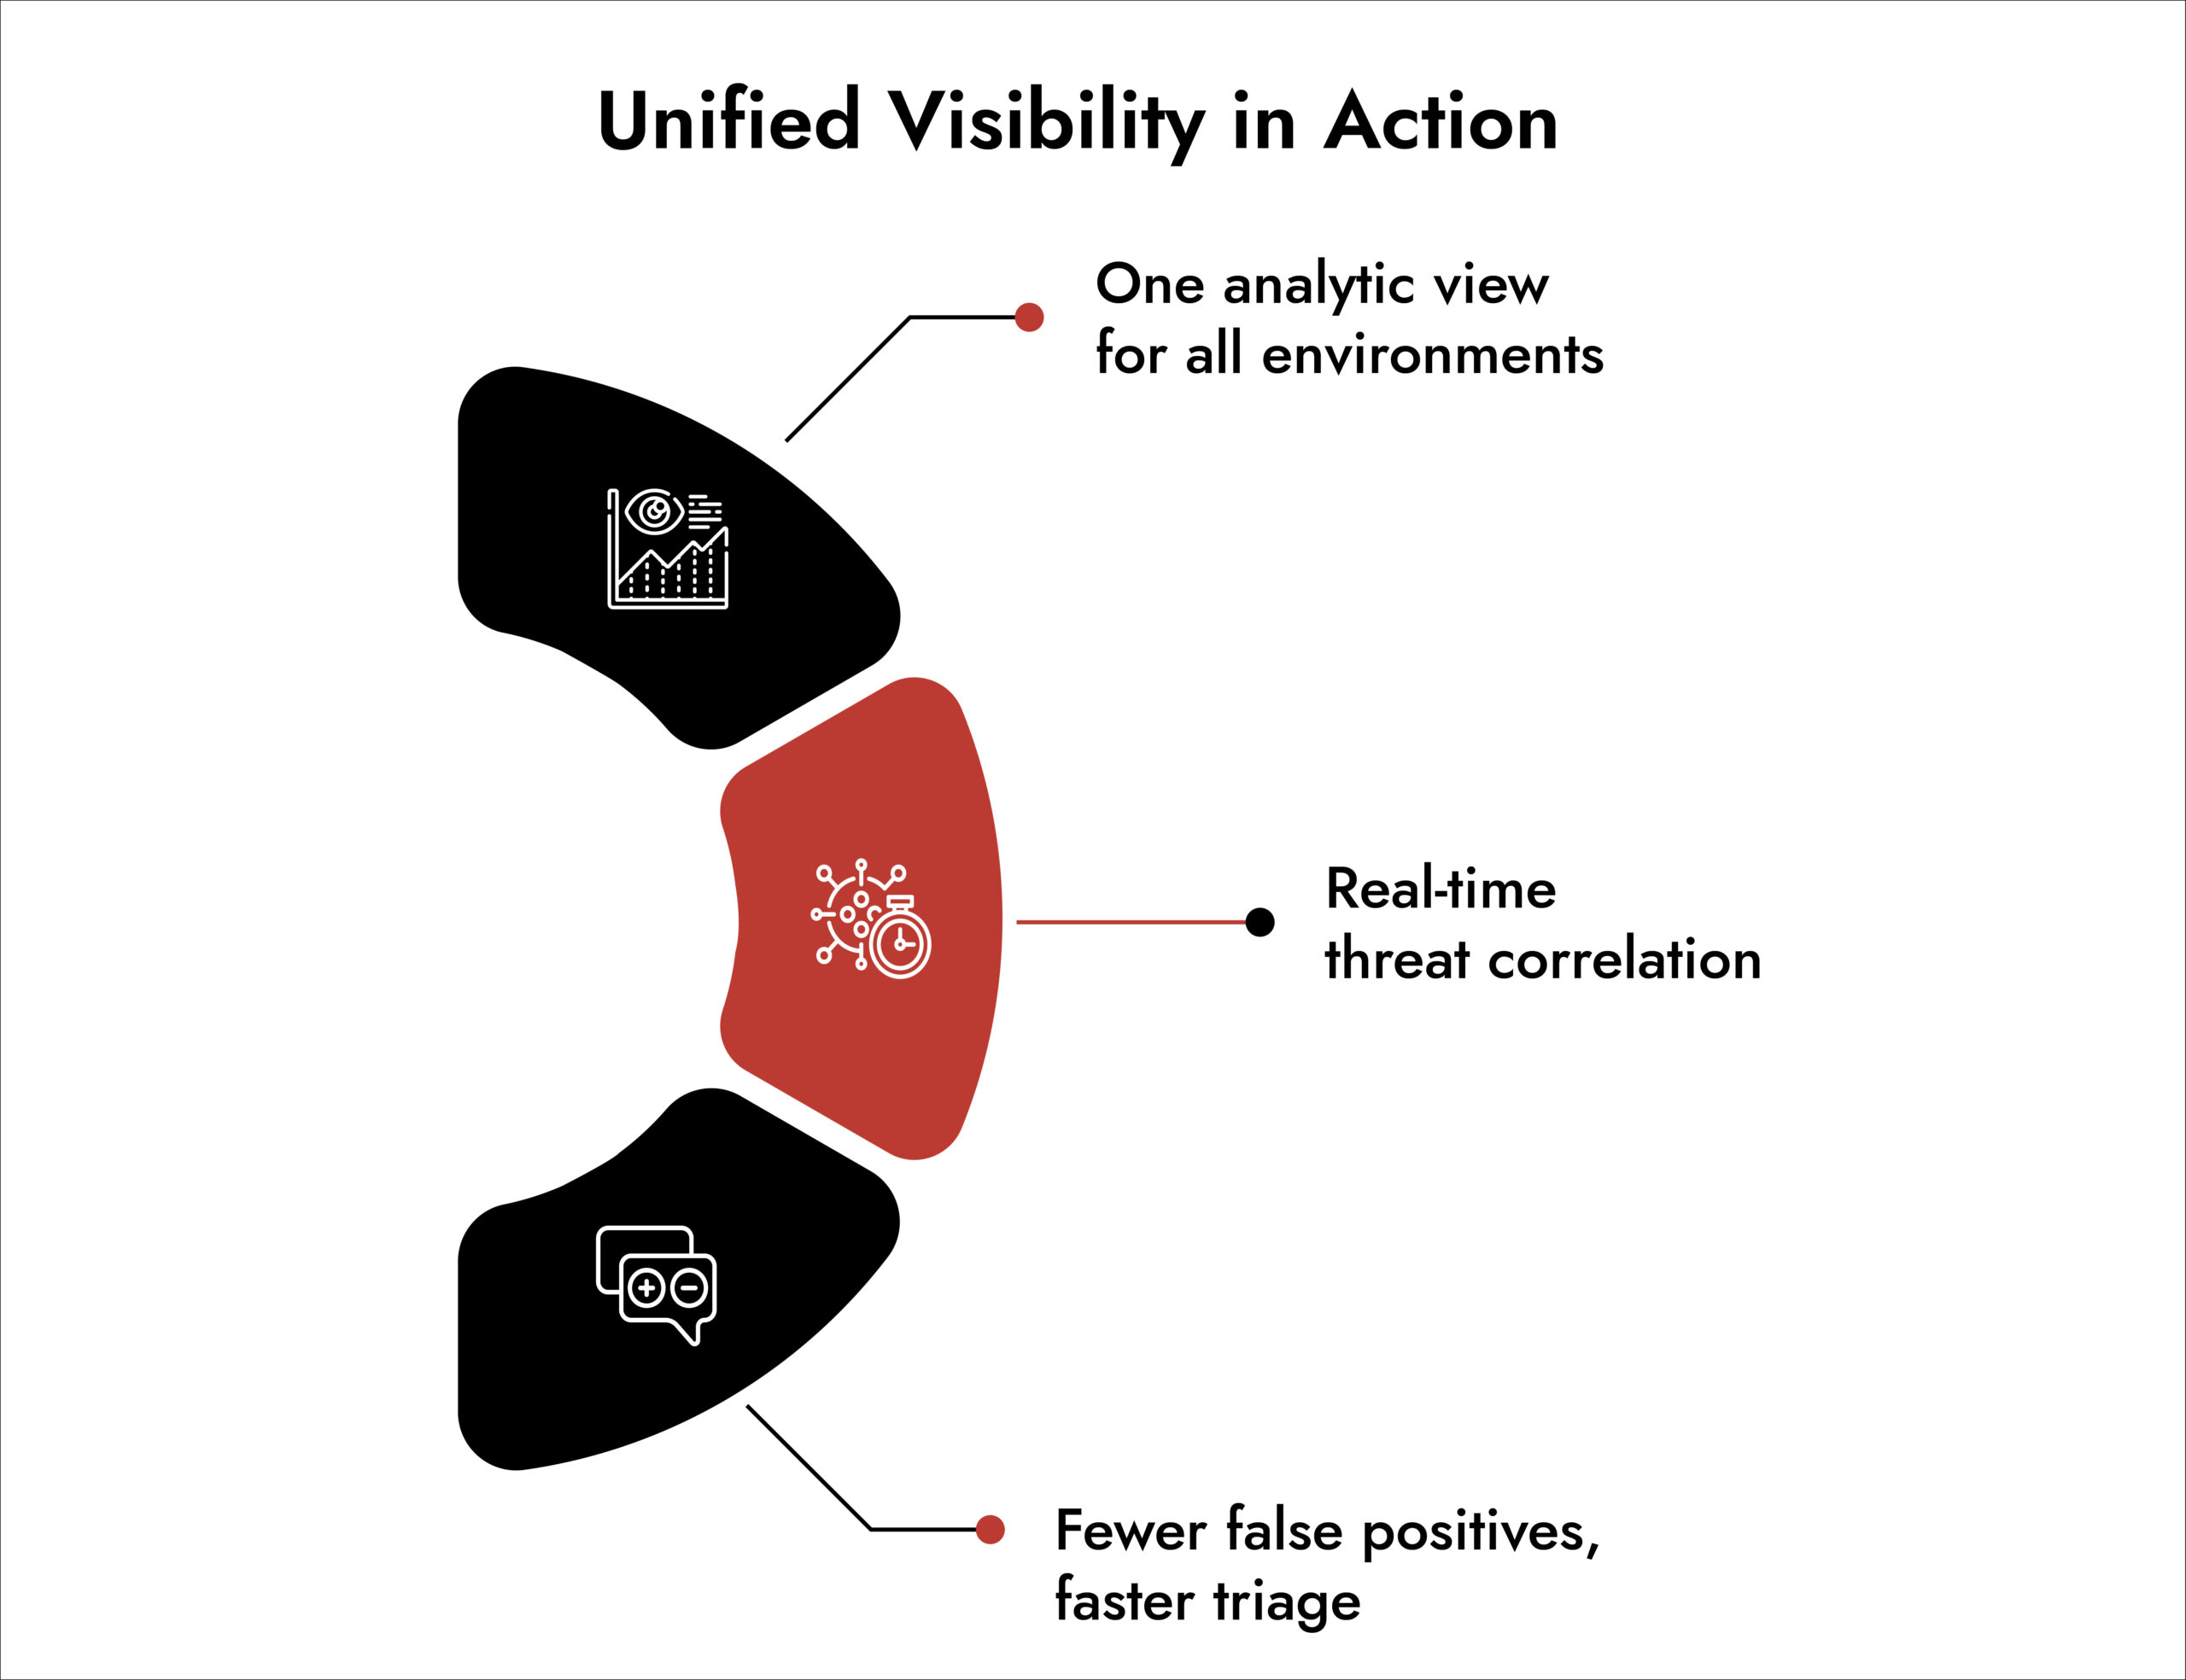
ツールが分散していると得られる洞察も断片化してしまいます。まずは集約が第一歩です。ネットワークデータを収集し、動作を分析し、SIEMやEDRと連携するNDRツールを導入します。この統合的なアプローチによりネットワークの可視性がさらに高まり、手作業の負担を軽減できます。
2. メタデータと行動分析を活用して暗号化トラフィックを監視する:
トラフィックを復号化するのではなく、そのメタデータを用いて分析します。セッション時間やTLSフィンガープリンティングなどの指標は、コマンド&コントロールや情報漏洩とみなされる異常を明らかにすることができます。
行動分析の結果と過去における基準値を組み合わせることでプライバシーを侵害することなく不審な傾向を検出できます。
3. クラウド、SaaS、およびリモート環境への可視性を拡大する:
包括的なネットワーク監視には、クラウドネイティブ上のワークロードやリモートにあるエンドポイントの可視化が不可欠となっています。クラウドトラフィックのミラーリング、仮想タップ、APIベースのテレメトリ収集をサポートするネットワーク可視化ソリューションを選択してください。
すべての環境にわたるトラフィックパターンをマッピングすることで、チームは死角を排除し場所を問わず統一されたセキュリティ制御を確保できます。
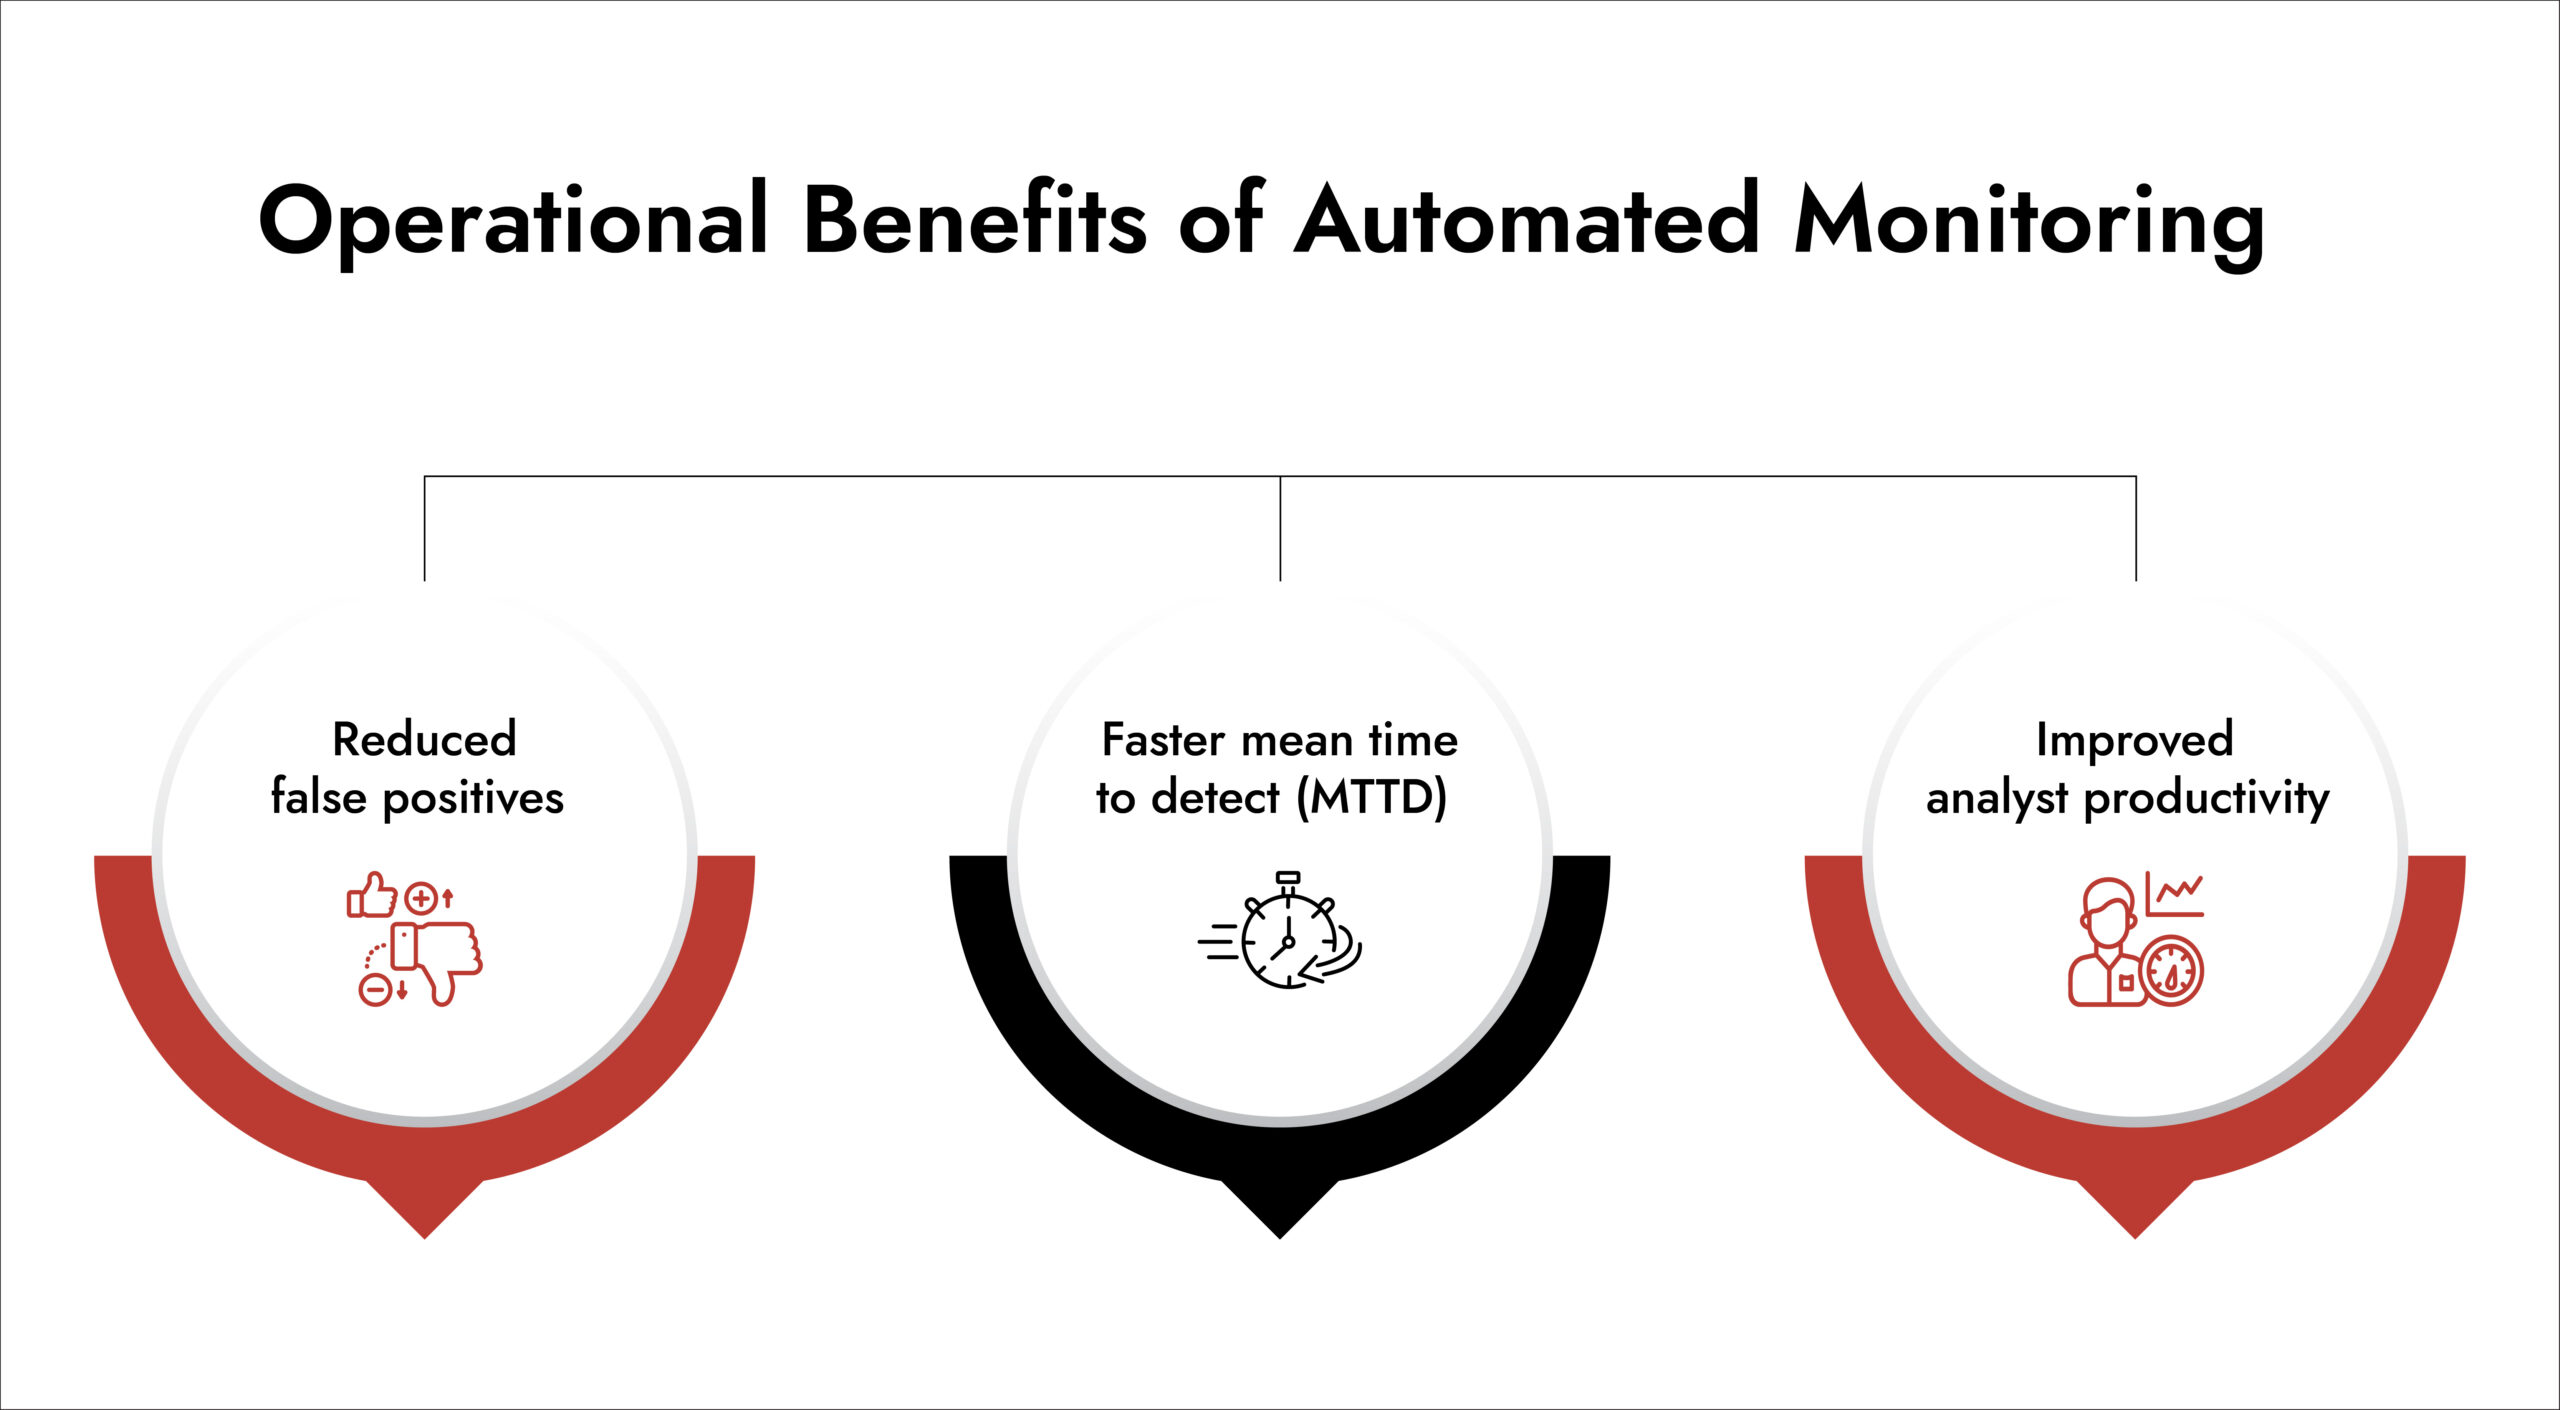
4. アラートの優先順位付けと調査ワークフローの自動化:
アラートの膨大な量は最も頻繁に挙げられる課題の一つです。自動化によりアナリストは最も重要な事項に集中できるようになります。
AIを活用した相関分析により関連するイベントをグループ化し、ユーザー、エンドポイント、ネットワークデータと照らし合わせて文脈を把握します。ダッシュボードでは、ノイズではなく、影響の大きい少数のアラートを強調表示する必要があります。
5. 連携と標準化されたプロセスの促進:
可視性のギャップは多くの場合、部門間の壁に起因します。IT、ネットワーク、セキュリティの各チーム間でプレイブックやコミュニケーションチャネルを共有することで、一貫した調査とエスカレーションが確保されます。
6. 可視化戦略の継続的な監査と改善:
ネットワークは日々進化しています。可視化のアプローチも同様に進化させなければなりません。定期的な監査を実施し、カバー範囲の不足、陳腐化した検知ルール、監視が不十分な資産を特定してください。新しいサイバー脅威インテリジェンスのフィードを統合し、事業運営の変化に合わせて監視の基準を適応させてください。
継続的な改善を行うことで、可視化は実際のリスクの範囲に合わせて維持されます。
NetWitnessが実現する包括的なネットワーク可視性
ネットワーク可視性とは、真に重要な要素を把握してその文脈を理解することです。NetWitness Network Detection and Response(NDR)は、物理、仮想、クラウド環境を横断してすべてのパケット、フロー、ログを分析することでその深みを実現します。
NetWitness NDRの中核となる機能:
- 完全なパケットキャプチャとメタデータ分析:NetWitnessは送受信されるすべてのパケットを記録し、ネットワークを迅速に分析するための効率的な手段となる豊富なメタデータを抽出します。アナリストは必要に応じてセッションデータ全体を詳細に分析したり、多用途なメタデータによって参照される特定のパケットに即座に移ったりすることができます。
- 行動分析と機械学習:異常を検出するための高度な分析機能により、NetWitnessは機械学習アルゴリズムを適用し、従来のシグネチャベースの技術では見逃されがちな潜在的な脅威(例えば、暗号化されたトラフィックの分析時など)に関する洞察を提供します。その結果、セキュリティチームは復号化されたネットワークトラフィックだけに依存することなく、脅威アクターに関連する悪意のある行動を可視化することができます。
- 脅威インテリジェンスの相関分析:脅威インテリジェンスとコンテキストの指標によりネットワークデータが充実するため、確立された文脈上で脅威とネットワークトラフィック自体を相関分析でき、アナリストはラテラルムーブメント、データ流出、およびコマンド&コントロール(C&C)の挙動をより早期に特定できるようになります。
- SIEMおよびSOARとのエンドツーエンド統合:共通のデータモデルと調査インターフェースに基づくセキュリティデータ管理リポジトリ(RSDM:SIEM、SOAR、およびその他のセキュリティリポジトリ)。アナリストは単一の情報源から検知、相関分析、および対応の自動化を行うことができるという利点を得られます。共通のデータモデルは、SIEMおよびSOARツールを(個別のシステムではなく)統合するために必要なサポートを提供します。
- ハイブリッドおよびマルチクラウドの可視性:NetWitnessのテクノロジーは、トラフィックの発生源が顧客側の要因によるものであれサイバー攻撃によるものであれ、あらゆるネットワークトラフィックソースにわたって一貫した可視性を提供します。軽量なセンサーがクラウド環境内に配置されて動作します。NetWitnessのスケーラブルで高性能なアーキテクチャは、分散環境向けに容易に拡張できるよう設計されています。
この単一プラットフォームはばらばらな情報を実用的な知見へと効果的に変換し、それによってアナリストが新たな脅威を迅速に検知し、効果的に対応できるようにします。

まとめ
真のネットワーク可視性とは、単にパケットを把握するだけでなく、その文脈における意味を理解することにあります。NetWitnessの統合型NDRプラットフォームは、セキュリティチームがネットワークデータを広範な脅威インテリジェンスと結びつけることを支援し、あらゆる環境における検知と対応を加速させます。なぜなら現代のサイバーセキュリティにおいて、見えないものを防御することはできないからです。
NetWitnessによって、セキュリティチームがネットワーク全体の状況を明確に把握し、調査を迅速化し、進化する脅威に対する防御を強化する方法をぜひご覧ください。