インフラストラクチャ、コンプライアンス要件、セキュリティの成熟度によって要件が異なるため、あらゆる組織に通用する「唯一の最適なSIEMソフトウェア」というものは存在しません。しかし、企業のセキュリティ専門家は一貫して、次のような機能を提供するSIEMツールを求めています:
- クラウド、ネットワーク、エンドポイント、オンプレミス環境を横断した統合的な可視性
- 行動分析とAIを活用した調査
- 証拠に基づいたインシデント対応
- スケーラブルなアーキテクチャ
- 既存のセキュリティエコシステムとの強力な連携
最新のSIEMセキュリティツールの中でも、NetWitnessはその高度な調査機能、豊富なテレメトリ、およびフォレンジック可視性で定評があり、高い信頼性を持つ脅威の検出と対応を必要とする企業にとって有力な選択肢となっています。
はじめに
SIEMの主な目的は、ログの集約を行い、それをダッシュボード形式で表示することにあります。2026年までには、これは製品に対する一般的な(基本となる)期待事項となるでしょう。最も重要なのは、この膨大なシグナルを活用して、そこに含まれる情報に対する高い信頼性を確立し、人間または自動化されたワークフローがそれを活用できるようにすることです。
今日、攻撃者が利用できる手法、技術、ツールの成長と変化のスピードが速いため、攻撃はより迅速になり、検知もはるかに困難になっています。ハイブリッドワークパターンの導入、断片化されたクラウドサービスモデル、およびリモートワークの普及により、組織のインフラ全体に多くの「死角」が生じており、これらは従来のSIEMだけでは埋め尽くすことができません。今日のSIEMにおける最良のツールは、ノイズの低減、さまざまなシグナルを1つのシグナルに統合すること、そして単に攻撃者に見えるものだけでなく、攻撃者の実際の行動を可視化することを可能にします。
セキュリティ情報およびイベント管理(SIEM)市場は、ここ数年で劇的に変化しました。今日のSIEMセキュリティツールには、ログの収集や相関分析以上の機能が求められています。組織は現在、攻撃の調査、アラート疲労の軽減、ハイブリッド環境全体にわたる有意義なコンテキストの提供といった能力に基づいて、すべてのSIEMプラットフォームを評価しています。
優れたSIEMプラットフォームは、セキュリティチームがノイズを低減し、環境を横断してテレメトリデータを相関分析し、攻撃者の行動を再現することを可能にし、何千もの関連性のないアラートを生成するのを防ぎます。
本比較では、現在利用可能な主要なSIEMツール、それらに求められる脅威検知機能、そして特に詳細な調査と対応のサポート方法において各プラットフォームがどのように異なるかを検証します。
本比較では、現在利用可能な主要なSIEMツール、それらに求められる脅威検知機能、そして特に詳細な調査と対応のサポート方法において各プラットフォームがどのように異なるかを検証します。
2026年に最高のSIEMツールとなる条件
エンタープライズ向けSIEMソリューションは、単なる相関分析にとどまってはなりません。業界をリードするソリューションが他と一線を画す点は以下の通りです。
- クラウド、オンプレミス、エンドポイント、ネットワークのテレメトリにまたがる統合的な可視性。
- 誤検知を削減し、重要な脅威を迅速に特定する行動分析とコンテキストの充実化。
- 多忙なSOCチームのための、詳細な調査機能とフォレンジック証拠。
- 詳細情報を損なうことなく、膨大なデータ量を処理できるスケーラブルなアーキテクチャ。
単にログをつなぎ合わせるだけでは不十分です。SOCチームには、次のような疑問に答えられる能力が求められます。「その不審な認証の後、具体的に何が起こったのか?」「攻撃者はどの資産にアクセスしたのか?」「データはネットワーク外に流出していないか?」もしお使いのSIEMがこれらの答えを迅速に提供できないのであれば、それは単なるノイズだらけのログリポジトリに過ぎません。
「SIEMの動向 2026:エンタープライズセキュリティにどのような変化が訪れるのか?」
SIEMプラットフォームは、もはや保存できるログの量だけで評価されるものではありません。攻撃をどれだけ迅速に把握し、チームが次の対応を決定できるよう支援できるかによって評価されるようになっています。
この変化を牽引しているのは、ハイブリッドインフラストラクチャ、テレメトリの深度、そしてAIを活用した意思決定という3つの要因です。
1. ハイブリッドインフラストラクチャがSIEM監視ツールのあり方を変えつつある
現在のエンタープライズインフラストラクチャは、オンプレミスシステム、複数のクラウドプロバイダー、SaaSプラットフォーム、およびリモートエンドポイントにまたがっています。各レイヤーは、それぞれ独自のシグナル、フォーマット、タイムラインを生成します。コンテキストを考慮せずにログを一元化するだけのSIEMでは、アナリストは環境をまたいだアクティビティを手作業でつなぎ合わせざるを得ません。
そのため、最新のエンタープライズ向けSIEMソリューションでは、ID、ネットワーク、ワークロードのアクティビティ間の相関分析を優先しています。検知は、単一の不審なイベントを特定することよりも、境界を越えたアクションを結びつけることにますます依存するようになっています。
例:新しい場所からのログイン自体は不審ではありません。しかし、ログイン後にクラウドAPIへのアクセス、新しいロールの割り当て、そして外部へのデータ転送が行われた場合は別です。プラットフォームは、単なるイベントだけでなく、その一連の流れを理解する必要があります。
2. 現代のSIEMセキュリティツールは、単なるイベントだけでなく、行動に焦点を当てている
従来のSIEMシステムは、静的な相関ルールに依存していました。これらは既知の攻撃に対しては有効でしたが、環境が拡大するにつれて、膨大な量のアラートが発生するようになりました。
一方、現在の世代のSIEMは、行動パターンに焦点を当てています:
- アカウントの認証が通常どのように行われるか
- サービス間の通信が通常どのように行われるか
- データへのアクセスが通常どのように行われるか
この変化により、誤検知が減少し、シグネチャベースのアラートをほとんどトリガーしない、認証情報の悪用や「リビング・オフ・ザ・ランド」手法といった、目立たない活動が明らかになります。
3. AIが現代のSIEMプラットフォームを再定義している
最も大きな変化は、データ取り込み速度やストレージの規模ではありません。重要なのは、システムが何を重要と判断するかという点です。
AIを搭載したSIEMツールは、アクティビティのパターンを継続的に分析し、コンテキストに基づいてリスクを評価します。閾値に基づいてアラートを発生させるのではなく、意図を評価するのです。業界調査によると、AI駆動型のSIEMプラットフォームは、重要なアラートを優先順位付けし、対応策を推奨し、是正措置を自動化することで、アナリストの「アラート疲労」を軽減できることが示されています。
運用面では、ワークフローは次のように変化しています:
- 異常なイベント → コンテキストに基づく評価
- 不審な行動の確認 → 優先度の高いインシデント
- 確信度の高い悪意のある活動 → 自動化された封じ込め
SIEMは、単なるアラート発生装置ではなく、トリアージのパートナーとしての役割を果たすようになります。
4. セキュリティ情報・イベント管理(SIEM)は対応領域へと拡大している
検知のみでは、セキュリティ運用が停滞してしまう。最新のセキュリティ情報・イベント管理(SIEM)プラットフォームでは、分析機能と対応ワークフローの連携がますます進んでいる。
信頼度の高い不審な活動が検出された場合、プラットフォームは以下の対応が可能である:
- 侵害された認証情報を無効化する
- 影響を受けたホストを隔離する
- 悪意のある接続を遮断する
- 調査プレイブックを起動する
これにより、意思決定がアナリストの処理待ちリストに滞留することがなくなるため、対応時間が劇的に短縮されます。
「SIEMの2026年トレンド」がセキュリティチームに与える意味
主要なSIEMツールは、単なる監視システムから意思決定支援システムへと進化しています。
目標はもはや可視性だけではありません。目標は「明確さ」です。
優れたプラットフォームは、広範なテレメトリ、行動分析、ガイド付き対応を組み合わせているため、アナリストはノイズをフィルタリングするのではなく、影響の検証に時間を費やすことができます。
この変化により、なぜ調査の深さがアラートの量よりも重要になったのか、またなぜ一部のプラットフォームがSIEMに対して異なるアプローチをとっているのか、その背景が明らかになります。
SIEMベンダーにとって、従来のログだけでなく、エンドポイントやネットワークトラフィックから補足データを取得できる追加のセンサーをシステムに組み込むことは不可欠です。収集されたすべての貴重な情報を最適に活用するためには、高度なAI機能を統合する必要があります。AIの活用は、アナリストの重要な専門的知見(既成概念にとらわれない思考力)に取って代わるものではなく、アナリストの業務を支援するものでなければなりません。
AIは、あらゆる調査分析の過程で分析支援を提供することで、運用効率を向上させることができます。また、アラートの重要度や信頼度に基づいて優先順位付けを行うのにも役立ちます。この信頼度は、補完的なセンサーから提供されるすべてのコンテキストデータに依存しており、そのためこれらのセンサーは極めて重要となります。
— Alessio Alfonsi, セールスエンジニア、NetWitness
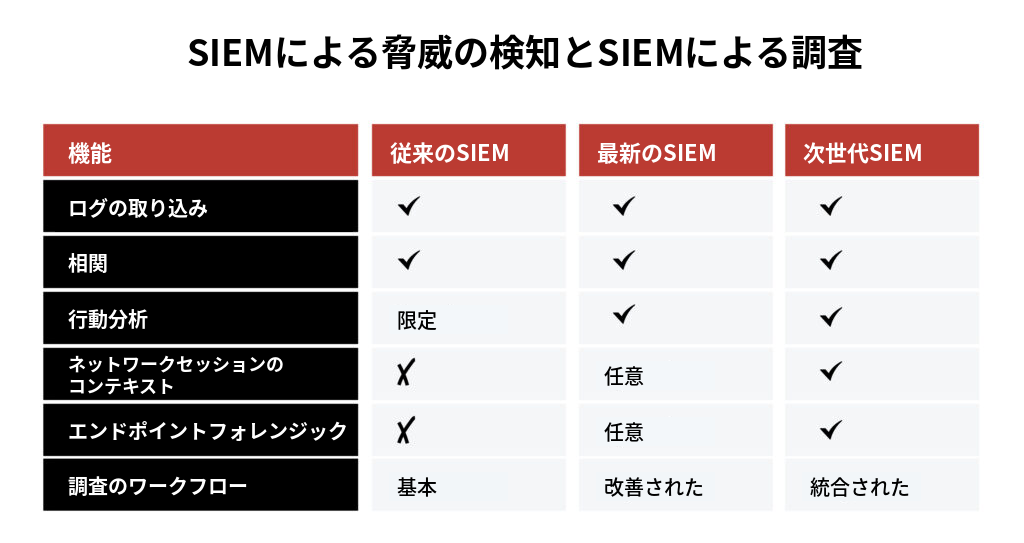
2026年の主要SIEMツール一覧
最適なSIEMソフトウェアを評価する組織は、通常、スケーラビリティ、調査機能、AIを活用した分析、クラウド連携、およびフォレンジック可視性といった観点から各プラットフォームを比較検討します。以下の5つのカテゴリーは、セキュリティ情報およびイベント管理における現在の主要なアプローチを表しています。
1. NetWitness SIEM
NetWitness の特長は、脅威の検出を「ルールの問題」ではなく、まず「フォレンジックの問題」として扱う点にあります。
その仕組みは次の通りです:
- ログの取得時に、従来の正規化をはるかに超えるメタデータを付加することで、コンテキストの理解を深め、調査のスピードを向上させます。
- 豊富なテレメトリソースと統合し、サンプリングや要約を強制することなくハイブリッド環境に対応します。
- アナリストは、アラートの「何」だけでなく、その背後にある「なぜ」や「どのように」についても把握できるようになります。
例:業務時間外に、特権認証情報を使用して機密データにアクセスされたとします。従来のSIEMであれば、その認証についてアラートを発するかもしれません。一方、NetWitnessでは、その認証情報をネットワークセッションの詳細と関連付け、複数のシステムにまたがって発生したコマンド実行やデータ流出のパターンを、すべて1つの調査画面上で明らかにすることができます。これは単なる推測ではなく、確かな証拠です。
規制当局への報告や経営陣への報告など、説得力のあるインシデントの経緯説明を必要とするチームは、調査時間の短縮と確信の向上という形で、その違いを実感できるでしょう。
2. 高度なエンタープライズ向けSIEMプラットフォーム
市場には、単なるログ収集ツールから、強力なデータレイク、分析機能、そして幅広いコネクタエコシステムを備えた、拡張性の高いプラットフォームへと進化したトップクラスのSIEMツールが存在します。
チームが直面する課題:
- これらのツールは大量のテレメトリデータを取り込みますが、そこから有意義なセキュリティインサイトを抽出することに苦労することがよくあります。
- アナリストは、異常なアクティビティと実際の悪意のある行為を区別するための十分な分析的コンテキストがないまま、アラートを受け取ることになります。
- 調査においては、範囲や影響を特定するために依然として手動での相関分析が必要となります。
実際には、課題は可視性だけにとどまらず、膨大なデータストリームの中から真の異常を特定し、真の問題を優先順位付けするプラットフォームの能力にもあります。
3. クラウドに特化したSIEMツール
クラウドネイティブなSIEMは、迅速な導入と拡張性が魅力です。自動スケーリングによるデータ取り込みに対応しており、従来のシステムに比べてクラウドSaaSのログ統合が容易です。
メリット:
- クラウド環境において、短期間で価値を実現できます。
- インフラの管理が代行されるため、運用が簡素化されます。
制限事項:
- 依然として多くの組織が、コンテキストやネットワークの可視性を追加できないログやイベントストリームに依存しています。
- データ量に基づくコストモデルは、テレメトリの増加に伴い急増する可能性があります。
これらのツールは、クラウド中心のスタックにおいて非常に有効であり、より詳細な可視性を提供するプラットフォームを補完する役割を果たします。
4. マネージドSIEMおよびSIEM-as-a-Service
SOCリソースが限られている組織は、多くの場合、マネージドSIEMサービス(MDRと組み合わされることもある)を利用します。これらのパッケージには、外部の専門家による24時間365日の監視、初期トリアージ、およびアラート管理が含まれます。
強み:
- 運用負担を軽減できる。
- 大規模な社内チームを擁していなくても、専門家によるチューニングが受けられる。
デメリット:
- チューニングに対する制御が限定的である。また、アナリストが証拠を必要とした場合、詳細な調査は通常、社内チームに引き継がれることになる。
この導入モデルは、基本的な脅威の検知と外部によるカバー範囲を必要とするが、きめ細かな制御までは必要としない組織に適している。
5. モジュール式およびオープンフレームワーク型のSIEM
一部の企業環境では、柔軟性のある、あるいはオープンなフレームワークを基盤としてSIEMを構築し、テレメトリ、分析機能、カスタムエンジンを統合しています。
その特徴は以下の通りです:
- 極めて高い柔軟性とカスタマイズ性。
- ライセンスの制約が少ない。
それには以下が必要となります:
- 熟練したエンジニアと継続的なメンテナンス。
- 高い運用コスト。
これらは大規模な環境では稀ですが、チームが独自の可視化パイプラインを必要とする場面では必要となります。

2026年に最適なSIEMプラットフォームを選ぶ方法
万能なソリューションは存在しませんが、優れたSIEMとそうでないものを区別する重要な質問がいくつかあります:
- 詳細情報を損なうことなくテレメトリを統合できますか?
- ハイブリッド環境をネイティブにサポートしていますか?
- アナリストは、仮定ではなく証拠に基づいてインシデントの全容を再構築できますか?
- ノイズを低減し、真のリスクを浮き彫りにできますか?
これらの質問への答えが、どのSIEMツールを候補リストに加えるべきかを示してくれます。
2027年、セキュリティチームがSIEMに求めるべきもの
セキュリティチームにおけるSIEMのトレンドは、より多くのデータを収集することから、調査の際にそのデータを有効活用することへとシフトしつつあります。2027年のSIEMツールを比較する際、セキュリティチームはダッシュボードやアラートの量にとどまらず、より迅速かつ詳細な調査を支援する機能に焦点を当てるべきです。
考慮すべき主なポイントは以下の通りです:
- より広範な可視性:ネットワーク、エンドポイント、ID、クラウド、アプリケーション、およびその他の関連データソースを横断的にサポートしているかを確認してください。
- より詳細な調査:アナリストが複数のツールを切り替えることなく、イベントを関連付け、アクティビティを追跡し、インシデントの範囲を把握できるよう支援するプラットフォームであるべきです。
- 行動分析:一般的なSIEMのトレンドとして、従来のルールでは検知されない可能性のあるアクティビティを特定するために、行動ベースの検知がより多く活用されるようになっています。
- AIを活用した運用:単に「AI」というラベルがあるかどうかを確認するだけでなく、アラートの優先順位付け、調査、相関分析、要約にAIがどのように活用されているかを評価してください。
- 柔軟なデータ管理:セキュリティデータの取り込み、保存期間、検索パフォーマンス、スケーラビリティ、および保存・分析にかかるコストを考慮してください。
- 対応の統合:SIEMは、検知後の対応を支援するために、SOAR、エンドポイント、ネットワーク、ID、脅威インテリジェンスの各技術と連携できる必要があります。
これらの要素を考慮することで、セキュリティチームは、単なる機能の数だけでなく、実際のSOCワークフローをどのようにサポートしているかに基づいて、SIEMツールを評価できるようになります。
NetWitness®でインテリジェントなSOCを実現
– データ過多を、実用的な知見へと転換します。
– AIを活用したインサイトにより、検知を加速します。
– 情報豊かで文脈に沿った意思決定により、アナリストの能力を強化します。
– よりスマートで、より迅速、そしてより強靭なSOCを構築します。
NetWitnessがエンタープライズセキュリティ向けの最高のSIEMプラットフォームの一つである理由
NetWitnessは、SIEMに対して他とは異なる視点からアプローチしています。プラットフォームがどれだけのアラートを生成できるかという点を問うのではなく、アナリストが攻撃の際に実際に何が起きたのかを再現できるかどうかを重視しています。
NetWitnessは、その中核において、証拠に基づいたセキュリティ運用を念頭に設計されています。エンリッチされたログデータと、ネットワーク、エンドポイント、行動に関するテレメトリを組み合わせることで、SOCチームに一元的で首尾一貫した調査環境を提供します。
NetWitness SIEMプラットフォームの仕組み
NetWitnessは、データの取り込み時に、標準的なログの正規化にとどまらず、コンテキスト情報を追加することでデータを充実させます。ユーザーの行動、ネットワークセッション、エンドポイントの活動、資産、クラウドテレメトリを相互に関連付けることで、孤立したイベントではなく、攻撃者の行動に基づいた検知を可能にします。
たとえば、侵害されたサービスアカウントが複数のシステムで使用された場合、従来のSIEMでは異常な認証のみをフラグ付けするにとどまることがあります。NetWitnessは、認証情報をネットワークセッション、アクセスされたシステム、プロトコル、および潜在的なデータ移動と関連付けることで、アナリストがツールを切り替えることなく攻撃の経緯を再構築できるようにします。
単一のSIEMプラットフォーム上でセッションの再構築、パケットレベルの可視化、ログ分析を統合することで、SOCチームは以下のことが可能になります:
- 実際のネットワークアクティビティを用いてアラートを検証する
- 環境をまたぐ攻撃者の動きを追跡する
- フォレンジック証拠を用いてコマンドの実行やデータの流出を確認する
- 単一の調査ビューから、オンプレミス、クラウド、エンドポイントのテレメトリを相関分析する
NetWitnessは、AIを活用した調査とアナリストによる制御を組み合わせています。セキュリティチームは、検知設定の微調整やSOARワークフローとの連携を行い、AIアシスタントを活用してインシデントの要約やトリアージの迅速化を図りながら、調査プロセス全体を完全に把握し続けることができます。この自動化と人間の専門知識のバランスにより、組織はより迅速かつ確信を持って脅威の調査を行うことができます。
NetWitness が最新のセキュリティ運用をどのように支援するか
NetWitness は、ログ、ネットワークデータ、エンドポイントのアクティビティ、NetFlow、ユーザーの行動、脅威インテリジェンスを統合し、セキュリティ調査においてアナリストにより広範なコンテキストを提供します。このプラットフォームは、個々のアラートを孤立した事象として扱うのではなく、環境全体にわたるアクティビティを関連付けることで、アナリストが何が起きたかを調査し、インシデントの範囲を特定できるよう支援します。
また、NetWitnessは、ネットワークおよびパケットレベルの可視性と、行動分析、AIを活用した機能、対応プロセスの統合を組み合わせています。これにより、検知、調査、対応が別々のワークフローとして分離されるのではなく、連携して機能する、より統合されたセキュリティ運用への移行が支援されます。
2026年にNetWitness SIEMが重要となる理由
攻撃者が通常のトラフィックや正当なツールに溶け込むケースが増えるにつれ、アラートの数よりもシグナルの質が重要になっています。詳細な可視性とコンテキスト分析を組み合わせたプラットフォームは、防御側に明確な優位性をもたらします。
NetWitnessは、単にアラートがどれだけ速く発火するかだけでなく、インシデントの調査、立証、解決のプロセスに重点を置くことで、トップクラスのSIEMツールの中でも際立った存在となっています。
結論
最良のSIEMプラットフォームとは、必ずしも最も多くのデータを取り込むものとは限りません。それは、アナリストが攻撃者の行動を迅速に把握し、証拠に基づいてインシデントを検証し、確信を持って対応できるよう支援するプラットフォームです。2026年のSIEMのトレンドが、AIを活用した調査やより詳細なテレメトリへと移行し続ける中、組織はログの量だけではなく、調査の質に基づいてSIEMツールを評価すべきです。
2026年までに、トップクラスのSIEMツールは、企業全体を可視化し、攻撃者の活動を再構築するのを支援するものでなければなりません。また、調査担当者が即座に対応できるよう、攻撃者の活動に関する証拠を提供するものでなければなりません。
NetWitness のようなプラットフォームは、アナリストが正確かつタイムリーに情報に基づいた判断を下すために必要な、詳細かつ体系的な情報を提供します。
検出能力と調査の信頼性を高めるための最新ツールをチームが探している場合は、ログを通じて、またネットワークやエンドポイントを活用して企業全体から、十分なコンテキストと豊富な証拠要素を収集できるプラットフォームを選ぶべきです。
NetWitness® SIEMで脅威の検知と対応を強化
– ユーザー、ログ、ネットワークにわたるデータを相関分析し、統合的な可視性を実現。
– AIを活用した分析と行動パターンに基づく洞察により、高度な脅威を検知。
– 自動化された情報補完機能とガイド付きワークフローにより、調査を迅速化。