SIEMテクノロジーはクラウドセキュリティサービスとどのように連携するのか?

1 minute read
Overview Icon

クラウドセキュリティにおいて、SIEMのクラウド統合が重要なのはなぜですか?

SIEMのクラウド統合がクラウドセキュリティにおいて重要なのは、クラウドセキュリティサービス、ユーザー、ネットワーク、ワークロード全体にわたる一元的な可視化を可能にするからです。ID関連イベント、クラウドログ、SIEMのネットワークデータを相互に関連付けることで、SIEM技術は継続的なクラウドセキュリティの監視と、より強力なクラウド脅威の検知を支援します。この統合により、セキュリティチームは、個別のツールでは見過ごされがちな認証情報の不正使用、設定ミス、ラテラルムーブメントを明らかにすることができ、SIEMによるサイバーセキュリティ全体を強化するとともに、ハイブリッド環境全体におけるSIEMセキュリティソリューションの有効性を高めることができます。

はじめに

クラウドはセキュリティを破壊したわけではありません。可視性に関する従来の前提を覆したのです。

ログはもはや、ごく少数のデータセンターからしか生成されなくなりました。SaaSアプリ、クラウドワークロード、IDプロバイダー、コンテナ、API、サーバーレス関数などから、絶え間なくストリーミングされています。もしSIEMがオンプレミスに留まり、静的なままであれば、それは「目が見えない」状態になってしまうでしょう。

同時に、セキュリティ対策の失敗によるコストは上昇し続けています。データ侵害による平均的な損害額は、世界全体で520万ドル、米国企業では1,010万ドルに達しており、サイバーセキュリティ人材の慢性的な不足により、数百万ものポストが埋まらないままとなっています。セキュリティチームは、より少ない人員と限られた時間で、より大規模かつ動的なクラウド環境を守ることが求められています。

ここで、SIEMテクノロジーが不可欠となります。SIEMのクラウド統合を通じて、組織はクラウドセキュリティの監視を一元化し、分析を自動化し、ID、ネットワーク、ワークロードのアクティビティを大規模に相関分析することができます。SIEMセキュリティソリューションは、孤立したアラートを追いかけるのではなく、クラウドセキュリティサービス間のシグナルを連携させることで、より迅速かつ正確なクラウド脅威の検出を可能にします。

ここでは、SIEMのクラウド統合が実際にどのように機能するか、その価値がどこに現れるか、そしてセキュリティチームが何を正しく行う必要があるかを詳しく見ていきましょう。

SIEMとクラウドセキュリティが融合せざるを得なかった理由

従来のSIEMは、予測可能なインフラを前提に設計されていました。固定されたネットワーク。既知のエンドポイント。安定したログ形式。

クラウドセキュリティは、その正反対です。

以下のような課題に直面しています:

  • 起動しては消えていく一時的なワークロード
  • ネットワーク境界に取って代わる、IDベースのアクセス制御
  • 可視性が断片化されている責任分担モデル
  • 毎秒生成される膨大な量のログ

クラウドセキュリティの徹底的な監視がなければ、SIEMは文脈を失ってしまいます。SIEMがなければ、クラウドセキュリティツールはサイロ化してしまいます。

統合こそが、ユーザー、ワークロード、ネットワーク、アプリケーションにわたる挙動を、ひとつのストーリーとして結びつけるものです。

Quote

クラウドはITシステムへのアプローチを根本的に変革しました。その動的な性質――一時的なワークロードやリソースが急速に作成・破棄されること――により、アナリストが「見通しが立たなくなる」リスクがあります。情報が適切に収集・永続化されなければ、重要なイベントやログが失われる可能性があり、監視が困難で悪用される恐れのある死角が生じかねません。

クラウドネイティブなSIEM統合により、これらのデータが永続的に保持されることが保証され、継続的なイベントの収集と相関分析が可能になり、監視の有効性と信頼性が向上します。

— Alessandro Zatti, セールスエンジニア、NetWitness

SIEMテクノロジーとクラウドセキュリティサービスの連携

クラウドセキュリティツールは膨大な量のシグナルを生成しますが、それだけでは文脈が欠けています。SIEMテクノロジーは、クラウド上のアクティビティ、ID関連イベント、ネットワークデータを単一の分析レイヤーに統合することで、そのギャップを埋めます。SIEMとクラウドの連携の目的は、単にログを収集することではなく、クラウドセキュリティサービス間の行動パターンを結びつけ、脅威をより迅速に検知、調査、封じ込めることにあります。

以下に、SIEM技術とクラウドセキュリティサービスが連携する主な方法を示します。

1. クラウドプラットフォームからのネイティブログ取り込み

最新のSIEMソリューションは、ネイティブAPIやサービスを利用してクラウドプロバイダーと直接連携します。

これには以下が含まれます:

  • クラウドコントロールプレーンからの監査ログ
  • 仮想ネットワークからのネットワークフローログ
  • IDおよびアクセスイベント
  • ストレージアクセスログ
  • アプリケーションおよびワークロードのテレメトリ

SIEMプラットフォームは、あらゆる場所にエージェントを設置する代わりに、クラウドロギングサービスから構造化データを直接取得します。これが、クラウド脅威検知の基盤となります。

その結果、何が変更されたか、誰が変更したか、どこで変更が行われたかについて、ほぼリアルタイムで把握できるようになります。

 2. クラウドセキュリティツールとの連携

SIEMはクラウドセキュリティツールに取って代わるものではありません。それらを連携させる役割を果たします。

一般的な連携先には、次のようなものがあります。

これらのツールからのイベントはSIEMに集約され、そこで正規化、情報補完、相関分析が行われます。

たとえば、リスクの高いIDによるログインと、異常なネットワークアクティビティ、そして新しいワークロードのデプロイメントが組み合わさった場合、それらは個々のアラートだけでは得られない、はるかに説得力のある状況を物語ります。

ここで、SIEMによるサイバーセキュリティは、単なるアラート通知から調査へと移行します。

 3. ハイブリッドおよびマルチクラウド環境間の相関分析

ほとんどの企業はクラウドのみではなく、ハイブリッド環境を採用しています。

最新のSIEMのネットワーク機能により、チームは以下の情報を相互に関連付けることができます:

これにより、単一のユーザーセッションを、エンドポイントから始まり、ID情報を経て、ネットワークを横断し、クラウドリソースに至るまで追跡できるようになりました。

このエンドツーエンドの可視性こそが、SIEMセキュリティソリューションを実際の環境において有用なものにしているのです。

 4.クラウド対応の検知ロジック

クラウドは攻撃の様相を一変させます。

SIEM技術には、次のようなクラウド特有の検知ロジックが組み込まれています。

  • 過度なAPI呼び出し
  • ID設定の誤りによる権限昇格
  • 不審な自動化アクティビティ
  • オブジェクトストレージへの異常なアクセス
  • クラウドワークロード間の横方向の移動

これらの検知は、単なる生ログだけでなく、クラウドのコンテキストを理解することに基づいています。

だからこそ、SIEMのクラウド統合は単なるデータ取り込みにとどまりません。クラウドネイティブな分析こそが重要なのです。

 5. クラウドサービスによる自動化と対応

統合は検知だけで終わるわけではありません。

最新のSIEMプラットフォームは、以下のものと連携します:

これにより、セキュリティチームは以下のことが可能になります:

これらすべてを、手動による介入なしに実行できます。

ここでこそ、SIEMソリューションの価値が理論上のものではなく、実運用において発揮されるのです。

SIEMおよびクラウド統合のためのアーキテクチャモデル

クラウドネイティブSIEM

クラウドネイティブSIEMは、完全にクラウド上に展開され、設計上、クラウドサービスと直接連携します。

これらは自動的にスケーリングされ、大量のログを処理し、継続的な更新に対応します。クラウドファーストを掲げる組織にとって、このモデルは運用を簡素化し、検知を迅速化します。

ハイブリッドSIEM

ハイブリッド環境では、クラウドベースの分析機能とオンプレミスのデータソースを組み合わせます。

これは、規制の厳しい業界や、クラウドへの移行を進めている大企業でよく見られます。これにより、チームは管理権限を維持しつつ、クラウド環境の可視性を確保することができます。

SaaSベースのSIEMプラットフォーム

SaaS型SIEMでは、インフラ管理が完全に不要になります。

クラウドセキュリティサービス、SaaSプラットフォーム、リモートエンドポイントと容易に連携できます。このモデルは、分散型チームや急成長中の環境において特に効果的です。
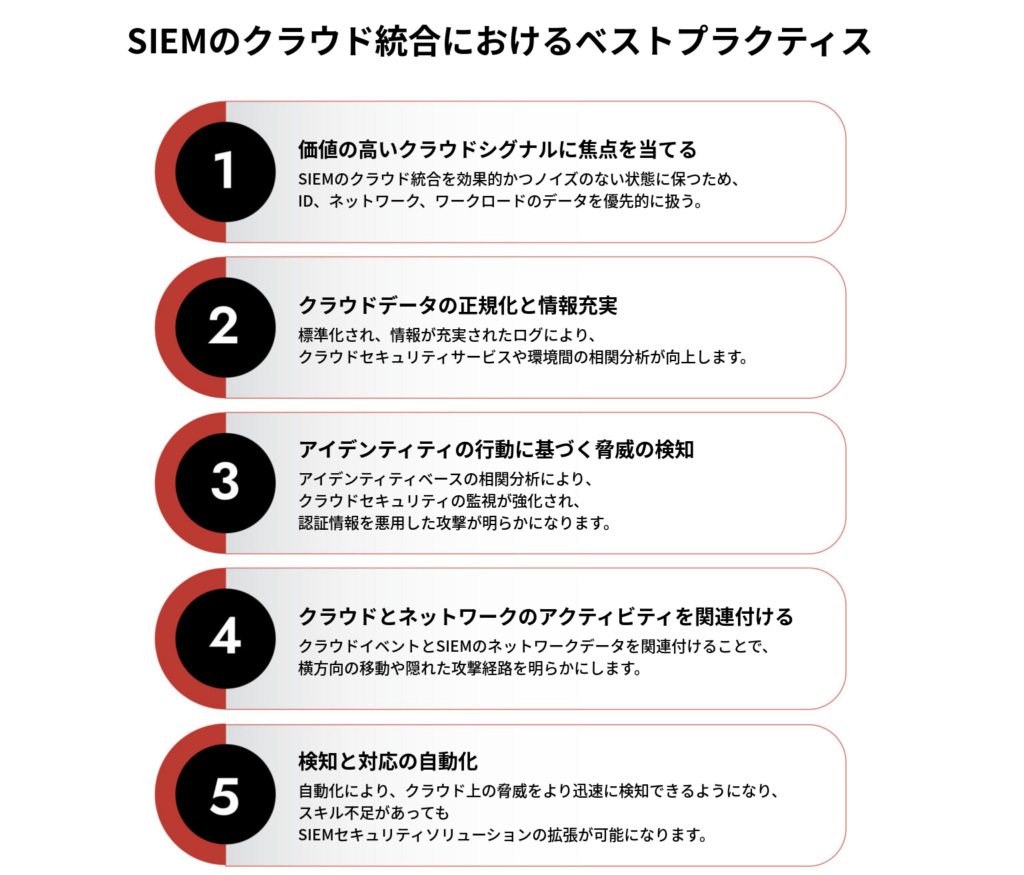
SIEM Cloud Integration Best practices

SIEMとクラウドセキュリティサービスの統合によるメリット

適切に実施されれば、統合はコンプライアンス以上の価値をもたらします。

主なメリットは以下の通りです:

  • クラウド環境とオンプレミス環境を横断した一元的な可視性
  • クラウド特有の脅威の迅速な検知
  • 相関分析によるアラートのノイズ低減
  • 調査コンテキストの改善
  • クラウドのスピードに合わせた自動対応

これが、ツールが進化してもなお、SIEMセキュリティソリューションが現代のセキュリティ運用において中心的な役割を果たし続けている理由です。
NetWitness® SIEMで脅威の検知と対応を強化

– ユーザー、ログ、ネットワークにわたるデータを相関分析し、統合的な可視性を実現。

– AIを活用した分析と行動パターンに基づく洞察により、高度な脅威を検知。

– 自動化された情報補完機能とガイド付きワークフローにより、調査を迅速化。

Lead Magnet Mockup

注意すべき一般的な統合上の課題

統合は強力ですが、決して容易なものではありません。

セキュリティチームは、以下のような課題にしばしば直面しています:

  • クラウドログによるデータ過多
  • ソース間の正規化が不十分
  • IDの可視性に欠ける
  • マルチクラウド環境への対応が限定的
  • ログ取り込みに伴う高コスト

設計段階からクラウド対応が考慮されたSIEM技術を選択することが極めて重要です。レガシープラットフォームに後からクラウド対応機能を追加しても、スケールすることはほとんどありません。

クラウド統合型脅威検知のためのNetWitness SIEMサービス

NetWitness SIEMサービスは、クラウドセキュリティサービス、オンプレミスインフラ、ネットワークテレメトリを単一の調査ビューに統合することで、SIEMとクラウドの深い連携を実現するように設計されています。NetWitnessは、クラウドデータを孤立したログとして扱うのではなく、IDアクティビティ、ワークロードの挙動、クラウドセキュリティ監視シグナルを、SIEMのネットワークおよびエンドポイントのコンテキストと関連付け、実際の攻撃経路を明らかにします。このアプローチは、静的なルールではなく動作に焦点を当てることでクラウド脅威の検知を強化し、セキュリティチームが通常のクラウド運用に紛れ込んだ認証情報の悪用、ラテラルムーブメント、不審な自動化を検知できるよう支援します。その結果、NetWitnessは、ダイナミックなクラウド環境に合わせて拡張可能なSIEMサイバーセキュリティおよびSIEMセキュリティソリューションを提供すると同時に、より迅速かつ確実な対応に必要な可視性とコンテキストを維持します。

セキュリティチームにとって、これが実際に意味すること

クラウドセキュリティツールはシグナルを生成します。SIEMは、それらを洞察へと変換します。

統合がなければ、チームはアラートを追いかけるだけになります。統合があれば、チームは挙動を調査できるようになります。

この変化こそが、クラウドセキュリティサービスが急増しているにもかかわらず、SIEM技術が依然として基盤であり続ける理由です。将来はツールの数が減るのではなく、ツール間の連携がより強化されていくのです。


よくある質問

1. 最新のSIEMテクノロジーの導入オプションにはどのようなものがありますか?

最新のSIEMテクノロジーは、クラウドネイティブ、ハイブリッド、およびSaaSベースの導入に対応しています。組織は、コンプライアンスの要件、インフラストラクチャ戦略、およびスケーラビリティの要件に基づいて選択を行います。

主要なEDRツールとのネイティブ連携を提供している、あるいはオープンAPIをサポートしているSIEMプラットフォームは、通常、最も強力なエンドポイント相関分析機能を提供します。クラウドネイティブのSIEMは、リアルタイムでのデータ取り込みが可能であるため、この点で特に優れていることがよくあります。

多くのセキュリティベンダーやマネージドサービスプロバイダーが、クラウド環境やハイブリッド環境向けのプラットフォーム導入、統合、チューニング、継続的な最適化サービスを含むSIEMコンサルティングを提供しています。

いくつかのエンタープライズ向けSIEMプロバイダーは、オンプレミス、クラウド、SaaSの各データソースを単一の分析レイヤー内で相関分析することで、ハイブリッドクラウド環境に対応しています。

企業では、クラウド戦略、規模、セキュリティ運用モデルに応じて、Microsoft Sentinel、Splunk、IBM QRadar、NetWitnessなどのプラットフォームが一般的に利用されています。

関連リソース

今すぐ脅威の検知と対応を加速しましょう!

Your Hybrid Environment Might Be Hiding Threats

Learn how unified security helps you see and stop them faster.

Don't Want to be Stuck with the Wrong SIEM?

Then ask these 30 questions to your vendor!

Leaving Without The Ransomware Intel?

See which groups are targeting enterprises in 2026 and how to prepare before they strike.