OT監視プラットフォームを選定する前に、セキュリティ責任者が知っておくべきこととは?
組織がサイバー脅威からOTとITを保護するためには、もはやこれらを別個の環境として扱うことはできません。今日の攻撃者はITとOTの間を迅速に行き来できるため、可視化と検知に対する統合的なアプローチが極めて重要です。OTセキュリティを監視するための最も効果的なツールは、OTの継続的な可視化を実現するだけでなく、産業用通信の監視、リスクのリアルタイム検知、そしてIT全体にわたる広範なセキュリティ運用チームとのテレメトリデータの共有を可能にします。優れたプラットフォームがあれば、セキュリティチームはリスクをより迅速に特定し、ITおよびOT環境にわたるインシデントを調査し、重要なビジネスプロセスに支障をきたすことなくレジリエンスを向上させることができます。
はじめに
生産ラインが予期せず停止した。エンジニアリング用ワークステーションが、見知らぬ外部の宛先と通信を開始した。レガシーPLCが、通常の稼働スケジュール外でコマンドを受信し始めた。
もはや、これらの事象がIT領域に起因するものか、OT領域に起因するものかという点は問題ではない。
重要なのは、セキュリティチームが攻撃経路全体を把握できるかどうかである。
産業分野における接続の増加に伴い、企業ネットワークと運用技術(OT)の境界線はますます曖昧になり続けています。現代の産業企業は、リモートアクセス、クラウド接続、IoT、サードパーティベンダー、およびその他の相互接続されたビジネスシステムに依存しています。こうした新たな機会がもたらす一方で、攻撃の可能性も高まっています。
この変化により、OTセキュリティ監視ツールの重要性は、単なる補助的なツールから、あらゆるサイバーセキュリティ戦略の不可欠な構成要素へと進化しました。
現在、優れたプラットフォームのいくつかは、単に産業環境内の活動を監視するだけにとどまりません。それどころか、包括的なOTセキュリティ監視、OTとIT活動の相関分析、調査の支援を行い、脅威が運用に影響を与える前に企業がそれを検知できるようにします。
本ガイドでは、さまざまな種類のOTセキュリティ監視ソリューションと、その重要な機能について解説します。
OTセキュリティ監視ツールがこれまで以上に重要となっている理由
産業環境は特有の課題に直面しています。ほとんどのOT資産は、サイバーセキュリティではなく、信頼性と可用性を重視して設計されています。
多くの組織は、最新のセキュリティソリューションやパッチ適用に対応できない旧式のシステムに依存しています。一方、重要インフラ、製造企業、公益事業会社、交通システム、エネルギー企業を標的とするランサムウェア集団や国家主体の脅威は高まっています。
CISAによると、産業用制御システムや重要インフラに対する攻撃は、米国の国家安全保障にとって大きなリスクとなっています。これに加え、NISTは、産業環境におけるサイバーセキュリティにおいて、資産の継続的な監視と可視化の重要性を繰り返し強調しています。
専用のOTセキュリティ監視ツールが不足していると、通常、組織は以下のことが困難になります:
- 管理対象外の産業用資産を特定する
- 不正な通信を検知する
- 産業用プロトコルを監視する
- ITネットワークとOTネットワーク間の横方向の移動を調査する
- 業務に支障が生じる前にインシデントに対応する
効果的な運用技術(OT)のセキュリティは、可視化から始まります。セキュリティチームは、把握できない資産を保護することはできません。
すべてのOTセキュリティ監視ツールが備えるべき中核機能
すべてのOTセキュリティツールが同レベルの保護を提供しているわけではありません。
最も強力なソリューションは、資産インテリジェンス、ネットワーク監視、脅威検知、セキュリティ分析を単一の運用フレームワークに統合したものです。
主な機能は以下の通りです:
1. OTの完全な可視化 – 組織には、以下の資産について継続的に更新されるインベントリが必要です:
- PLC
- RTU
- HMI
- SCADAシステム
- 産業用サーバー
- エンジニアリングワークステーション
- ネットワークインフラ
OTの包括的な可視化は、あらゆるセキュリティ上の意思決定の基盤となります。
2. OTネットワークの詳細な監視 – 産業環境では、従来のITセキュリティツールでは解釈できないプロトコルを使用して通信が行われています。
効果的なOTネットワーク監視プラットフォームでは、以下のプロトコルを分析します:
- Modbus
- DNP3
- IEC 61850
- PROFINET
- EtherNet/IP
- OPC UA
これらの通信を把握することで、チームは異常な活動を迅速に特定することができます。
3. 行動ベースのOT脅威検知 – 従来のシグネチャベースのアプローチでは、産業環境においては不十分です。
最新のOT脅威検知プラットフォームは、行動のベースラインを確立し、以下を特定します:
- 不正なコマンドの実行
- 設定の変更
- ネットワークスキャン
- 不審なリモートアクセス
- ラテラルムーブメントの試み
4. ITとOTのセキュリティ統合 – おそらく最も重要な機能は、ITとOTのセキュリティ統合である。
産業分野におけるインシデントが、OTネットワーク内に限定されることはめったにない。セキュリティチームは、最初の侵害から運用への影響に至るまで、攻撃のライフサイクル全体を可視化する必要がある。
現在利用されているOTセキュリティ監視ツールの分類
OTセキュリティ監視ツールを評価している組織は、通常、いくつかの分類に属するソリューションに遭遇します。
ネットワークベースのOTセキュリティ監視ツール
これらのプラットフォームは、産業用トラフィックを受動的に監視し、運用を妨げることなく、資産、脆弱性、および異常な活動を特定します。
最適な用途:
- 製造業
- エネルギー
- 公益事業
- 重要インフラ
強みとしては、以下の点が挙げられます。
- 運用リスクが低い
- 継続的な監視
- プロトコルへの理解
- 幅広い資産の可視性
セキュリティ分析プラットフォーム
これらのソリューションは、IT環境とOT環境の両方から、ログ、ネットワークテレメトリ、エンドポイントデータ、およびセキュリティイベントを集約します。
主なメリットは以下の通りです:
- 一元化された調査
- 脅威ハンティング
- ドメイン横断的な可視性
- インシデント対応の迅速化
多くの組織では、これらのプラットフォームを全社的なOTセキュリティソリューションの基盤として活用しています。
脅威検知・対応プラットフォーム
これらのツールは、攻撃者の活動を特定し、調査を迅速化することに重点を置いています。
主な機能には、以下のようなものがあります:
- 脅威インテリジェンスの相関分析
- 攻撃経路の分析
- インシデントの優先順位付け
- 自動化されたワークフロー
成熟したセキュリティプログラムにおいて、このカテゴリーはOTの脅威検知能力を大幅に強化します。
ITとOTのセキュリティを統合し、包括的な可視性と脅威の迅速な検知を実現します。
- ITとOTの脅威を関連付け
- 産業分野における詳細な可視性を確保
- インシデント調査を迅速化
- サイバーレジリエンスを強化
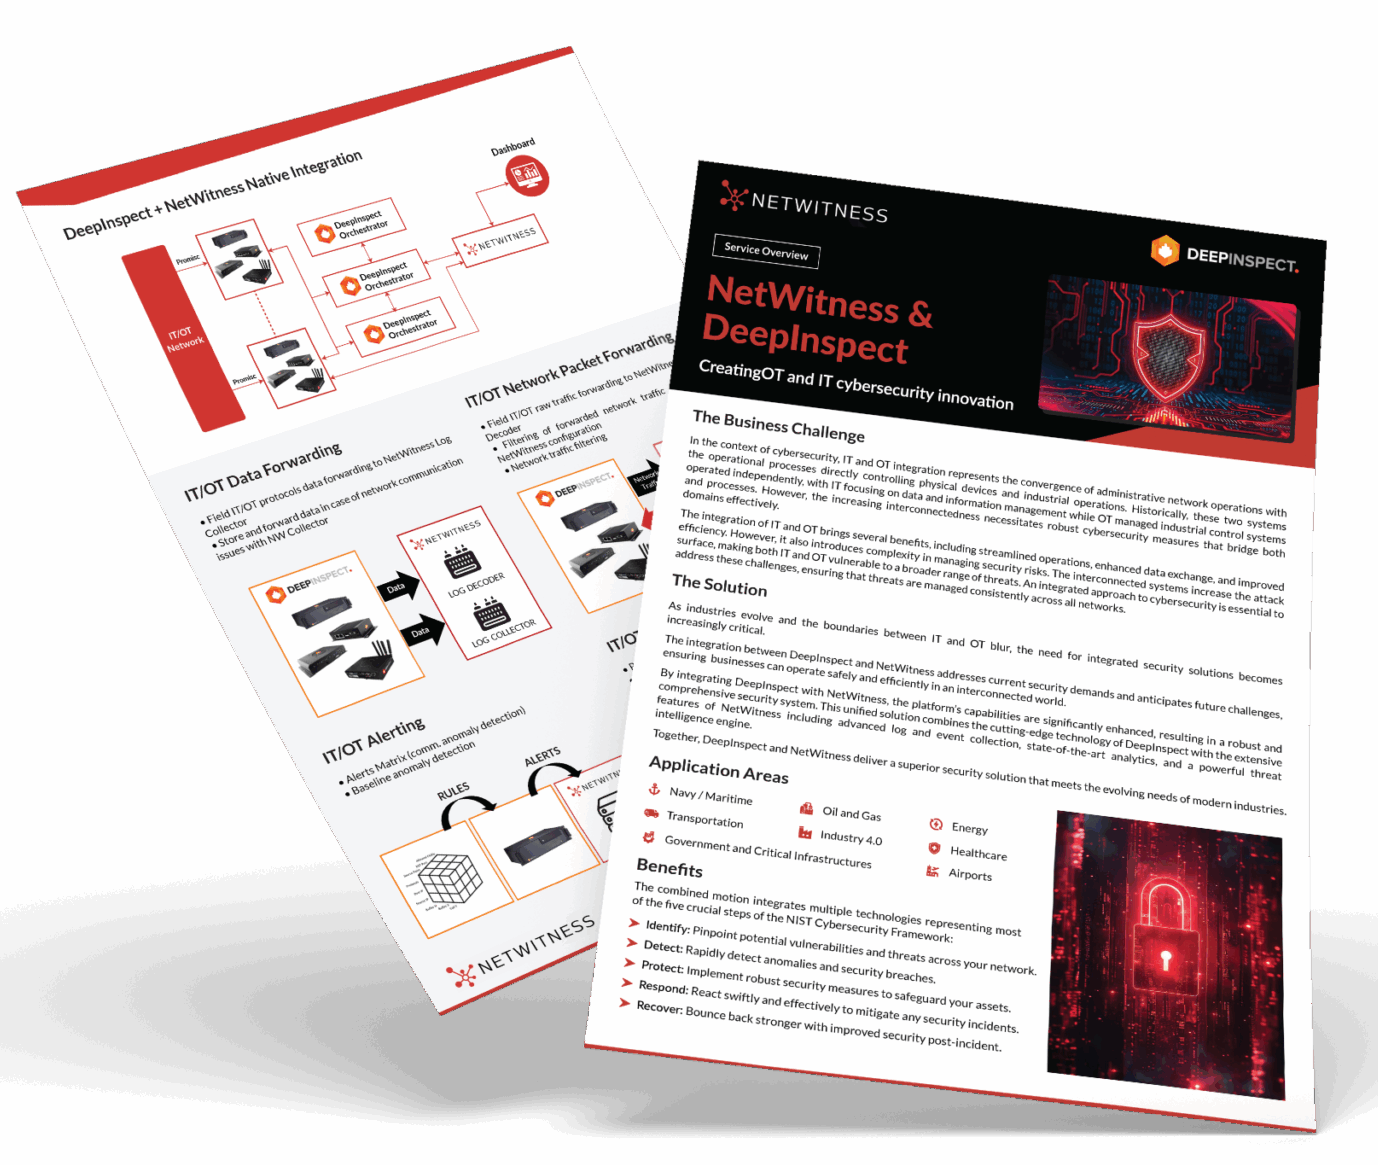
ITとOTのセキュリティ統合がインシデント対応に与える影響
セキュリティ運用チームは、よく知られた課題に直面することがよくあります。SIEMにアラートが表示される。エンドポイントで不審な動作が確認される。ネットワークトラフィックに異常が見られる。
しかし、調査はITの境界で止まってしまいます。OTセキュリティを統合した監視ツールは、その死角を解消します。
実際のシナリオを考えてみましょう。攻撃者がフィッシング攻撃を通じて従業員のワークステーションを侵害します。攻撃者は認証情報を盗み出し、エンジニアリングシステムへのアクセス権を取得し、産業プロセスの改ざんを試みます。
従来のセキュリティ監視では、このフィッシング攻撃を検知できるかもしれません。
統合的な監視により、以下の全プロセスが明らかになります:
- 初期の侵害
- 認証情報の悪用
- 横方向の移動
- OT資産へのアクセス
- 産業用プロトコルの活動
- 運用への影響
こうした広範な状況を把握することで、対応のスピードと精度が大幅に向上します。

NetWitnessによるOTセキュリティ監視の支援
多くの組織では、すでに成熟したITセキュリティプログラムを運用していますが、その機能を産業環境にまで拡大することに苦慮しています。
そこで不可欠となるのが、統合された可視性です。
NetWitnessのOTセキュリティは、組織が運用環境とエンタープライズ環境の両方においてセキュリティ監視を統合することを支援します。
このプラットフォームは以下をサポートしています:
- OT資産の継続的な可視化
- 産業用ネットワークの監視
- ITおよびOTドメインにわたる脅威の検知
- コンテキストに応じたテレメトリを活用した調査ワークフロー
- 脅威ハンティングとセキュリティ分析
- 相互接続された環境全体にわたるリスクの特定
NetWitnessは、OTを独立したセキュリティ分野として扱うのではなく、組織が産業分野の脅威をエンタープライズセキュリティ運用の一環として把握できる機能を提供します。
これにより、ITおよびOTのセキュリティ、調査、意思決定プロセスのより緊密な統合を実現することが可能になります。
適切なOTセキュリティ監視ツールの選定
適切なプラットフォームを選定するには、運用上の要件、セキュリティ目標、および組織の成熟度を総合的に考慮する必要があります。
次のような機能を備えたソリューションを探しましょう:
- 複数の施設にまたがって拡張可能
- 産業用プロトコルに対応
- 資産の可視性を継続的に確保
- 既存のセキュリティ運用と連携
- 脅威のハンティングと調査を可能にする
- 実用的なインテリジェンスを提供
- OTとITの連携を強化
何よりも重要なのは、OTとITを別々の世界として扱うのではなく、セキュリティチームが脅威が環境全体をどのように移動するかを把握できるよう支援するプラットフォームを選ぶことです。
結論
産業用サイバーセキュリティの時代は、新たな段階に入ろうとしています。
企業には、企業ネットワーク環境とOTネットワーク環境の間にサイロ化された可視化や死角を生み出す、孤立した可視化ソリューションは必要ありません。企業に必要なのは、コンテキスト、相関分析、可視化機能を備えたOTセキュリティ監視ソリューションです。
最も成功しているOTセキュリティソリューションの多くは、資産の検出、OTネットワークの可視化、脅威の検知、および調査機能を1つの運用に統合しています。
産業環境の相互接続性が高まるほど、企業にとっては、脅威の早期検知やインシデント調査を目的とした統合型OTセキュリティ監視ソリューションを導入することが有益となります。
もし貴社がOTセキュリティ態勢の改善策を検討しているのであれば、今こそ、可視化ソリューションが環境の両側面を把握できる能力を評価すべき時です。
よくある質問
1. OTセキュリティ監視ツールとは何ですか?
OTセキュリティ監視ツールとは、産業用ネットワーク、資産、通信、および脅威に関する可視性を提供するプラットフォームのことです。これらは、組織がオペレーショナルテクノロジー(OT)環境を監視し、セキュリティリスクを特定し、インシデント対応を支援するのに役立ちます。
2. 産業環境で利用されている主要なOTセキュリティ監視ツールにはどのようなものがありますか?
代表的なソリューションとしては、ネットワークベースの監視プラットフォーム、セキュリティ分析システム、脅威検知プラットフォーム、および資産の可視化、監視、調査機能を組み合わせた統合型OTセキュリティソリューションなどが挙げられます。
3. 効果的なOTセキュリティ監視プラットフォームには、どのような必須機能がありますか?
主な機能としては、アセット検出、OTの可視化、産業用プロトコルの分析、OTネットワークの監視、行動分析、脅威の検知、セキュリティ分析、およびITとOTのセキュリティ統合などが挙げられます。
4. 製造プラント向けのOTセキュリティ監視ツールを提供している企業はどこですか?
いくつかのサイバーセキュリティベンダーが、OTに特化した監視ソリューションを提供しています。組織は、産業用プロトコルのサポート、継続的な監視、脅威の検知、および企業のセキュリティ運用との連携機能を備えたプラットフォームを優先的に検討すべきです。
5. 重要インフラに適したOTセキュリティ監視ソリューションを教えてください。
重要インフラの運営事業者には、通常、OT環境の包括的な可視化を実現し、産業用プロトコルに対応し、脅威をリアルタイムで検知し、より広範なセキュリティ監視環境と連携できるソリューションが求められます。
6. なぜOTセキュリティ監視ツールをITセキュリティプラットフォームと連携させる必要があるのか?
攻撃の際、脅威アクターはIT環境とOT環境の間を頻繁に行き来します。OTセキュリティ監視ツールをITセキュリティプラットフォームと連携させることで、攻撃の全容を把握し、調査を迅速化し、脅威の検知精度を高め、インシデント対応をより効果的に行うことが可能になります。
自信を持って最適なOTサイバーセキュリティソリューションを選びましょう
- 重要なセキュリティ機能を評価する
- OTセキュリティプラットフォームを比較する
- 運用リスクを低減する
- セキュリティの可視性を向上させる