セキュリティ責任者がアラート疲労の軽減について知っておくべきこととは?
組織には膨大な数のセキュリティアラートが存在しますが、その中には文脈が欠けたアラートも過剰に存在します。多くのアラートには優先順位付けが必要であり、また、アナリストが具体的な行動に結びつけられるような有益な情報を提供していないアラートも数多くあります。
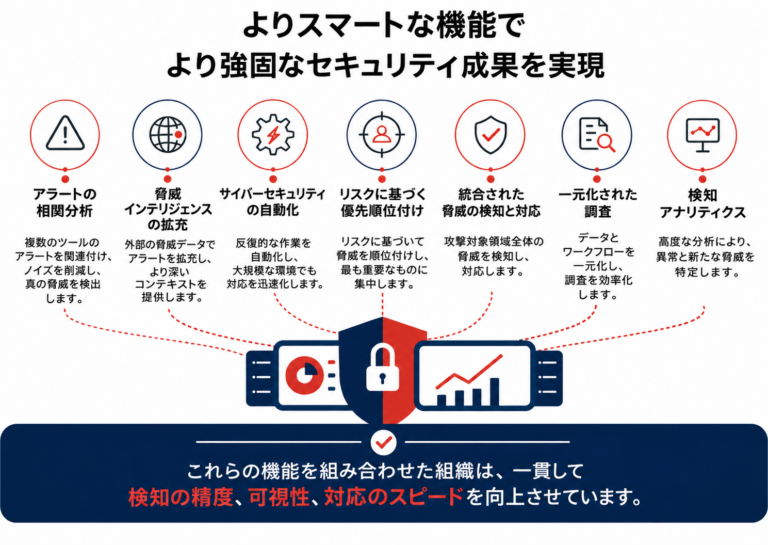
優れたセキュリティプラットフォームは、セキュリティチームが不要なノイズを排除し、複数の環境におけるアクションを相互に関連付け、反復的な調査を自動化し、アナリストが最も重大な脅威に集中できるように支援します。今日のプラットフォームは、脅威の検出と対応、自動化されたサイバーセキュリティ、セキュリティ分析、脅威インテリジェンスを統合し、SOCの効率を高めると同時に、バーンアウトの軽減や脅威の見落としを防ぐことを目指しています。
はじめに
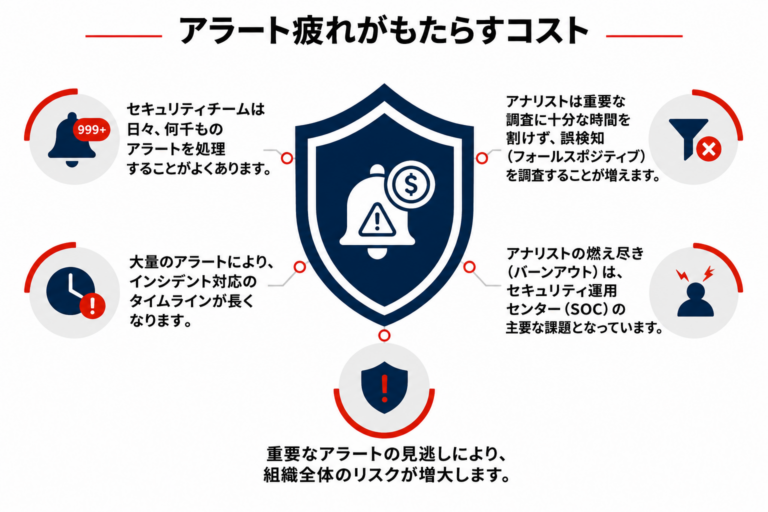
ほとんどのセキュリティチームが抱える共通の問題は、アラートの洪水に溺れていることです。
一般的な企業環境では、毎日数千件ものセキュリティイベントが発生しています。エンドポイントツール、クラウド制御、ID管理システム、ネットワーク監視ソリューション、メールゲートウェイ、アプリケーションなどが絶えずデータを生成しています。可視性は向上したものの、それに伴いアナリストの業務負荷も増加しています。
その結果、アラート疲労が生じています。
アナリストが一日中、優先度の低い通知の確認に追われていると、真の脅威を特定することが難しくなります。調査に時間がかかるようになり、インシデント対応も遅れます。チームの士気も低下します。最近の業界調査によると、組織は依然として、アラートの過多を、効果的なセキュリティ運用や脅威の検知・対応における主要な障壁の一つとして挙げています。
ここで、最新のサイバーセキュリティ・プラットフォームが真価を発揮し、具体的なメリットをもたらします。このプラットフォームは、単にアラートを生成するだけのシステムではなく、テレメトリ、プロセスの自動化、データエンリッチメントを組み合わせることで、人的リソースの効果を倍増させ、担当者が脅威の優先順位付けに集中できるようにします。
本稿では、組織がアラート疲労を克服し、成果を向上させるのに役立つ、サイバーセキュリティ・プラットフォーム内で活用される5つの技術について解説します。
アラート疲労がセキュリティ運用上の問題となっている理由
アラート疲労とは、アナリストが合理的に調査できる範囲を超える数のアラートを受け取った際に生じる現象です。
課題は単に量だけではありません。アラートの質にも問題があります。
セキュリティチームは、しばしば次のような課題に直面しています:
- 複数のツールにまたがる重複した通知
- 誤検知
- 脅威のコンテキスト情報の欠如
- 手動による調査プロセス
- サイロ化されたセキュリティデータ
- 一貫性のない優先順位付け手法
クラウド、ハイブリッド、リモート、およびオペレーショナルテクノロジー(OT)環境へと企業環境が拡大するにつれ、セキュリティ監視ツールの数は増え続けています。各ツールは貴重な可視性を提供しますが、多くの場合、運用の複雑さを増すことにもつながります。
最も効果的なサイバーセキュリティ・プラットフォーム戦略とは、ノイズを低減しつつ、検知精度に対する信頼性を高めることに重点を置くものです。
アラート削減に最適なセキュリティ運用プラットフォーム
1. アラートの相関分析と優先順位付けを行うSIEMプラットフォームソリューション
SIEMシステムは、アラート疲労の問題に対処するための最良のツールの一つであり続けています。
SIEMシステムは、セキュリティ担当者に個々のアラートの分析という負担を強いるのではなく、複数の情報源からの情報を分析し、その分析結果に基づいてアラートを生成します。
優れたSIEMプラットフォームは、組織に対して次のようなメリットをもたらします:
たとえば、ログイン失敗のアラートは、単独で見れば取るに足らないものに見えるかもしれません。しかし、異常なネットワーク活動、権限昇格の試み、不審なエンドポイントの挙動と関連付けて分析すると、優先度の高い調査対象となります。
このコンテキストに基づくアプローチにより、SOCの効率が大幅に向上します。
主な機能は以下の通りです:
- 行動分析
- イベントの相関分析
- リスクスコアリング
- 脅威ハンティングの支援
- 一元化された可視性
アナリストの業務負担を軽減するサイバーセキュリティ・プラットフォームを求める組織は、SIEM機能を基本的な要件として評価すべきである。
2. 検知精度を向上させるセキュリティ分析プラットフォーム技術
セキュリティ分析ツールは、ルールベースの検知では見落とされがちな傾向を、セキュリティ担当者が検知するのを支援します。
あらかじめ定義されたシグネチャに依存するルールベースの検知とは異なり、セキュリティ分析では、すべてのユーザーおよびデバイスの行動傾向を分析します。
そのメリットは以下の通りです:
- 誤検知の低減
- 異常検知の高速化
- 脅威の優先順位付けの改善
- 高度な攻撃に対する可視性の向上
セキュリティ分析は、以下の検知において特に有用となります:
- 内部脅威
- 認証情報の悪用
- 横方向の移動
- データの持ち出し
- 長期潜伏型攻撃者
セキュリティ分析プラットフォームは、あらゆるイベントに対してアラートを発するのではなく、重要な異常を特定することで、アナリストが実際のリスクの調査により多くの時間を割けるように支援します。
3. 文脈情報を付加する脅威インテリジェンス・プラットフォームの機能
すべてのアラートが即座の対応を必要とするわけではありません。脅威インテリジェンス・プラットフォームを活用することで、どのアラートが既知の攻撃者の活動に対応するものか、どのアラートの優先度を下げてもよいかを判断するのに役立ちます。
脅威インテリジェンスは、次のような外部のコンテキスト情報をアラートに付加します:
- 既知の悪意のあるIPアドレス
- 脅威アクターのインフラ
- マルウェアの指標
- 攻撃キャンペーン
- 戦術、手法、手順(TTPs)
サイバーセキュリティプラットフォームに統合されたインテリジェンスの充実化により、アナリストは次のような重要な疑問に対してより迅速に答えを出すことができます。
- この活動は、既知の脅威アクターと関連しているか?
- このインジケーターは他の場所でも確認されているか?
- この挙動は、現在進行中の攻撃キャンペーンと一致しているか?
文脈が不確実性を軽減することで、アラート疲労が直接的に軽減されます。
4. サイバーセキュリティの自動化およびSOC自動化ツール
多くのアラートでは、繰り返しの調査手順が必要となります。
アナリストは、毎月何百回も同じエンリッチメント作業を行うことがよくあります:
- 脅威インテリジェンスフィードの確認
- インジケーターの検証
- エンドポイントデータの収集
- ユーザーアクティビティの確認
- フォレンジック証拠の収集
サイバーセキュリティの自動化により、こうした手作業の多くが不要になります。
最新のSOC自動化ツールにより、以下のことが可能になります:
- アラートの自動トリアージ
- ケースの作成
- 証拠の収集
- ワークフローの調整
- 対応の実行
もう1つの例として、不審な活動が確認された場合、自動化により、分析が行われる前からアラートに文脈情報を付加することが可能になります。これにより、対応の一貫性が向上し、SOCの効率が大幅に向上します。
政府内のサイバーセキュリティ機関が提供する最新の指針によれば、検知と対応の有効性を高める上で、自動化は依然として中心的な役割を果たしています。
5. 統合型脅威検知・対応プラットフォーム
重要なデータが別々のツールに分散しているため、セキュリティチームはしばしば対応に苦慮しています。
統合型サイバーセキュリティプラットフォームは、以下の要素を統合します:
- ネットワークテレメトリ
- エンドポイントのアクティビティ
- ログデータ
- クラウドの可視性
- 脅威インテリジェンス
- 調査ワークフロー
この統合により、脅威の検出と対応が迅速化されると同時に、複数のコンソール間を切り替える必要性が軽減されます。
主なメリットは以下の通りです:
- 攻撃チェーン全体の可視性の向上
- 根本原因の分析の迅速化
- 調査時間の短縮
- 優先順位のより正確な決定
- 連携の強化
アナリストは、関連性のない数十件ものアラートを確認する代わりに、攻撃の全容を把握できるようになります。
この変化だけでも、アラート疲労を大幅に軽減することができます。
NetWitness がアラート疲労の軽減にどのように貢献するか
アラート疲労を軽減するには、自動化だけでは不十分です。可視性、コンテキスト、そして詳細な調査が必要です。
NetWitness は、ネットワークの可視性、ログ、エンドポイントのテレメトリ、脅威インテリジェンスの統合、および高度な分析機能を組み合わせた統合セキュリティ運用プラットフォームを通じて、この課題に取り組んでいます。
主な機能は以下の通りです:
- 包括的な脅威の検知と対応
- 高精度なセキュリティ分析
- パケットおよびネットワークの詳細な可視化
- 自動化された調査ワークフロー
- 一元化されたインシデント対応機能
NetWitnessソリューションは、複数のフィードにわたるアクティビティを相関分析することで、アナリストがばらばらのアラートに基づいて作業することを強いるのではなく、脅威が環境内をどのように移動しているかを特定するのを支援します。
その結果、セキュリティオペレーションセンター(SOC)内のチームは、真の脅威に注力できるようになります。
アラート疲労を軽減するサイバーセキュリティプラットフォーム選びのポイント
すべてのサイバーセキュリティプラットフォームが、測定可能な運用上の改善をもたらすわけではありません。
以下の機能を備えたプラットフォームを優先的に検討してください:
- 環境を横断した一元的な可視性
- 高度な脅威の検知と対応
- 組み込み型のサイバーセキュリティ自動化機能
- 脅威インテリジェンスの統合
- 強力なセキュリティ分析プラットフォーム機能
- 柔軟な調査ワークフロー
- 拡張性の高いセキュリティ監視ツール
目標は、単にアラートの数を減らすことではありません。目標は、検知精度を向上させながら、不要なアラートを減らすことです。
結論
アラート疲労は、今日のセキュリティ運用を悩ませている主要な課題の一つです。
この問題に対して単にツールを追加しただけでは解決には至りません。可視化、高度な分析、自動化、そしてコンテキストに基づく検知こそが有効です。
優れたサイバーセキュリティプラットフォームとは、セキュリティ分析、脅威インテリジェンス、自動化、および調査手法を、シームレスな運用として統合したものです。不要な情報を排除し、優先順位に焦点を当てることで、チームは実際の脅威の発見と防止に注力できるようになります。
セキュリティ運用を最適化し、脅威の検知と対応を改善しようとする場合、まず着手すべきは、自社のサイバーセキュリティプラットフォームにおけるアラートの優先順位付け、自動化、可視性といった既存の機能を評価することです。
よくある質問
1. 企業向けのサイバーセキュリティプラットフォームはどのように選べばよいですか?
統合的な可視化、脅威の検知・対応機能、サイバーセキュリティの自動化、脅威インテリジェンス、拡張性の高い分析機能、およびインシデント対応プロセスを備えたサイバーセキュリティプラットフォームを選択してください。組織にとっては、効率性と効果的な検知のバランスをとることが重要です。
2. なぜアラート疲労はSOCチームにとって課題となるのでしょうか?
アラート疲労とは、アナリストが処理すべきアラートが多すぎる場合に生じる現象です。アラートの数が多ければ多いほど作業量が増え、脅見落としが発生する可能性が高まります。
3. サイバーセキュリティプラットフォームは、アラート疲労の軽減にどのように役立つのでしょうか?
サイバーセキュリティプラットフォームは、関連するイベントを関連付け、リスクをランク付けすることで、アラート疲労を軽減します。また、アラートに脅威インテリジェンスを追加し、調査を自動化し、セキュリティデータを一元的に表示します。
4. アラート疲労を軽減するために、組織はサイバーセキュリティプラットフォームにどのような機能を求めるべきでしょうか?
主な機能としては、サイバーセキュリティの自動化、SIEMプラットフォームの機能、セキュリティ分析、脅威インテリジェンスプラットフォームとの統合、自動化されたインシデント対応ワークフロー、リスクベースのアラート、および一元化された可視性が挙げられます。
5. 組織は、アラート疲労の軽減を測定するためにどのような指標を活用できるでしょうか?
組織では、一般的に以下の項目を追跡しています:
- 検知までの平均時間(MTTD)
- 対応までの平均時間(MTTR)
- 誤検知率
- アラートからインシデントへの転換率
- アナリストの作業負荷
- インシデント調査時間
- SOCの効率向上
6. セキュリティ運用プラットフォームは、脅威の検知と対応をどのように改善するのでしょうか?
セキュリティ運用プラットフォームが提供する機能には、テレメトリデータの集約、アラートの相関分析、自動調査、およびコンテキストインテリジェンスなどがあります。
統合セキュリティプラットフォーム選びのポイント
- 実用的な評価フレームワークを活用して、ツールの乱立を解消しましょう。
- 可視性、検知精度、自動化の観点からプラットフォームを比較しましょう。
- ハイブリッド環境やクラウド環境における実環境でのパフォーマンスを検証しましょう。
- リスクを考慮した上で、確信を持ってセキュリティに関する意思決定を行いましょう。