1990年代に誕生したネットワークファイアウォールによるセキュリティは、当時のシステムを守るには十分でした。しかし今日、時代をはるかに先取りして進化した攻撃者に対抗するには、それだけで十分なのでしょうか?
それだけでは明らかに不十分ですが、ネットワークファイアウォールは、より大規模で相互に連携したセキュリティエコシステムの核となる要素です。ネットワークセキュリティファイアウォールは現在も依然として重要ですが、他のセキュリティシステムと統合されて初めて、真の威力を発揮するのです。
多くの組織がクラウドまたはハイブリッドなワーク環境へと移行する中、可視性の確保、迅速な検知、そして強力な対応を実現するためには、ファイアウォールを既存のネットワークセキュリティツールと統合することが不可欠となっています。
このブログ記事では、今日のネットワークファイアウォールセキュリティが実際に何を意味するのか、なぜ他のネットワークセキュリティツールとの統合が不可欠なのか、ファイアウォールはどのセキュリティシステムと統合すべきか、そして統合を成功させるためのベストプラクティスについて詳しく解説します。
ネットワーク・ファイアウォール・セキュリティとは?
簡単に言えば、ファイアウォールとは、プライベートネットワークとその他の外部ネットワークとの間の障壁です。ファイアウォールは、ネットワークトラフィックをあらかじめ設定されたルールやポリシーに照らし合わせてチェックし、それを許可するか、ブロックするか、あるいはさらに詳細に検査するかを判断します。
ファイアウォールは、プライベートネットワークに出入りするネットワークトラフィックを監視・制御し、セキュリティポリシーを適用します。
ファイアウォールの保護機能は、導入以来進化を遂げてきました。現代のファイアウォールは、単なるパケットフィルタリング以上の機能を備えています。現在、その機能には以下のようなものがあります:
- ディープパケットインスペクション
- アプリケーションレベルの制御
- 侵入防止機能
- 脅威インテリジェンスフィード。
ファイアウォールは、攻撃対象領域を縮小し、不正アクセスを防止することで、最前線の防御を担っています。
ファイアウォールによるネットワーク保護における5つの重要なステップとは?
ネットワークファイアウォールのセキュリティが実際にどのように機能し、保護を行うかについて深い知識を持つことは、セキュリティ責任者が統合要件を計画し、運用成果を向上させる上で役立ちます。ファイアウォールが保護を行う5つの方法は以下の通りです:
トラフィックの監視:
ネットワークファイアウォールセキュリティの主な機能は、ネットワークに出入りするトラフィックを追跡することです。送信元および宛先のIPアドレス、ポート、プロトコル、アプリケーション、サービスに関する情報を収集し、トラフィックを分類します。
SOC(セキュリティオペレーションセンター)チームにとって、このトラフィックの監視と識別というステップは重要です。トラフィックが正確に分類されると、セキュリティアラートにはより豊富なコンテキストが含まれるようになります。これにより、検知精度が向上し、調査が迅速化され、手作業の負担が軽減されます。
ポリシーの適用:
ファイアウォールは、セキュリティポリシーに従って、トラフィックを「許可」「ブロック」「さらに検査」のいずれかに分類します。組織にとって、このポリシーの適用は、リスク許容度と運用上の現実とのバランスをとる手段となります。ポリシーが過度に寛容すぎると、脅威への曝露リスクが高まります。一方、過度に制限的なポリシーは日常業務の妨げとなります。適切に設計されたポリシーは、ビジネスワークフローをサポートしつつ、不必要なリスクを低減するのに役立ちます。
脅威の検知:
従来のファイアウォールは、ネットワークトラフィックの監視とポリシーの適用を目的として設計されていましたが、今日の最新型ファイアウォールはその範囲を超えています。これらはトラフィックを分析し、既知の攻撃パターンや不審な活動を検知します。そのため、ネットワーク境界において幅広い脅威を阻止するのにも役立ちます。
SOCチームにとって、このネットワークファイアウォールのセキュリティ機能は早期警告システムとして機能します。行動分析データやエンドポイントデータと組み合わせることで、ファイアウォールが検出した情報は、より詳細な調査を行うための貴重なコンテキストとなります。
ログ記録とアラート:
ファイアウォールは、トラフィックの動きやポリシー違反に関する詳細なログとアラートを生成します。このテレメトリデータは、調査、コンプライアンス報告、およびプロアクティブな脅威ハンティングのための高精度なデータソースとなります。
トレンドへの適応:
セキュリティポリシーは、インシデント、脅威インテリジェンス、環境の変化に応じて絶えず変化します。ファイアウォールのポリシーを調整することで、防御体制を常に最新の脅威状況に合わせることができます。定期的に調整されたファイアウォールは、関連性が高く、効果的であり、進化するセキュリティ戦略を支援するため、より強固なものとなります。
なぜファイアウォールを既存のネットワークセキュリティと統合する必要があるのか?
ファイアウォールは効果的ですが、他のツールによるサポートが必要な理由は数多くあります。現代の攻撃は、単体のファイアウォールでは対処できない、ID、エンドポイント、クラウドサービス、内部ネットワークを悪用するように進化しています。また、ファイアウォール単体では、提供できるコンテキストにも限界があります。環境全体で攻撃がどのように展開されるかを完全に把握することはできず、これはまさに今求められていることです。
ファイアウォールを既存のセキュリティシステムと統合することで、次のような現実のギャップを埋めることができます:
- コンテキストの充実:ファイアウォールはネットワーク間で流れるトラフィックを監視できますが、ユーザーが誰であるか、トラフィックイベントの前後に何が起きたかなどを把握することはできません。ファイアウォールからの出力は、「不審なトラフィックが検出されました」といった一般的なアラートにとどまり、その影響や意図については明確ではありません。
- 脅威の検出と対応の迅速化:ファイアウォールのテレメトリデータが断片化していると、何が起きたのか、誰が何をしたのかなどを特定するために、他のツールを横断して調査に時間がかかります。統合により、データはエンドポイント、アイデンティティ、ネットワークの動作データと相関付けられ、検出が加速されます。また、エンリッチされたデータは、アナリストが対応ワークフローをより迅速に起動するのにも役立ちます。
- ゼロトラスト・ネットワークセキュリティのサポート:ゼロトラストとは、ネットワーク全体(内部・外部を問わず)において暗黙の信頼を一切持たないことを意味します。ファイアウォールも同様の原理で動作しますが、その適用範囲はネットワークに限定されており、今日の脅威環境においては不十分です。したがって、その防御範囲をアイデンティティ、デバイスの状態、行動分析にまで拡大する必要があります。単独では、ファイアウォールは静的なルールを適用し続けるだけです。しかし、他のツールと統合することで、ゼロトラスト・ネットワーク・セキュリティの基盤となる、コンテキストに応じたアクセス決定を実施できるようになります。
- 運用効率:ファイアウォールを他のツールと統合することで、ツールの乱立、アラートの重複、手動によるワークフローを削減できます。これにより、SOCチームは一元化された可視性を得られ、CISOはより明確なレポートとリスクに関する洞察を得ることができます。
結論として、統合により、ファイアウォールの保護機能は、単なる規制システムから、戦略的なセキュリティセンサーおよび制御パートナーへと変貌を遂げる。
ファイアウォールはどのようなセキュリティシステムと連携すべきか?
セキュリティ体制を強化するためには、ネットワークファイアウォールのセキュリティを以下のシステムと連携させる必要があります:
セキュリティ情報およびイベント管理(SIEM):
ファイアウォールとSIEMの統合により、ログの一元的な収集、相関分析、および長期的な分析が可能になります。ファイアウォールのログは、アラートの検証、コンプライアンスの遵守、脅威ハンティングの向上に役立つ重要なネットワーク情報を提供します。SOC(セキュリティオペレーションセンター)にとって、この統合は調査の基盤となることがよくあります。
ネットワーク検知・対応(NDR):
ファイアウォールとNDRの統合により、行動パターンの可視化が実現します。NDRは、ネットワークファイアウォール単独では見逃されがちな異常なトラフィックパターン、コマンド&コントロール活動、および横方向の移動を特定する上で、ネットワークファイアウォールのセキュリティを補完します。これは、ハイブリッド環境やイースト・ウエスト・トラフィックのシナリオにおいて特に有用です。
エンドポイントセキュリティ(EDR/XDR):
ファイアウォールのテレメトリとエンドポイントデータを組み合わせることで、脅威がネットワーク上でどのように通信しているかに関する可視性が得られます。これにより、SOCチームは、初期アクセスから移動、情報漏洩に至るまでの攻撃の追跡が可能になります。このエンドツーエンドの可視性により、意思決定の確信度が高まり、より迅速な対応が可能になります。
ファイアウォールを既存のネットワークセキュリティと統合するためのベストプラクティス:
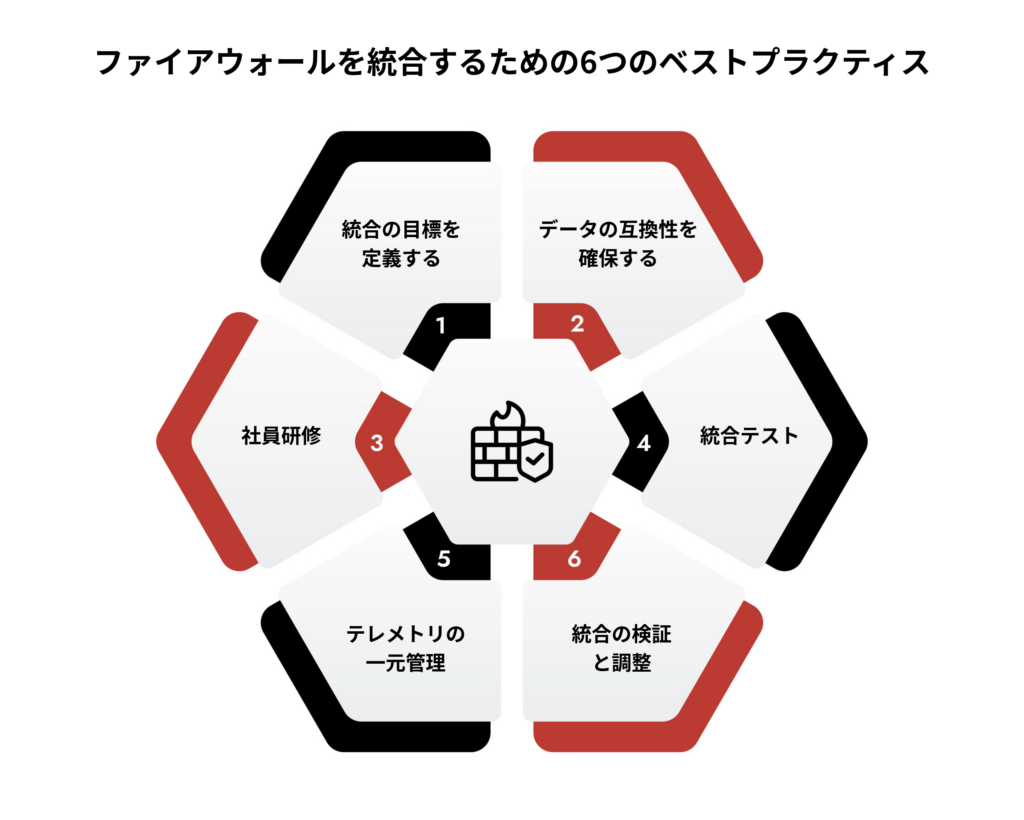
1. 統合の目標を明確にする:
ファイアウォールを既存のネットワークセキュリティシステムと統合する前に、その統合によって何を達成したいのかを明確に定義します。目標としては、以下のようなものが挙げられます:
- ネットワーク全体の可視性の向上
- 検知率または検知速度の向上
- 誤検知の低減
- 自動対応の実現
このステップは、統合を通じてリスク許容度と事業目標の整合を図るのに役立ちます。
2. データの互換性を確保する
各システムは独自の「言語」で通信しており、互換性を確認せずに2つのシステムを統合すると、混乱を招くだけです。統合が有効となるのは、ファイアウォールによって生成されたデータ形式が、下流のシステムで取り込める場合に限られます。
3. テレメトリを一元化する
すべてのエンタープライズセキュリティシステムを統合すべき理由の一つは、攻撃の全体像を把握できないような断片化されたデータを回避するためです。したがって、ファイアウォールのデータが集中管理された可視化レイヤーを経由するようにすることが重要です。これにより、SOCチームは、エンドポイント、ID、ネットワークからのファイアウォールアクティビティのシグナルを相互に関連付けることができます。
4. 統合のテスト
統合は、現実的なトラフィックパターンやインシデントシナリオを用いて検証する必要があります。テストを行うことで、システムが期待どおりに動作し、目標を達成できることを確認できます。定期的なテストを行うことで、リアルタイム運用中の障害リスクを低減できます。
5. 統合機能の確認と調整
導入後は、死角やアラート疲労を防ぐため、ログの品質、アラートの発生量、ポリシーの重複について統合機能を監視する必要があります。また、脅威の状況や規制要件の変化に伴い、組織のポリシーが変更される場合もあります。ファイアウォールポリシーや統合設定を微調整することで、その適切性と有効性を確保できます。
6. 従業員へのトレーニング
セキュリティチームが統合されたファイアウォールデータの活用方法を理解できていなければ、統合は失敗に終わります。データを理解し、それに応じて適切な対応を取れるよう、チームをトレーニングすることが重要です。明確なドキュメントとトレーニングを通じてチームを支援し、混乱を軽減するとともに、導入を促進しましょう。
結論
ファイアウォールは数十年にわたりネットワークセキュリティの一翼を担っており、その役割は今日においても依然として重要である。しかし、現在のファイアウォールの活用方法には変革が必要であり、ネットワークセキュリティのエコシステムにおいて他のツールと連携して機能することが求められる。
この統合により、ファイアウォールは単なるトラフィックの規制手段から、コンテキストと制御の重要な情報源へと変貌を遂げます。そのテレメトリデータは、より迅速な検知と対応を可能にします。
結局のところ、効果的なネットワーク・ファイアウォール・セキュリティとは、ファイアウォールを置き換えることや、過度な期待を押し付けることではありません。それは、組織の目標に沿って、より広範なエコシステムとインテリジェントに連携させることにあります。テクノロジー、プロセス、そして人材を組み合わせ、統合を戦略的に進める企業こそが、サイバーリスクに立ち向かうためのより有利な立場に立つことができるでしょう。
NetWitnessとファイアウォールの連携について
NetWitnessプラットフォームは、セキュリティ態勢と信頼性の高い可視性を維持しつつ、ファイアウォールと連携します。ゼロトラストの原則および既存のファイアウォールポリシーに沿った、明確に定義され管理された通信経路を通じて動作します。このアプローチにより、不必要な露出を最小限に抑え、重要なセキュリティテレメトリのフローを保護し、ルールの設定ミスによって生じる「サイレントな可視性のギャップ」のリスクを最小限に抑えます。
NetWitnessのファイアウォール連携は、ガバナンス、監査、保守が容易です。ネットワーク制御を損なうことなく、一貫した検知および対応結果を提供するように設計されています。