IT・OT融合セキュリティとは何ですか?
IT・OT融合セキュリティとは、IT環境とOT環境における脅威の検知、監視、対応を個別に運用するのではなく、統合して行う取り組みのことです。これにより、セキュリティチームはデジタルシステムと物理的な運用双方を完全に可視化できるため、IT環境で発生しOT環境へと波及する攻撃も、2つの関連性のないアラートとしてではなく、1つのインシデントとして捕捉されます。
はじめに
長年にわたり、ITとOTは別々の世界として存在してきました。ITはデータ、アプリケーション、企業ネットワークを保護し、OTは機械の稼働、電力の供給、生産ラインの稼働を維持してきました。セキュリティ予算も同様に分かれていました。ほとんどの企業はITの保護に資金を注ぎ込み、OTは他者の問題であるかのように扱ってきました。
そのギャップこそが、まさに今、攻撃者たちが突いてきている弱点なのです。
OTセキュリティ監視の不備がもたらす隠れたコスト
数字は、どんなプレゼン資料よりも雄弁にその実態を物語っています:
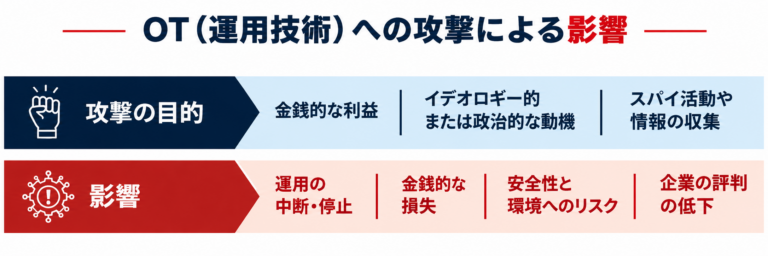
- ジャガー・ランドローバーは、侵入者が同社のクラウドインフラに侵入し、そのままOTシステムへと攻撃の矛先を向け、複数の工場で1か月以上にわたり生産が停止した結果、19億ドル近くの損失を被りました。
- ユナイテッド・ナチュラル・フーズ社は、マルウェアによってサプライチェーンのOT資産が侵害され、数百万トンの食品が廃棄された結果、3億5,000万~4億ドルの売上損失を被った。
- ポーランドでは、攻撃者が風力、太陽光、熱電併給発電にまたがる35カ所の配電センターの制御権を掌握寸前まで迫ったが、侵入が発見され、阻止された。
これら3つの事例に共通する点は次の通りです。いずれも投資が不足していたわけではありません。3社とも成熟したITセキュリティプログラムを備えていました。しかし、ITセキュリティとOTセキュリティの連携が欠けていたため、攻撃者は一方の環境からもう一方の環境へと移動し、被害が発生するまで誰にも気づかれることはありませんでした。
IBMの2025年レポートによると、セキュリティ侵害による平均コストは440万ドルに上ります。脅威アクターは通常、誰かに発見されるまで約200日間、侵害されたネットワーク内に潜伏しており、発見された後も根本原因の分析にさらに60日以上を要します。ITセキュリティとOTセキュリティを別々のサイロとして運用していると、そのコストと所要時間は単に合算されるだけでなく、倍増してしまうのです。
なぜオペレーショナル・テクノロジーのセキュリティはITよりも脆弱なのか
ゲートウェイデバイス、PLC、RTUには、ある根深い共通の問題があります。それは、ITエンドポイントのようにEDR、EPP、またはウイルス対策ソフトを実行できないという点です。これらのデバイスから送信されるログは通常、一般的な内容にとどまり、進行中の脅威を検知するために必要な詳細情報が欠けています。こうしたデバイスの多くは、導入から数十年が経過しています。25年も前のビル管理コントローラでは、セキュリティチームがどれほど導入を望もうとも、最新のエンドポイント保護ソリューションを稼働させることは不可能です。
これは単なる理論上の話ではありません。実際にセキュリティ侵害がこのようにして発生しているのです。特に印象的な事例の一つとして、ラスベガスのカジノに設置されたスマート水槽用温度計が攻撃の起点となり、攻撃者がより広範なITネットワークへの足掛かりを得た事件が挙げられます。侵入経路そのものよりも、その後何が起こるかがはるかに重要です。ITとOTの境界を越えた可視性が確保されているかどうかが、インシデントを封じ込められるか、それとも6ヶ月もの復旧期間を要する事態になるかの分かれ目となるのです。
ITとOTの融合セキュリティとは何か、そしてなぜそれが重要なのか?
可視性は、完全であって初めて意味を持つ。つまり、以下の要素を統合する必要がある:
- パケットデータ
- ログデータ
- エンドポイントのテレメトリ
- NetFlowデータ
- OTプロトコルデータ
そして、そのすべてに脅威インテリジェンスとビジネス上の文脈を重ね合わせていきます。メタデータのみから得られるような部分的な可視性では、何かが起こったことしかわかりません。そのトラフィックの内部で実際に何が起きたのかまではわかりません。このギャップこそが、アラートへの対応と、攻撃チェーン全体を理解することとの違いなのです。
これは、人感センサーとカメラの違いのようなものだと考えてください。人感センサーは、何かが動いたことを知らせてくれます。一部のツールはさらに一歩進んで、既知の悪意のあるペイロードにフラグを立てますが、既知のシグネチャとの照合のみを行っているため、ゼロデイ攻撃を見逃してしまいます。不審かどうかに関わらず、ネットワーク上のすべての通信を継続的かつ完全にキャプチャ・記録することで、チームはインシデントを後から再構築するための十分な履歴データを得られ、シグネチャライブラリにまだ登録されていない攻撃を検知できるようになります。
ここで、セッション再構築の真価が発揮されます。完全なパケットキャプチャにより、チームは攻撃チェーン全体を再構築することが可能になります:
- 一連の攻撃のきっかけとなったフィッシングメール
- ユーザーがクリックした悪意のあるリンク
- それに続くコマンド&コントロール活動
- OTジャンプサーバーへの横方向の移動
- 最終的にPLCに送信されたコマンド
それは、散在するログをつなぎ合わせて導き出した推測などではありません。それは、実際に証拠として活用できる、記録された時系列の証跡なのです。
ITとOTの融合における一般的な課題
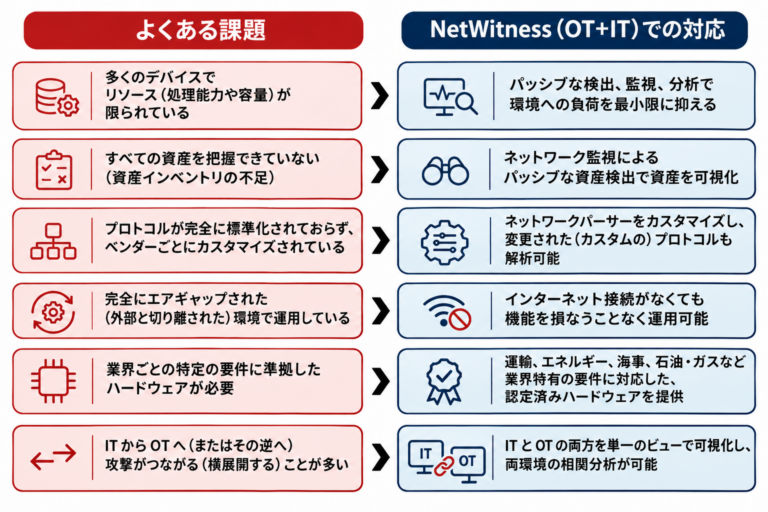
OT環境には、ITチームがめったに直面しないような制約があります。
- アクティブスキャンは不可。これらは稼働中の本番環境であり、その稼働を中断することは、後で誰にも説明したくない事態です。
- レガシーデバイス。これらのデバイスは、最新のエンドポイントのようにプローブで調査することができないため、ネットワークトラフィックの分析を通じて受動的にアセット検出を行う必要があります。
- まったく異なるプロトコル。Modbus、DNP3、Profinet、NMEAなど。これらを適切に監視するには、OT通信を一般的なノイズとして扱うツールではなく、OT通信を解析するために特別に構築されたパーサーが必要です。
- 過酷な物理的環境。高温、絶え間ない振動、そして多くの場合、完全または部分的にエアギャップ化されたネットワーク。
この最後の点は、人々が予想する以上に重要です。海事、運輸、エネルギー分野の環境向けに設計された、堅牢で認証済みのハードウェアは、ここでは「あれば便利なもの」ではなく、こうした条件下で信頼性の高い監視を実現するための唯一現実的な手段なのです。また、常時インターネットに接続していなくても動作し続け、クラウドへの継続的なアクセスに依存するのではなく、定期的に更新される脅威リポジトリを活用する必要があります。
ITとOTの融合により、新たなセキュリティ上の死角が生じています。可視性のギャップを埋める方法をご覧ください。
統合セキュリティ運用がITおよびOTのセキュリティをどのように向上させるか
ITとOTを1つのセキュリティ運用センターに統合することで、以下の効果が同時に得られます。
- 両環境にわたる動作を相関分析します。営業時間外にジャンプサーバーにログインし、その後OTヒストリアンに接続した場合、これらは2つの無関係な異常としてではなく、1つの意味のある一連の動作としてフラグが立てられます。
- OTに特化した行動のベースラインを適用します。産業プロセスは予測可能な挙動を示すため、そのパターンからの逸脱は通常、異常の最も早い兆候となります。
- アラートのノイズを削減します。アナリストを疲れさせるようなアラートの洪水ではなく、実際のビジネスリスクに結びついた、より少数の高精度なアラートが提供されます。
これらを実現するために、既存のシステムを撤去する必要は一切ありません。優れたプラットフォームであれば、クラウド、オンプレミス、OT環境のいずれからもデータを取得し、100種類をはるかに超えるOTレベルのプロトコルを標準で理解し、独自システム向けのカスタムパーサーの作成もサポートします。その結果、ITとOTの2つのチームが同じネットワークについて異なる状況認識に基づいて作業するのではなく、1つのプラットフォーム上でITとOTを横断した脅威の検知と対応を連携させることが可能になります。
NetWitness が IT と OT の融合におけるセキュリティをどのように強化するか
NetWitness と NetWitness OT の最大の特徴は、ある一つの考え方に集約されます。それは、「可視化、分析、対応」の3つのプロセスが、互いに切り離された3つのステップとしてではなく、1つの連続した流れとして機能しなければならないということです。
可視化は広範囲にわたり行われます。データはクラウド、仮想環境、オンプレミス環境から収集され、パケット、ログ、エンドポイント、NetFlow、OT、脅威インテリジェンス、ビジネスコンテキストを網羅しています。収集されたその瞬間に、すべてのデータがインテリジェントにタグ付けされ、インデックス化されるため、後で活用されるのを待つまま放置されることはありません。メタデータは収集時に生成され、後から付け加えられるものではありません。
分析とインサイトは、その生の可視性を、チームが実際にアクションに移せる形に変える段階です。リアルタイム検出がその中心に位置し、ユーザー行動分析やアーカイブに情報を提供します。これらはすべて、ITトラフィックとOTトラフィックの両方に最適化されたルール、パーサー、ロジックに基づいて構築されています。この段階では、脅威の初期兆候を特定し、本格的なインシデントに発展する前にその影響を分析します。
アクションによって一連のプロセスが完結します。インシデント管理、調査、コンプライアンス報告、オーケストレーションと自動化、セッションの再構築、脅威ハンティング。これらすべては、上流で生成されたレポートやフィードを活用しており、チームは状況に応じて自動的または体系的に是正措置を講じることができるようになります。
このパイプライン全体は、NetWitness Live、Incident Response、Engineering、そしてより広範なNetWitnessコミュニティからのインプットによって支えられています。これこそが、調査を迅速化する要因です。事後に5つの異なるツールからデータを寄せ集める必要はありません。データはすでに連携され、文脈が整理されており、詳細な調査が必要な瞬間には即座に利用可能な状態になっています。
結論
統合セキュリティ運用は、一度の導入で実現できるものではありません。それは成熟度の曲線に沿ったプロセスです。まず可視性が向上し、次にワークフローが改善され、その後、自動対応が実現されます。基盤となる可視性やプロセスが十分に確立されていない段階で、いきなり完全なオーケストレーションに移行しようとすると、こうした取り組みはたいてい行き詰まってしまいます。
これを正しく実践している組織は、これを継続的な取り組みとして捉えています:
- ITチームとOTチーム間のガバナンスの整合を図る
- オペレーターとアナリストに、断片化された2つのビューではなく、1つの統合されたビューを提供する
- 新たなユースケースや脅威が出現するたびに、環境を継続的に調整する
この記事の前半で挙げた組織はいずれも、強固なITセキュリティ体制を整えていました。それにもかかわらず攻撃を受けたのは、ITとOTの間のギャップこそが、攻撃者が誰にも妨げられることなく活動した場所だったからです。今日の産業用サイバーセキュリティにおいて重要なのは、ITセキュリティとOTセキュリティのどちらか一方を選ぶことではありません。重要なのは、どちらの側も、もう一方の側で何が起きているかを把握できるようにすることです。
セッションの再構築やOT脅威の検知に関するライブデモを含め、これが実際にどのように機能するのかについて、より詳しく知りたい方は、こちらのウェビナーの全編をご覧ください。
よくある質問
1. ITとOTのサイバーセキュリティのギャップを埋めるためのベストプラクティスとは何ですか?
組織は、ITとOTの融合に伴うセキュリティ対策を、両環境にわたる可視性を確保する統一されたセキュリティ戦略と整合させる必要があります。ベストプラクティスとしては、OTセキュリティの継続的な監視、ネットワークのセグメンテーション、資産の検出、一元化されたログ管理、および脅威の検知と対応などが挙げられます。ITとOTのセキュリティを単一のセキュリティオペレーションセンター(SOC)に統合することで、インシデント対応が改善され、死角が削減され、産業用サイバーセキュリティ全体が強化されます。
2. ITとOTのギャップを埋めるソリューションを提供している企業はどこですか?
NetWitness、Nozomi Networks、Dragos、Microsoftなど、いくつかのサイバーセキュリティベンダーが、ITとOTの融合に向けたソリューションを提供しています。これらのプラットフォームは、資産の可視化、OTセキュリティの監視、脅威の検知と対応、統合セキュリティ運用を通じて、組織のITおよびOTセキュリティの向上を支援します。
3. 統合されたIT/OTセキュリティ運用を支える技術にはどのようなものがありますか?
統合セキュリティ運用には、SIEM、ネットワーク検知・対応(NDR)、エンドポイント検知・対応(EDR)、セキュリティオーケストレーション・自動化・対応(SOAR)、OTセキュリティ監視、脅威インテリジェンス、産業用プロトコル分析などの技術が活用されます。これらの機能を組み合わせることで、一元化された可視性の確保、脅威の迅速な検知と対応、およびITとOT(オペレーショナルテクノロジー)のセキュリティ環境全体にわたる連携した保護を実現し、IT・OTセキュリティを強化します。
4. 組織は、IT/OT統合セキュリティ戦略を実施する際に、どのような点を考慮すべきでしょうか?
ITとOTの統合戦略を成功させるためには、資産の完全な可視化、レガシーOTシステムとの互換性、OTセキュリティのリアルタイム監視、規制への準拠、および既存のセキュリティオペレーションセンター(SOC)のワークフローとのシームレスな統合を優先すべきです。また、組織は、産業用サイバーセキュリティをサポートしつつ、ITおよびOTの両方のセキュリティ環境において効率的な脅威の検知と対応を可能にする、拡張性の高いソリューションを選択する必要があります。
5. NetWitnessは、IT/OTの統合セキュリティをどのようにサポートしていますか?
NetWitnessは、ITおよびオペレーショナルテクノロジー(OT)のセキュリティ環境全体にわたる統合的な可視性を提供することで、ITとOTの融合によるセキュリティをサポートします。同社のプラットフォームは、ネットワーク、エンドポイント、ログ、クラウドのテレメトリを、高度な脅威検知および対応機能と組み合わせることで、融合したインフラストラクチャ全体にわたる攻撃を特定します。ITとOTのセキュリティを単一のセキュリティオペレーションセンター(SOC)に統合することで、NetWitnessは調査の迅速化、OTセキュリティ監視の強化、そしてより効果的な統合セキュリティ運用を実現します。
製造環境に適したOTサイバーセキュリティソリューションを見つけましょう。
- 重要なセキュリティ機能を評価する
- OTセキュリティプラットフォームを比較する
- 運用リスクを低減する
- セキュリティの可視性を向上させる