実際のサイバー攻撃の調査から得られる、インシデント対応における最も重要な教訓とは何でしょうか?
実際のサイバー攻撃の調査によると、攻撃者はしばしば数か月間も検知されずに潜伏し続けることが明らかになっており、継続的な脅威の検知と対応が不可欠となっています。効果的なサイバーセキュリティインシデント対応には、ネットワーク、エンドポイント、ログの可視化に加え、体系的なデジタルフォレンジックおよびインシデント対応(DFIR)、予防的な脅威ハンティング調査、そして規律あるSOCインシデント管理が組み込まれています。実証済みのセキュリティインシデント対応プレイブック、適切なインシデント対応ツール、そして経験豊富なインシデント対応サービスへのアクセスを備えた組織は、ランサムウェア攻撃を封じ込め、持続性を排除し、復旧時間を短縮するための体制がより整っています。
はじめに
インシデント対応において最も有益な教訓は、理論的な枠組みではなく、実際のサイバー攻撃の調査から得られるものです。サイバーセキュリティ・インシデント対応チームは、現実世界の攻撃者と対峙することで、かけがえのない経験を積み重ねていきます。現場でのサイバーセキュリティ・インシデント対応では、正式なインシデント対応プログラムでは完全に見落とされてしまうようなパターンが絶えず明らかになっています。このブログでは、軍事、ゲーム、銀行、重要インフラの各セクターにおける、記録されたサイバー攻撃の調査結果を直接引用しています。ここで紹介するインシデント対応の教訓はすべて、証拠に基づいています。サイバーセキュリティインシデント対応に関する推奨事項はすべて、実際に効果があった手法を反映しています。
これらの調査対象には、EUの軍事組織を標的としたAPT28の活動、ゲーム会社を標的とした長期にわたるランサムウェア攻撃キャンペーン、そして長年にわたるDFIR(デジタルフォレンジックおよびインシデント対応)の経験から構築された複合的な事例が含まれます。それぞれの事例には違いがあるものの、インシデント対応から得られる教訓は驚くほど一貫しています。
サイバー攻撃の調査が明らかにした、攻撃者が実際にどれほど長く潜伏し続けるか
サイバー攻撃の調査において最も一貫して見られる事実は、攻撃者が忍耐強いということだ。APT28(ロシアのGRU第26165部隊)が関与した軍事セクターの事例では、攻撃者は、セグメント化されたアーキテクチャ、スマートカードによるアクセス制御、物理的に分離された機密ネットワークと標準ネットワーク、そして定期的なパッチ適用が行われているネットワーク内で、5か月以上にわたり検知されることなく活動していた。サイバーセキュリティインシデント対応チームは、5か月間にわたって環境情報を蓄積してきた、根を張った攻撃者を排除しなければならなかった。
この攻撃は、MS Wordの脆弱性CVE-2015-2424を悪用したスピアフィッシングキャンペーンから始まり、航空ショーの参加者7人を標的とし、そのうち2人のアカウントを乗っ取った。その後、攻撃者は盗んだOWAの認証情報を使用してさらなる被害者を特定し、内部のカレンダーや会議データにアクセスし、組織の境界内においてマルウェアを拡散させた。
今回のケースで脅威の検知および対応能力が機能しなかったのは、ツールが不足していたからではなく、内部ネットワークの可視性が限られていたためである。攻撃者は、内部プロキシがどの接続をブロックしているかを観察した後、ドロッパーを修正するなどして、絶えず対応を適応させていった。そして、環境が許す範囲に応じて、CORESHELL、EVILTOSS、CHOPSTICK、Mimikatzを順次展開した。
この種のサイバー攻撃調査から得られるインシデント対応の教訓は明確です。可視性に関するインシデント対応の教訓は一貫して、脅威の検知と対応は境界だけでなく、ネットワーク内部でも継続的に行われなければならないことを示しています。境界制御やエッジでの脅威検知・対応だけでは、すでに内部の信頼関係を「高速道路」として利用している攻撃者を捕捉することはできません。脅威検知・対応には、境界の監視だけでなく、内部のテレメトリが必要です。これこそが、攻撃者を早期に封じ込める組織と、5ヶ月も経ってから発見してしまう組織とを分けるインシデント対応の教訓なのです。
ランサムウェアインシデント対応:なぜ45日もかかるのか
ランサムウェアのインシデント対応が迅速に進むことはめったにありません。このゲーム業界におけるランサムウェアの事例は、攻撃者の持続性について、インシデント対応における具体的な教訓を示しています。これは、ランサムウェアのインシデント対応が組織の予想をはるかに上回る時間を要する理由を最も明確に示す事例の一つです。 ランサムウェアのタイムラインを左右する要因を理解することは、組織の準備の在り方を再構築することにつながります。この事例では、12月に下請け業者の認証情報が悪用され、ExchangeサーバーのCVE-2021-42321を介して侵害が始まりました。ランサムウェアが実際に発動したのは4月でしたが、対応と復旧には依然として45日を要しました。
ランサムウェアインシデントへの対応が開始された時点で、攻撃者は別のランサムウェア亜種を用いてバックアップサーバーを暗号化し、SSH経由で50台のESXiサーバーに感染させ、約2,000台の仮想マシンをダウンさせていました。インシデント対応チームは、何層にもわたる持続的侵入の手口を発見しました。このようなケースにおけるランサムウェアインシデント対応は、単なる復号化にとどまりません。数ヶ月にわたって構築された運用インフラを解体することこそが課題なのです。
- Exchangeサーバー上に2つのウェブシェルが確認された。1つはw3wp.exeを介してPowerShellを起動し、もう1つはcadataKeyパラメータを介して任意のコマンド実行をサポートしており、パラメータが指定されていない場合は404エラーページにリダイレクトしていた
- 複数のドメインコントローラー上に、悪意のあるlsass.dll認証情報収集ツールが確認された。このツールは、数百件の平文パスワードをC:\windows\temp\tmpQWER.tmpに収集し、その後、ドメインコントローラーを含む他のサーバーに拡散していた
- EDRやアンチウイルスソフトの検知を回避するためにインストールされたAtera IT管理エージェントおよびSplashtopリモートデスクトップ。これは、サイバーセキュリティインシデント対応ツールの作動を意図的に回避するための手法である
- 2月18日から始まった第2段階の攻撃では、Exchangeおよびドメインコントローラーシステムに対し、認証情報収集ツールやリモートアクセスツールを体系的にアップロードしていた
ランサムウェアインシデント対応から得られる教訓:攻撃者が正規のツールを使用するのは、まさにサイバーセキュリティのインシデント対応ツールがそれらを「クリーン」と見なしてしまうからである。ランサムウェアのインシデント対応では、ランサムウェアのバイナリだけでなく、すべてのパーシステンス層を特定する必要がある。ランサムウェアのインシデント対応においてこの手順を省略すると、数か月以内に再び同じ攻撃に直面することになる。パーシステンスの追跡に関するこれらのインシデント対応の教訓は、あらゆるランサムウェア事案において、運用上最も重要なものの一つである。
セキュリティインシデント対応マニュアルに見落とされている点
多くの組織では、単純で直線的な侵害を想定して作成されたサイバーセキュリティインシデント対応マニュアルを採用しています。実際のサイバー攻撃の調査からは、標準的なセキュリティインシデント対応マニュアルのテンプレートが一貫して見落としている4つの教訓が明らかになっています。これらの教訓は、現場で観察された課題から直接導き出されたものです。
- アウト・オブ・バンド通信: データ侵害を伴うサイバー攻撃の調査において、攻撃者は日常的に内部メールへのアクセス権限を持っています。調査について内部チャネルを使用して議論するセキュリティインシデント対応プレイブックは、攻撃者に「発見された」ことを知らせることになります。直ちにアウトオブバンドの安全な通信手段に移行してください。
- 段階的な封じ込め: 直感的には直ちに隔離したくなるものですが、高度な調査において時期尚早な行動をとると、攻撃者に気づかれてしまい、証拠が損なわれる恐れがあります。より適切なアプローチは、まず状況認識を確立すること(侵入経路、持続性、タイムラインの把握)であり、その後、すべてのアクセスポイントにわたって協調的かつ同時並行的に攻撃者を排除することです。
- 「排除日」プロトコル: 効果的なサイバーセキュリティインシデント対応とは、既知のすべてのアクセスポイントを同時に遮断する、単一の調整されたイベントに向けて構築されるものです。セキュリティインシデント対応プレイブックには、単に封じ込めのチェックリストだけでなく、「排除」プロトコルも盛り込む必要があります。
- 法執行機関との連携: サイバースパイ活動やサイバー攻撃の調査においては、インシデント対応サービスに加え、法執行機関が関与することがよくあります。セキュリティインシデント対応プレイブックには、現地の法律に準拠し、法的手続きのために証拠の完全性を維持するための証拠保全基準を明記する必要があります。
これらは、実際のサイバー攻撃調査から得られたインシデント対応の教訓です。それぞれの教訓は、セキュリティインシデント対応プレイブックが通常どのように作成されているかにおける具体的な課題を浮き彫りにしました。
デジタルフォレンジックとインシデント対応:調査担当者がタイムラインを構築する方法
デジタルフォレンジックとインシデント対応は、疑惑を証拠へと転換します。ゲーム業界の事例では、デジタルフォレンジックとインシデント対応の調査により、異なるディレクトリに数ミリ秒の間隔で作成された2つのウェブシェルが発見され、手動でのアップロードではなく、連鎖的なエクスプロイトが行われたことが確認されました。この1つのデジタルフォレンジックとインシデント対応による発見が、是正戦略全体を一変させたのです。
サイバー攻撃の調査におけるDFIR(デジタルフォレンジックおよびインシデント対応)は、以下の点に重点を置いています:
- 実用的なIOC。NetWitness IRチームのデジタルフォレンジックおよびインシデント対応手法では、ネットワーク、ホスト、ログ、マルウェアの各データからAIOCを同時に構築します。単一の指標とは異なり、AIOCは攻撃者の行動パターンを捉えており、今後のサイバー攻撃調査で再利用されることで、攻撃元の特定を迅速化します。
- 横方向の移動のマッピング。攻撃者が接触したすべてのシステム、その順序、および発生時刻。これは、デジタルフォレンジックおよびインシデント対応作業の中核となる成果物であり、あらゆる攻撃タイムラインの基盤となります。
- 認証情報の悪用状況の再構築。どのアカウントが侵害されたか、特権昇格がいつ発生したか、そしてその方法。APT28の事例では、フォレンジック分析により、攻撃者が制御手段に遭遇するたびに、それを回避するためにツールをリアルタイムで適応させていたことが追跡されました。
- データ流出の範囲。ゲーム業界への攻撃の第3段階において、データ流出が証拠によって確認されました。DFIR(デジタルフォレンジックおよびインシデント対応)の取り組みは、ネットワークから何が、どの経路を通じて、いつ流出していたのかを特定することに重点が置かれました。これらは、是正措置や規制上の義務を果たす上で不可欠な情報です。
脅威の検知と対応の有効性は、その基盤となるフォレンジック調査の質に左右されます。デジタルフォレンジックとインシデント対応こそが、その基盤を築くものです。これがなければ、チームは不完全な可視性のもとで対応を迫られ、十分な証拠に基づかずに意思決定を行わざるを得なくなります。検知と対応の精度は、最終的にはフォレンジック調査の基礎作業の深さと質に依存するのです。
インシデント対応は排除で終わりではない――脅威ハンティングが必要
排除が行われた時点で、進行中のインシデントは終了します。しかし、リスクが解消されるわけではありません。高度なサイバー攻撃の調査から得られる一貫したインシデント対応の教訓として、高度な攻撃者は再び戻ってくることが分かっています。これは、APTレベルの事例から得られる最も重要なインシデント対応の教訓の一つです。排除後の脅威ハンティング調査こそが、攻撃者が再びアクセスを確立する前に彼らを捕捉する方法なのです。
インシデント後の段階における脅威ハンティング調査では、異常なデバイスの接続、攻撃者の過去の行動と一致するトラフィックパターン、不正なアカウントやポリシーの変更、および既知のマルウェアファミリーが新たな場所で再出現していないかなどを探します。脅威ハンティングには、受動的なアラート通知ではなく、能動的で人間主導の分析が必要です。
サイバースパイ活動の場合、洗練された攻撃者は一度排除されても再侵入を試みるため、脅威ハンティングによる調査は、正式なインシデントの終結後も相当期間にわたって継続されます。ネットワークの監視と継続的な脅威ハンティングは、これを検知するための主要な手段です。国連機関への侵入や大規模なサプライチェーン攻撃といった重大な侵害事件の後、再侵入の試みを検知できたのは積極的な脅威ハンティングのみであり、自動アラート機能では検知できませんでした。
ここから得られるインシデント対応の教訓は明白である。高度なサイバーセキュリティインシデント対応において、脅威ハンティング調査は必須である。これは、インシデント対応の教訓の中でも、最も頻繁に「手遅れになってから」学ばれるものの一つだ。高度なサイバー攻撃の調査において、脅威ハンティング調査は、明らかなアラートへの対応にとどまらず、環境が実際にクリーンであることを確認するための手段なのである。
インシデント管理とActive Directoryへの攻撃
Active Directory(AD)の侵害は、他のほとんどのインシデントとは異なるインシデント管理を必要とします。ADはネットワーク全体のアクセスを制御しています。ADを制御した攻撃者は、接続されたすべてのシステムにおいて自由度を高めていくため、AD攻撃に対するインシデント管理では、データ漏洩のシナリオで有効な「観察型」のアプローチを採用することはできません。
SOCのインシデント管理チームは、ランサムウェアやAPTサイバー攻撃の調査の一環として、ADの侵害に頻繁に直面しています。こうしたケースで一般的に使用される手法には、認証情報の収集にMimikatz、権限昇格にPass-the-HashやKerberoasting、グループポリシーの改変、隠し管理者アカウントの作成などがあります。適切なインシデント管理では、これらすべて、さらにはそれ以上の要素を考慮に入れる必要があります。
AD に関するインシデントを効果的に管理するには、即時のアカウント監査と権限の剥奪、攻撃期間中に AD サーバーにアクセスしたすべてのシステムのフォレンジック調査、AD インフラストラクチャを対象とした継続的なトラフィック監視、および復旧前に変更されたすべてのコンポーネントがクリーンアップされていることの確認が必要です。この確認を完了せずに AD を復旧するインシデント管理チームは、攻撃者が作成したシャドウ管理者アカウントが残され、攻撃者がそれを通じて再侵入するリスクを負うことになります。
AD攻撃に対するインシデント対応の教訓は、従来のプレイブックとは大きく異なります。ADの侵害は、最終目標であることはほとんどなく、より広範な目的を達成するための手段に過ぎません。したがって、IRチームはADインシデントを専用の調査トラックとして扱うと同時に、それらをより広範な攻撃キャンペーンと関連付けて分析する必要があります。
インシデント対応ツールは問題の根本原因ではない
セキュリティ侵害が発生すると、つい新しいインシデント対応ツールを購入したくなるものだ。しかし、ゲーム業界の事例は、その考え方が不完全である理由を示している。EDRもアンチウイルスも導入されていた。しかし、攻撃者は正規のIT管理ソフトウェアである「Atera」を利用して、これら両方を迂回した。問題はインシデント対応ツールそのものではなく、正規のソフトウェアがどのように使用されているかについての可視性の欠如にあった。
インシデント対応ツールは、相互に関連付けられて初めて価値を生み出します。ネットワーク、エンドポイント、ログデータを相互参照せずに、個々のインシデント対応ツールが孤立したアラートを生成するだけでは、ノイズを生み出すだけです。インシデント対応ツールは基盤となるインフラですが、その検知価値は、最終的にはそれらに適用されるプロセスと人間の専門知識によって左右されるのです。
是正措置の後、当該ゲーム企業は、ネットワーク可視性の強化、専任の日常監視要員の配置、Splashtop、TeamViewer、AnyDeskの利用禁止、スクリプトからハードコードされた認証情報の削除、および新たなサイバーセキュリティインシデント対応手順の策定を行いました。これらの措置のいずれも、新たなインシデント対応ツールを必要としませんでした。そのすべてが、実際の脆弱性に対処するものでした。
これらのサイバー攻撃調査から得られるインシデント対応に関するツールに関する教訓は一貫しています。すなわち、インシデント対応ツールが意図した通りに機能するためには、統合された可視性と人的な監視が必要であるということです。方法論を伴わないインシデント対応ツールだけでは、不完全なものとなります。
インシデント対応サービスが調査にもたらすもの
APT28事件では、早期の犯行主体特定により、調査全体の期間が短縮されました。この特定が可能だったのは、外部のインシデント対応(IR)サービスプロバイダーが、同じ脅威アクターが関与した過去のサイバー攻撃調査から「実用的なIOC」を持ち込んだためです。数十件に及ぶサイバー攻撃調査を通じて蓄積されたパターン認識は、個々の組織が単一の侵害事例から構築できるものではありません。
APTキャンペーン、ランサムウェア事件、および多岐にわたる業界のデータ侵害に対応してきた経験豊富なインシデント対応サービスは、初日からその知見の蓄積を提供します。インシデント対応サービスは、ツールの組み合わせ、行動パターン、攻撃者の目的を即座に認識し、調査範囲を正しい方向へと拡大させます。これにより、数週間かけてそれらの関連性を発見する必要がなくなります。
APT28事件におけるNetWitness IRは、並行して行われるホストフォレンジックとマルウェア分析、体系的なAIOCの分類、および調査専用のIOCが組み込まれたEDRを用いた大規模なトリアージを組み合わせました。このインシデント対応サービスの方法論により、5か月間にわたり環境へのアクセス権を保持していた攻撃者を排除することに成功しました。
本ドキュメントにおいて、専門的なインシデント対応サービスの活用に関する教訓は最も重要なものの一つです。経験豊富なIRプロバイダーによる迅速な攻撃者特定は、インシデントの総所要期間を短縮します。経験豊富なIRプロバイダーは、類似の調査から得られた、実戦で検証済みの高度な手法を適用することで、優先順位付けにおける当て推量を排除し、排除日までに攻撃者のアクセス権を一部ではなくすべて遮断することを確実にします。
迅速な評価と専門家の指導により、インシデント対応の有効性を向上させます。
- 不審な事象や侵害の兆候を調査
- 攻撃の範囲とビジネスへの潜在的な影響を特定
- 封じ込めおよび是正措置を支援
- 今後の対応に向けた明確な提言を提供
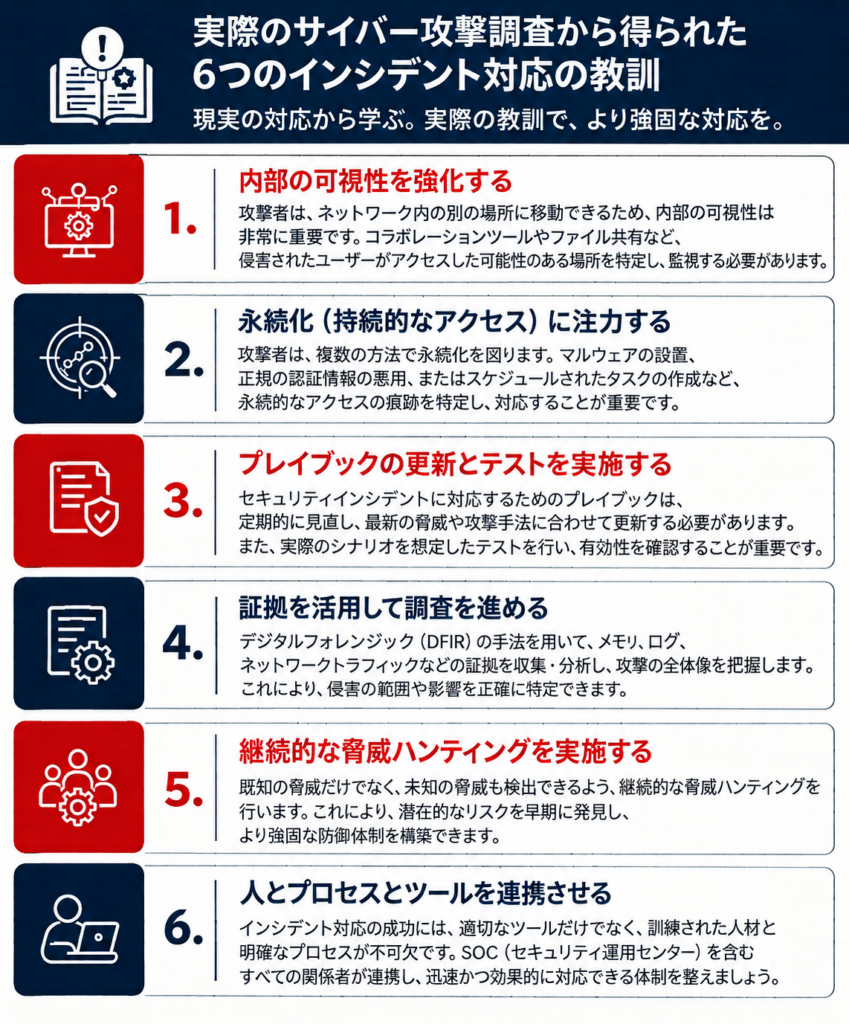
インシデント対応に関する最終的な教訓
これらのインシデント対応に関する最終的な教訓は、本シリーズで取り上げたすべてのサイバー攻撃調査において一貫して明らかになった点をまとめたものです。攻撃者は忍耐強く、組織のツールを逆手に取って攻撃を仕掛けてきます。また、認証情報、バックアップ、ADを標的とするのは、これらが最も大きな影響力をもたらす標的だからです。そして、サイバーセキュリティのインシデント対応は事後対応に終始するという前提に基づいて計画を立てています。
インシデントの解決を最も迅速に達成した組織は、統合された可視性、厳格なデジタルフォレンジック手法、継続的な脅威ハンティング、そして規律あるインシデント管理を組み合わせ、これらすべてを、適応力のある攻撃者に対応するために作成されたプレイブックによって支えていました。最も成功した事例では、経験豊富なインシデント対応プロバイダーが、ケース横断的なパターン認識を通じて早期の犯行主体の特定を可能にし、解決を加速させました。
文書化されたサイバー攻撃調査から得られたこれらのインシデント対応の教訓は、今日すぐに実践可能です。次のインシデントが発生する前に、これらの教訓が貴社のサイバーセキュリティ・インシデント対応能力の構築方法を見直すきっかけとなるかどうか――それこそが唯一重要な問いです。
よくある質問
1. インシデント対応の教訓とは何ですか?
インシデント対応の教訓とは、セキュリティインシデント発生後に得られた知見のことで、何が有効だったか、何が失敗したか、そして将来のサイバーセキュリティインシデント対応をどのように改善すべきかを特定するためのものです。これらの知見は、セキュリティインシデント対応マニュアルの強化や、全体的なセキュリティ態勢の向上に役立ちます。
2. サイバー攻撃の調査は、インシデント対応をどのように改善するのか?
サイバー攻撃の調査により、攻撃がどのように発生したか、どのシステムが影響を受けたか、そしてセキュリティ上の脆弱性がどこにあるかが明らかになります。この情報は、チームが脅威の検知と対応を改善し、プロセスを洗練させ、同様のインシデントを未然に防ぐのに役立ちます。
3. 最近のサイバーセキュリティ侵害事例から得られる、インシデント対応に関する一般的な教訓とは何ですか?
一般的な教訓としては、脅威の検出と対応の迅速化、コミュニケーションの強化、ランサムウェアインシデント対応の定期的なテスト、およびデジタルフォレンジックやインシデント対応能力を通じた可視性の向上が挙げられます。
4. どのインシデント対応ツールに、教訓の報告機能を統合したものが含まれていますか?
多くのSIEM、SOAR、XDR、およびデジタルフォレンジック・インシデント対応プラットフォームには、調査結果を記録し、是正措置の進捗を追跡し、インシデント発生後の継続的な改善を支援するレポート機能が搭載されています。
5. 業界のリーダー企業は、得られた教訓をインシデント対応計画にどのように反映させているのか?
業界のリーダー企業は、インシデントやサイバー攻撃の調査結果を検討し、セキュリティインシデント対応マニュアルを更新するとともに、SOC(セキュリティオペレーションセンター)におけるインシデント管理を改善し、将来の対応体制を強化しています。
6. なぜ攻撃者は長期間にわたり検知されずに済むのか?
重要な洞察:ツールの不足ではなく可視性の欠如が、攻撃の持続を可能にしている。
実際のサイバー攻撃の調査からは、防御体制が万全な環境であっても、攻撃者が数ヶ月間にわたり検知されずに活動し続けることが一貫して示されています。この持続性は、内部の可視性の限界と継続的な監視の不十分さによって助長されています。攻撃者は、信頼されている内部の経路を悪用し、対策に応じて手法を適応させ、通常のシステム動作の範囲内で活動します。効果的な脅威の検知と対応は、境界を越えて、ネットワーク、エンドポイント、およびアイデンティティの各レイヤーにわたり継続的に行われる必要があります。
7. ランサムウェアへのインシデント対応が予想以上に時間がかかるのはなぜですか?
重要なポイント:ランサムウェアはキャンペーンの始まりではなく、その終着点である。
ランサムウェアインシデントは、長期にわたる攻撃者の活動の最終段階であり、多くの場合、多層的な潜伏、バックアップの侵害、検知回避のための正規ツールの使用などが伴います。インシデント対応は、単に暗号化されたシステムを復旧させることだけではなく、その根底にある攻撃者のインフラを解体することが求められます。潜伏要素を完全に特定・除去しなければ、組織は再感染のリスクに直面することになります。
8. 標準的なインシデント対応プレイブックには何が欠けているのか?
重要な洞察:攻撃者が適応すると、プレイブックは機能しなくなる。
従来のインシデント対応プレイブックは、多くの場合、直線的で観測可能な侵害を想定して作成されているが、実際の調査では、防御策を監視し、それに対応する適応力のある攻撃者が存在することが明らかになっている。重要な欠陥としては、アウト・オブ・バンド通信の欠如、時期尚早な封じ込め措置、協調的な排除戦略の欠如、および法的対応や証拠取り扱いに関する考慮事項の不十分さが挙げられる。効果的なプレイブックは、攻撃者の認識を予測し、それに応じて運用されなければならない。
9. なぜインシデント対応ツールだけでは不十分なのか?
重要なポイント:ツールが価値を発揮するには、方法論と人間の専門知識が必要です。
サイバー攻撃の調査からは、ツールそのものが制約要因ではなく、その活用方法が制約要因であることが一貫して示されています。高度なEDRやアンチウイルスを導入していても、攻撃者は正規のソフトウェアや信頼されたプロセスを利用して防御策を迂回します。統合された可視性、体系的な方法論、そして人間主導の分析がなければ、ツールは実用的な検知結果ではなく、ノイズを生み出すだけになります。効果的なインシデント対応には、さまざまな情報源にわたるデータの相関分析と、規律ある運用プロセスの適用が不可欠です。
組織がサイバー脅威をどの程度効果的に検知・対応できているかを測定します。
- お客様の環境に合わせてカスタマイズされた制御された攻撃シミュレーション
- セキュリティ対策と対応ワークフローの有効性を検証
- チームの連携と意思決定を評価
- 詳細な調査結果とガイダンスにより、対応態勢を強化