企業はどのような場合に、外部のサイバーインシデント対応専門家を起用すべきか?
インシデントが、ネイティブツールの悪用(Living off the Land)、高度な横方向の移動、あるいは自動化されたEDRやSIEMの防御を回避する管理者レベルのアクセス権限の侵害など、高度持続的脅威(APT)の手法と一致する特徴を示している場合、組織は外部のサイバーインシデント対応チームを招き入れるべきである。組織内のSOCは日常的なアラート処理を効果的に行っていますが、高度な攻撃に対処するには、デジタルフォレンジック、ネットワークメタデータの再構築、マルウェア分析における専門的な知識が求められます。持続的な攻撃の検知直後に外部チームを投入することで、揮発性証拠の保全が確保され、活動中の脅威アクターにアラートを送信することを防ぎ、データ漏洩やランサムウェアの配信に至るまでの攻撃者の潜伏時間を大幅に短縮することができます。
はじめに
今日の組織は、「準備が整っている」状態と「侵害された」状態の区別が、四半期単位ではなく、しばしば数時間単位で決まるような脅威環境下で活動しています。高度な攻撃者は、成熟した企業のセキュリティチームにも匹敵するステルス性、持続性、そして運用上の規律を駆使し、その戦術を進化させ続けています。このような環境において、セキュリティ責任者が下す最も重要な決定の一つは、外部のサイバーインシデント対応専門家を起用するかどうかではなく、いつ起用するかということです。
組織は、インシデントが、ネイティブツールの悪用(Living off the Land)、高度な横方向の移動、あるいは自動化されたEDRやSIEMの防御を回避する管理者レベルのアクセス権限の侵害など、高度持続的脅威(APT)の手法と一致する特徴を示している場合、外部のサイバーインシデント対応チームを招き入れるべきです。社内のセキュリティオペレーションセンター(SOC)は日常的なアラート処理を効果的に行っていますが、高度な攻撃に対処するには、デジタルフォレンジック、ネットワークメタデータの再構築、マルウェア分析における専門的な知見が求められます。
持続的な攻撃が検出された直後に外部チームを投入することで、揮発性証拠の保全が確保され、活動中の脅威アクターにアラートを送信することを防ぎ、データ漏洩やランサムウェアの配信に至るまでの攻撃者の「潜伏時間」を大幅に短縮することができます。
現代の企業におけるセキュリティ侵害の現実
SOC(セキュリティオペレーションセンター)が直面する課題は、ツールの不足によるものではなく、テレメトリデータの複雑さに圧倒されてしまうことに起因することが多い。現在のエンタープライズレベルのネットワークは極めて複雑であり、正当な管理用スクリプトと標的型企業スパイ攻撃とを区別することがますます困難になっている。
自動化されたアラートシステムにのみ依存することは、災いを招く元となります。サイバー犯罪組織は、単に破壊的なマルウェアを放つだけではありません。彼らは通常のトラフィックに潜み、ゼロデイ脆弱性を悪用し、代替の通信チャネルを利用して持続的なアクセス権を確立します。社内のセキュリティチームがアクティブな侵入が発生していることに気づいたとき、次のステップは、チームが攻撃のあらゆる側面を調査し、徹底的に追跡するために必要なフォレンジック専門知識を提供できるかどうかを判断することです。
感染したホストの状態を完全に分析することなく、急いで削除やリセットを行うといった性急な判断は、侵入者に警戒心を抱かせ、インフラのより奥深くへ潜り込ませたり、ランサムウェアの配信を時期尚早に開始させたりする結果につながります。外部のサイバーインシデント対応コンサルタントを起用することは、最適な技術的解決策であると同時に、社内要員を保護し、深刻な業務中断を回避するための経営陣による慎重な判断でもあります。
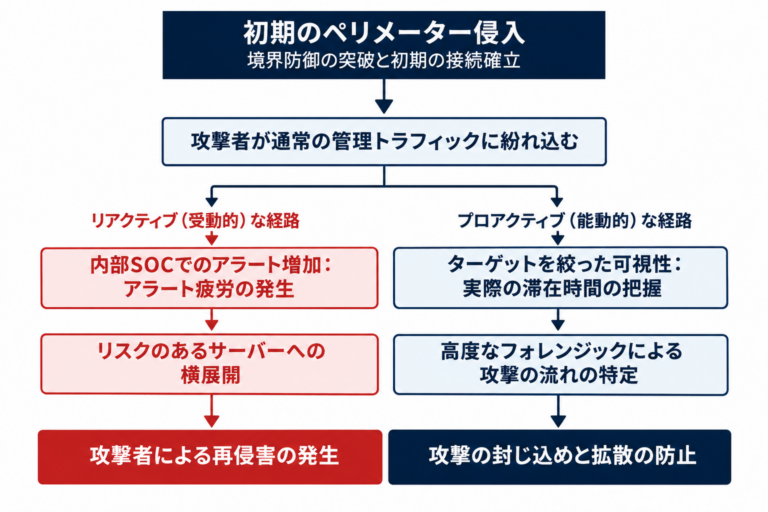
サイバーレジリエンスのライフサイクル:予防的対応と事後対応
最も効果的なセキュリティチームは、予防的な準備と事後的なインシデント対応を別々の活動として捉えるのではなく、継続的なライフサイクルの一部として扱っています。予防的な準備はインシデントの発生確率と影響を低減し、事後対応の専門知識は、進行中の攻撃を迅速かつ的確に、そして自信を持って対処することを可能にします。
第1の柱:準備態勢を強化するための積極的な取り組み
優れたセキュリティ組織は、サイバーインシデントへの対応が、インシデントが発生するずっと前から始まっていることを認識しています。その目的は、不確実性を低減し、対応時間を短縮し、人材、プロセス、テクノロジーのすべてにおいて信頼性を高めることにあります。
- 実用的な可視性の確立:一般的な課題として、導入済みのセキュリティ技術と実用的な可視性との間にギャップが存在することが挙げられます。多くの組織では、SIEMプラットフォーム、エンドポイントツール、ネットワークテレメトリを導入しているものの、高度な攻撃者の行動を検知するために必要な統合が欠けています。プロアクティブな取り組みにより、可視性は受動的なデータ保管場所から、能動的な検知能力へと変貌を遂げます。
- 模擬攻撃と技術的なレッドチーム活動:強固な防御体制を構築するには、NISTやMITRE ATT&CKなどのフレームワークに基づいて運用能力を評価する必要があります。現代のレッドチーム攻撃では、制御された環境下で実在の攻撃者を模擬し、検知技術の性能を検証するとともに、セキュリティチームの対応手順をテストします。
- 脅威インテリジェンスの実用化:IR(インシデント対応)の専門家を積極的に関与させることで、組織は生の脅威インテリジェンスフィードを実行可能な検知ロジックに変換し、分析を微調整してノイズを低減させ、業界特有の脅威状況に合わせて監視体制を最適化することができます。
- 脅威ハンティングを通じた「筋肉記憶」の構築:積極的な脅威ハンティングにより、セキュリティプログラムは事後対応型から先見型へと進化します。外部のIRチームが体系的なハンティング手法を導入することで、時間の経過とともに社内に「筋肉記憶」が蓄積され、セキュリティチームは異常の特定や問題の明確なエスカレーションをより自信を持って行えるようになります。
第2の柱:事後対応型関与の技術的シナリオ
予防措置が機能せず、高度な脅威グループが既存の防御を突破した場合、即座かつ専門的な介入が極めて重要となる。
- 高度持続的脅威(APT):国家の支援を受けたハッカーや犯罪組織は、精巧な作戦を展開しています。外部のインシデント対応チームは、脅威インテリジェンスのフレームワークや高度な分析手法を即座に活用し、ウイルスシグネチャにとどまらず、過去のネットワーク活動や、横方向の移動を容易にするために隠された悪意のあるコードを追跡します。
- ランサムウェア攻撃と複雑な恐喝キャンペーン:ランサムウェアインシデントは、運用面、技術面、法的面において複雑な危機です。現代的な対応には、フォレンジックデータの保全、規制上の報告義務、そして複雑なシステム復旧戦略を同時に熟知することが求められます。
- 自社での対応の危険性:専門家を介さずに社内でランサムウェアに対処しようとすると、重要なフォレンジック証拠が損なわれたり、二次的な潜伏バックドアの検出に失敗したり、データ盗難の開示義務に関する法令を誤って違反したりするなど、深刻なリスクが生じます。
- 合併、買収、および環境デューデリジェンス:企業の成長は、予期せぬセキュリティリスクをもたらします。新しい事業部門やインフラを企業組織に統合する際、未知の攻撃経路が露呈する可能性があります。企業再編時のインシデント対応サービスは、不可欠な技術的デューデリジェンスとして機能し、環境調査を実施することで、新たに取得した資産が、企業の主要な組織構造全体に検知されない侵入を拡散させないよう確保します。
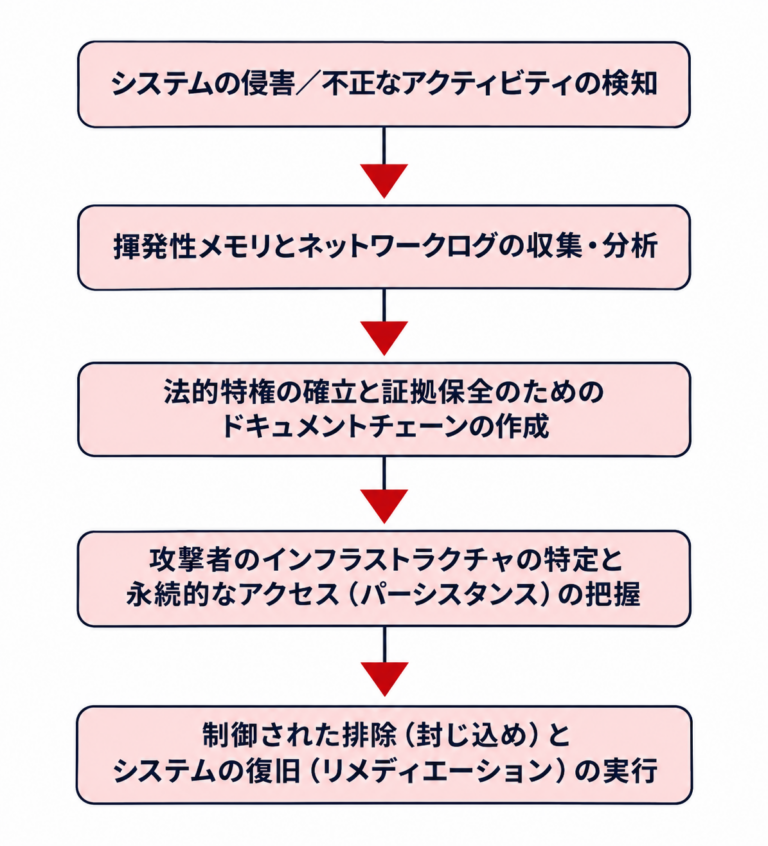
社内SOCのパフォーマンスと検知のギャップの評価
多くの組織では、日々のセキュリティアラートの管理、フィッシング報告への対応、および一般的なマルウェア感染の対処が可能な、機能的な社内SOCを維持しています。しかし、標的型ネットワーク侵入が発生した場合、社内セキュリティチームはしばしば、本来の専門分野の範囲外での対応を余儀なくされます。
大規模なセキュリティ侵害への対応には、複雑な技術分野にわたる深い経験が必要であり、社内チームが進行中の危機対応に全力を注がざるを得なくなると、日常的なセキュリティ監視が疎かになり、その隙を突いて二次的な脅威アクターが攻撃を仕掛ける危険な機会が生まれてしまいます。
企業のセキュリティ責任者は、自社チームが重大なインシデントを管理するために必要な専門的スキルを備えているかどうかを客観的に評価しなければなりません:
SOCの内部機能 | 専門的なIRエキスパートの能力 |
|
|
定量的な現実:インシデント対応の遅延がもたらすコスト
外部のインシデント対応サービスへの資本配分を正当化するためには、セキュリティ責任者は業界の実証データに目を向ける必要があります。高度な攻撃者は、「実行のギャップ」――初期の侵入から完全な封じ込めまでの間の、極めて重要な数時間あるいは数日間――に大きく依存しています:
- データ流出の速度:最新の「Sophos Active Adversary Report」によると、攻撃者による最初の侵入から積極的なデータ流出が始まるまでの中央値はわずか98時間(3.04日)であり、内部での検知に利用できる時間は極めて限られています。
- ID悪用の動向:セキュリティデータによると、企業における情報漏洩事例の56%において、攻撃者は侵入するのではなく、侵害された有効な認証情報と外部のリモートサービスを利用して単にログインしており、これにより従来のシグネチャベースの検知システムは時代遅れとなっています。内部チームが誤検知に埋もれてしまうと、こうした重要な機会は見過ごされてしまいます。
- 対策不作為のコスト:IBMの「データ侵害のコストに関するレポート」によると、予防的な脅威軽減策、高度なセキュリティ分析、および最適化されたSIEMアーキテクチャを活用している組織は、防御体制が整っていない組織と比較して、最大220万ドルのコスト削減を実現していることが明らかになっています。
外部のサイバーインシデント対応の専門家は、高度なプロトコル分析とターゲットを絞った脅威ハンティングを即座に実施することで、横方向の移動が広範囲にわたる暗号化や大規模なデータ窃取につながる前にこれを阻止し、こうした遅延を解消します。
統合型テクニカルディフェンス:NetWitnessのアプローチ
真のセキュリティレジリエンスを実現するには、経験豊富な人材の知見と堅牢な技術プラットフォームを組み合わせる必要があります。NetWitnessのインシデント対応チームは、高度なホストフォレンジック、詳細なネットワークフォレンジック、マルウェア分析、およびグローバルな脅威インテリジェンスを提供し、企業組織が複雑な脅威を迅速に特定・排除できるよう支援します。
デジタルフォレンジックおよびインシデント対応において平均10年以上の経験を持つNetWitnessのアナリストは、GCIA、GCIH、GCFE、GCFAなど、業界をリードする機関による認定を受けた専門的なスキルを備えています。当チームは、Sandworm(NotPetya)、FIN13(Elephant Beetle)、APT28といった高度な脅威アクターや、世界的な主要ソフトウェアサプライチェーンの脆弱性悪用など、極めて高度なサイバー脅威に対して、世界規模で成功裏に対抗してきた確かな実績を有しています。
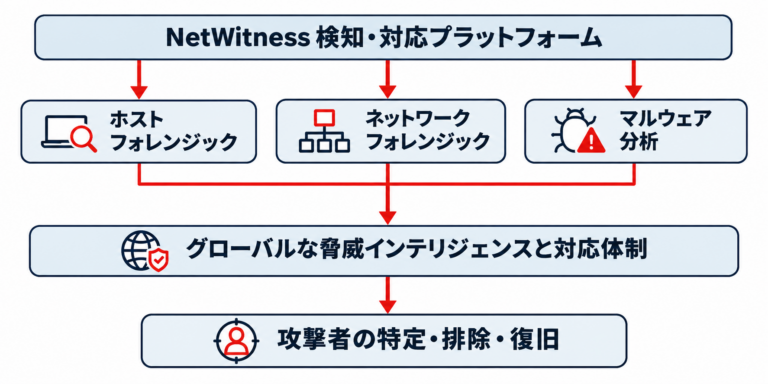
NetWitnessは、準備態勢のライフサイクル全体にわたる具体的な運用ニーズに合わせて最適化された、包括的なインシデント対応ソリューションスイートを提供しています:
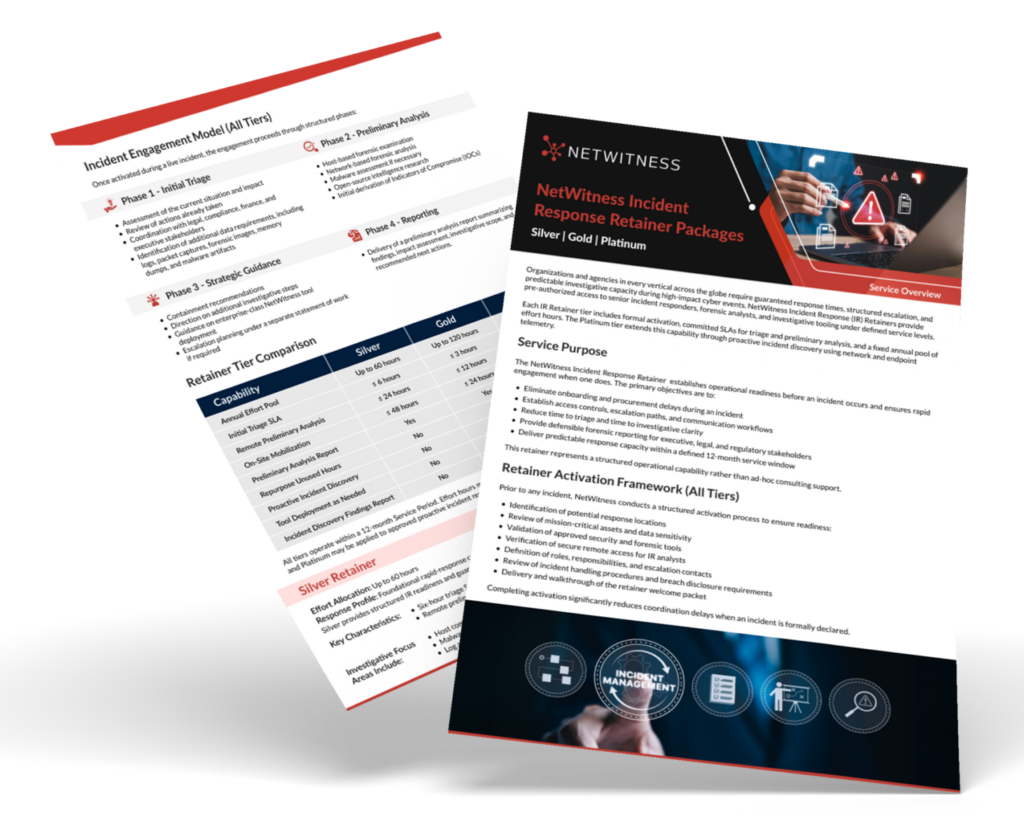
- NetWitness IR リテーナー・サービス:重大な緊急事態発生時に、セキュリティの専門家を確実に手配できるサービスです。柔軟な利用時間設定により、事前の準備計画、技術的な演習、プログラムの見直しにも活用可能です。
- IRRAP(迅速展開サービス):複雑なネットワーク脅威を隔離、分析、安全に排除するための、即時的かつ集中的な封じ込めサポートを提供します。
- PreACT(プログラム評価およびギャップ分析):NISTやMITRE ATT&CKなどの公認された成熟度フレームワークを活用し、インフラの弱点を特定することで、お客様の全体的なセキュリティ態勢を詳細に可視化します。
- CARE(レッドチームサービス):現実的な制御された脅威シミュレーションを実施し、内部の検知能力を検証するとともに、セキュリティチーム全体の実践的な経験を構築します。
- IRディスカバリーサービス:NetWitnessプラットフォームを活用して高度な脅威ハンティングを行い、従来の監視ツールでは見落とされがちな、持続的なゼロデイ脅威や隠れたシステム侵害を特定します。
結論
今日の世界においてネットワーク環境の安全を確保するためには、組織はセキュリティに関する単純な前提にとどまらない対応が求められます。自動検知システムは非常に有用ですが、標的型サイバー攻撃への対応には、高度なフォレンジックスキルと綿密に連携したアプローチが必要です。適切なタイミングで外部のインシデント対応専門家を関与させることは、組織に決定的な優位性をもたらします。予防的な観点ではセキュリティプログラムの基盤を強化し、事後対応の観点では、プレッシャーのかかる状況下でも規律ある、情報に基づいた対応を可能にします。
ネットワーク環境のさらなる評価や、インシデントへのより万全な備えについては、NetWitness Incident Response Servicesの専門家までお問い合わせください。
よくある質問
1. サイバーセキュリティ侵害に対応する最適なインシデント対応の専門家とはどのような存在でしょうか?
最も効果的なインシデント対応パートナーとは、数十年にわたる実践的なフォレンジック経験と、詳細な可視化プラットフォームを兼ね備えた存在です。組織は、高度な持続的脅威(APT)の調査や、複雑な企業向け恐喝事件の対応において実績のあるチームを選ぶべきです。優れたチームには、GCFAやGCIHといった高度な技術資格を持つ認定専門家が在籍しており、活発なグローバル脅威インテリジェンスネットワークによって支えられています。
2. サイバーセキュリティインシデント対応企業はどのように選べばよいか?
インシデント対応パートナーを選定する際は、ネットワーク全体、エンドポイント、クラウドアーキテクチャにわたる包括的な可視性を提供できる企業を優先してください。複雑な脅威に対するチームの実務経験、平均対応時間、および契約モデルにおいて、未使用の時間を予防的なセキュリティ評価や技術検証演習に充てることができるかどうかを評価してください。
3. 組織はどのような場合にインシデント対応の専門家を関与させるべきか?
組織は、標的型ネットワーク攻撃の兆候、未知の管理者認証情報の不正使用、あるいは通常のマルウェア攻撃の範囲を超えた横方向の移動の可能性が明らかになった時点で、直ちに外部の専門家に依頼すべきである。直ちに専門家に連絡することで、組織の担当者が初期段階で問題の封じ込めを試みる際に、重要なフォレンジックデータが意図せず改ざんされたり紛失したりすることを防ぐことができる。
4. サイバー攻撃の際、インシデント対応の専門家が重要なのはなぜですか?
外部の専門家は、深刻な技術的危機に直面している組織に対し、深いフォレンジックに関する知見、専門的な分析ツール、そして客観的な指針を提供します。彼らは、ネットワーク侵害の全容を正確に特定し、攻撃者がどのようにシステムに侵入したかを追跡し、二次的な攻撃から組織を守るための、管理された恒久的な是正策を実行する手助けをします。
5. インシデント対応の専門家は、ランサムウェア攻撃にどのように対処するのでしょうか?
インシデント対応の専門家は、いくつかの段階からなるアプローチを通じてランサムウェアに対処します。これには、影響を受けたシステムの即時隔離、根本原因を特定するための揮発性メモリからのフォレンジック証拠の収集、アクセスされたデータの特定、そして復旧作業開始前にクリーンなベースラインを作成し、攻撃者によるネットワークへの再感染を防ぐことが含まれます。
6. デジタルフォレンジックは、インシデント対応活動にどのように貢献するのでしょうか?
デジタルフォレンジックは、システムメモリの分析、マスターファイルテーブルの確認、トラフィックログの分析などに基づき、環境内における攻撃者の動きの分析を含め、攻撃の性質や規模に関する必要な技術的証拠を提供します。
オンデマンドの専門家によるサポートと迅速な対応能力により、インシデント対応体制を強化します。
- インシデント対応の専門家に即座にアクセス可能
- 調査、封じ込め、復旧を迅速化
- 予防的な評価や机上演習を実施
- ランサムウェアや高度な脅威に対する耐性を向上