2026年にサイバーセキュリティ意識を高める:ヒントと戦略

1 minute read
Overview Icon

主なポイント:

  • 企業におけるサイバーセキュリティ意識は、脅威の状況の変化に追いついていない
  • 重要なのは研修コースの数ではなく、その研修が従業員を現実の脅威に備えさせられるかどうかである
  • 効果的なサイバーセキュリティ意識の向上には、リーダーによる主導的な取り組みが鍵となる
  • NetWitnessが提供するような包括的な学習モジュールへの投資は、サイバーセキュリティ意識の向上と検知能力の強化につながる。

脅威の状況は根本的に変化しました。予測可能でシグネチャベースの攻撃者から、高度で自律的かつ知的な攻撃者へと移行したのです。理想を言えば、サイバーセキュリティに対する意識も同様にダイナミックに進化すべきです。しかし現実には、多くの企業が依然として旧来の方法で従業員にサイバーセキュリティを教育しています。

Proofpointが2024年に実施した調査によると、インタビューに応じた最高情報セキュリティ責任者(CISO)の4分の3近くが、人的ミスが依然として自組織のサイバーセキュリティにとって最大の脅威であると考えていることが明らかになりました。これは、従業員が不注意であるという意味ではなく、意識向上プログラムやサイバーセキュリティサービスが、現代の攻撃の動向に追いついていないことを示しています。

NetWitnessの業界リーダーたちによると、このギャップを埋めるためには、企業はサイバーセキュリティ意識を、単なる研修イニシアチブではなく、サイバーセキュリティリスクへの認識と結びついた戦略的能力として再考する必要があるとのことです。2026年にサイバーセキュリティ意識を高めるための重要な専門家のアドバイスを見ていきましょう。

2026年、組織はどのようにしてサイバーセキュリティ意識を効果的に向上させることができるか?

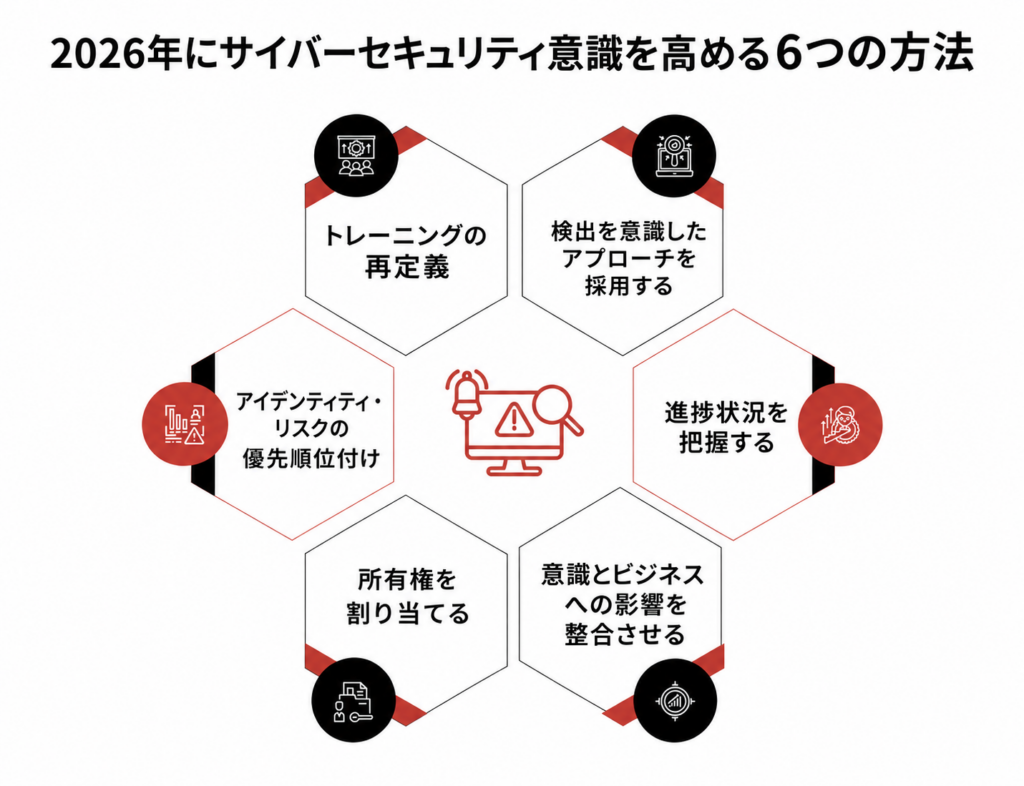
1. サイバーセキュリティ意識向上研修の再定義

2026年には、従業員への研修が極めて重要になる。経営陣は、従業員が何を学んでいるかを非常に注意深く見極める必要がある。研修は、フィッシングシミュレーション、基本的なソーシャルエンジニアリング対策、年次コンプライアンス研修にとどまってはならない。現実のシナリオを模した実践的な演習を含め、特に以下の点に焦点を当てたものでなければならない。

  • サイバーセキュリティ技術が存在するにもかかわらず、攻撃者がユーザーの認証情報を悪用する仕組み
  • システムの侵害を示す、ごくわずかな行動の異常
  • 初期アクセス後の脅威の進化

企業は、単なる「クリックしない」といった基本的な指針にとどまらず、従業員、セキュリティチーム、経営陣が、ID、クラウド、ネットワーク環境全体にわたる侵害の初期兆候を認識できるよう、意識向上トレーニングの範囲を広げるべきである。

2. 組織全体で検知意識を高める

今日のデジタル時代において、クラウドに移行する組織が増えるにつれ、攻撃対象領域は、組織の防御能力を上回るスピードで拡大することがよくあります。そのため、予防はもはや現実的な成功指標とは言えません。組織は、侵害が発生することを前提とし、サイバーセキュリティソリューションに支えられた、より強靭な戦略を策定すべきです。その戦略では、以下の点に重点を置く必要があります。

  • 既知の指標に依存するのではなく、行動の異常を認識すること
  • 特権昇格など、攻撃者のパターンを理解すること
  • 不審な活動のエスカレーションを促進すること。

意識と検知が連携することで、組織は「ドウェルタイム(攻撃者の潜伏時間)」を効果的に短縮し、ひいてはインシデントの発生件数を削減することができます。

3. アイデンティティリスクを最優先課題とする

今日の攻撃者にとって、侵入する最も簡単な方法は、従業員のアイデンティティを利用することです。彼らは、認証情報を盗んだり、権限をこっそり変更したり、保護されていないサービスのアイデンティティを悪用したりして、正当なユーザーになりすまします。

IDの盗難から身を守るためには、企業のサイバーセキュリティ啓発プログラムにおいて、関係者に以下の点について教育を行う必要があります。

  • IDおよびアクセス管理のベストプラクティス
  • IDの悪用がマルウェアよりも検出が難しい理由
  • 認証の異常がシステムの侵害を意味する理由

IDリスクは十分に理解されていないため、優先順位が低く扱われることがほとんどです。しかし、サイバーセキュリティを強化するためには、この問題への注目と適切な資金投入が必要です。
Six ways to improve cybersecurity awareness - 2026

4. サイバーセキュリティ意識とビジネスへの影響を結びつける

サイバー攻撃がサイバーセキュリティ対策の脆弱性を露呈させるという影響をステークホルダーが理解して初めて、サイバーセキュリティ意識は意味を持つものとなります。研修モジュールでは、専門用語にとどまらず、たった1回の攻撃が事業運営、収益、評判にどのような影響を及ぼすかを説明する必要があります。意識向上に向けた研修資料では、以下の点を盛り込むべきです:

  • 攻撃シナリオをビジネス上の結果に結びつけること
  • 認識のギャップを、研修の失敗ではなくリスクへの曝露として報告すること
  • 検知の遅れが財務的・業務上の結果にどのようにつながるかを明確にすること

サイバーセキュリティ意識の向上は継続的な活動であり、組織内の全員が共有すべき長期的な責任であることを理解することが重要です。
GenAIの脅威を暴く — 一歩先を行く

– 生成AIのセキュリティ分野における最新のリスクを探る。

– 攻撃者がフィッシング、ディープフェイク、データポイズニングのためにGenAIを悪用する手法を学ぶ。

– 防御策:検知、緩和、および回復力のある対応戦略を発見する。

– SOCにGenAIに対応したセキュリティ体制を整備する。

5. 準備態勢による意識レベルの測定

組織におけるサイバーセキュリティ意識は、研修の修了率やテストの得点によって測定されます。しかし、真の問題は、こうした研修が実際の脅威に備えるための準備となっているかどうかです。多くの場合、そうではありません!したがって、意識の有効性は、運用上の準備態勢によって測定されるべきです。有意義な指標としては、以下のようなものが挙げられます。

  • 異常の認識速度
  • インシデントのエスカレーションの明確さ
  • 脅威の検知に対する自信

これらの指標は、必要な時に意識がどれほど効果的に行動に結びつくかについての洞察を与えてくれます。

6. 責任の所在を明確にする

プロジェクトを成功させるには、責任者を定めることが重要です。担当者がいて責任を負うことで、プロジェクトはより円滑に進みます。企業は以下のことを行うべきです:

  • サイバーリスク啓発について、明確なリーダーシップと責任の所在を定める
  • 組織レベルで啓発の成果を検証する
  • 啓発活動を継続的な戦略的活動として位置づける

責任の所在と説明責任が明確であれば、サイバーリスク啓発は脅威の状況の変化に合わせて進化させることができます。

まとめ

2026年には、サイバーセキュリティ意識の向上は、単に従業員のスケジュールに一定数の研修を追加するだけにとどまるべきではありません。従業員が脅威を検知し、インシデントに対応できる能力を身につけられるようにすることが重要です。

サイバーセキュリティ意識を戦略的優位性として捉える組織こそが、サイバー脅威に対してより強固な姿勢で立ち向かうことができるでしょう。

NetWitnessはどのように役立つのか?

NetWitnessは、スキルと検知能力の強化を目的とした包括的なサイバーセキュリティ研修プログラムを提供しています。これらのプログラムは、企業がより知識豊富で、準備万端、かつ回復力のある人材を育成するのに役立ちます。

当社の研修モジュールの主な特徴は以下の通りです:

  • 現実のサイバーセキュリティ上の課題に対応した専用研修モジュール
  • セキュリティチーム向けの役割別学習
  • 柔軟な提供形式
  • 専門の講師陣と実践的な実習
  • スキルを証明する認定資格


よくある質問

1. サイバーセキュリティ意識とは何ですか?

サイバーセキュリティ意識の醸成とは、脅威を特定、防止、および対応するためのサイバーセキュリティリスク評価やサイバーセキュリティ対策戦略の一環として、全従業員に対して教育を行うことを意味します。

サイバーセキュリティ意識の醸成には、メールの送信、文書の共有、リモートシステムへのアクセスなど、日常的なデジタル操作において、従業員が安全な選択を行えるよう指導することが含まれます。

現在、サイバーセキュリティ意識向上における最大の課題は以下の通りです:

  • 急速に変化する脅威の状況に合わせて研修の内容を適宜更新すること
  • 人的ミスやソーシャルエンジニアリングの手口に対処すること
  • スキルギャップや人材不足への対応

サイバー脅威への意識向上に役立つツールには、監視のための技術的なツールと、人々に焦点を当てたツールの2種類があります。

データ漏洩、フィッシング攻撃、マルウェア攻撃などの脅威を組織が監視するのに役立つサイバーセキュリティの技術的なツールには、次のようなものがあります:

  • ファイアウォール
  • 暗号化
  • ウイルス対策ソフトウェア
  • パケットスニファ
  • 脆弱性スキャナ
  • ネットワーク侵入検知システム
  • マルウェア対策ソフトウェア
  • ペネトレーションテスト

サイバー脅威に対する意識向上を目的とした、一般的に利用されている人間中心のツールには、次のようなものがあります。

組織におけるサイバー脅威への認識を強化するために推奨されるフレームワークには、以下のものがあります。

  1. 米国国立標準技術研究所(NIST)のサイバーセキュリティ・フレームワーク
  2. 国際標準化機構(ISO)のISO 27001およびISO 27002フレームワーク
  3. サービス組織統制(SOC)タイプ2フレームワーク
  4. 北米電力信頼性協会(NERC)の重要インフラ保護(CIP)フレームワーク
  5. 医療保険の相互運用性と説明責任に関する法律(HIPAA)フレームワーク
  6. 一般データ保護規則(GDPR)フレームワーク
  7. 連邦情報セキュリティ管理法(FISMA)

FIN13:フィンテック企業を標的としたサイバー攻撃の内幕

FIN13は、フィンテック企業を標的とし、精密かつ執拗に攻撃を仕掛ける、現在最も破壊的な脅威グループの一つです。本ホワイトペーパーでは、偵察や認証情報の窃取から、横方向の移動、データの持ち出し、検知回避手法に至るまで、その攻撃チェーン全体を詳細に分析しています。同グループのTTP(戦術・技術・手順)に関する知見を得るとともに、キルチェーン全体における検知の機会を発見し、NetWitnessがどのように迅速な対応と被害軽減を実現するかについて学びましょう。

Fin 13

関連リソース

今すぐ脅威の検知と対応を加速しましょう!

Expose Hidden Threat Activity with Deep Session Inspection

Gain full session-level visibility to detect, investigate, and respond with NetWitness.

Leaving Without The Ransomware Intel?

See which groups are targeting enterprises in 2026 and how to prepare before they strike.