

企業のセキュリティチームが依然として誤解しているクラウドセキュリティのヒント
クラウド関連のセキュリティ侵害の多くは、ゼロデイ攻撃から始まるわけではありません。その発端は、アイデンティティ管理の不備、管理対象外の資産、可視性の欠如、そして対応の遅れにあります。今日の効果的なクラウドセキュリティ対策は、CSPMダッシュボードやアラートの過剰発生にとどまらないものです。企業のセキュリティチームには、継続的なクラウド脅威の検知、高精度なテレメトリ、IDを意識した監視、そしてクラウド、ネットワーク、エンドポイント、ユーザーアクティビティを一元的に結びつける調査ワークフローが必要です。このブログでは、ビジネスの足を引っ張ることなく、ハイブリッドおよびマルチクラウド環境におけるリスクを実際に低減するクラウドセキュリティのヒントを詳しく解説します。
はじめに
クラウドの導入は、ほとんどのセキュリティプログラムが予想していたよりも急速に進みました。その結果、セキュリティチームは、広範に広がるSaaS環境、管理されていないワークロード、一時的なクラウド資産、そしてポリシーの更新速度を上回るペースで増え続けるIDを処理せざるを得なくなっています。
これにより、危険なギャップが生じています。
サイバー犯罪者は、企業システムに侵入するために高度なマルウェアを必要としなくなりました。彼らは、開放されたストレージバケット、侵害されたAPIキー、過度な権限を持つID、および不適切に設定されたクラウドサービスを利用しています。IBMの「2024年データ侵害コストレポート」によると、クラウド関連の侵害は、依然として世界中で修復コストが最も高いものの一つとなっています。
だからこそ、実践的なクラウドセキュリティのヒントがこれまで以上に重要になっているのです。
問題はツールの不足ではありません。ほとんどの企業はすでに複数のクラウドセキュリティソリューションを導入しています。問題は、可視性の断片化にあります。チームは、攻撃者が横方向に移動する前に、クラウドワークロード、ユーザー、エンドポイント、およびイースト・ウェスト・トラフィックにわたるアクティビティを関連付けることに苦労しています。
強力なエンタープライズ向けクラウドセキュリティには、単にアラートを増やすだけでなく、運用上の透明性が求められます。
クラウドセキュリティの対策が「可視性」から始まるべき理由
見えないものは守れない。
これは当然のことのように思えますが、依然として多くの企業が、クラウド環境全体にわたって不完全なテレメトリ情報に基づいて運用を行っています。セキュリティチームはワークロードを監視しているものの、パケットレベルの可視性やアイデンティティ間の関係性、ハイブリッドインフラストラクチャ内での横方向の移動を見落としていることがよくあります。
その結果:
- 脅威がより長く隠れたままになる
- アナリストが調査の文脈を把握できなくなる
- 対応時間が長くなる
- コンプライアンス上のリスクが高まる
最も効果的なクラウドセキュリティのヒントは、以下の分野にわたる統合的な可視性から始まります:
- パブリッククラウド環境
- SaaSアプリケーション
- コンテナおよびKubernetes
- リモートユーザー
- ハイブリッドインフラストラクチャ
- イースト–ウエストのネットワークトラフィック
- IDおよびアクセスアクティビティ
多くの企業は、複数のリージョンにまたがるハイブリッドおよびマルチクラウド環境を運用しています。セキュリティチームは、クラウドとオンプレミスインフラストラクチャ全体を統合的に把握しつつ、さまざまな地域におけるデータ居住要件や規制要件に対応する必要があります。
この点において、多くの従来のクラウドセキュリティソリューションには不備があります。それらは個別の事象を検知することはできても、それらを結びつけて一貫性のある攻撃の全容を把握することはできません。
最新のサイバーセキュリティソリューションは、アナリストが環境をまたいで攻撃を調査できるよう支援するものでなければなりません。チームが、連携していないダッシュボード間を行き来することを強いるようなものであってはなりません。
IDを標的とした攻撃を軽減するためのクラウドセキュリティのヒント
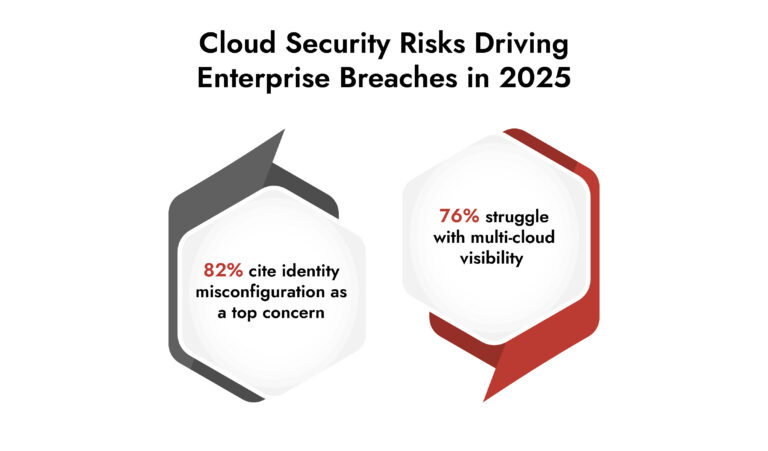
IDは、新たな攻撃の標的となっています。
IDが侵害されると、目立つマルウェアの実行を伴わずに直接アクセスが可能になるため、攻撃者は特権アクセス、クラウドトークン、サービスアカウント、およびフェデレーションの脆弱性を標的とするケースが増えています。
最も重要なクラウドセキュリティのヒントの一つは、IDテレメトリを単なるIAMの問題としてではなく、主要な検知ソースとして扱うことです。
セキュリティチームは以下を行う必要があります:
最小権限のアクセス原則を徹底的に適用する
多くの組織では、運用上の利便性を理由に、依然として広範な権限を割り当てています。これにより、クラウドワークロードやSaaSアプリケーション全体に不要なリスクが生じています。
確認事項:
- サービスアカウントの権限
- 休止中のID
- サードパーティ製サービスの連携
- 一時的なアクセス権限
- クラウド間の信頼関係
IDの異常な挙動を監視する
クラウド脅威の検知には、以下の項目に関する行動分析を含める必要があります:
- 不自然な移動履歴
- 権限の昇格
- 異常なAPIアクティビティ
- 通常の勤務時間帯外でのアクセス
- 過度な認証失敗の試行
ID関連のアクティビティをネットワークおよびエンドポイントのデータと照合する
これは、多くのチームが認識している以上に重要なことです。
不審なログインだけでは、その全容を把握することはほとんどできません。しかし、パケットデータ、エンドポイントのテレメトリ、ワークロードの挙動と組み合わせることで、アナリストはそのアクティビティが不正アクセスによるものか、正当な利用によるものかを判断できるようになります。
この相関分析機能は、企業のクラウドセキュリティ運用においてますます重要になっています。
クラウド環境において継続的なサイバーセキュリティリスク評価が重要な理由
年次レビューではもはや不十分です。
クラウドインフラは日々変化しています。コンテナは数分で起動・終了を繰り返します。開発者はサービスを継続的にデプロイしています。新しいAPIが、長いセキュリティレビューサイクルを経ることなく、ビジネスに不可欠なシステムを接続しています。
静的な評価では、こうした変化に対応できません。
現代のサイバーセキュリティリスク評価プログラムは、継続的に運用されなければなりません。
セキュリティチームは、以下の点を評価する必要があります:
- 設定ミス
- 過剰な権限
- 暗号化されていないストレージ
- 脆弱性のあるワークロード
- 外部に公開されているサービス
- サードパーティ製SaaSとの連携
- クラウドからオンプレミスへのトラストパス
NISTが更新したクラウドセキュリティガイダンスでは、継続的な監視とリスクベースの可視化が、企業の防御プログラムにとって不可欠な運用要件である点が引き続き強調されています。
最も効果的なクラウドセキュリティ対策とは、自動化された評価と人間による調査ワークフローを組み合わせたものです。自動化によって異常を迅速に特定し、アナリストが文脈の把握と優先順位の決定を行います。
このバランスが重要です。
最新の脅威検知と迅速なインシデント対応において、フルパケットキャプチャがなぜ不可欠なのかをご確認ください。
本ホワイトペーパーでは、以下の内容をご紹介しています:
- ログベースのセキュリティの限界に関する明確な指針
- ネットワークトラフィックに潜む脅威を明らかにする方法
- 攻撃の全容をエンドツーエンドで再現する方法
- パケットレベルの証拠を用いたインシデント調査に関する実践的な知見
横方向の移動を早期に検知するためのクラウドセキュリティのヒント
クラウド攻撃の多くは、初期アクセス後に危険性を増します。
攻撃者が足場を築くと、ワークロード、ID、API、ハイブリッドインフラストラクチャを横断して移動し、機密データや運用を妨害する機会を探します。
多くのサイバーセキュリティサービスは、この点で機能不全に陥っています。侵入経路は検知できても、侵害後の攻撃者の動きを見逃してしまうのです。
効果的なクラウド脅威の検知には、イースト・ウエスト通信の可視化が不可欠です。
セキュリティチームは、以下の項目を監視する必要があります:
- 異常なワークロード間通信
- APIの悪用パターン
- 内部の偵察活動
- 予期しないデータ転送
- 不審な管理活動
- 権限昇格の試み
- 異常なコンテナ間通信
ここでは、パケットレベルの可視性が重要な役割を果たします。なぜなら、ログだけでは攻撃の全容を把握できない場合が多いからです。
これは、NetWitnessが企業のクラウドセキュリティチームに明確な価値をもたらす分野の一つです。
NetWitnessは、パケットデータ、ログ、エンドポイントのテレメトリ、ネットワーク可視性、および行動分析を統合し、一元的な調査を実現します。これにより、セキュリティチームは、地域ごとのデータ居住要件が適用される環境を含め、ハイブリッドおよびマルチクラウド環境全体にわたる脅威を単一のビューから調査できるようになります。また、複数のツールに分散した孤立した検知情報ではなく、クラウドインシデント対応の際にアナリストがより深いコンテキストを把握できるようになります。
ハイブリッドインフラストラクチャを運用する企業にとって、攻撃者が1つの環境にとどまることはめったにないため、この可視性は特に重要になります。
アラート疲労がクラウドセキュリティソリューションを弱体化させる理由
セキュリティチームが直面しているのは、もはや検知の問題ではありません。
彼らが直面しているのは、優先順位付けの問題です。
ほとんどの企業はすでに、クラウドプラットフォーム、エンドポイント、ネットワーク、SaaS環境にわたって膨大な量のテレメトリデータを収集しています。課題は、どのアラートが真のリスクを表しているかを判断することです。
適切に調整されていないクラウドセキュリティソリューションは、ノイズを発生させ、調査を遅らせ、アナリストの疲労を増大させます。
より優れたクラウドセキュリティのヒントは、検知の「量」ではなく「質」に焦点を当てています。
つまり、
- アラートの自動相関分析
- 高リスクな行動の優先順位付け
- アクティビティと攻撃チェーンの関連付け
- 重複検知の削減
- コンテキスト情報を活用したアラートの充実
この違いは運用面において重要です。
孤立したアラートは作業を生み出します。相関付けられた調査経路は具体的な行動を生み出します。
だからこそ、統合型サイバーセキュリティソリューションは、企業のセキュリティチームの間でますます支持を集めているのです。アナリストに必要なのは、注意を要する断片的なダッシュボードではなく、意思決定を加速させるワークフローなのです。
フィッシング対策研修を超えたサイバーセキュリティ意識の向上
サイバーセキュリティ意識の向上は、しばしば年1回のコンプライアンス対応に留まってしまいがちです。
しかし、そのようなアプローチはもはや企業のリスク実態に見合っていません。
現代のクラウド環境では、開発、インフラ、運用、セキュリティの各チームにまたがる、運用面でのサイバーセキュリティ意識が求められます。
開発者は以下の点を理解しておく必要があります:
- クラウドの設定ミスがもたらすリスク
- シークレット管理
- APIの公開に関する問題
- コンテナセキュリティの基礎
インフラチームは以下の点を理解しておく必要があります:
- IDの乱立
- ハイブリッドクラウドにおける信頼性のリスク
- ネットワークセグメンテーションの脆弱性
- テレメトリの死角
セキュリティチームは、クラウドのリスクがビジネスの回復力、コンプライアンス上のリスク、および業務の継続性にどのような影響を与えるかについて、経営陣に対して継続的に啓発を行うべきである。
充実したサイバーセキュリティ啓発プログラムは、SOC内にセキュリティの責任を閉じ込めるのではなく、全社的な責任分担の意識を醸成する。
エンタープライズチームがクラウドセキュリティソリューションを評価すべき方法
すべてのクラウドセキュリティソリューションが同じ問題を解決するわけではありません。
セキュリティ態勢の管理に重点を置くものもあれば、コンプライアンス報告を優先するものもあります。また、ワークロードの保護やIDガバナンスに特化したものもあります。
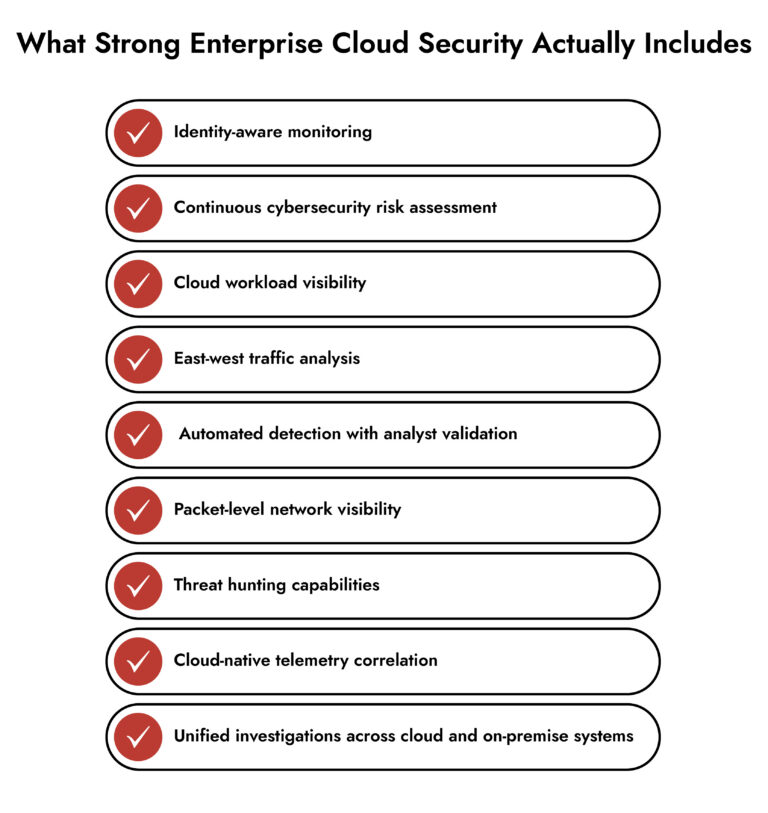
最適なアプローチは、可視化、検知、調査、および対応の機能を組み合わせたものです。
エンタープライズ向けのクラウドセキュリティソリューションを評価する際、チームは以下の点を検討すべきです:
- アナリストは、1つのワークフローからクラウド環境やハイブリッド環境全体を調査できますか?
- このプラットフォームは、ネットワーク、ID、エンドポイント、ログのテレメトリデータを相互に関連付けられますか?
- 横方向の移動を効果的に検知できますか?
- パケットレベルの調査に対応していますか?
- チームは、過去のテレメトリデータを迅速に保持・検索できますか?
- アナリストの調査時間を短縮できますか?
こうした場面において、統合型サイバーセキュリティサービスは運用上の価値を発揮します。
例えば、NetWitnessは、クラウド、ネットワーク、エンドポイント、ハイブリッドインフラストラクチャ環境全体にわたる詳細な可視性と脅威検知の相関分析に重点を置いています。このアプローチにより、特に攻撃者が環境間で横方向に移動する場合に、アナリストが高度な攻撃をより効率的に調査できるようになります。
成熟した企業のセキュリティプログラムにおいては、調査のスピードは予防策と同様に重要です。
また、組織はコストの予測可能性も考慮すべきです。データ取り込み、保存、クエリのコストに変動が生じうる一部のクラウドネイティブセキュリティプラットフォームとは異なり、NetWitnessは可視化要件の拡大に伴い、より予測可能なコストモデルを提供します。
今後2年間で最も重要となるクラウドセキュリティのヒント
クラウドセキュリティをめぐる議論は変化しつつあります。
セキュリティ担当のリーダーたちは、ツールの不足よりも可視性の欠如の方がより大きなリスクをもたらすことを、ますます認識するようになっています。AIを活用した攻撃、IDの悪用、クラウドネイティブなマルウェア、サプライチェーンの侵害は、企業のセキュリティ運用に対する圧力を今後も強め続けるでしょう。
現在、最も重要なクラウドセキュリティのヒントには、次のようなものがあります:
- 個別のツールよりも、統合された可視性を優先する
- アイデンティティ・テレメトリを中核的な検知レイヤーとして扱う
- イースト・ウェスト・トラフィックを継続的に監視する
- クラウドのセキュリティ態勢を四半期ごとではなく、継続的に検証する
- クラウド、エンドポイント、ネットワークのアクティビティを相関分析する
- 単なる予防だけでなく、調査の迅速化にも投資する
- コンテキストに基づく検知により、アナリストの負担を軽減する
こうした取り組みを実践に移す企業は、より迅速に対応し、リスクへの曝露をより効果的に低減することができるでしょう。
断片的なアラートや定期的な見直しだけに頼っている企業は、今後も死角に悩まされ続けることになるでしょう。
まとめ
企業におけるクラウドセキュリティは、もはや単一の制御手段、プラットフォーム、またはポリシーだけで成り立つものではありません。
現在のクラウドセキュリティは、可視性とコンテキストに依存しています。
クラウドセキュリティに関する最良のヒントは、ますます複雑化する環境の中で、企業のセキュリティチームが脅威をより迅速に検知し、対応できるよう支援することに焦点を当てたものが多い傾向にあります。これは、ポスチャー管理という概念を超え、テレメトリ、リスク評価、クラウド脅威の検知、そしてアナリストにとって扱いやすいインシデント管理に依存するものです。
NetWitnessは、企業のセキュリティチームがネットワーク、クラウド、エンドポイント、およびログを可視化し、調査を実施して潜在的な問題を軽減できるよう支援することで、このアプローチをサポートします。
今日のクラウド環境において、可視性なしに迅速な対応は意味をなしません。また、コンテキストなしに可視性を持つことにも意味はありません。
よくある質問
1. クラウドセキュリティとは何を指すのでしょうか?
クラウドセキュリティとは、クラウドインフラストラクチャ、アプリケーション、ID、ワークロード、およびデータを脅威から保護するための技術、ポリシー、管理措置、およびサイバーセキュリティサービスを指します。
2. 最も一般的なクラウドセキュリティのリスクにはどのようなものがありますか?
ID盗用、設定ミス、APIの露出、セキュリティ対策が不十分なワークロード、ランサムウェア攻撃、内部者による脅威、およびクラウド脅威検知の可視性の低さなどが、クラウドセキュリティを導入する際に考慮すべき主なリスクです。
3. 中小企業に最適なクラウドセキュリティプラットフォームとは?
中小企業に最適なクラウドセキュリティソリューションは、ID保護、エンドポイント監視、ワークロードセキュリティ、脅威検知を兼ね備えたものです。また、限られたリソースでも管理しやすいものでもあります。
4. 脅威検知機能を備えた主要なクラウドセキュリティサービスにはどのようなものがありますか?
主要なサイバーセキュリティサービスには、多くの場合、行動分析、ネットワーク可視化、SIEMツール、エンドポイント監視、パケット検査などの機能が含まれています。
5. 医療データ向けのクラウドセキュリティプロバイダーはどのように選べばよいか?
医療機関は、コンプライアンス要件を満たすエンタープライズ向けクラウドセキュリティプロバイダーを選ぶべきです。そのプロバイダーは、強力な暗号化、IDガバナンス、および明確な監査可視性を提供している必要があります。また、継続的な監視と迅速なインシデント調査をサポートしていることも求められます。
6. クラウドセキュリティの柱とは何ですか?
中核となる柱には、IDおよびアクセス管理、データ保護、可視化と監視が含まれます。また、クラウド脅威の検知、コンプライアンス管理、ワークロードのセキュリティも含まれます。さらに、継続的なサイバーセキュリティリスク評価も含まれます。
脅威インテリジェンス:セキュリティ運用パフォーマンス向上の鍵
より深い可視性、より迅速な検知、そしてよりスマートな対応により、セキュリティオペレーションセンター(SOC)の潜在能力を最大限に引き出しましょう。本ホワイトペーパーでは、最新の脅威インテリジェンスがSOCの成熟度をどのように高め、組織が進化し続ける攻撃者の一歩先を行くことをどのように支援するかについて解説します。