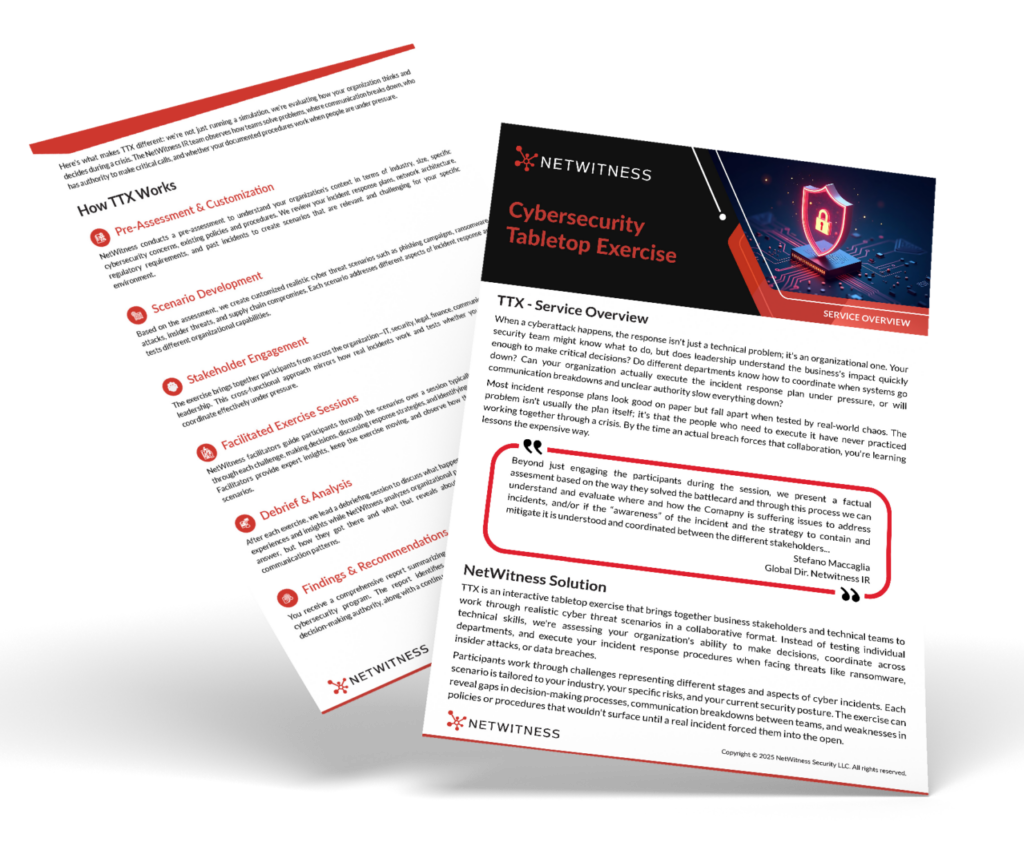
机上演習が真のレジリエンス(回復力)を育む理由とは?
テーブルトップ演習(TTX )は、リスクの低い環境でサイバーインシデントをシミュレーションすることで、チームが意思決定をテストし、プロセスの隠れた弱点を明らかにし、実際の侵害が発生する前に連携を改善することを可能にします。定期的にTTXを実施する組織は、 コミュニケーション、可視性、復旧における重大なギャップを特定し 、インシデントの影響と対応時間を大幅に短縮できることがよくあります。今日の脅威環境において、TTXは 静的な計画を、攻撃が発生した際に真に役立つ実践的な能力へと変革します。
セキュリティ責任者が直面する現実
攻撃者の動きは素早い。しかし、チームが侵害に気付くのは数日後になる。プレッシャーの下で役割分担が曖昧になり、計画の前提が実際に検証されたことがないため、復旧作業は長引く。
テーブルトップ演習は、この課題に直接取り組むものです。ランサムウェアによる重要システムの暗号化、内部者による横方向の移動、サプライチェーンの侵害など、現実的なシナリオを意思決定者に提示しますが、実際の業務に支障をきたすことなく、現実世界への影響リスクも伴いません。チームは意思決定のプロセスを体験し、課題や矛盾点を明らかにし、具体的かつ実行可能な改善策を導き出します。
現在、侵害事故の平均コストは488万ドルに達していますが、対応能力を検証済みの組織では、その影響が大幅に軽減されています。テーブルトップ演習は、体系化されたシナリオに基づく実践を通じて、こうした能力を構築し、インシデント対応の準備態勢を強化します。
机上演習が明らかにすること
サイバーセキュリティに関する机上演習では、いかなる方針文書にも記載されていない運用上の実態が浮き彫りになります。ランサムウェアを想定した机上演習を例に考えてみましょう。攻撃者はすでに重要サーバー上のファイルを暗号化し、データを盗み出しています。参加者は、ビジネス上のプレッシャーが高まる中、被害の封じ込め、通知、復旧について判断を下さなければなりません。
典型的な発見としては、次のようなものがあります:
- OTシステムや経営陣の対応可能時間を考慮していないエスカレーション手順。
- 技術チーム、法務部門、対外関係部門間のコミュニケーションの不備。
- サイバーインシデント対応チームによる、侵害された通信経路での連絡など、運用セキュリティ上の不備。
- 横方向の移動を迅速に検知するための、ネットワーク、エンドポイント、ログデータの相関分析における不備。
- 実際のバックアップおよび復旧能力に見合わない、過度に楽観的な復旧スケジュール。
テーブルトップ演習は、管理された環境下でこうした知見を明らかにします。チームがリアルタイムでのトレードオフに直面し、シミュレーションによるストレス下で仮定が崩れる中で、たった1回のセッションで、数か月にわたる監査よりも多くのことが明らかになることがよくあります。
効果的なテーブルトップ演習の実施方法
まず目的を明確にします。シナリオは、ランサムウェア、内部者による脅威、IT/OTハイブリッド攻撃など、最もリスクの高い脅威に合わせて設定します。
主な手順:
- 部門横断的な参加者(セキュリティ運用、IT、法務、広報、および経営陣)を集める。
- 最新の脅威インテリジェンスを活用し、現実的で組織特有のシナリオを構築する。
- 複雑さやプレッシャーを高める明確な介入を行い、進行を促進する。
- 意思決定、ボトルネック、未解決の疑問をその場で記録する。
- 徹底的な事後検討を行い、観察結果に基づいて優先順位をつけた行動計画を策定する。
危機管理の机上演習を実施する際のベストプラクティスとしては、四半期ごとに実施すること、時間の経過とともに演習の難易度を高めていくこと、そして戦略的な整合性を図るために経営陣を巻き込むことが挙げられます。経験豊富なチームを対象とした上級者向けセッションでは、高度な技術的要素を取り入れたロールプレイを通じて、内部脅威対策プログラムに焦点を当てることができます。
可視性:企業のインシデント対応戦略の強化
単発の演習も有用ですが、定期的な机上演習によるインシデント対応プログラムこそが変革を推進します。これらは、インシデント対応計画の妥当性を検証し、SOC(セキュリティオペレーションセンター)のインシデント対応能力を強化し、大規模なサイバーセキュリティリスクの軽減を支援します。
こうした報告書は通常、エグゼクティブサマリー、調査結果、および短期的・長期的な提言で構成されています。このアプローチを採用した組織では、技術専門家と経営陣間の連携が強化され、インシデント発生時の迅速な対応が可能になっていることが確認されています。
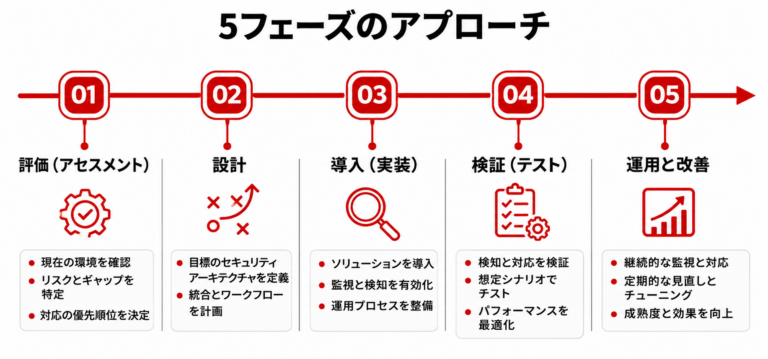
NetWitness IRによるインシデント対応体制の構築
NetWitnessは、エンタープライズ環境向けに特別に設計された技術的な侵害評価/発見サービス、レッドチームテスト、およびテーブルトップ演習(TTX)を通じて、専門家主導のサービスを提供しています。当社の手法では、ネットワーク分析、ログ相関分析、エンドポイントフォレンジック、ホスト可視化を組み合わせた並行調査プロセスを活用し、従来の評価では見過ごされがちな隠れた脅威や対応上の弱点を明らかにします。当社は、侵害評価、レッドチーム演習、テーブルトップシナリオを組み合わせた体系的な方法論を通じてインシデント対応体制を構築し、組織が防御体制を検証し、意思決定プロセスを徹底的に検証し、現実の脅威に対する検知、対応、復旧能力を継続的に向上させることを可能にします。
評価およびテストサービスは、最大限の効果を発揮できるよう構成されています。プロジェクトは通常2~4週間実施され、熟練した専門家が重大な発見事項を即座にエスカレーションし、ステークホルダーへの明確な情報伝達を行い、演習後の徹底的なレビューを実施します。すべてのインシデント対応テーブルトップ演習では、組織固有の現実的なシナリオが採用されており、最終成果物にはエグゼクティブサマリー、詳細な調査結果、戦術的な提言、および戦略的なロードマップが含まれます。
この実践的なアプローチにより、セキュリティ責任者は理論上の計画にとどまらず、実証済みの対応態勢の構築、連携の強化、そしてインシデント対応戦略における測定可能な改善を実現することができます。
まとめ
テーブルトップ演習は、実際の攻撃が発生する前に、攻撃者が悪用するであろう脆弱性を明らかにします。これにより、連携体制を構築し、前提条件を検証し、結果の行方を左右する脅威の検知・対応能力を磨くことができます。
次回のインシデント対応テーブルトップ演習を最優先事項として位置づけましょう。既存の計画を見直し、経験豊富なサービスプロバイダーと連携し、得られた知見を活かして、企業のインシデント対応およびランサムウェア対応計画を一層強化してください。計画的に演習を行う組織ほど、復旧が早く、被害も少なくなります。
よくある質問
1. テーブルトップ演習とは何ですか?
テーブルトップ演習とは、事業運営に支障をきたすことなく、サイバーインシデントの段階的な再現、意思決定、およびインシデント対応アプローチの欠点の特定を行う、議論を中心としたシミュレーション手法です。
2. テーブルトップ演習の実施方法とは?
適切な目標を設定し、適切なシナリオを準備し、適切なチームメンバーを招集し、深刻度を高めていく「インジェクト」を用いて課題について議論し、プロセス全体を記録し、実行可能な計画と改善のスケジュールを策定して締めくくる。
3. 机上演習を効果的に実施するには?
現実感を高め、各部門の従業員が率直に参画するよう促し、段階的に複雑さを増すシナリオを採用し、各机上演習セッションの終了時には、具体的なフォローアップ課題を割り当てる。
4. 危機管理の机上演習を実施する際のベストプラクティスとは何ですか?
経営陣や技術チームを巻き込み、実際の脅威に基づいた現実的なシナリオを活用し、シミュレーション演習中は柔軟に対応し、意思決定の透明性を確保し、得られた教訓をすべて具体的な行動に反映させることです。
5. サイバーセキュリティのテーブルトップ演習サービスを提供している企業はどこですか?
インシデント対応のテーブルトップ演習サービスを提供している主要なサイバーセキュリティプロバイダーがいくつかあり、通常、これらは侵害評価やその他の準備プログラムとセットで提供されています。
6. 机上演習は、SOCのインシデント対応をどのように改善するのでしょうか?
これらは、検知チーム、分析チーム、復旧チーム間の連携を検証し、特定のツールの使用効率を実証し、可視性が不足している領域を特定するのに役立ち、実際のインシデント発生時に、より迅速かつ確実な検知と対応を可能にします。
専門家主導の机上演習を通じて、サイバーインシデントへの対応準備状況を検証しましょう。
- ランサムウェア、データ漏洩、内部者による脅威などのシナリオをシミュレーション
- セキュリティ、IT、法務、経営陣の各チームにわたる対応プロセスを評価
- 役割、責任、インシデントのエスカレーション手順を検証
- 詳細な調査結果と是正措置の指針に基づき、サイバーレジリエンスを向上