はじめに
どの組織も、サイバー攻撃は「起こるかどうか」ではなく「いつ起こるか」の問題であることを認識しています。軽微な混乱と大規模な侵害を分けるのは大抵の場合、たった一つの要素――インシデント対応計画――にかかっています。しっかりと構築された計画は、被害を最小限に抑えるだけでなく、チームの迅速な復旧、証拠の保全、そして将来の脅威に対する防御力の強化にも役立ちます。
重要な点は、今日のセキュリティインシデントは機械並みのスピードで展開するということです。明確で事前の訓練を経た計画がなければ、最も先進的なSOCでさえ、調整、連絡、封じ込めに貴重な時間を浪費してしまいます。本ガイドでは、インシデント対応計画の5つの必須ステップを解説し、各フェーズがなぜ重要なのかを説明します。これらはNISTなどのフレームワークや実際の企業経験に基づいており、すべてNetWitness IRチームによる専門家主導のアプローチの視点から解説されています。
インシデント対応計画はなぜ重要なのか?
堅固なサイバーセキュリティインシデント対応計画には、以下の3つの役割があります。
- 運用面および財務面への影響を軽減します。
- 事後分析のためにデジタルフォレンジック証拠を保全します。
- 得られた教訓を通じてセキュリティ体制全体を強化します。
NISTの「コンピュータセキュリティインシデント対応ガイド(SP 800-61)」は、IR計画の構築における世界的な基準であり続けていますが、その真価は自社の独自のビジネス環境に合わせて適応させることにあります。NetWitness IRは専門家が主導するカスタマイズされた支援を通じて、この点において卓越した能力を発揮します。
インシデント対応計画は、2026年の規制要件を反映しなければならない
インシデント対応は、もはや単なる運用上の課題ではありません。規制要件により、適時の調査、文書化、および情報伝達が、対応プロセスの不可欠な要素となりつつあります。
SECのサイバーセキュリティ開示規則の対象となる組織の場合、重要なサイバーセキュリティインシデントが発生したときは、通常、当該組織がインシデントを重要であると判断してから4営業日以内に、フォーム8-Kの項目1.05に基づく届出を行う必要があります。この要件は、単にインシデントが発見された時点ではなく、重要性の判断に連動しています。
NIS2の適用対象となる組織においては、重大なインシデントが発生した場合、その事実を把握してから24時間以内に早期警告を行い、その後72時間以内にインシデント通知を行う必要があります。また、通常、1か月以内に最終報告書を提出することが求められます。
このため、文書化されたインシデント対応フレームワークは、単なる技術的な手順書以上の役割を果たします。チームには、時間的制約の下で、何が起きたかを特定し、影響を評価し、証拠を保全し、関係者と連携し、信頼性の高いインシデント情報を作成する能力が求められます。
インシデント対応計画の5つの重要なステップ
ステップ1:準備 – 効果的な対応の基盤
- 目的:効果的な対応に必要な人材、プロセス、技術、およびリソースを整備する。
- 主な活動:役割の定義、資産の可視性の維持、対応能力の検証、通信チャネルの確立、およびセキュリティデータソースの検証。
- 責任者:インシデント対応チーム、セキュリティ部門の責任者、SOC、IT部門、および指定された事業部門の関係者。
- 期待される成果:組織は、インシデント発生時に各チームがどのように対応すべきかを明確に定義した、検証済みかつ文書化されたセキュリティインシデント対応計画を整備している。
準備とは、サイバーインシデントが発生する前から、組織がどれほど対応できる体制を整えているかを示すものです。
このステップには、インシデント対応チームの編成や役割の定義から、SIEM、NDR、EDR、SOARといったツールの統合とテスト実施に至るまで、あらゆる事項が含まれます。チームは最新の連絡先リスト、あらかじめ定義されたコミュニケーションチャネル、そして重要なプレイブックへの迅速なアクセス手段を確保しておく必要があります。
主なアクション:
- ガバナンスを確立し、インシデント対応の責任者を明確に割り当てる。
- 攻撃対象領域を把握するために、資産インベントリを維持する。
- 定期的にテーブルトップ演習やレッドチーム演習を実施する。
- エンドポイント、ネットワーク、クラウド環境全体でのデータ可視性を検証する。
- 侵害テストやその他の評価を活用してプログラム内の脆弱性を特定する。
最もよく運営されているセキュリティプログラムでは、インシデント対応を専門とする第三者機関とのインシデント対応リテイナー契約を義務付けることがよくあります。効果的な契約プログラムでは、上記のテーマに関して、第三者機関と組織内のリソースを統合します。NetWitnessは専門家が率いる独立したインシデント対応チームを擁しており、組織がインシデント対応計画(IRP)の策定、検証、活用を行うのを支援します。
ステップ2:特定 – インシデントの検出と確認
- 目的:不審な活動が真のセキュリティインシデントであるかどうかを判断し、その範囲を特定すること。
- 主な活動:アラートの優先順位付け、セキュリティデータの相関分析、インジケーターの検証、および証拠の記録。
- 担当者:SOCアナリスト、セキュリティ運用チーム、インシデント対応チーム、および脅威インテリジェンスチーム。
- 期待される成果:インシデントの発生が確認され、その範囲、深刻度、および潜在的な影響について初期的な把握がなされること。
特定とは、異常な活動を迅速に検出し、その正当性を確認し、その範囲を特定することです。
アラートが必ずしもインシデントであるとは限りません。アナリストは、誤検知と真の脅威を区別する必要があります。この作業が早ければ早いほど被害は軽減されます。堅牢なインシデント対応計画のフレームワークでは、アラートの優先順位付けの方法や、「セキュリティインシデント」とみなされる条件が定義されています。
特定に関するベストプラクティス:
- SIEMおよびNDRツールを使用してアラートを相関分析し、ノイズを低減します。
- 脅威インテリジェンスのフィードを使用して不審な指標を検証します。
- タイムスタンプ付きの証拠を用いてすべての潜在的なインシデントを記録します。
最も効果的なSOCは、ネットワーク、エンドポイント、クラウドワークロードからのデータを相関させることで統合された可視性を確保しています。NetWitnessプラットフォームのようなNDRソリューションは行動分析とコンテキスト相関を通じて、アナリストが日常的なアラートと優先度の高い脅威を区別できるようにすることでこの段階を強化します。
ステップ3:封じ込め – 被害の拡大防止
- 目的:調査に必要な証拠を保全しつつ、インシデントの拡大を防ぐこと。
- 主な対応策:影響を受けたシステムの隔離、アクセス制限、一時的な対策の実施、および揮発性証拠の保全。
- 責任者:インシデント対応担当者、SOCチーム、ネットワークおよびエンドポイントセキュリティチーム。必要に応じてIT部門の支援を受ける。
- 期待される成果:脅威が封じ込められ、さらなる被害が最小限に抑えられ、調査に必要な重要な証拠が保全されること。
封じ込めは影響を受けたシステムを隔離し、インシデントの拡散を防ぐことに重点を置きます。
封じ込めには、侵害されたエンドポイントの切断やネットワークアクセスの制限などの措置が含まれます。 攻撃者から気づかれないようにしつつ、その目的を果たせないようにすることが目的であるため、封じ込め戦略にはより繊細な対応が求められる場合があります。
封じ込めに関するインシデント対応のベストプラクティスには、以下のものが含まれます。
- 感染したシステムをセグメント化して、ラテラルムーブメントを阻止する。
- 一時的にファイアウォールのルールやブロックリストを適用する。
- システムをリセットする前に、フォレンジック分析のために揮発性データを保存する。
戦略的には、このフェーズはスピードと可視性に依存します。NetWitness Incident Responseは、対応担当者が侵害されたシステムを迅速に隔離すると同時に、さらなる分析のための重要な証拠を保存することを支援し、即時対応と事後分析の両方を可能にします。
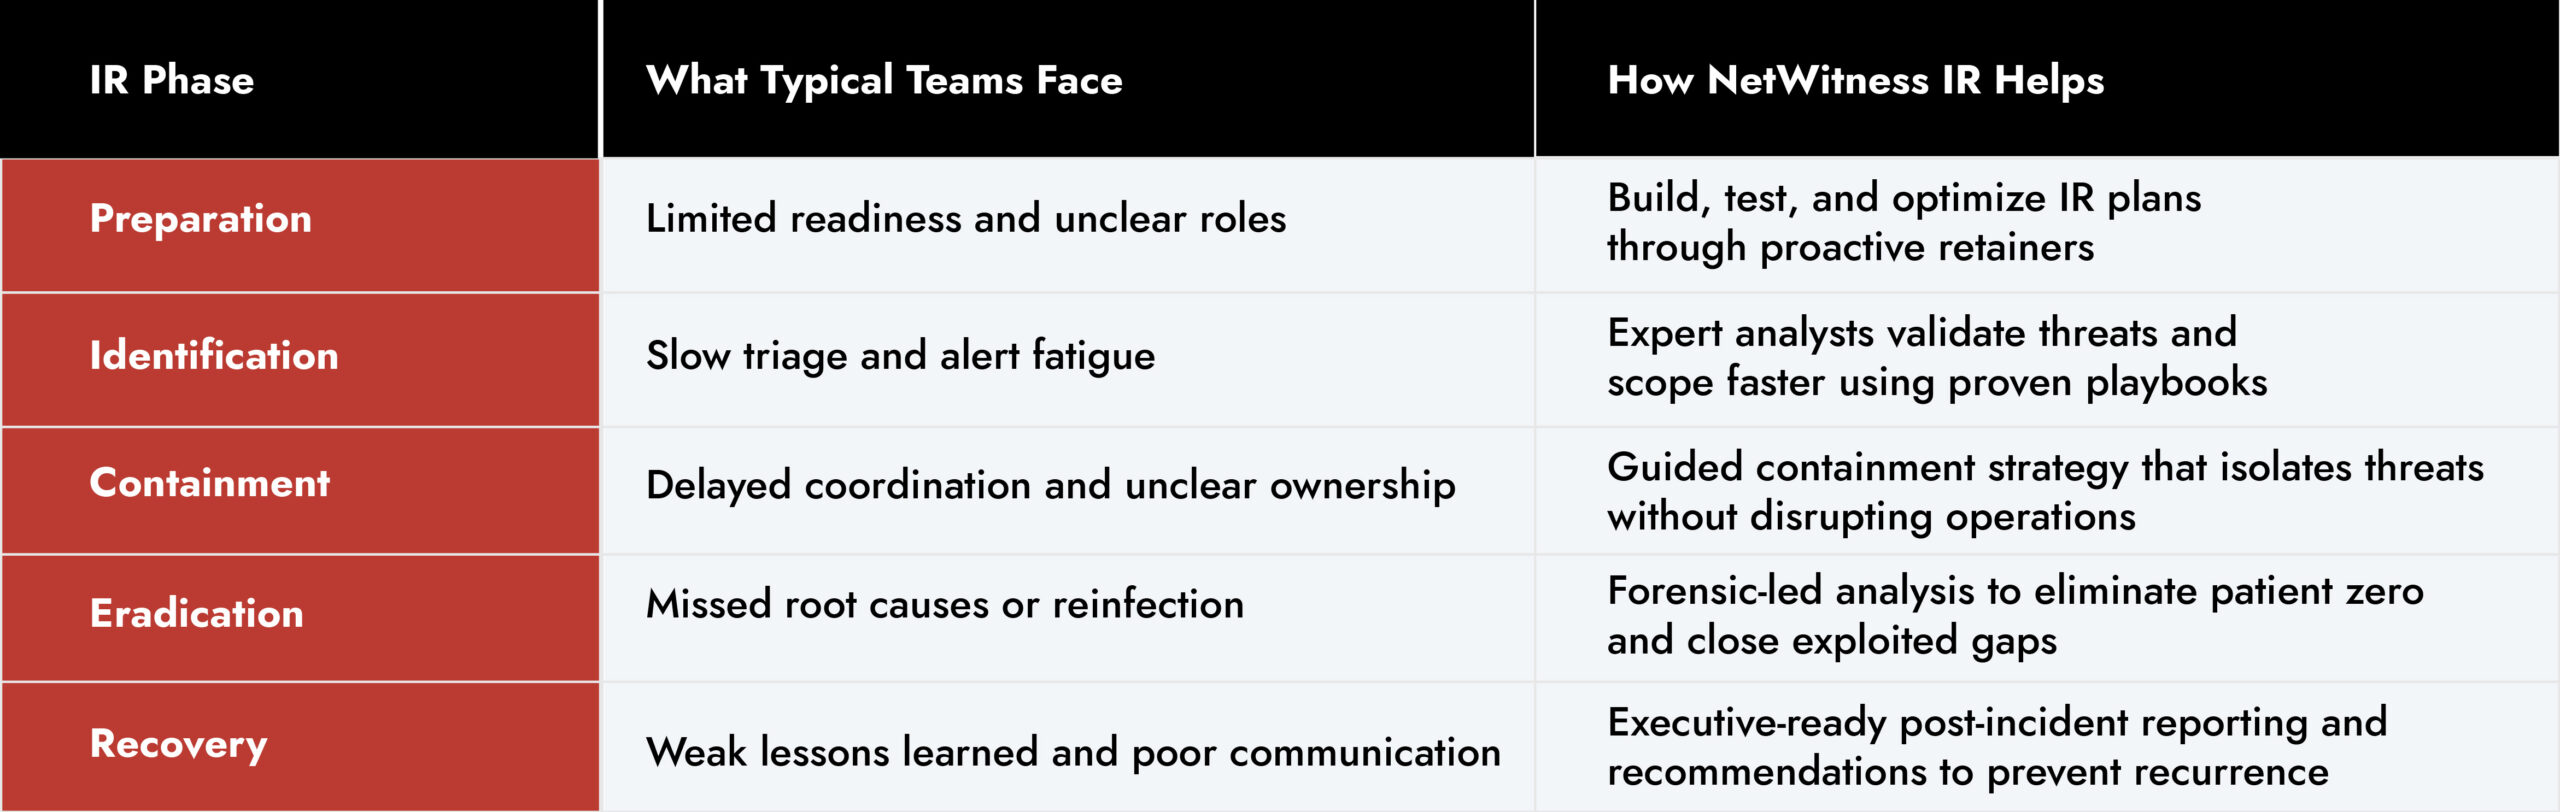
NetWitness IRがインシデント対応の各段階をどのように加速させるか
ステップ4:根絶と復旧 – 信頼と業務の回復
- 目的:インシデントの根本原因を排除し、影響を受けたシステムを安全に通常運用に戻すこと。
- 主な活動:マルウェアの除去、悪用された脆弱性の修正、影響を受けたシステムの再構築、クリーンなバックアップからの復元、および復旧後の環境の監視。
- 責任者:インシデント対応担当者、IT運用部門、セキュリティチーム、システム所有者、および関連する事業関係者。
- 期待される成果:脅威が排除され、影響を受けたシステムが復旧し、安心して運用を再開できる状態になること。
「根絶」は侵害の根本原因を取り除くものであり、「復旧」はシステムを安全に復元して正常な運用を確認することに重点を置きます。
脅威を隔離した後、対応チームは「患者ゼロ(最初の感染源)」を特定し、事象のタイムラインを作成し、マルウェアを除去し、悪用された脆弱性を修正し、クリーンなバックアップを使って復元します。システムがオンラインに戻った後は、侵害の痕跡が残っていないか綿密に監視する必要があります。
この段階のチェックリスト:
- 脆弱性スキャンを実施し、悪用されたシステムにパッチを適用する。
- 侵害されたサーバーを再構築するか、エンドポイントのイメージを再作成する。
- 継続的な監視とテストにより復旧の有効性を検証する。
- 経営陣や関係者に状況の進捗を報告する。
企業チームは、駆除の成功を検証するために、高度な分析や履歴データの相関分析を統合することが多く、これらはNetWitnessプラットフォームのような製品によってサポートされています。
ステップ 5:インシデントを教訓に変える
- 目的:何が起きたかを把握し、その知見を活用して今後の検知および対応を改善すること。
- 主な活動:インシデント後の検証を実施し、証拠やコミュニケーション上の課題を分析し、プレイブックや検知ルールを更新し、特定されたTTPについてチームを訓練する。
- 責任者:インシデント対応チーム、SOC、セキュリティ部門のリーダー、IT部門、および当該インシデントに関与したその他の関係者。
- 期待される成果:得られた教訓を文書化し、将来のインシデント対応計画、検知能力、および対応態勢の強化に活用する。
インシデント対応計画の最終ステップは、何が起こったのか、なぜ起こったのか、そして次回どのように防止すべきかを分析することです。
このフェーズでは、危機を組織の成熟に向けたきっかけへと転換します。インシデント後の事後検証は必須であり、技術チームから経営陣に至るまで、すべての主要な関係者が参加する必要があります。
推奨されるアクション:
- 解決から 2 週間以内に事後検証を実施する。
- ログ、コミュニケーションの齟齬、意思決定のポイントを検証する。
- 調査結果に基づきプレイブックと検知ルールを更新する。
- 新たに特定された戦術、手法、手順(TTPs)についてチームを訓練する。
教訓を体系的に文書化する組織は、着実にレジリエンスを構築します。多くの組織ではこのフェーズを脅威インテリジェンスプログラムと統合し、新たな知見が検知モデルと将来のインシデント対応体制の両方を強化するよう確保しています。
インシデント対応計画の責任者は誰か?
インシデント対応計画の責任は、特定の個人や単一のセキュリティツールにのみあるわけではありません。通常、インシデント対応チームが対応を統括しますが、インシデントの内容によっては、セキュリティ部門の責任者、SOCアナリスト、ITチーム、法務部門、広報部門、および経営陣のステークホルダーにも、それぞれ定められた役割が割り当てられる場合があります。
サイバーセキュリティインシデント対応計画の維持管理を担当する個人またはチームは、役割分担、エスカレーション手順、連絡手順、および技術的な対応措置が常に最新の状態に保たれ、テストされていることを確認する必要があります。
インシデント対応における主要な役割 –
- CISO またはセキュリティ責任者:監督を行い、ガバナンスを確立し、影響の大きいセキュリティ上の意思決定を行うか、上層部へエスカレーションする。
- インシデント対応チーム:調査、封じ込め、根絶、復旧活動を調整する。
- SOC アナリスト:アラートを監視し、不審な活動を調査し、確認されたインシデントを上層部へエスカレーションする。
- IT およびインフラチーム:システムの隔離、是正措置、復旧、および回復を支援する。
- 法務およびコンプライアンスチーム:規制、契約、プライバシー、および通知に関する要件について助言を行う。
- 広報および経営陣:インシデントがビジネスに重大な影響を及ぼす場合、社内外への情報発信を管理する。
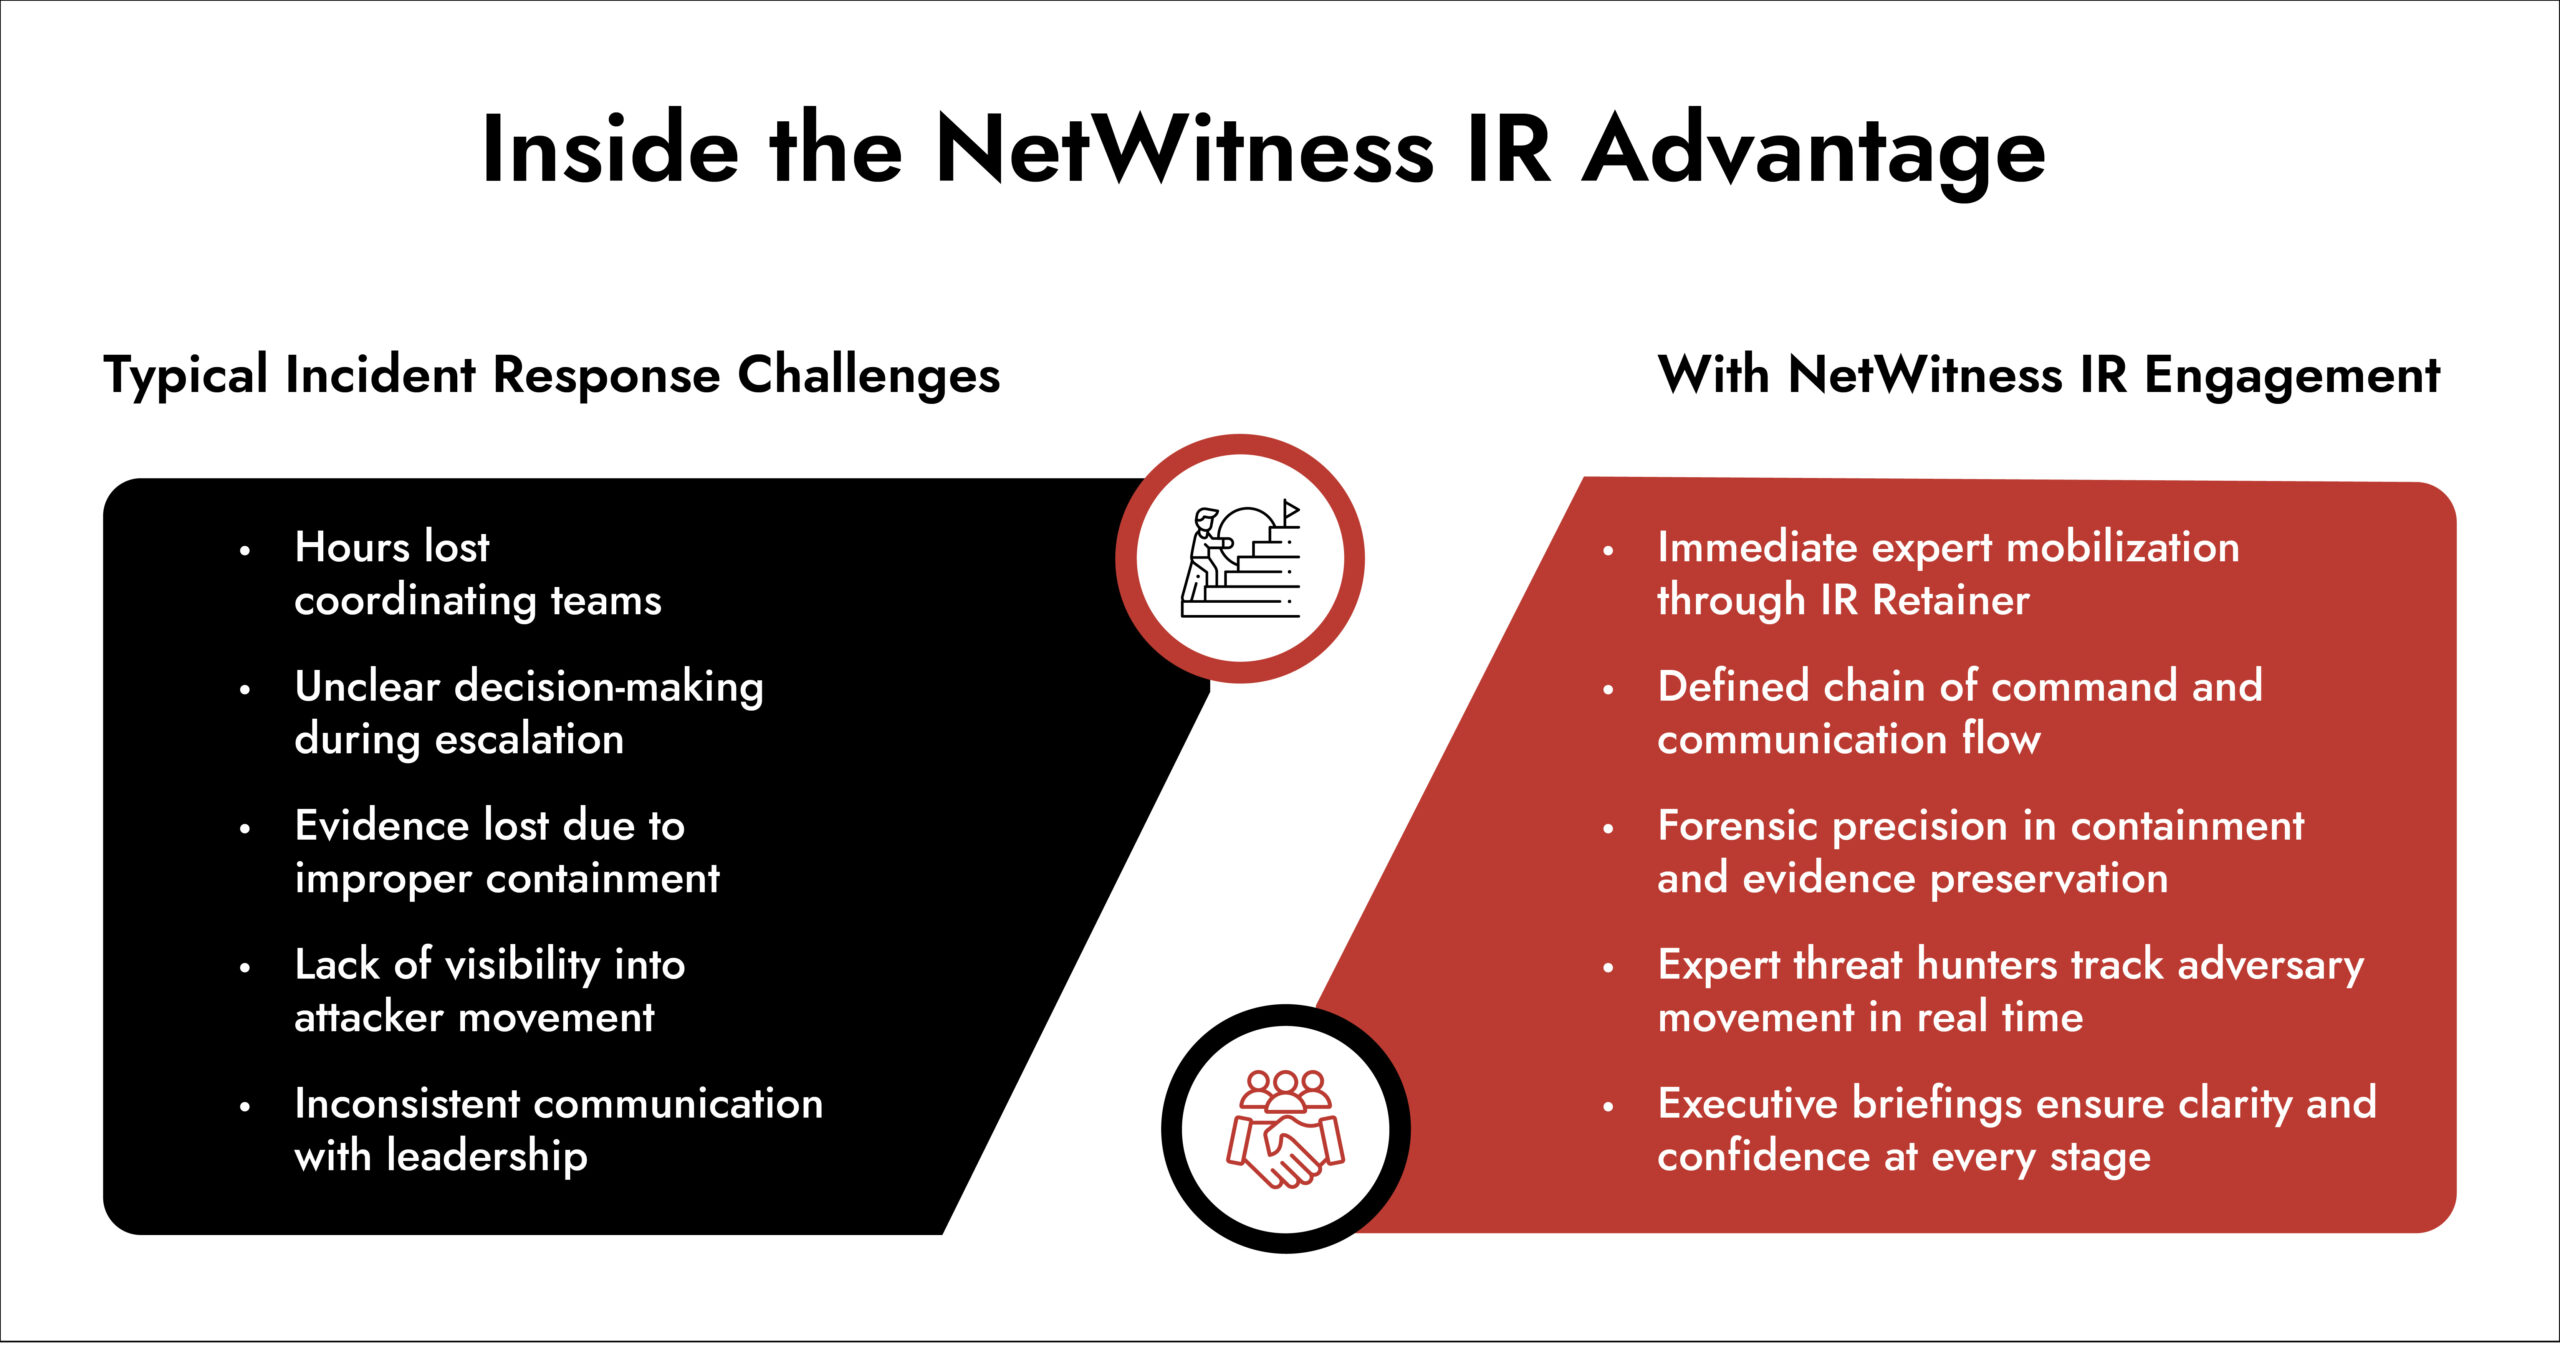
文書化されたインシデント対応手順では、インシデントが発生する前に、これらの責任を明確にしておく必要があります。また、封じ込め措置を承認できるのは誰か、誰に通知する必要があるか、そして外部のインシデント対応の専門家をいつ関与させるべきかを定義しておく必要があります。
まとめ
効果的なインシデント対応計画は、決して固定されたものではありません。ビジネス、脅威の状況、技術スタックの変化に合わせて進化していくものです。その目的は単に事後対応を行うことではなく、事態を予測し、準備を整え、回復力を高めることにあります。
一秒を争う状況では、可視性と連携が最も重要となります。インテリジェントな検知、徹底的な調査、そして専門家主導のインシデント対応サービスが融合し、明確な成果をもたらします。
実績あるフレームワーク、規律、そして経験に基づいて構築されたNetWitness IRは、独立した専門家主導の予防かつ事後対応を備えたインシデント対応サービスを提供します。 侵害が発生するのを待つのではなくNetWitness IRを活用して重要なシステムを保護し、あらゆるセキュリティインシデントを戦略的優位性へと転換してください。