

適切な脅威検知・対応ソリューションを選定するためのチェックリスト
脅威検知・対応機能を評価する際には、6つの重要な要素を考慮する必要があります。これらの要素は以下の通りです。
- 企業内におけるソリューションの可視性;
- 脅威の検知と分析;
- 脅威の追跡に役立つハンティング機能;
- インシデント対応プロセス;
- SOCツールセットの統合および長期的な拡張性。検討中のソリューションがこれら6つの要素をすべて満たしている場合、サイバーセキュリティにおいてより優れた脅威検知および脅威対応を実現できるでしょう。
はじめに
今日のセキュリティチームは、膨大な数のツール、テレメトリ、アラートを自由に活用できます。しかし、多くの組織では、攻撃が通常の業務に深刻な支障をきたす前に、それを検知・防止できるかどうかを依然として把握できていません。
この基本的な疑問に答えることの難しさが、脅威検知・対応ソリューションへの投資を際限なく押し上げ続けています。企業は数多くのセキュリティ情報源からデータを収集していますが、その多くは依然として、クラウド、エンドポイント、ネットワーク、アイデンティティ、およびオペレーショナルテクノロジー(OT)領域に対する明確な可視性を欠いています。
ハッカーたちは、こうした可視性のギャップを悪用します。例えば、ランサムウェアグループは、アラームがエンドポイント、クラウドワークロード、あるいはネットワーク機器のいずれから発生したかなどには関心がありません。彼らが気にするのは、そのアラームが防御担当者を十分に混乱させ、攻撃を成功させられるかどうかだけです。
したがって、適切な脅威検知・対応ソリューションの選択は極めて重要です。可視性を高め、調査を迅速化し、脅威ハンティングを支援し、インシデント対応を強化するプラットフォームが必要です。そうでなければ、ツールキットにまた一つ、役に立たないダッシュボードを追加するだけになってしまいます。
このチェックリストは、現代のセキュリティ運用に実際に役立つ機能に焦点を当て、より賢明な意思決定を支援します。
最新の脅威検知・対応ソリューションに、なぜ異なる評価アプローチが必要なのか
多くの企業では、すでに多数のセキュリティツールを導入しています。問題はデータの収集ではなく、そのデータを有用な情報に変換することにあります。
米国国立標準技術研究所(NIST)によると、監視、早期検知、そしてタイムリーな対応は、サイバーセキュリティにおいて極めて重要な要素である。
脅威検知・対応システムに関しては、実際の運用におけるその有効性を念頭に置くべきである。
- 脅威の早期検知
- アナリストの作業負荷の軽減
- 調査速度の向上
- インシデント対応の連携強化
- ハイブリッド環境全体にわたる可視性の向上
- 攻撃者の潜伏時間の短縮
プラットフォームは、チームが以下の質問に答えられるよう支援すべきです:
- 何が起きたのか?
- どのようにして起きたのか?
- どのような資産が影響を受けたのか?
- 今後どうすべきか?
そのソリューションがこれらの質問に効率的に答えられない場合、実際のインシデント発生時には対応に苦慮することになるでしょう。
脅威検知・対応ソリューションに関するエンタープライズ向けチェックリスト
1. 当該プラットフォームは、環境全体にわたるエンタープライズレベルの脅威検知機能を提供していますか?
可視性は、依然として効果的なセキュリティの基盤です。
ソリューションは、以下の領域にわたるテレメトリデータを収集し、相関分析を行う必要があります:
- ネットワーク
- エンドポイント
- クラウド環境
- ID管理システム
- メールインフラ
- OTおよびIoT環境
- すでに導入済みのセキュリティツール
多くの攻撃は、反応を引き起こすまでに複数のドメインを横断して進行します。
例を挙げると:
攻撃者はフィッシングによって認証情報を入手し、ネットワーク内で横方向に移動してクラウドアプリケーションにアクセスし、データを盗み出します。
エンタープライズレベルの脅威検知体制が整っていなければ、組織は攻撃の全容を把握することができません。
評価チェックリスト
- ネットワーク可視性
- エンドポイントのテレメトリ
- クラウドワークロードの監視
- IDの監視
- OTおよびIoTのサポート
- サードパーティ製ツールとの連携
2. 脅威検知プラットフォームは、複数の情報源にわたるデータを相互に関連付けられるか?
データ量が多いからといって、必ずしもセキュリティが向上するわけではありません。
効果的な脅威検知プラットフォームは、複数の情報源からのアクティビティを相互に関連付け、不審な行動に関するコンテキストを提供します。
以下のような機能があるか確認してください:
- クロスドメイン分析
- 行動分析
- 脅威インテリジェンスの充実
- 攻撃チェーンの再構築
- 調査のタイムライン
アナリストは、数十ものデータポイントを手作業でつなぎ合わせることなく、アラートから根本原因の特定へとスムーズに移行できるべきです。
チームが攻撃者の行動を早く理解すればするほど、その攻撃を迅速に封じ込めることができます。
3. ソリューションは統合脅威検知に対応していますか?
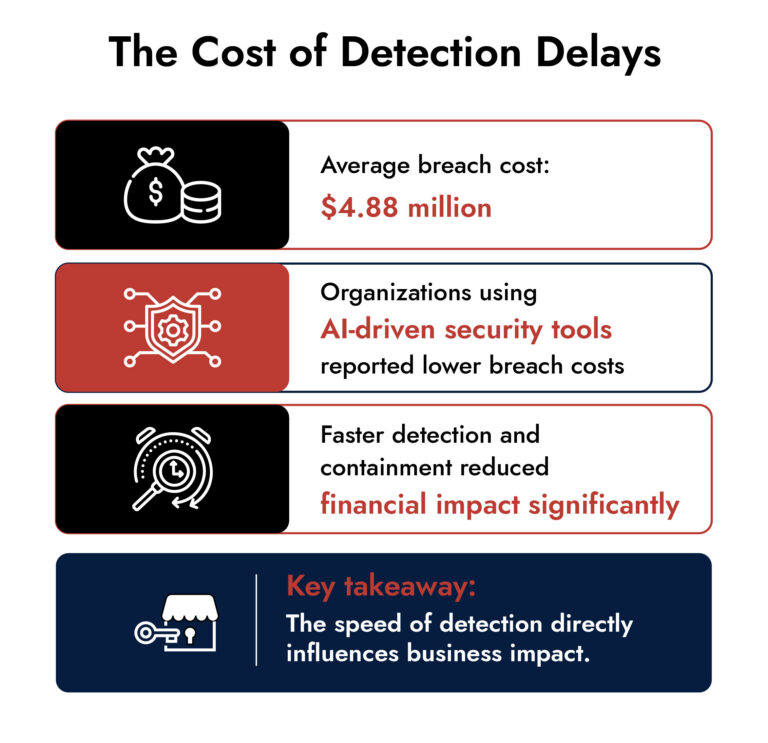
セキュリティチームは、連携が不十分なまま複数のツールを運用していることがよくあります。
統合脅威検知に対する効果的なアプローチとは、一貫性のある運用フレームワークの中で、データ、分析、調査、および対応ワークフローを統合するものです。
そのメリットは以下の通りです:
- 死角の減少
- アラート疲労の軽減
- 優先順位の付け方の改善
- 調査の迅速化
- アナリストの効率向上
ソリューションを評価する際は、アナリストが統一されたインターフェースから、ネットワーク、エンドポイント、クラウド、およびユーザーのアクティビティを調査できるかどうかを確認してください。
データセット間を横断的に分析できる機能があれば、調査時間を大幅に短縮できます。
4. 脅威ハンティングツールの精度はどれほどか?
すべての攻撃が、信頼度の高いアラートを発生させるわけではありません。
多くの高度な攻撃者は、従来の検知閾値を下回るよう意図的に行動しています。
そのため、積極的な脅威ハンティングが不可欠となります。
優れた脅威ハンティングツールを使えば、アナリストは以下のことが可能になります:
- 過去のテレメトリデータを検索する
- 異常を調査する
- カスタム検知ロジックを構築する
- 侵害の兆候を検証する
- 攻撃者の行動パターンを分析する
テレメトリデータがどのくらいの期間アクセス可能であるかを検討してください。
豊富なセキュリティデータを長期間にわたって保持するプラットフォームは、限られたイベントの概要のみを保存するプラットフォームよりも、調査上の価値が高くなります。
評価チェックリスト
- 過去の可視性
- 脅威ハンティングのワークフロー
- 高度な検索機能
- カスタム検出
- 脅威インテリジェンスの統合
5. そのソリューションはインシデント対応業務を強化しますか?
検知だけを行っても、対応が伴わなければリスクが生じます。
強力な脅威検知・対応ソリューションは、調査を効率化し、迅速な封じ込めを支援します。
インシデント対応を加速させる以下の機能に注目してください:
- ケース管理
- 捜査用ワークスペース
- 証拠収集
- 対応の調整
- ワークフローの自動化
- フォレンジック分析
ランサムウェア攻撃が発生した際、数分単位の対応が重要となります。
攻撃者が環境内を動き回り続けている間、アナリストは連携していないシステム間を行き来して時間を無駄にしてはなりません。
このプラットフォームは、チームが検知から調査、そして封じ込めへと自然な流れで移行できるよう支援すべきです。
6. アナリストはアラート以上の調査を行うことができるか?
セキュリティアラートは、調査の始まりに過ぎません。
多くの組織では、検知ツールが効果的にアラートを生成する一方で、実際に何が起きたかを理解するためのコンテキストが限られていることに気づいています。その結果、アナリストはプラットフォーム間を移動したり、証拠を収集したり、手作業でイベントを再構築したりすることに貴重な時間を費やしています。
脅威の検知・対応ソリューションを評価する際は、そのプラットフォームが単なるアラート生成だけでなく、インシデントの包括的な調査をサポートしているかどうかを確認してください。
評価すべき主な機能には、以下のものが含まれます:
- 攻撃のタイムラインを完全に再構築
- 過去のテレメトリデータへのアクセス
- セッションレベルの可視化
- フォレンジック調査のワークフロー
- 証拠の収集と保全
- 根本原因の分析
- ネットワーク、エンドポイント、クラウド、ログを横断したクロスドメイン調査
たとえば、アラートによって不審な認証情報の使用が検出された場合、アナリストは攻撃の全経路を追跡し、横方向の移動活動を把握し、影響を受けたシステムを特定し、データの持ち出しが発生したかどうかを判断できる必要があります。
強力な脅威検知プラットフォームがあれば、セキュリティチームは「何がアラートを引き起こしたのか」だけでなく、「攻撃の前、最中、後に何が起きたのか」という疑問にも答えられるようになります。
この違いこそが、アラート中心のツールと真の調査プラットフォームを分ける要因となることがよくあります。
チェックリストの追加項目
チェックリストのセクションに、以下を追加してください:
✓ 攻撃のタイムラインの再構築
✓ 過去のテレメトリデータの保存
✓ フォレンジック調査能力
✓ 証拠の保全
✓ ドメイン横断的な調査
✓ 根本原因分析の支援
企業評価スコアカード
| 機能 | 重要性 |
| エンタープライズ向け脅威検知 | 重要 |
| 統合脅威検知 | 重要 |
| 脅威ハンティングツール | 高い |
| インシデント対応ワークフロー | 高い |
| 拡張性 | 高い |
| 連携機能 | 高い |
| アナリストとしての経験 | ミディアム |
| 報告・コンプライアンス | ミディアム |
組織は、単なる機能の数よりも、業務の効率性を優先すべきである。
7. そのソリューションはセキュリティオペレーションセンター(SOC)のパフォーマンスを向上させるか?
テクノロジーは、アナリストの業務効率を高めるべきである。
優れたSOC向け脅威検知ツールは、チームが延々と続くアラートではなく、優先度の高い脅威に集中できるよう支援する。
そのプラットフォームが以下の点を改善するかどうかを評価する:
- 平均検出時間(MTTD)
- 平均対応時間(MTTR)
- アラートの優先順位付け
- 調査の効率
- アナリストの生産性
強力なソリューションにより、アナリストはアラートの管理に費やす時間を減らし、重要な脅威の調査により多くの時間を割くことができるようになります。
まさにこの点において、最新のセキュリティオペレーションセンター(SOC)ツールは、目に見える価値を生み出しています。
現代の脅威検知・対応戦略に求められる要素
企業は、分析、調査、対応など、多角的な視点からの可視性を提供する包括的なセキュリティソリューションをますます必要としているため、多くの組織が「NetWitness Threat Detection and Response」のようなプラットフォームを採用し、これらのさまざまなプロセスを一元化しています。ネットワーク、エンドポイント、クラウドサービス、そして多種多様な本番環境ソースからのログにわたる広範なテレメトリデータを収集することで、このようなプラットフォームは単一のビューを提供し、調査やインシデント対応、さらには脅威ハンティングを包括的に支援することが可能になります。
この手法により、運用上のサイロ化が解消され、アナリストに必要なコンテキストが提供されます。これにより、アナリストは社内で攻撃者がどのように動き回っているかを把握できるようになります。
脅威検知・対応ソリューションを評価する際、重要なのは単に新たなセキュリティツールを追加することではありません。むしろ、セキュリティ対策全体の成果を向上させることにあります。
結論
今日の市場には脅威の検知・対応ソリューションが数多く存在しますが、自社のセキュリティ運用部門に最適なソリューションを見つけることが難しいのが現状です。
効果的な成果を上げるためには、評価対象となるセキュリティツールには、可視性、分析、脅威ハンティング、調査、インシデント対応、および拡張性といった重点領域が網羅されている必要があります。
組織がこれらの重点分野に十分な注意を払えば、そうでない場合よりも迅速に脅威を特定・調査し、タイムリーに対応するという利点を得ることができます。
ソリューションの選定にあたっては、評価チェックリストを作成し、セキュリティ運用チームと連携し、評価対象の各ソリューションが攻撃シナリオにどの程度適切に対応できるかをテストする必要があります。さらに、選定するソリューションは、単に脅威の存在を警告するだけにとどまらないものでなければなりません。
最も効果的な脅威検知・対応ソリューションは、単にアラートを生成するだけにとどまりません。アナリストが攻撃のタイムラインを再構築し、過去の証拠を用いてインシデントを調査し、侵害の全容を把握するのを支援します。脅威がますます巧妙化するにつれ、調査能力は検知精度と同様に重要になってきています。
よくある質問
1. 中小企業にとって最適な脅威検知・対応ソリューションとはどのようなものですか?
中小企業にとって最適な脅威検知・対応ソリューションとは、セキュリティ担当者のリソースをほとんど、あるいはまったく必要とせずに、可視化、検知、インシデント対応を実現できるものに重点を置いたものです。そのソリューションが自社の要件に合っているかどうかを判断する際に注目すべきポイントとしては、拡張性、導入の容易さ、脅威の検知能力などが挙げられます。
2. エンタープライズセキュリティにおいて、最も評価の高い脅威検知・対応プラットフォームにはどのようなものがありますか?
ほとんどのエンタープライズレベルのソリューションでは、ネットワーク、エンドポイント、クラウドコンピューティング、ログなど、企業全体にわたる可視性を確保できます。さらに、エンタープライズソリューションの大部分は分析機能を活用しており、脅威ハンティングを実施できるほか、インシデント対応プロセスがソリューションに組み込まれています。したがって、組織は自社のニーズに基づいて任意のエンタープライズレベルのベンダーから選択することができ、アナリストのレビューだけに頼る必要はありません。
3. 医療機関向けの脅威検知・対応ソリューションはどのように選べばよいでしょうか?
医療機関は、臨床システムに対する可視性、コンプライアンス、インシデント対応、脅威ハンティング、およびハイブリッド環境への対応能力といった点を考慮して、脅威検知・対応ソリューションを評価する必要があります。
4. 企業は脅威検知プラットフォームにおいて、どのような機能を評価すべきか?
企業は、脅威検知プラットフォームにおいて、以下の機能を検証すべきである。すなわち、エンタープライズ向け脅威検知、統合脅威検知、脅威インテリジェンスの統合、分析機能、インシデント対応ワークフロー、脅威ハンティング用ツール、拡張性、および既存のセキュリティオペレーションセンター(SOC)ツールとの統合である。
5. 脅威検知ソリューションを選定する際、スケーラビリティが重要なのはなぜですか?
組織の成長に伴い、収集されるテレメトリの量は増え続けています。スケーラブルな脅威検知・対応ソリューションを導入すれば、インフラに大幅な変更を加えることなく、継続的な可視性と調査能力を確保することができます。
6. サイバーセキュリティの検知・対応プラットフォームは、セキュリティ運用をどのように改善するのでしょうか?
最新のサイバー検知・対応システムにより、組織はさまざまなソースからのデータを関連付け、より迅速に対応できるようになり、その結果、攻撃者の潜伏時間を短縮することができます。
検知精度やSOCのパフォーマンスを損なうことなく、アラート疲労を軽減する方法をご紹介します。
本資料では以下の内容を取り上げています:
- 従来の検知モデルが過剰なアラートノイズを生み出す理由
- アラート疲労がSOCの効率やアナリストのパフォーマンスに与える影響
- アラート数を削減し、精度を向上させるための実践的な戦略
- 検知と対応を連携させ、より迅速な成果を得る方法