はじめに
多くのセキュリティチームは、手遅れになるまで自社のログ管理体制に問題があることに気づきません。脅威はすり抜け、アラートは山積みになり、調査は長引きます。ある時点でそれはツールとしての役割を果たさなくなり、ボトルネックとなってしまいます。
そこでセキュリティログ管理ソフトウェアの重要となる、あるいは必要とされるべきです。このソフトウェアは、脅威の特定、調査の実施、コンプライアンス要件の遵守を支える基盤となることを目的としています。しかし、すべてのセキュリティログ管理ツールが、現在の脅威がもたらす規模、速度、複雑さに対応できるよう設計されているわけではありません。
もしチームの負担がすでに重くなっているならば、ワークロードを軽減するどころか、かえって増大させるようなログ管理ソフトウェアはまさに最悪の選択です。
セキュリティログ管理ソフトウェアとは?SOC運用においてなぜ重要なのか
セキュリティログ管理ツールは、ITインフラのさまざまな領域から情報を収集・集約します。これは、リスクの特定、調査の実施、コンプライアンスの確保において極めて重要です。
しかし、すべてのソリューションが、現代のハイブリッドネットワークの規模や複雑さに対応できるわけではありません。適切なセキュリティログ管理ツールは、単なるログの保存にとどまらず、ログの監視を容易にし、分析による深い洞察を提供し、分散環境全体でのログ管理を強化するものでなければなりません。
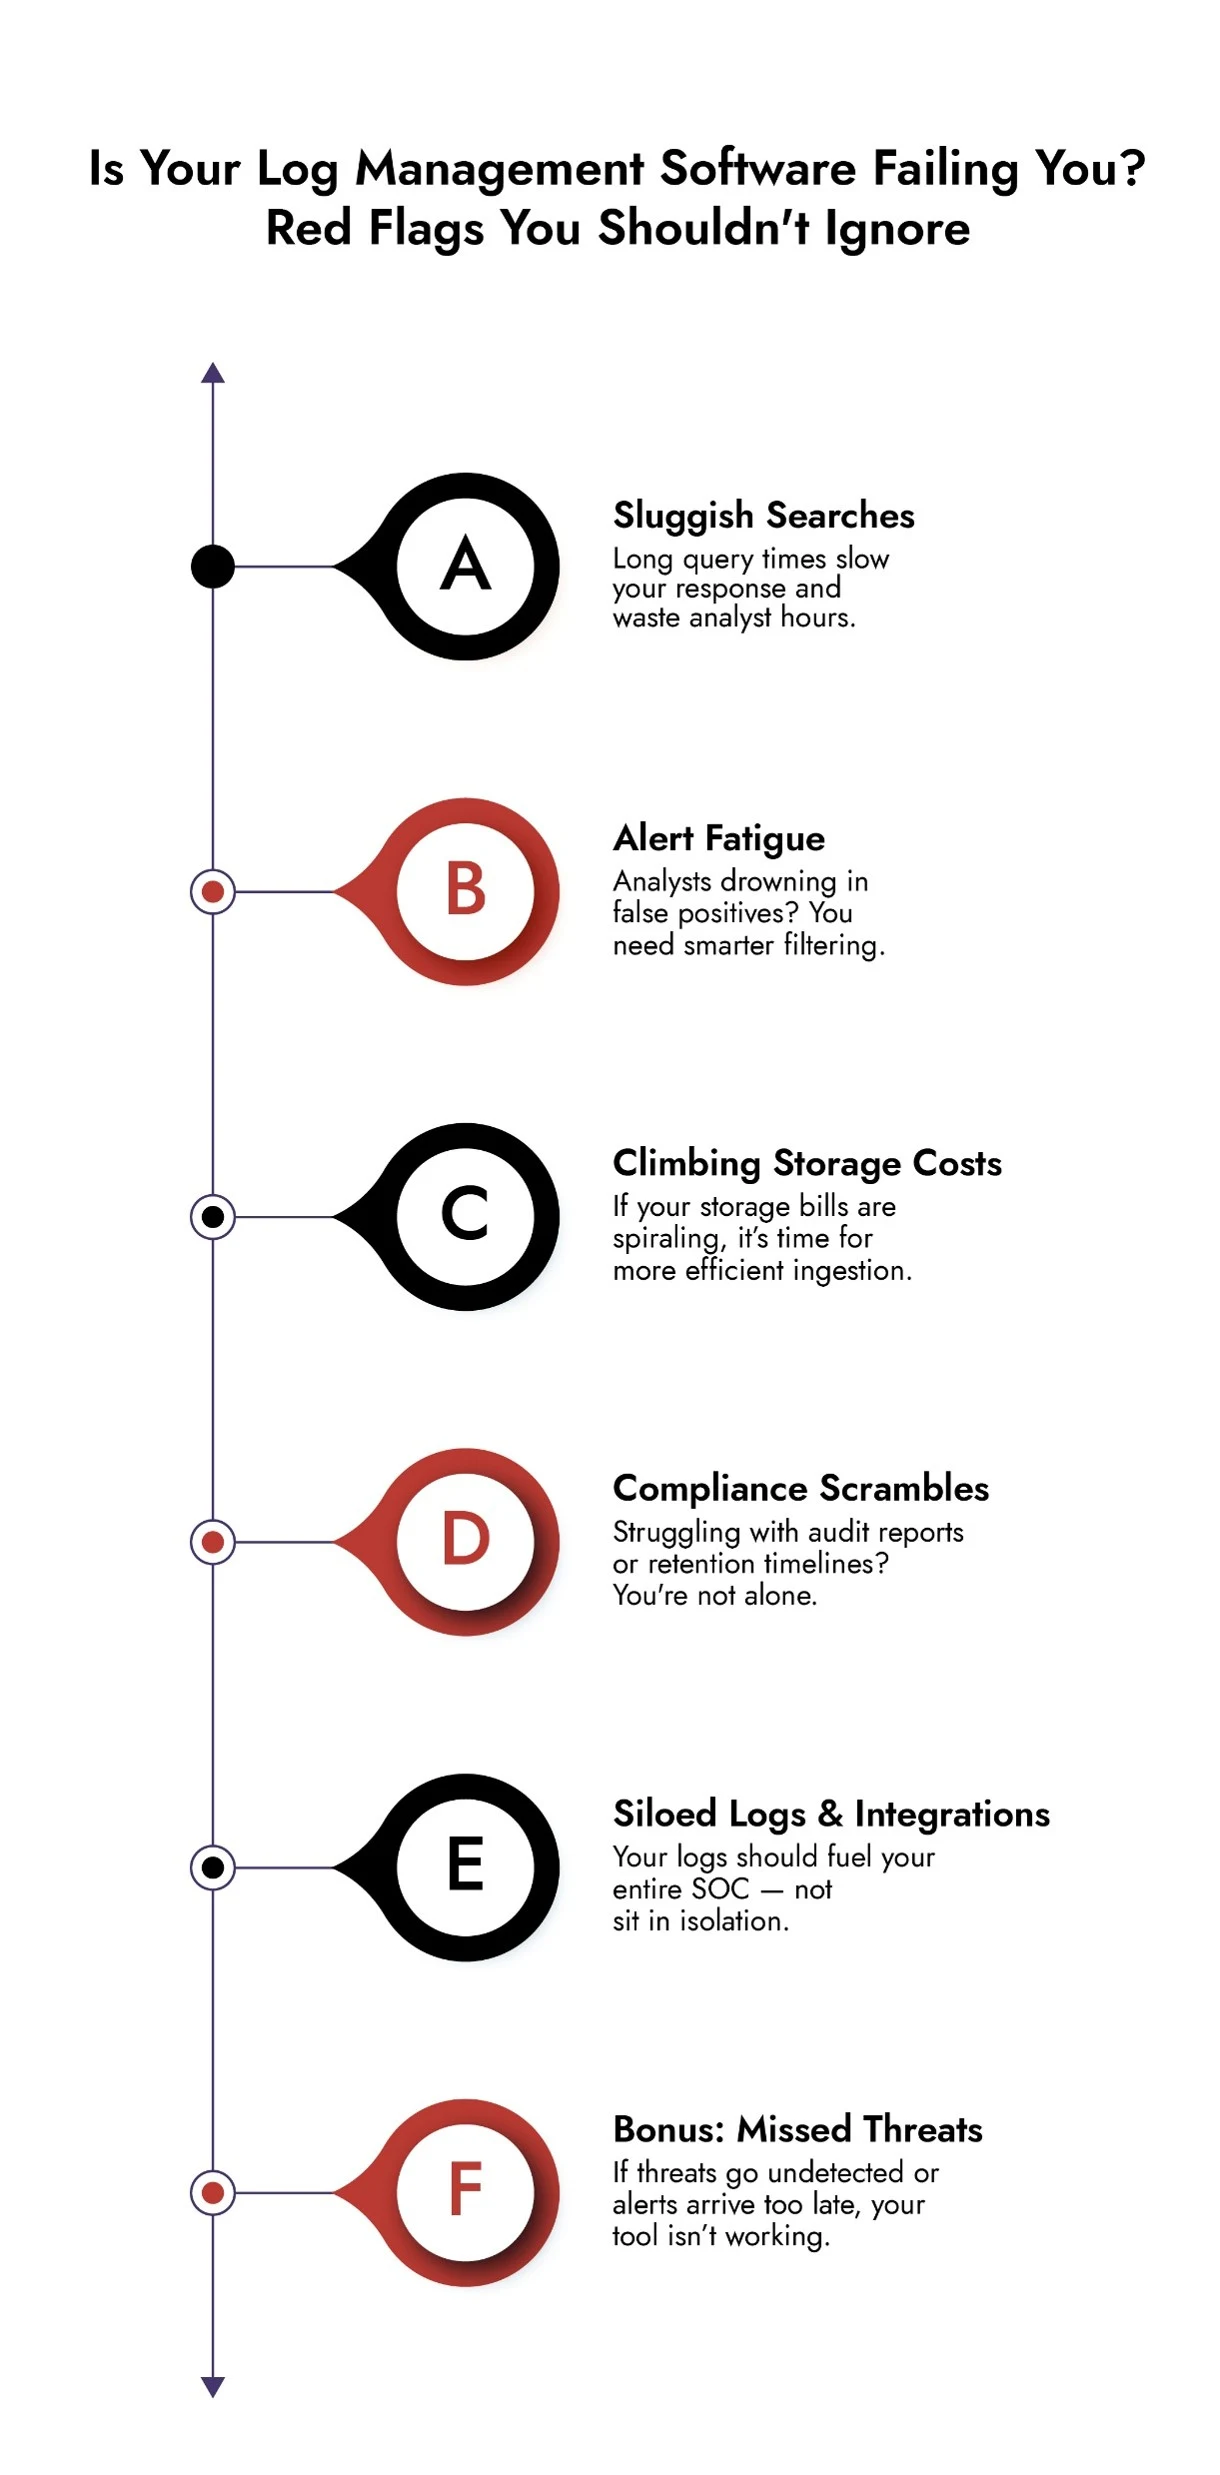
ここでは、セキュリティログ管理システムを更新すべきであるという5つの明確な兆候をご紹介します。
1. 脅威を見逃しているならログ監視に問題がある
ログ管理ツールは適切なシグナルを抽出できて初めて有用です。しかし、旧式のセキュリティログ管理ソフトウェアには、システム間のログを相関分析したり、異常を検知したり、不審な動作をリアルタイムで特定したりする機能が欠けていることがよくあります。
もはやログを収集するだけでは不十分です。コンテキストが必要です。重要なアラートについて把握する必要があります。また問題はツールそのものだけでなく、必要なデータをすべて収集するためにシステムを完全に展開できているかどうかにある場合もあります。カバー範囲に隙間があれば、可視性にも隙間が生じます。
最新のプラットフォームは、ログ監視と高度な分析を組み合わせることでノイズを排除し、脅威が深刻化する前に特定します。
現在のログ管理ソフトウェアが事後的な状況しか表示しないのであれば、すでに遅れをとっていることになります。
2. ログ検索の遅延と応答時間の遅れが業務の足を引っ張っている
インシデント対応において時間はすべてを左右します。チームが検索結果を数分、あるいはさらに悪い場合には数時間も待たなければならないとしたら、それは単に苛立たしいだけでなくて危険な状況です。
プラットフォームの動作が遅い、クエリ機能が限定的、コンテキスト情報が不足しているといった要因はすべて対応を遅らせます。その間に、攻撃者はシステム内でラテラルムーブメントしたり、さらに深く侵入したりする時間を得てしまうのです。
最新のSIEMログソフトウェアは、高速な検索、充実したデータ、ガイド付き調査機能を提供し、対応ワークフローをより迅速かつ的確にします。
アナリストが何が起きたのかを理解するためにログをエクスポートしなければならないようならば、そのツールは彼らにとって役に立っていないと言えます。
3. 非効率なログ管理によるコスト増大
ログが増え、ストレージ容量が増え、請求額も増える。これはよくある落とし穴です。組織が成長するにつれてデータ量も増加し、気づけばセキュリティログ管理ソフトウェアが予算を大幅に超過しないと対応できなくなってしまいます。
クラウド型SIEMの場合、問題はストレージだけではありません。重大なインシデントが発生し、アナリストが負荷の高いクエリを実行すると、コンピューティングコストが急騰し、予期せぬ出費につながります。
従来のツールでは、すべてを保持せざるを得ないか、さらに悪いことに、何を保持すべきか推測しなければならないことがよくあります。また、クラウドワークロードが拡大するにつれて、データ取り込み費用も増加します。新しいプラットフォームは、スマートなフィルタリング、圧縮、そして現代のSOCのニーズに合わせて設計されたスケーラブルなアーキテクチャを活用してログ管理を最適化します。
スペースを節約するためにログを削除したり、コスト削減のために新しいソースの取り込みを先送りしたりしているなら、可視性を犠牲にしていることになります。それは決して許容できないリスクです。
4. ログの監視とレポート作成の不備によるコンプライアンス違反
監査のたびに「火事場のような慌ただしさ」を感じているならば、それはあなただけではありません。今日のコンプライアンス基準を満たすには単にログを保存するだけでは不十分です。保存期間のルール、アクセス制御、監査証跡、そして迅速なレポート作成が必要ですが、これらはいずれも何時間も手作業を要するものであってはなりません。
従来のセキュリティログ管理ツールには、こうした作業を容易にする柔軟性や自動化機能が欠けていることがよくあります。その結果、レポートの提出が遅れたり、要件を満たせなかったり、回避可能なリスクが生じたりします。
最新のセキュリティログ管理プラットフォームは、コンプライアンスのワークフローを自動化し、監査対応可能なレポートを数秒で作成し、規制当局の期待に応えていることを容易に証明できるようにします。監査を辛うじてクリアしているだけだったり、次の監査を恐れているなら、より優れたソリューションが必要です。
5. 連携の問題? セキュリティログ管理ソフトウェアがサイロ化している
SIEMは単独では機能しません。EDR、NDR、ファイアウォール、ID管理ツール、脅威インテリジェンスフィード、オーケストレーションプラットフォームなど、セキュリティスタックの他の要素と連携する必要があります。
もしセキュリティログ管理ソフトウェアが他のツールと連携するために、常にカスタマイズしたスクリプトや手動での回避策を必要とするならば、それはシステムではなく単なるサイロ化されたツールに過ぎません。
こうした相互運用性の欠如は、調査からレポート作成に至るまで、あらゆるプロセスを遅延させます。また、全体にわたって自動化された効率的なワークフロー構築も妨げます。
最新のSIEMは、オープンAPI、モジュール型アーキテクチャ、および統合機能を活用し、あらゆる環境に適合します。もしツールの連携がパズルをガムテープでつなぎ合わせるような感覚なら、現在の環境は更新の時期が来ていると言えます。