

サイバーセキュリティインシデント対応において、NetWitnessが他社と一線を画す点は何か?
組織が、大規模な情報セキュリティインシデントから以前よりも迅速かつ確実に復旧するためには、単に書面化されたタスクリストだけでは不十分です。実際に実世界の攻撃への対応実績を持つ、経験豊富なインシデント対応担当者も必要となります。
NetWitnessが提供する、現場で実証済みのインシデント対応サービスは、長年にわたる実際の調査を通じて開発されてきました。同社のインシデント対応チームは、サイバーインシデントへの対応に精通しており、ランサムウェア、国家主体の侵入、大規模な企業システム侵害に関連する包括的な調査を実施しています。
具体的には、これは体系化されたインシデント対応プロセス、セキュリティ危機に対する即時の対応策を策定するだけでなく、組織の継続的なサイバーインシデント対応計画の改善も可能にする規律あるインシデント対応管理、そしてこのプロセス全体にわたる継続的なサポートへとつながります。
NetWitness インシデント対応サービスの沿革
2012年に設立されたNetWitnessインシデント対応部門は、国家や組織犯罪と関連する者を含む、高度な手口を用いる脅威アクターによって行われた侵入や大規模なデータ侵害の分析に注力しています。
多くの業界や地域においてサイバーセキュリティインシデント対応のリーダーとして認められている当チームは、組織が複雑な侵害被害から回復できるよう支援する体制を整えています。
当社の柔軟なアプローチは、お客様と協力して、既存の社内リソース(人材、プロセス、テクノロジー)を統合し、必要に応じてNetWitness Networkでそれらを補強するものです。体系的でありながら柔軟なこの手法の組み合わせにより、インシデント対応の管理全体が強化され、組織は重大なインシデントの発生時にも主導権を保つことができます。
当部門は多岐にわたる活動に携わってきたことで、豊富な経験と情報ネットワークを築き上げてきました。これにより、コンサルタントは攻撃者の存在を迅速に特定し、組織が被った被害の範囲(システム、脆弱性、データ流出など)を把握した上で、適切な対策を提案・実施することが可能となっています。
NetWitnessインシデント対応部門の設立以来、当社は世界中の数百社に及ぶクライアントを支援してきました。
高度な脅威調査における確かな専門知識
NetWitnessのインシデント対応コンサルタントは、幅広いスキル、専門知識、および手法を活用して、個々の状況に対処し、攻撃者を封じ込め、最終的には排除するとともに、継続中の活動や新たな活動の監視を行います。
同社の主要な強みは以下の通りです。
- ホストフォレンジック
- ネットワークフォレンジック
- マルウェア分析
- 脅威インテリジェンスの相関分析
- エンタープライズレベルのフレームワークに沿った、体系的なインシデント対応手順の実行
コンサルタントは平均して10年以上のデジタルフォレンジックおよびインシデント対応サービスの経験を有しており、GCIA、GCIH、GCFE、GCFAなどの認定資格を保有しています。
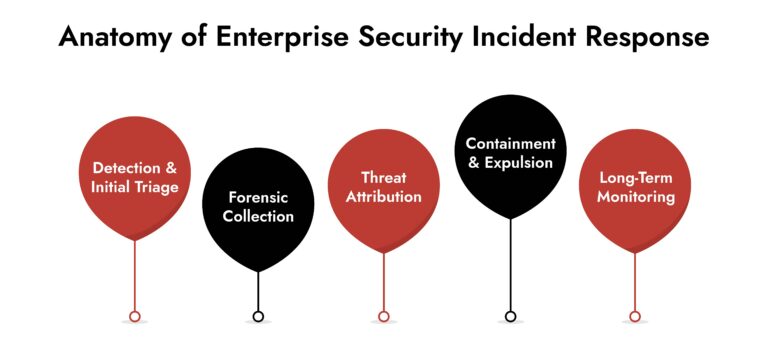
調査対象となった主な脅威
NetWitness は、以下に挙げるような、最も危険で甚大な被害をもたらすサイバー脅威への対応において、顧客を支援してきました:
- NotPetyaはSandwormによるものとみられる
- 「Elephant Beetle」はFIN13と関連している
- APT28に関連するサイバー諜報活動
- Ivanti VPNを対象とした世界的な攻撃キャンペーン
- Conti / Wizard Spiderに関連するランサムウェア攻撃
こうした幅広い脅威への対応経験は、実世界のセキュリティインシデント対応の成熟度を高め、事後対応型および予防型のサービス提供に役立てられています。
NetWitness® インシデント対応サービスによる迅速かつ専門的な対応
-経験豊富なインシデント対応(IR)の専門家により、脅威の封じ込めを迅速化します。
-高度なフォレンジック技術と分析手法を活用し、効果的な調査を行います。
-迅速かつ適切な指導に基づく是正措置により、ビジネスへの影響を最小限に抑えます。
NetWitnessのインシデント対応(IR)の特長
完璧に磨き上げられた経験
NetWitness IRは、世界でも最も高度なサイバー脅威と闘ってきた長年にわたる実戦経験に基づいて構築された専門チームです。
当チームは、あらゆる業界や地域にわたる攻撃を調査し、無力化してきました。その経験を通じて、手順を洗練させ、役割を明確化し、調査手法を強化してきたため、お客様が最も必要とする時に、体系的かつ果断な対応を提供することが可能です。
これは単なる理論上の専門知識ではありません。過酷な環境下で実証された、実戦的なインシデント対応管理なのです。
サイバーインシデント対応計画の実行に向けた体系的なアプローチ
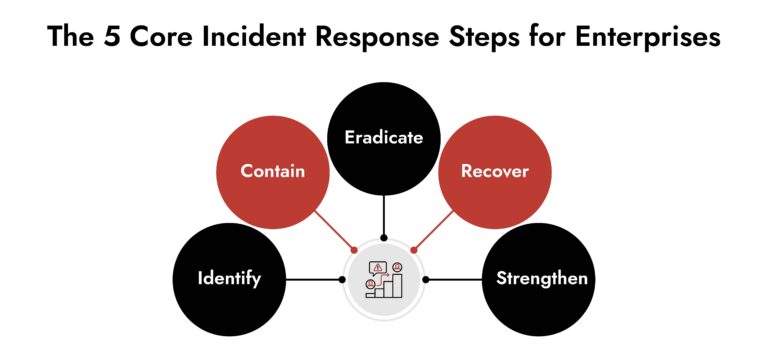
NetWitness Incident Responseは、以下を含む、インシデント対応のあらゆる重要な段階において組織を支援します。
- 特定と範囲の把握
- 封じ込め
- 根絶
- 復旧
- インシデント後の分析とレジリエンスの強化
この体系的な実行プロセスは、エンタープライズレベルのサイバーインシデント対応計画の要件に準拠しており、組織が混乱状態から明確かつ迅速に制御状態へと移行できるよう支援します。
また、この機能は、侵害対応準備テスト、レジリエンス評価、セキュリティ意識向上など、包括的な予防的サービスの基盤ともなっています。
インシデント対応管理を支える包括的な哲学
当社の理念の根底にあるのは、セキュリティの総合的な関係性、そして人・プロセス・テクノロジーの相互作用をどのように測定し、強化できるかという点です。
当社は、お客様のセキュリティ運用を、事後対応型のコストセンターから戦略的資産へと転換させることで、可能な限り強靭かつ安全な職場環境の構築を支援することを目指しています。
各プロジェクトを通じて、当社は技術の向上、プロセスの改善、役割の明確化を継続的に進めています。セキュリティ侵害への対応は迅速かつ体系的であり、豊富な調査経験に裏打ちされています。
よくある質問
1. NetWitnessのIRチームは、どのような脅威に対処してきたのでしょうか?
同チームは、国家主体の活動、ランサムウェア攻撃、サイバー諜報活動による侵入、サプライチェーン攻撃、および大規模な企業向け情報漏洩事件の調査を行ってきました。対応実績には、Sandworm、APT28、FIN13、Contiといったグループが関与したインシデントが含まれます。
2. NetWitnessのインシデント対応チームには、どのような専門知識がありますか?
コンサルタントは、デジタルフォレンジックおよびインシデント対応サービスにおいて10年以上の経験を有しており、ホストフォレンジック、マルウェア分析、ネットワーク調査、インテリジェンス主導の脅威ハンティングといった分野で深い技術的専門知識を持っています。
3. NetWitness IRは、他のインシデント対応プロバイダーとどのような点で異なるのでしょうか?
その差別化要因は、影響の大きいグローバルなインシデントへの最前線での対応経験、体系化され再現性のある調査手法、そして、直近の侵害事案にとどまらず、長期的なレジリエンスを強化するプロアクティブなサービスの統合にあります。
4. なぜ、今日の企業にとってインシデント対応の専門知識が重要なのでしょうか?
脅威アクターは、かつてないほど組織化され、執拗であり、金銭的な動機に駆られています。成熟したサイバーセキュリティ・インシデント対応能力は、ダウンタイムを短縮し、企業の評判を守り、規制上の影響を最小限に抑え、金銭的損失を食い止めることができます。
5. NetWitness IRは、どのようにビジネスリスクを低減するのでしょうか?
NetWitnessは、検知の迅速化、影響範囲の明確化、体系的なインシデント対応手順の実行、および組織全体のサイバーインシデント対応計画の強化を通じて、業務の混乱、法的リスク、および長期的な脆弱性を低減します。