はじめに
2021年初頭のニュースをご覧になった方なら、「ランサムウェアの脅威検知」という言葉を至る所で目にしたことでしょう。毎週のように大手企業がランサムウェア攻撃を受けたことを公表していましたが、この脅威自体は新しいものではありません。最初の大規模な事例である「AIDSトロイの木馬」は、1989年にフロッピーディスクを介して拡散しました。
NetWitnessは、セキュリティインシデントがいかに甚大な被害をもたらすかを熟知しています。そこで皆様のお役に立てるよう、この「ランサムウェアFAQ」を作成しました。主なランサムウェアの種類、一般的な拡散手法、およびランサムウェアの検知方法と企業レベルの保護に関するベストプラクティスについて解説しています。また、高度な脅威検知技術、継続的なランサムウェア調査、そしてランサムウェア脅威検知サービスが、お客様のサイバーセキュリティ脅威検知戦略全体をどのように強化するかについてのガイダンスも掲載しています。
ランサムウェアとは?現代の攻撃においてランサムウェアはどのように機能するのか?
ランサムウェアとは、被害者のコンピュータ上で実行されると、身代金の支払いが完了するまでシステムやデータにアクセスできなくしてしまうマルウェアの一種です。その手法は一般的に以下のいずれかによって行われます。
ロッカー型:ユーザーが基本的なシステム機能を使用できないようにし、コンピュータを動作不能にします。その目的はデータの破壊ではなく、システムへのアクセスを遮断することにあります。
クリプト型 : ドライブ全体または特定の価値の高いデータを特定して暗号化します。2013年のCryptoLocker以降、暗号化ベースの攻撃が現代の攻撃キャンペーンの主流となっています。ランサムウェアの仕組みを理解することは、効果的なランサムウェア脅威の検知における基礎部分となります。
ランサムウェアは企業にどれほどの損害をもたらすのか? ランサムウェアの脅威検知が重要な理由
暗号化アルゴリズムの高度化、暗号資産による支払いの導入、そして拡散の容易化により、1989年から現在にいたり、最大の違いは金大の違いは金銭的な面にあります:
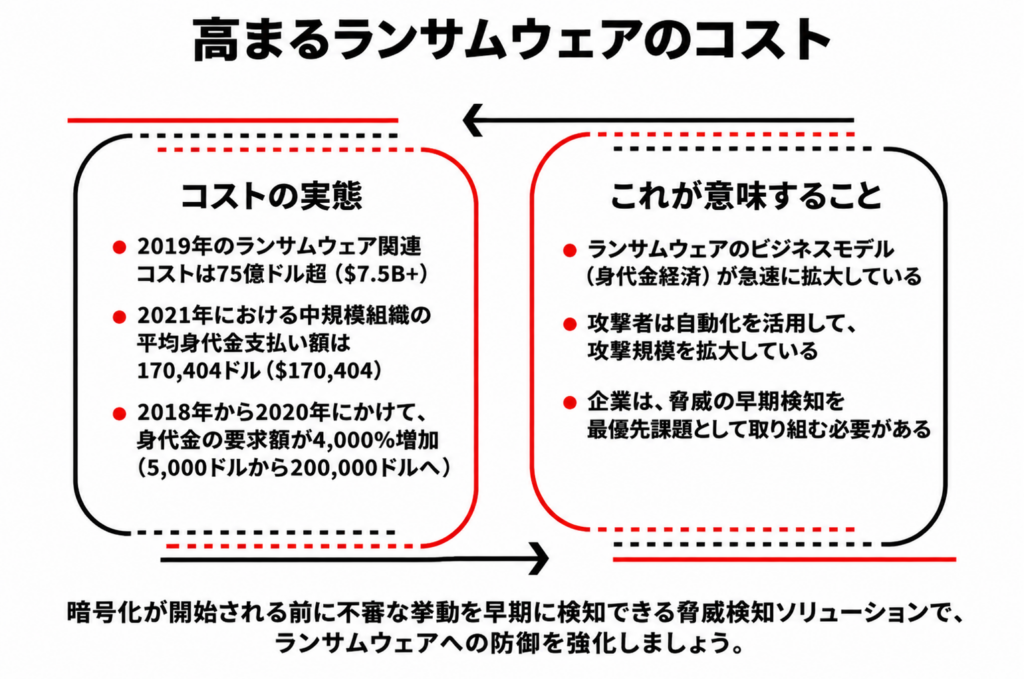
- 2019年、ランサムウェア関連のコストは75億ドルを超えました
- 2021年、中規模組織は1件あたり平均170,404ドルを支払いました
- 要求される身代金の額は、2018年から2020年の間に4,000%増加しました
これらの数字は、高度な脅威対策とランサムウェアの早期検知がもはや「任意」ではなく「必須」である理由を物語っています。
注目を集めた攻撃:サイバーセキュリティ脅威の検知が極めて重要な理由
2021年だけでも複数の注目を集めた攻撃により数億ドルの損害が発生し、サイバーセキュリティ脅威に対する積極的な検知と対応の必要性が改めて浮き彫りになりました:
- CNAは、フェニックスでのCryptoLocker攻撃により1万5,000台のデバイスが影響を受けた後、4,000万ドルを支払いました
- コロニアル・パイプラインは、漏洩したVPN認証情報を利用して侵害され、米国の燃料供給に支障をきたしました
- JBS USAは、REvilによる攻撃を受け、1,100万ドル相当のビットコインを身代金として支払いました
これらの各事例は、統合型脅威検知プラットフォームによる継続的な監視の重要性を浮き彫りにしています。
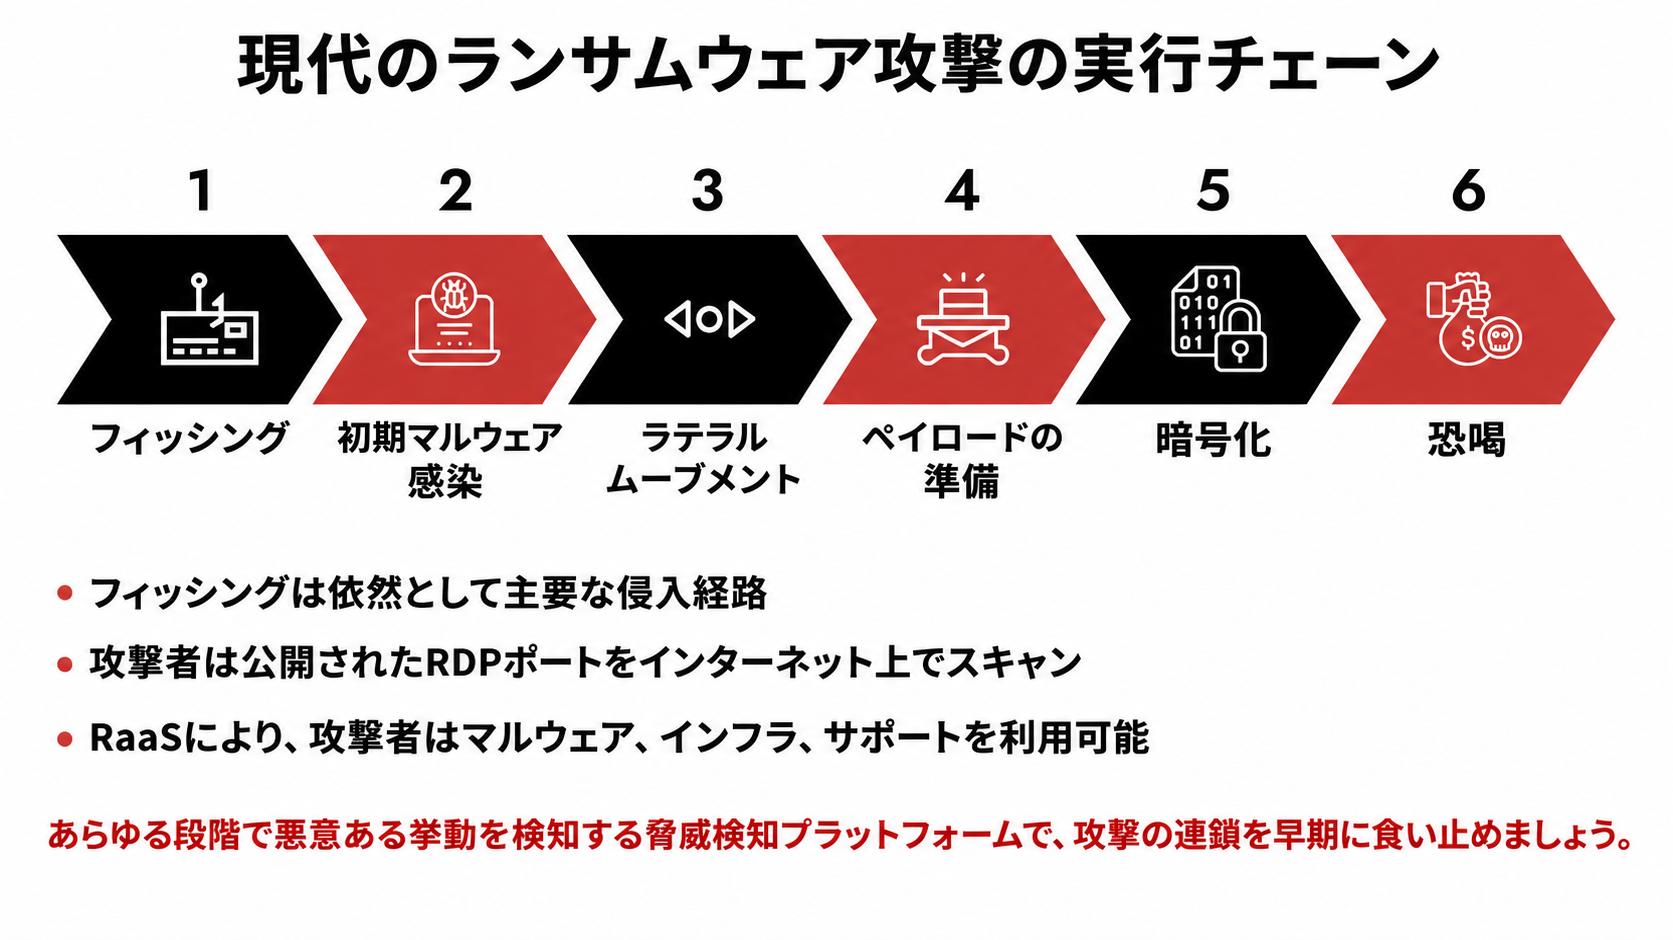
ランサムウェアはどのように拡散されるのか?脅威検知プラットフォームにおける主な指標
フロッピーディスクを用いた当初の攻撃から、2000年代半ばから後半にかけてのボットネットの活用に至るまで、ランサムウェアの拡散手法は進化を遂げてきました。現代の攻撃者は、フィッシング、自動スキャン、およびRaaS(Ransomware-as-a-Service)を組み合わせて、最高水準の脅威検知プラットフォームやランサムウェア脅威検知サービスさえも回避しようとします。
- フィッシング:最も一般的な侵入経路
- 自動偵察スキャン:公開ポートやパッチ未適用のシステムを特定
- RaaS(Ransomware-as-a-Service):オペレーターが提供するツールキットとインフラ
これらに対抗するには、行動分析に裏打ちされた多層的なランサムウェア検知手法が求められます。
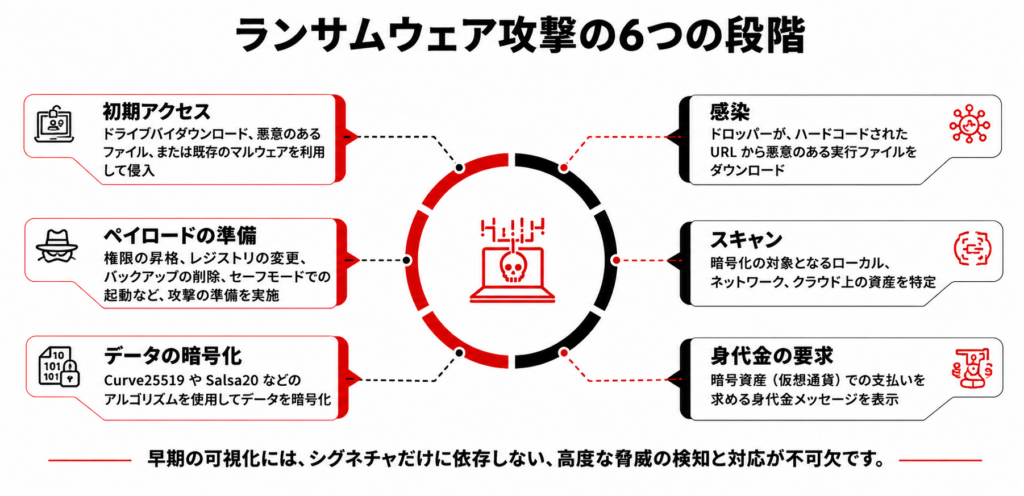
ランサムウェア感染の段階:ランサムウェア攻撃の検知方法
標的が特定されると、攻撃のライフサイクルは以下の段階を経て進行します。各段階において堅牢な脅威の検知と対応が求められます:
1. 初期アクセス/拡散:ランサムウェアは、ドライブバイダウンロード、悪意のあるファイル、またはサードパーティの侵害を通じて侵入することがよくあります。
2. 感染:ドロッパーが悪意のある実行ファイルをダウンロードし、自身を削除します。
3. ペイロードの準備:実行と永続化に向けた準備が行われます。主な動作は以下の通りです:
- 権限昇格の試み
- レジストリの変更
- バックアップの削除
- 復旧ツールの無効化
- システム起動の操作
- C2通信
- ネットワーク共有の発見
4. スキャン:ランサムウェアは、ネットワークやクラウドストレージを含め、暗号化する対象となるファイルをスキャンします。
5. データの暗号化:ファイルは対称暗号化アルゴリズムまたは非対称暗号化アルゴリズムを使用して暗号化されます。例としては、Curve25519やSalsa20などが挙げられます。
6. 身代金の要求:要求メッセージには支払い方法が記載されており、特定の脅威グループに結びつけられる特徴がしばしば再利用されます。
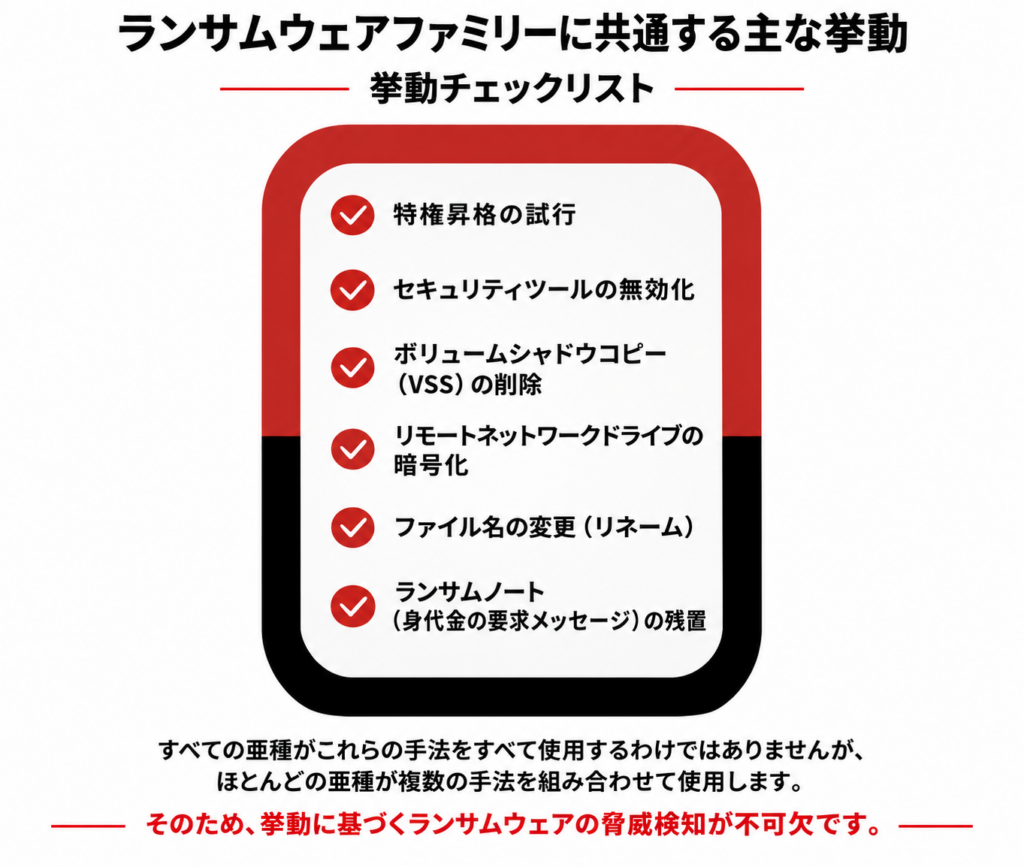
ランサムウェア群に見られる共通の挙動:脅威検知のための重要な兆候
複数の攻撃で観察された手法には以下のようなものがあります:
- 権限昇格の試み
- セキュリティツールの無効化
- ボリュームシャドウコピーの削除
- マップされたネットワークドライブの遠隔暗号化
- ファイル名の変更
- 身代金要求メッセージの作成
これらはランサムウェアの脅威検知および脅威の特定・対応ソリューションの両方にとって、極めて重要な兆候となります。
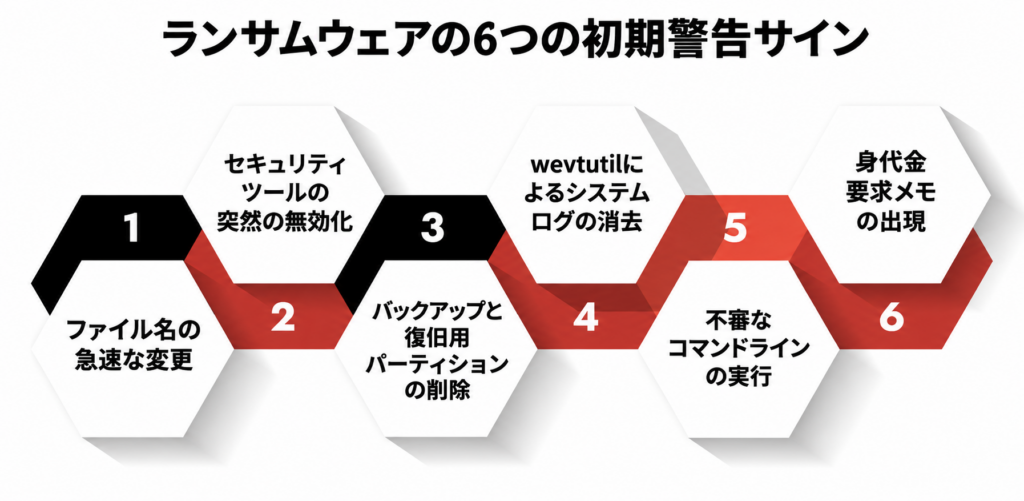
ランサムウェアの検知:サイバー脅威検知・対応チームが注目すべき重要な兆候
- 短期間のうちに多数のファイル名が変更される。
- ペイロードの実行を検知する可能性のあるサービス/プロセス/アプリケーションへのアクセスや無効化が行われる。
- システムのバックアップやリカバリパーティションが削除される。
- システムイベントログが無効化または削除される。
- 不審なコマンドライン操作が行われる。
- 身代金要求メッセージ。
攻撃で使用されるコマンドライン引数の例
“C:WindowsSystem32wevtutil.exe” cl Security
“C:WindowsSystem32wevtutil.exe” cl System
“C:WindowsSystem32wevtutil.exe” cl Application
“C:WindowsSystem32wevtutil.exe” cl Setup