NetWitnessは、高度な脅威の検知をどのようにサポートしていますか?
NetWitnessでは、NDR、フルパケットキャプチャ、メタデータの充実化、ユーザー行動分析、エンドポイントの可視化、ログ、脅威インテリジェンス、および調査ワークフローを組み合わせることで、高度な脅威の検知をサポートしています。これにより、アナリストは既知および未知の脅威を検知し、アラートの検証、セッションの再構築、およびユーザー、ホスト、ネットワークトラフィックにわたるアクティビティの調査を行うことができます。
高度な脅威は、単一の明白なアラートとして現れることはめったにありません。
侵害されたアカウントは、通常のログインのように見えることがあります。横方向の移動は、日常的な内部トラフィックのように見えることがあります。データのステージングは、通常のファイルアクセスのように見えることがあります。コマンド&コントロール(C&C)トラフィックは、暗号化されたセッションや、少量のビーコン通信、あるいは基本的なルールをトリガーしないトラフィックパターンの中に隠れている可能性があります。
そのため、高度な脅威の検知には、「証拠」と「コンテキスト」という2つの要素が同時に必要となります。
NetWitnessでは、完全なパケット可視化とユーザー行動分析を通じて、これら2つの要素を統合しています。パケット可視化により、アナリストはネットワーク上で実際に何が起こったかを把握できます。ユーザーおよびエンティティ分析により、特定のユーザー、ピアグループ、デバイス、またはエンティティにとって、その行動が正常か、不審か、あるいはリスクがあるかを判断するのに役立ちます。このブログは、NetWitness NDR、UEBA、パケット可視化、およびSOC調査ワークフローに関する提供されたリサーチブリーフに基づいています。
SOCチームにとって、これは孤立したアラートを確認するのと、証拠に基づいた調査を実施するのとでは、大きな違いとなります。
現代の脅威検知における可視性のギャップ
ほとんどのSOCチームは、アラートが不足しているわけではありません。不足しているのは、相互に関連付けられた質の高いコンテキストです。
ログからは、接続が発生したことがわかります。
エンドポイントのアラートからは、プロセスが不審な動作をしたことがわかります。
IDアラートは、ユーザーが通常とは異なる場所からログインしたことを示すことができます。
しかし、個々のシグナルだけでは限界があります。
アナリストは依然として、以下の点を知る必要があります。
- そのネットワークセッションは実際に悪意のあるものだったのか?
- ネットワーク上をどのようなデータが移動したのか?
- その活動は横方向の移動の一部だったのか?
- そのアカウントにおけるユーザーの行動は正常だったのか?
- これは単発の異常だったのか、それともより広範なサイバー脅威の一部だったのか?
- SOCは、アラートの前後に何が起きたかを再構築できるのか?
ここで、ネットワークトラフィックの可視化が極めて重要になります。NetWitness NDRは、完全なパケットキャプチャによりネットワークトラフィックをリアルタイムで可視化し、チームが新たな脅威、標的型脅威、未知の脅威を検知し、攻撃者の動きを監視し、ネットワークセッションを再構築できるよう支援します。
BOFU段階の購入者にとって、これが重要なのは、脅威検知プラットフォームが単にアラートを生成するだけでは不十分だからです。アナリストがアラートの妥当性を検証し、セッションを調査し、影響範囲を把握し、証拠に基づいて対応策を講じられるよう支援するものでなければなりません。
パケットの完全可視化:ネットワーク・トゥルース・レイヤー
パケットの完全可視化により、アナリストはインシデントの背景にあるネットワーク上の証拠にアクセスできるようになります。
これが重要なのは、高度な攻撃者が、従来の制御機能をトリガーする前に、トラフィックに痕跡を残すことが多いためです。こうした痕跡には、異常なイースト・ウェスト接続、不審なDNSの挙動、異常な暗号化トラフィックのパターン、予期せぬプロトコルの使用、ビーコン送信、大規模なアウトバウンド転送、あるいは見慣れないインフラとの通信などが含まれる可能性があります。
NetWitness NDRは、ネットワークインフラ全体にわたってリアルタイムのパケットキャプチャとメタデータの充実化を行います。これを行動分析や脅威インテリジェンスと組み合わせることで、既知および未知の脅威を特定します。
その実用的な価値は明白です。ログには何かが発生したことが示されていても、パケットを分析することで、それがどのように発生したかを明らかにすることができます。
例えば、アナリストが不審なアウトバウンド接続を検知した場合、パケット分析によって次のような疑問に答えを出すことができます:
- どのホストが接続を開始しましたか?
- どのようなプロトコルとアプリケーションが使用されましたか?
- どのようなメタデータが抽出されましたか?
- そのセッションは通常の業務活動と整合していましたか?
- ファイル転送、トンネリング、またはコマンド&コントロール行為の兆候はありましたか?
- その事象の前後で、同じホストが他の内部システムと通信していましたか?
だからこそ、高度な調査においてはフルパケットキャプチャが有用なのです。メタデータやログだけでは不十分な場合、アナリストにフォレンジックレベルの詳細情報を提供します。
NetWitnessはセッション再構築やネットワークフォレンジックもサポートしており、アナリストは生のパケットを手作業で解析する手間をかけずに脅威の活動を追跡できます。NDRのデータシートには、フルパケットキャプチャからメタデータのみのモデルまで、柔軟なキャプチャライセンスが記載されており、チームは詳細なフォレンジック調査とスケーラブルな検知のバランスをとることができます。
つまり、アラートが発生するたびに、アナリストに「人間版ネットワークパケットアナライザー」のような役割を果たすことを求めているわけではありません。当社は、パケットデータを、調査の迅速化を支援する、情報豊富な検索可能なセッションベースの証拠へと変換するお手伝いをします。
ネットワークトラフィックから攻撃の経緯へ
ネットワーク脅威検知の価値は、単にトラフィックを捕捉することだけではありません。その真価は、トラフィックを攻撃の経緯へと結びつけることにあります。
優れた脅威ハンティングソリューションは、アナリストが1つのシグナルから次のシグナルへと迅速に移行できるよう支援するものです。アナリストは、まず異常なホスト接続から調査を開始し、その後、同じ時間帯に接触した関連するユーザー、宛先、プロトコル、証明書、ファイル、DNSアクティビティ、あるいは内部システムへと調査の焦点を移していくことができます。

このワークフローにより、アナリストは推測に頼る必要がなくなります。アナリストは、エンリッチされたメタデータ、パケットレベルの証拠、およびセッションの再構築を活用して、そのアクティビティが「無害」、「不審」、あるいは「悪意ありと確認済み」のいずれに該当するかを判断できます。
スタンドアロンのパケット解析ツールと比較して、NetWitnessはSOC規模での検知と調査を想定して設計されています。パケット解析ツールはトラフィックの検査には有用ですが、SOCには検査以上の機能が必要です。アナリストには、1つの調査ワークフロー内で、メタデータの充実化、脅威インテリジェンス、行動分析、セッション再構築、相関分析、優先順位付け、および対応のコンテキストが求められます。
ユーザー行動分析:行動リスク層
攻撃者が環境内を移動するために、必ずしもマルウェアを必要とするわけではありません。多くの場合、攻撃者は有効な認証情報を使用します。
そのため、検知が困難になります。正当なアカウントでログインしたり、システムにアクセスしたり、ファイルを取得したり、新しいサービスへの認証を行ったりしても、その活動はすぐには悪意のあるものとは見なされない可能性があります。真の課題は次の点にあります。
そのユーザー、同輩グループ、資産、およびその時点において、これは正常な行動なのか?
そこで、ユーザー行動分析が重要になります。
NetWitness UEBAは、ビッグデータを活用した、ユーザーおよびエンティティの行動分析に特化した機能です。教師なし機械学習アルゴリズムを用いて、アナリストによる調整を必要とせずに、行動に基づいて未知の脅威を検出します。また、ネットワークキャプチャ、ログ収集、エンドポイントの可視化、統合メタデータによる情報強化を活用し、ユーザー、ユーザーグループ、エンティティ、および組織全体の行動のベースラインを確立します。
これにより、次のような活動の検出が可能になります:
- 侵害されたアカウント
- アカウント乗っ取り
- 特権アカウントの悪用
- 異常なシステムアクセス
- 内部脅威の検知
- 横方向の移動
- データ流出
- マルウェアの活動
- 不審なユーザー行動
これは、サイバー脅威が当初はマルウェアのように見えない場合に特に有用です。ログイン失敗そのものは、それだけでは重要ではないかもしれません。しかし、通常とは異なる場所からのログイン成功に続き、そのユーザーがこれまで触れたことのないシステムへのアクセス、さらに異常なアウトバウンドトラフィックが発生した場合、その事象ははるかに重要な意味を持ちます。
NetWitnessの分析機能では、教師なし機械学習やピアグループ分析も活用し、高リスクなユーザー行動や高度な脅威を検知します。ベースラインの設定は数時間以内に開始でき、アルゴリズムの手動調整は不要です。
パケットと行動分析を組み合わせることで、なぜより効果的になるのか
パケットの完全な可視化とユーザー行動分析は、同じ脅威検知という課題の異なる側面を解決するものです。
パケット可視化による回答:ネットワーク上で何が起こったのか?
ユーザー行動分析による回答:これは、そのユーザー、エンティティ、デバイス、またはピアグループにとって通常の行動だったのか?
これらを組み合わせることで、アナリストに対してより明確なシグナルが提供されます。
ネットワークアラートにより、あるホストが通常とは異なる宛先と通信していることが判明する場合があります。
ユーザー分析により、そのホストに関連するユーザーが通常はそのシステムにアクセスしていないことが判明する場合があります。
パケットおよびセッションの再構築により、当該セッションにおいて、不審な転送動作、異常なプロトコルの使用、あるいはラテラルムーブメントと一致する活動が見られたことが判明する場合があります。
これにより、調査のあり方が変わります。アナリストはもはや、一般的なネットワークイベントを検証しているだけではありません。パケットレベルの証拠に裏付けられた行動上の異常を調査しているのです。
これは高度な脅威の検知において重要です。なぜなら、洗練された攻撃は多くの場合、複数のテレメトリソースにまたがっているからです。単一のアラートだけでは不十分な場合があります。ログ、パケット、エンドポイントのアクティビティ、クラウドテレメトリ、IDコンテキスト、行動のベースライン、脅威インテリジェンスを相互に関連付けることで、より強力な調査が可能になります。
NetWitness Threat Detection and Responseは、NDR、EDR、SIEM、SOAR、UEBAなどのモジュールを統合し、統一されたセキュリティプラットフォームアプローチの一環として提供します。
SOCチームにとってのメリット
主なメリットは、単に「データ量が増える」ことだけではありません。そのメリットとは、プレッシャーのかかる状況下でも調査の質を向上させられることです。
NetWitnessを活用することで、SOCチームは以下のことが可能になります:
1. 静的ルールに一致しない脅威を検知
行動分析とピアグループのベースライン比較により、攻撃者が有効な認証情報を使用したり、ノイズの少ない手法を用いたり、見慣れないインフラを利用したりしている場合でも、リスクの高い活動を明らかにすることができます。
2. パケットレベルの証拠を用いてアラートを検証
パケット全体の可視化とセッションの再構築により、アナリストは不審なイベントが実際の脅威なのか、無害なものなのか、あるいはより大規模な攻撃経路の一部なのかを確認することができます。
3. ネットワーク脅威の検知能力の向上
ネットワークトラフィックの可視化により、アナリストは不審な通信パターン、ラテラルムーブメント、コマンド&コントロール行為、異常なアウトバウンドフロー、および潜在的なデータ流出を特定しやすくなります。
4. 脅威ハンティングの迅速化
優れたサイバー脅威ハンティングソリューションは、アナリストがユーザー、ホスト、セッション、プロトコル、宛先、メタデータ間を柔軟に分析できるようにする必要があります。NetWitnessは、充実したパケットおよび行動コンテキストを提供することで、アナリストがこうしたワークフローを円滑に進められるよう支援します。
5. 内部脅威の検知を強化する
ユーザー行動分析により、正当なアカウントからのアクセスであっても、異常なアクセス、特権の悪用、同輩グループからの著しい逸脱、不審なデータ移動など、リスクを伴う可能性のある活動を特定することができます。
6. 調査における当て推量を減らす
パケットキャプチャ、メタデータの充実化、セッションの再構築、リスクスコアリング、および行動ベースラインにより、アナリストはトリアージや対応に向けたより明確な出発点を得ることができます。
よくある質問
1. パケットの完全可視化は、脅威の検知をどのように向上させるのですか?
パケットの完全可視化により、アナリストはインシデントの背景にある実際のネットワーク上の証拠にアクセスできるようになるため、脅威の検知が向上します。アナリストは、ログやアラートだけに頼るのではなく、エンリッチされたパケットデータ、メタデータ、および再構築されたセッションを詳細に分析することで、何が起こったのか、システム間がどのように通信していたのか、そしてそのトラフィックが悪意のあるものだったかどうかを把握することができます。
2. SOCチームにとって、パケット分析はなぜ重要なのでしょうか?
パケット分析は、SOCチームがセッション内で実際に何が起こったかを把握するのに役立つため、重要です。アナリストは、プロトコルの動作、宛先、タイミング、抽出されたメタデータ、およびセッションの詳細を確認することで、そのイベントが無害なものか悪意のあるものかを判断することができます。
3. フルパケットキャプチャは、脅威の調査にどのように役立つのでしょうか?
フルパケットキャプチャは、詳細なネットワークの証拠を保存することで、脅威の調査に役立ちます。アラートが発生した場合、アナリストはセッションを再構築し、アクティビティを確認し、関連する通信を追跡し、より確固たるフォレンジック上の文脈に基づいて侵害の範囲を特定することができます。
4. ユーザー行動分析では、どのような種類の脅威を検知できますか?
ユーザー行動分析は、以下の脅威の検知に役立ちます。
- アカウントの侵害、
- アカウント乗っ取り、
- 特権アカウントの悪用、
- 異常なシステムアクセス、
- 内部者による脅威、
- 横方向の移動、
- データの持ち出し、
- マルウェアの活動、
- 不審な行動パターン。
5. サイバーセキュリティにおいて、パケットレベルの可視性が重要なのはなぜですか?
多くのサイバー脅威はネットワークトラフィックに痕跡を残すため、パケットレベルの可視性が重要です。ログやエンドポイントのアラートだけでは、セッションの全容を把握することはできません。パケットレベルの可視性により、SOCチームは、ネットワーク脅威の検知、脅威ハンティング、フォレンジック調査、およびインシデント対応において、より詳細な証拠を得ることができます。
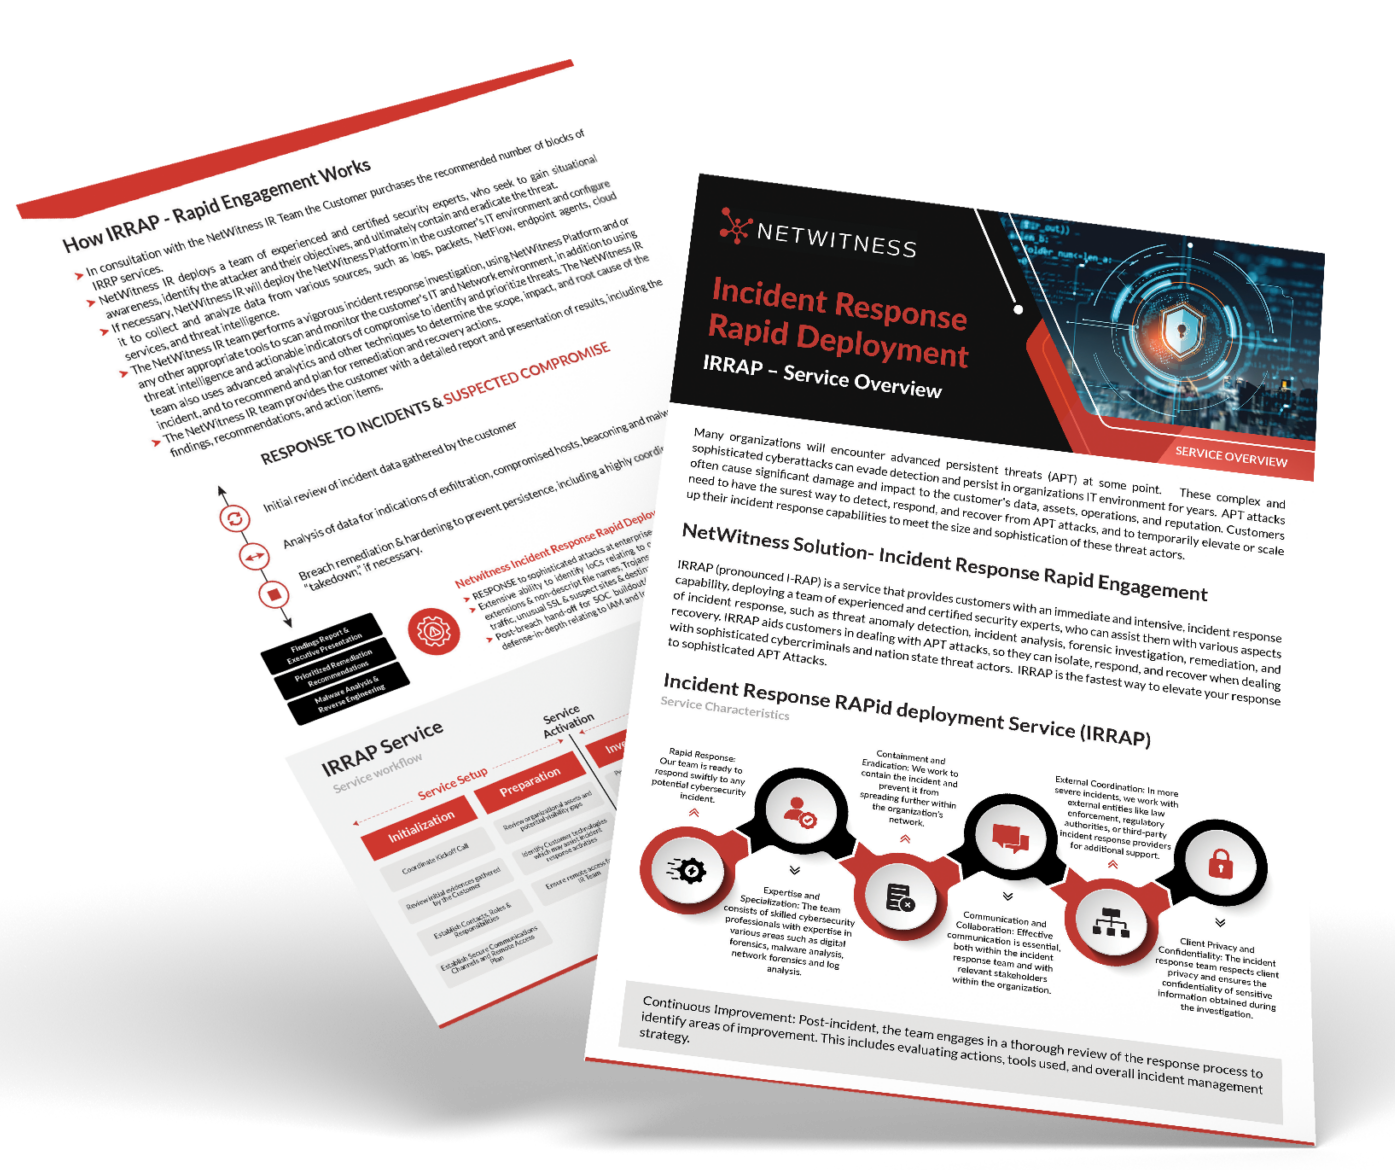
専門家主導のインシデント対応と統合されたエンタープライズ可視性により、高度なサイバー脅威へより迅速に対応します。
- ランサムウェアや高度な攻撃に対する迅速な調査と封じ込め
- ネットワークトラフィック、エンドポイント、セキュリティログを横断した統合的な可視性
- 横方向の移動や攻撃の範囲を特定するための詳細なフォレンジック分析
- 脅威の検出から是正・復旧に至るまでのワークフローの効率化