サイバー脅威の速度、複雑さ、そしてステルス性が進化するにつれ、セキュリテチームはより迅速な検知と対応を求めるプレッシャーにさらされています。従来の境界型の防御は、依然として必要ではありますが、もはや十分とは言えません。そこで登場するのが「ネットワーク検知・対応(NDR)」ソリューションです。これはネットワーク層全体にわたる可視性、コンテキスト、そしてアクションを実現するために設計されたセキュリティ分野です。
しかしNDRを導入するだけでは不十分です。他のセキュリティ投資と同様にその有効性はいかに適切に実装され、継続的に最適化されるかにかかっています。明確な戦略がなければ、最高のネットワーク検知・対応ツールでさえも十分に活用されないままになったり、現実の脅威に対応できなくなったりするリスクがあります。
本ガイドでは、市場のガイダンスと実経験の知見を活かし、NDRの最適化を成功させるための5つの実証済みベストプラクティスを解説します。また、フォレンジックおよび検知能力がガートナーに認められているNetWitness NDRソリューションのような製品がサイバーセキュリティの検知・対応における標準を確立している理由についても詳しく説明します。
NDRソリューションが解決を支援する主な課題:
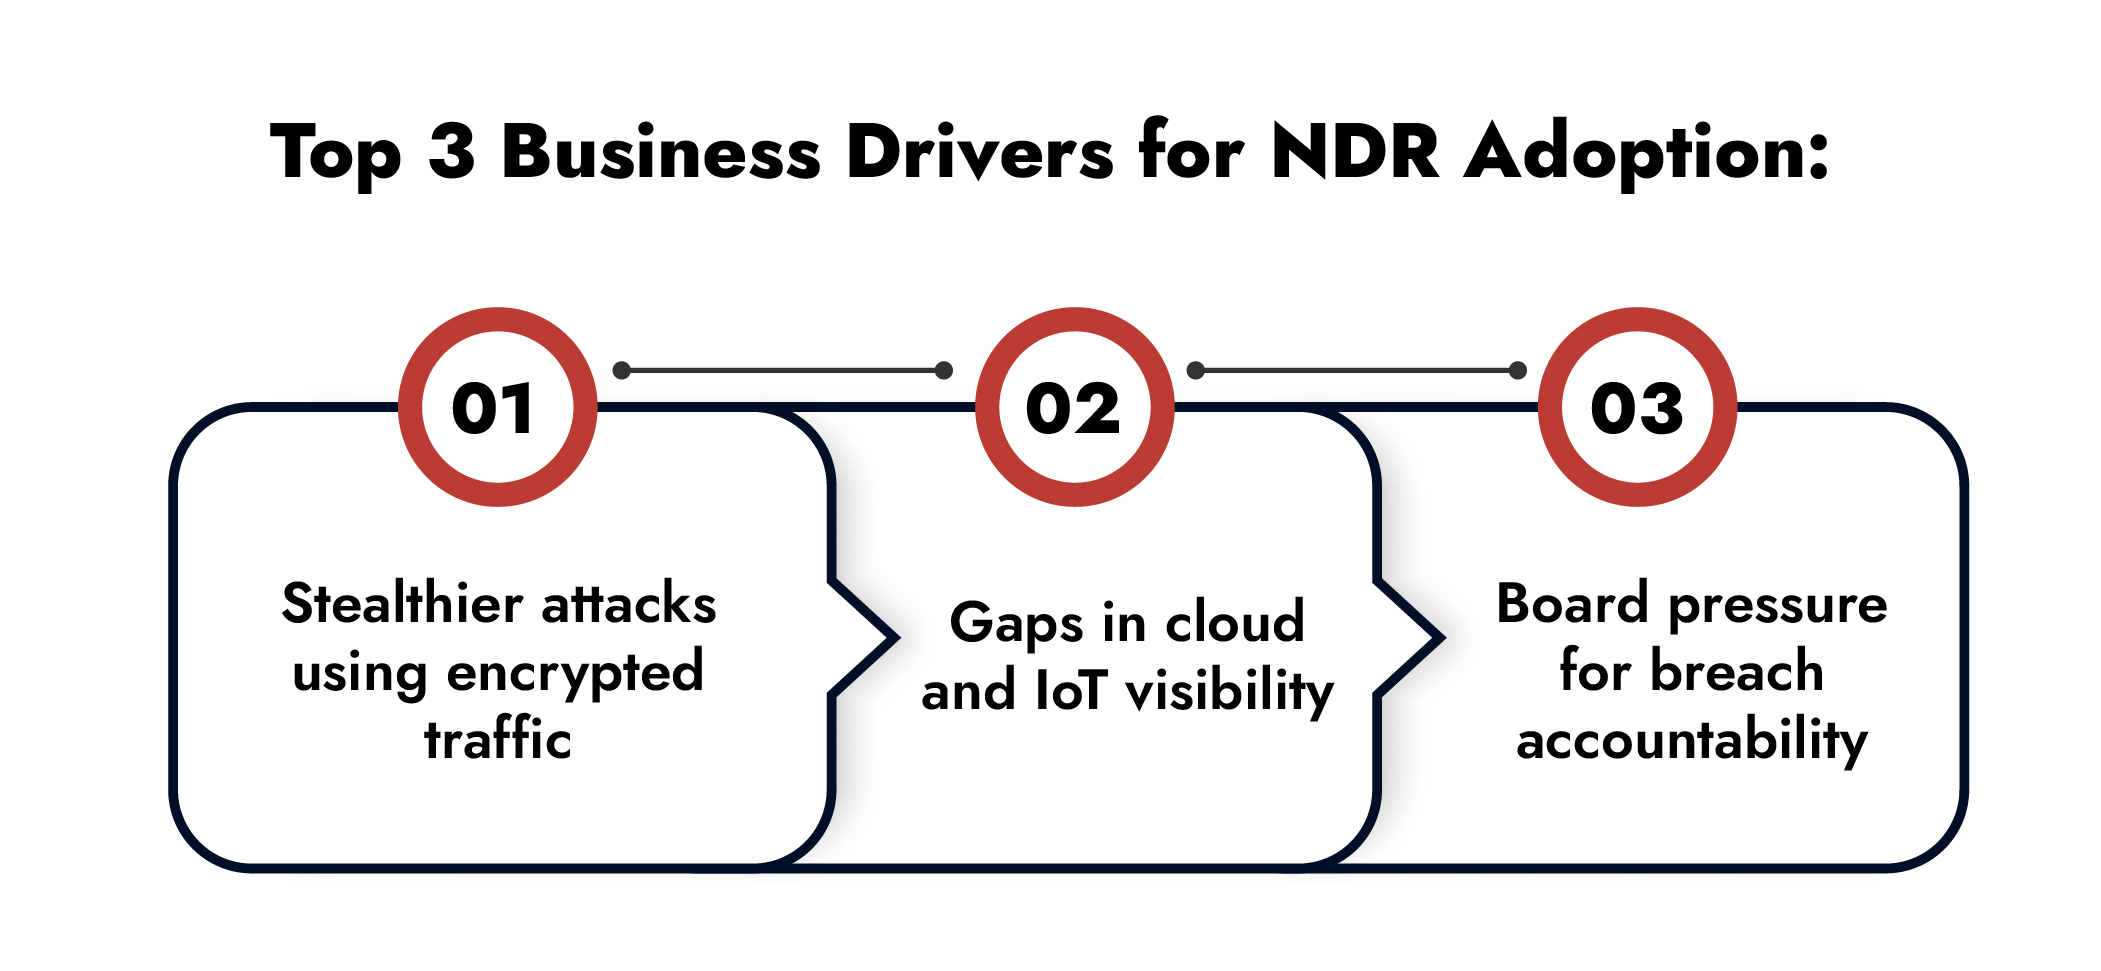
- 攻撃者の潜伏期間の長期化:多くの脅威は数週間から数ヶ月にわたり検出されずにネットワーク内に潜伏し続けます。NDRは侵害の初期兆候を検知することで、この期間を短縮します。
- 可視性の欠如:従来のツールではラテラルムーブメントが見落とされがちです。NDRは継続的なネットワーク脅威の監視により、このギャップを埋めます。
- 暗号化トラフィックの死角:NDRは暗号化を解除することなく、メタデータと行動分析を用いて暗号化されたセッションを検査します。
- シャドーIT:IT部門の管理外で動作する不正なデバイスやサービスを検出し、アラートを発します。
- アラート膨大:シグナルを相関させ、コンテキストを追加することでノイズを低減し、迅速な意思決定を可能にします。
これらの課題に対処することでNDRソリューションはセキュリティを向上させるだけでなく、過重な負担にさらされているSOCチームの自信を取り戻すことにもつながります。
実践1:NDRソリューションを導入する前に明確な目標を設定する
NDRの導入を成功させるにはまず目的を明確にすることから始めます。明確な目標がなければ、設定の不整合や無関係なアラートを発生させるリスクが高まります。
ビジネスリスクに沿った目標を設定する:
- イースト–ウエストトラフィック全体の可視性を高める必要がありますか?
- データ流出や認証情報の悪用を検知することが目標ですか?
- コンプライアンス対応やフォレンジック対応の準備を整えることを目指していますか?
優先度の高いユースケースを2~3つから始めることでシステム調整に効果的にし、早期に成果を上げてステークホルダーに価値を証明することができます。
実践例 2:NDR ソリューションを既存のセキュリティスタックと統合する
強力な NDR ソリューションは単独で運用すべきではありません。既存のセキュリティスタックと統合することで効果を倍増させることができます。
主な統合ポイント:
- SIEM:ネットワークアラートとログを相関させることで検知プロセスを効率化します。
- EDR:ネットワークシグナルとエンドポイントのアクティビティを連携させることでエンドツーエンドの可視性を確保します。
- SOAR:NDRによる検知をトリガーとしてプレイブックを実行し、トリアージと対応アクションを自動化します。
NetWitnessネットワーク検知・対応(NDR)のようなソリューションはこれらのツールとのネイティブな統合を提供してプラットフォーム体験を実現します。アラート、コンテキスト、自動化が一体となることでセキュリティチームは攻撃の潜伏時間を大幅に短縮し、チームの疲労を軽減することができます。
実践例 3:詳細な調査にはフルパケットキャプチャを活用する
リアルタイム検知はNDRの側面の一つに過ぎません。インシデント発生後の分析も担うべきです。侵害が発生した場合、ログだけでは実際に何が起きたのかを理解するための文脈が欠けていることがよくあります。そこでフォレンジック相当のフルパケットキャプチャ(FPC)が真価を発揮します。
FPCが重要な理由:
- 攻撃のキルチェーン全体を再構築します。
- データ流出の有無を確証します。
- 証拠として有効な可視性により、法的および規制上の防御を強化します。
NetWitness NDRソリューションは、メタデータと行動分析によって強化された完全なセッション再構築を可能にし、詳細な調査と迅速な封じ込めの両方に最適です。

実践4:ルール、モデル、ポリシーを継続的に調整する
機械学習はNDRにおいて極めて重要な役割を果たしていますが、一度設定すれば後は放置できるような機能ではありません。ネットワークは進化し、脅威アクターも適応していきます。その変化に対応するためにはNDRも同様に進化し続けなければなりません。
定期的に最適化すべき領域:
- 検知の閾値:過去のデータに基づいて誤検知を減らす。
- モデル学習:ネットワークアクティビティの正当な変化に適応できるよう、新しい挙動を取り入れます。
- アラートのグループ化:孤立したイベントではなく、攻撃キャンペーンを反映するようにアラートを統合します。
最適化は一度きりのプロジェクトではありません。継続的なプロセスです。NetWitnessは、NDRの最適化をスケーラブルにするインテリジェントなエンリッチメントおよびルール調整機能を提供します。
実践5:アナリストに対するコンテキスト主導型ワークフローの活用トレーニング
どんなに機能豊富なツールであっても、その効果はユーザー次第です。NDRの最適化を最大限に引き出すためにはアナリストは技術スキルだけでなくて調査における直感力も求められます。
トレーニングでカバーすべき内容:
- ネットワーク、エンドポイント、IDデータの横断的な分析方法。
- 脅威アクターの追跡のためのセッション再構築。
- アラートの詳細情報に基づく優先順位付けと調査。
NetWitness NDRソリューションのようなツールは、アセット、ユーザー、行動のコンテキスト情報を自動的にアラートに付加することで調査時間を劇的に短縮します。しかし人的要素が依然として鍵となります。