

2026年における強固なサイバーセキュリティコンプライアンスの実態
サイバーセキュリティにおいて、SOC(セキュリティオペレーションセンター)とは、セキュリティ脅威の監視、調査、対応を担うチームおよび運用機能を指し、一方、SIEM(セキュリティ情報およびイベント管理)とは、セキュリティデータを収集、相関分析、解析する技術を指します。効果的なSIEMとSOCの統合により、人、プロセス、テクノロジーが単一のSOCおよびSIEMソリューションに統合され、現代のエンタープライズ環境全体において、脅威の検出、調査、対応をより迅速に行うことが可能になります。
はじめに
現在、企業のセキュリティチームは、奇妙で混乱を極める状況に置かれています。コンプライアンス要件はますます厳格化しており、攻撃のスピードは監査サイクルのスピードを上回っており、規制当局は単なる約束ではなく、具体的な証拠を求めています。
従来の企業サイバーセキュリティ対策の手法は、もはや通用しません。
コンプライアンスの負担増に苦慮する組織は、スプレッドシート主導のアプローチでサイバーセキュリティのコンプライアンス対応を行えば、基本的な監査は乗り切れるかもしれませんが、ランサムウェア攻撃やサプライチェーンの侵害・調査、あるいは侵害発生後に規制当局がフォレンジック調査を要求してきた場合には、対応しきれないでしょう。
現在、世界中の規制において、組織に運用上の成熟度が求められています。NIS2規則(EU)では、経済のあらゆる重要セクターにおいて、インシデントを規制当局に報告する期限が厳格化されました。DORA規則(EU)は、金融機関に対し、サイバーインシデント発生時に回復力があることを実証することを義務付けています。最新のPCI DSS 4.0(ペイメントカード業界データセキュリティ基準)の要件では、ペイメントカード取引の継続的な監視に対する期待が高まっています。最新バージョンのNISTサイバーセキュリティフレームワーク(CSF 2.0)は、ガバナンスにおける説明責任の重要性に焦点を当てています。
そのメッセージは明確です。サイバーセキュリティのコンプライアンスは、今や可視性、対応能力、および統制措置の測定可能な有効性に依存しているのです。
この変化を理解した組織は、サイバーセキュリティにおけるコンプライアンスを、単なる文書化プロジェクトではなく、セキュリティ運用機能の一つとして捉えるようになるでしょう。
サイバーセキュリティのコンプライアンスが、取締役会レベルのセキュリティ優先課題となった理由
現在、サイバーセキュリティのコンプライアンスは、事業継続性、サイバー保険の加入可能性、企業の評判、そして規制当局による介入のリスクを左右する要因となっています。
IBMの「2024年データ漏洩コスト報告書」によると、セキュリティAIと自動化を導入することで、データ漏洩によるコストを削減できることが示されています。これらを導入していない組織と比較して、平均で222万ドルのコスト削減効果が得られます。ENISAとCISAは、重要インフラやサプライチェーンに対する攻撃が増加していることについて、引き続き警告を発し続けている。
変化したのは、攻撃の件数だけではありません。規制当局は現在、組織に対して以下の事項を実証することを求めています:
- 継続的な脅威の監視
- 迅速な検知と対応
- 証拠の保存
- リスクベースのガバナンス
- 環境を横断した可視性
- インシデント報告体制の整備
この変化により、サイバーセキュリティのガバナンスは経営陣のレベルにさらに近づきました。
セキュリティ責任者は今、次のような問いに対する答えを求められています。
- ポリシーの遵守状況を証明できるか?
- インシデントの調査はどのくらいの速さで実施できるか?
- イースト・ウエスト・トラフィック全体を可視化できているか?
- 監査証拠を迅速に提示できるか?
- どのシステムがコンプライアンス上のリスクを最も高めているか?
そのためには、単なる方針文書だけでなく、運用上のテレメトリが必要となります。
サイバーセキュリティのコンプライアンスが業務の根幹となりつつある理由
| トレンド | ビジネスへの影響 |
| NIS2のインシデント報告要件 | 検出と対応の迅速化への期待 |
| DORAの耐障害性試験に関する要件 | 運用可視性への注目の高まり |
| PCI DSS 4.0 継続的モニタリング | リアルタイムのセキュリティ検証の必要性 |
| ハイブリッドクラウドの拡大 | ガバナンスの複雑化 |
| アルを悪用した攻撃 | 脅威検出の精度に対するプレッシャーの増大 |
サイバーセキュリティコンプライアンスにおける継続的な可視性の役割
組織では、文書上のポリシーが存在していても、攻撃者が保護されていないシステム内を何週間も横方向に移動し続けている場合があります。ログは存在しても、アナリストが攻撃の発生経緯を遡って特定できないこともあります。検知ルールによってアラートが発動しても、その背景情報が欠けていることもあります。
多くの企業のサイバーセキュリティソリューションは、まさにこの点で不十分です。データを収集はするものの、可視性、調査、ガバナンスを統合できていないのです。
効果的なサイバーセキュリティ・コンプライアンス・プログラムは、以下の3つの重要な領域に依存しています:
1. 環境を横断した一元的な可視性
現在、組織では以下を管理しています:
- マルチクラウドインフラストラクチャ
- リモートエンドポイント
- SaaSアプリケーション
- OTおよび産業用システム
- イースト–ウエストのネットワークトラフィック
コンプライアンス担当チームは、目に見えないものを保護することはできません。
最新のサイバーセキュリティ技術は、調査や監査のためのフォレンジック証拠を保全しつつ、これらの環境全体にわたるテレメトリの相関分析を提供しなければなりません。
2. 継続的な脅威検知
コンプライアンスの枠組みでは、能動的な監視がますます重視されるようになっています。
NIST CSF 2.0、DORA、NIS2はいずれも、検知および対応の成熟度を重視しています。つまり、組織には以下が必要となります:
- ネットワークの可視性
- 脅威検知分析
- 行動監視
- ログの相関分析
- パケット検査
- インシデント調査ワークフロー
継続的なモニタリングにより、業務上のリスクと監査上の不備の両方を軽減できます。
3. 証拠の保存と調査への備え
規制当局は、組織に対して以下の点を証明するよう、ますます求めている。
- 何が起きたか
- いつ起きたか
- 組織がどのように対応したか
- 統制が効果的に機能したかどうか
これは、断片化したセキュリティ環境にとって大きな課題となっています。
組織には、保存されたログ、パケットデータ、およびコンテキスト情報を伴うテレメトリデータに裏付けられた、証拠に基づいた調査が必要です。
サイバーセキュリティコンプライアンスの維持における最大の課題
コンプライアンスの複雑さは、ほとんどのセキュリティチームがそれを実務に反映できる速度を上回るペースで増大しています。
これが、組織が最も苦戦している点です。
分散したセキュリティツール
多くの企業では、相互に連携していない数十ものサイバーセキュリティソリューションが運用されています。
あるプラットフォームはログを処理し、別のプラットフォームはエンドポイントのテレメトリを処理し、さらに別のプラットフォームはクラウド上の活動を監視しています。そして、コンプライアンスチームは調査の際に、証拠を手作業でつなぎ合わせなければなりません。
その結果、運用上の死角が生じてしまいます。
アラート疲労
アラートが多すぎる。背景情報が不足している。
セキュリティチームは、コンプライアンスに影響を与える脅威の検証を行う代わりに、優先度の低いノイズの追跡に時間を費やしています。これにより、対応時間が遅れ、ガバナンス報告の精度が低下します。
ハイブリッドインフラの複雑性
クラウドへの移行により、運用の柔軟性は向上しました。しかし、同時にコンプライアンスリスクも拡大しました。
現在、組織が管理しているものは以下の通りです:
- オンプレミスシステム
- マルチクラウドのワークロード
- シャドーIT
- サードパーティ製システムとの連携
- リモートワーカーのアクセス
環境ごとに、それぞれ異なるコンプライアンス要件や監視上の課題が存在します。
インシデント報告の迅速化
NIS2とDORAにより、報告までの時間が大幅に短縮されます。
組織は、インシデント発生後に証拠を収集するために数日待つ余裕はありません。セキュリティ運用部門は、発生当初から迅速な調査と報告を支援しなければなりません。
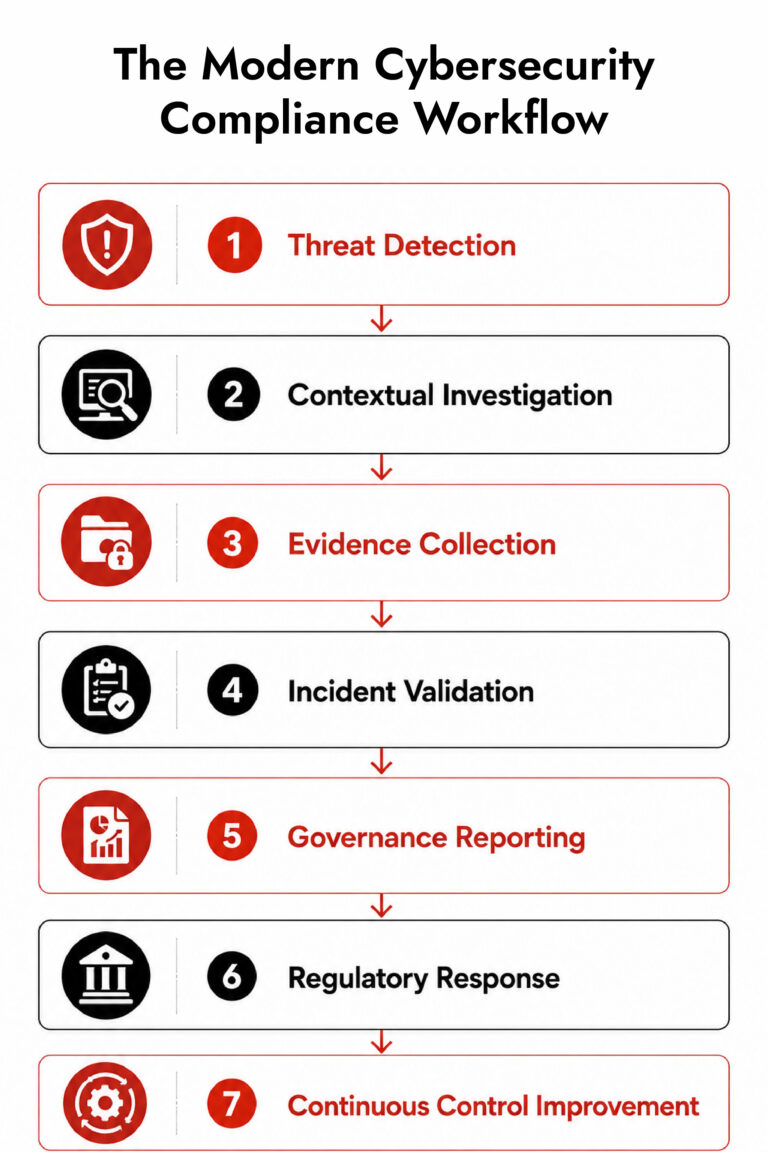
成熟した組織におけるサイバーセキュリティのコンプライアンスへの取り組み
優れた組織は、手作業によるプロセスではなく、セキュリティアーキテクチャを通じてコンプライアンスを実践しています。
これには通常、以下の要素が含まれます:
リスクベースのガバナンス
現代のサイバーセキュリティ・ガバナンスは、単なるチェックリスト式のコンプライアンスではなく、測定可能なリスク低減に重点を置いています。
各チームは以下の項目を優先します:
- 重要資産
- 高リスクのID
- 横方向の移動による脅威
- サードパーティへの依存関係
- データへのアクセス経路
セキュリティ運用の統合
コンプライアンスは、もはやSOCの運用とは切り離して運用することはできません。
組織では、以下の分野の連携がますます進んでいます:
- SIEMワークフロー
- 脅威の検知
- ネットワークテレメトリ
- インシデント対応
- ガバナンス報告
- フォレンジック調査
これにより、監査やインシデント発生時の業務上の摩擦が軽減されます。
証拠収集の自動化
手作業による証拠収集は、調査の進行を遅らせ、監査担当者の負担を増大させます。
最新のサイバーセキュリティソリューションでは、以下のプロセスが自動化されています:
- ログの集約
- 脅威の相関分析
- 調査のタイムライン管理
- レポート作成ワークフロー
- 保存ポリシー
自動化により、コンプライアンスの正確性と業務のスピードの両方が向上します。
NetWitnessが最新のサイバーセキュリティコンプライアンスをどのように支援するか
多くの組織は、コンプライアンスプログラムに運用面の詳細な可視性が欠けているために苦戦しています。
こうした点において、NetWitnessのようなプラットフォームは、従来の監視手法とは異なるアプローチで、企業のサイバーセキュリティコンプライアンスを支援します。
NetWitnessは以下の機能を組み合わせています:
- クラウド、オンプレミス、リモートエージェント(SASE経由)、およびOT環境にわたるネットワーク可視性(イースト・ウエストおよびノース・サウストラフィックを含む)
- パケットキャプチャおよびオンデマンドのフォレンジック分析
- 脅威の検知およびSOAR主導の対応機能
- ログ管理およびエンドポイントのテレメトリ
- コンテキストの充実化および調査ワークフロー
- ユーザー行動のベースライン設定および機械学習分析
- アラート疲労を軽減する相関分析エンジン
- コンプライアンス対応のレポート作成および証拠の保存
運用上の調査、対応、およびコンプライアンス対応の準備を目的として設計された、統合型サイバーセキュリティプラットフォームへと統合されます。
これが重要なのは、現代のコンプライアンス・フレームワークにおいて、組織に対し、検知能力、調査体制、およびインシデント対応の有効性を証明することがますます求められているからです。
エンタープライズ環境において、このアプローチはセキュリティチームにとって次のようなメリットをもたらします:
- インシデントの調査を迅速化
- フォレンジック証拠の保存
- 環境を横断したテレメトリデータの相関分析
- ラテラルムーブメントの検知
- ガバナンス報告の改善
- 運用データを活用した監査対応の支援
これは、以下の規制や基準に対応している組織にとって特に有益です:
- NIS2
- DORA
- PCI DSS 4.0
- GDPR
- ISO 27001
- NIST CSF 2.0
組織は、サイバーセキュリティのコンプライアンスをセキュリティ運用とは切り離して扱うのではなく、両者を一体として運用に組み込むことができます。
これが、監査に合格することと、実際の攻撃状況下でレジリエンスを維持することとの違いになりつつあります。
サイバーセキュリティのコンプライアンスは、継続的なセキュリティ機能へと変化しつつある
かつてコンプライアンスは、文書化が中心でした。
現在では、運用上の実証が中心となっています。
規制当局は、組織に対して以下を実証することをますます求めています:
- 継続的な監視
- 迅速な検知
- 強固なガバナンス
- インシデント調査能力
- 証拠に基づいた報告
これにより、企業がサイバーセキュリティに取り組む姿勢は一変しています。
成果を上げている企業は、必ずしもツールを追加購入しているわけではありません。彼らは、運用状況の可視性を高め、ガバナンスをセキュリティ運用に統合し、検知とコンプライアンスの証拠との間のギャップを縮小しています。
この変化は、監査結果の改善にとどまりません。
レジリエンスも向上させます。
そして今、チェックリストをクリアすることよりも、レジリエンスの方がはるかに重要となっています。
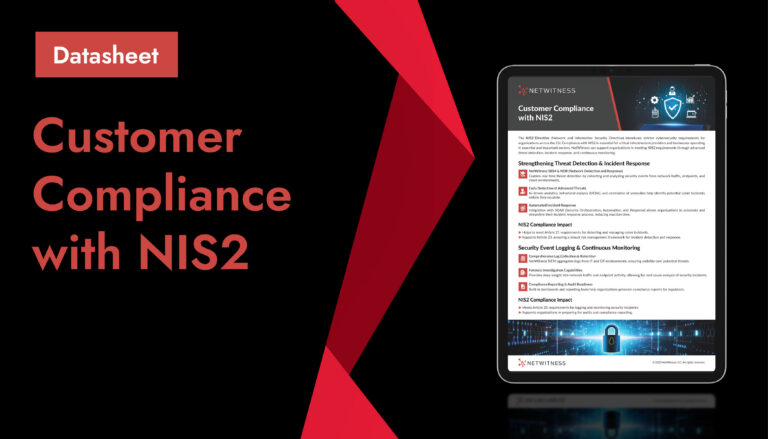
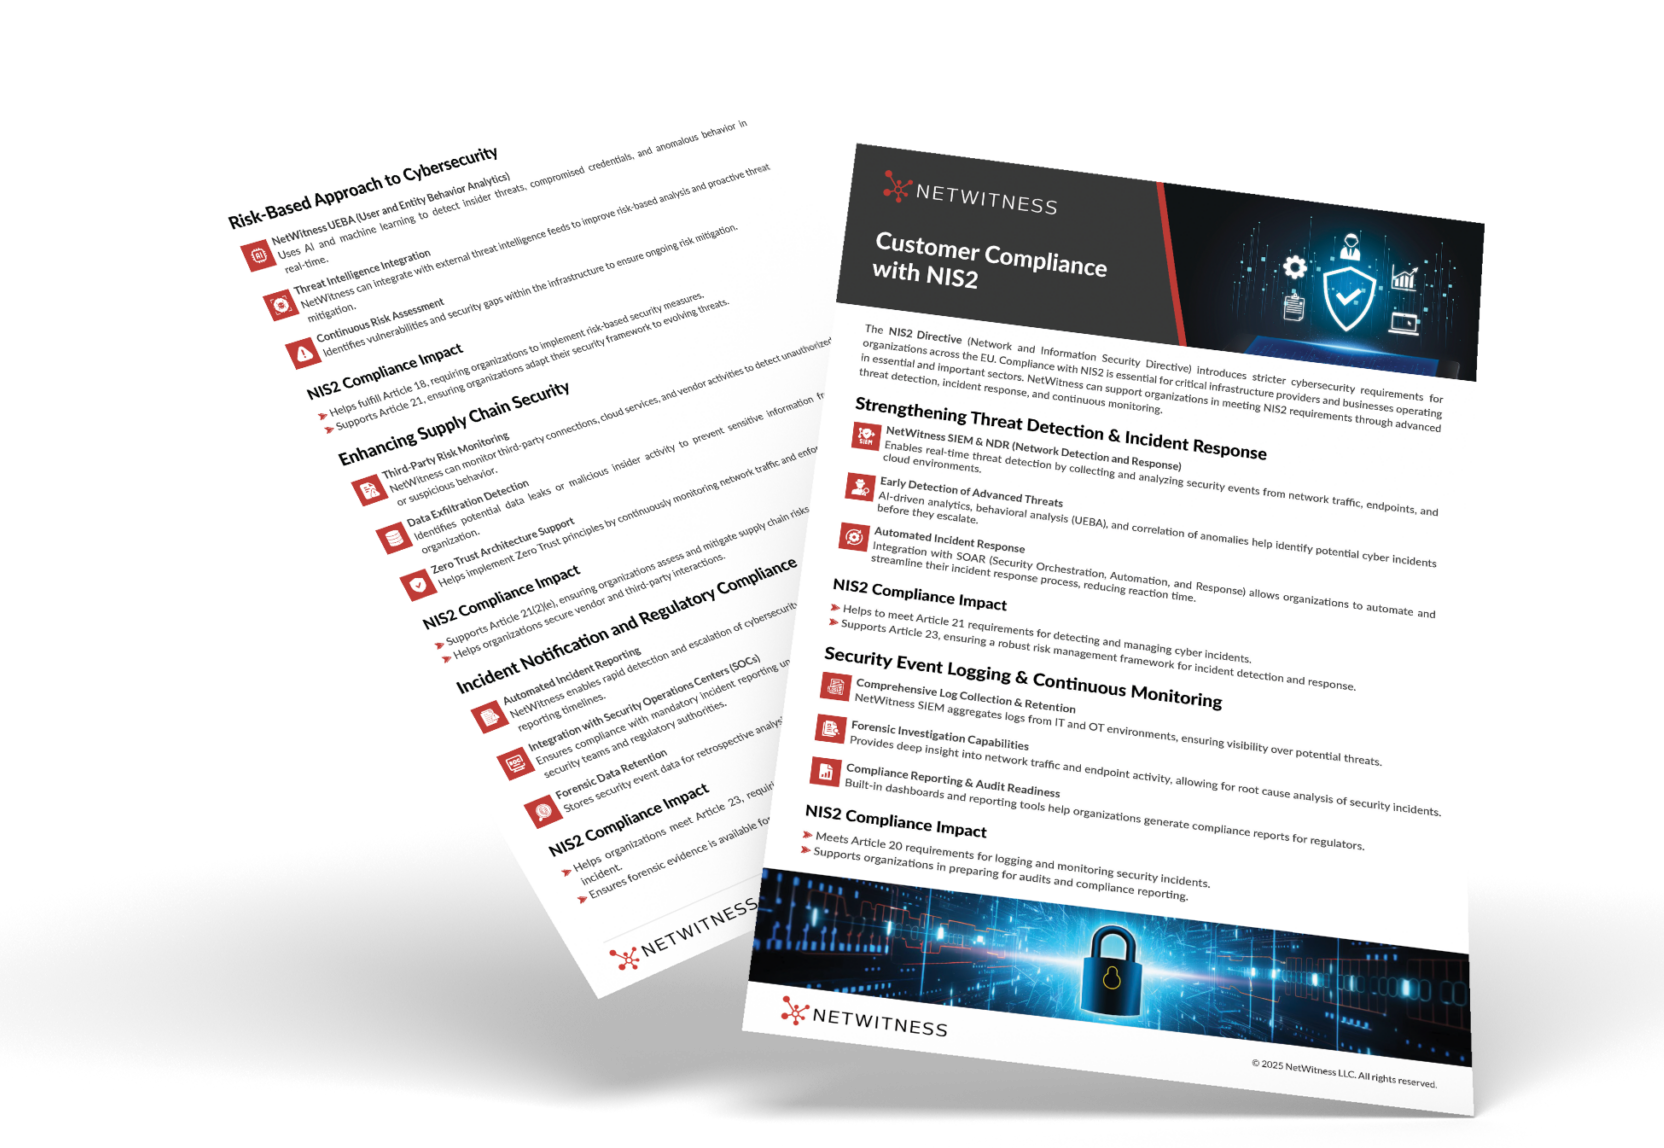
NIS2への準拠を確実に実現
- ITおよびOT環境全体でNIS2の要件を満たす
- 脅威をリアルタイムで検知し、対応する
- コンプライアンス報告と監査対応を効率化する
- 継続的な監視と分析によりリスクを低減する
よくある質問
1. サイバーセキュリティコンプライアンスサービスプロバイダーの選び方は?
継続的な監視サービス、調査サービス、レポート作成、文書化、および証拠管理を提供するプロバイダーを選びましょう。選択にあたっては、ハイブリッドクラウド環境、脅威検知、およびNIST CSF 2.0、DORA、ISO 27001、NIS2などのフレームワークに対応したサイバーセキュリティコンプライアンスソリューションを必ず検討すべきです。
2. 医療企業にとって主要なサイバーセキュリティコンプライアンスフレームワークにはどのようなものがありますか?
一般的に利用されているサイバーセキュリティコンプライアンスフレームワークの例としては、HIPAA、ISO 27001、NIST CSF 2.0、GDPR、およびEU域内で事業を展開する企業に適用される場合はNIS2などが挙げられます。また、これらの多くは、医療機器やサードパーティに関するサイバーセキュリティのガバナンス管理にも適用されます。
3. 包括的なデータ保護フレームワークの導入には、一般的にどのようなコストがかかりますか?
組織の規模、インフラストラクチャの構成、コンプライアンス要件などによって異なります。これには、セキュリティ監視コスト、ログ監視、ガバナンスプログラムの導入、インシデント管理、およびエンタープライズ向けサイバーセキュリティソリューションなどが含まれます。
4. 組織はどのようにしてサイバーセキュリティのコンプライアンスを維持できるか?
組織がサイバーセキュリティのコンプライアンスを達成するために講じる措置には、継続的な監視、リスク評価、ログ記録、ガバナンス、インシデント管理のテスト、従業員教育、および自動化された証拠収集などが含まれる。成熟した組織では、コンプライアンスへの取り組みはSOCの運用と密接に結びついている。
5. サイバーセキュリティのコンプライアンスにおいて、最大の課題は何ですか?
主な課題としては、セキュリティシステムの断片化、ハイブリッドクラウド環境、アラートの過剰発生、可視性の欠如、規制の変更、インシデント報告期限の短縮、およびテレメトリデータの相関分析の不十分さが挙げられます。
6. なぜサイバーセキュリティ・ガバナンスは企業のコンプライアンスにとって重要なのでしょうか?
サイバーセキュリティ・ガバナンスは、組織がセキュリティ運用をビジネスリスク、規制上の義務、および経営陣の説明責任と整合させるのに役立ちます。効果的なサイバーセキュリティ・ガバナンスは、企業環境全体における可視性、ポリシーの徹底、インシデントへの備え、および長期的なレジリエンスを向上させます。