

はじめに
企業ネットワークでは、毎秒膨大な量のデータが生成されています。この絶え間なく流れるパケットの中には、不正アクセス試行、悪意のある通信、内部者による脅威といった重要なセキュリティ指標が隠れていますが、従来の境界防御ではこれらを検知できないことがよくあります。ネットワークトラフィック分析は、この生のネットワークデータを実用的なインテリジェンスに変換し、セキュリティチームに、高度なサイバー脅威を検知、調査、対応するために必要な可視性を提供します。
ネットワークトラフィック分析とは?
ネットワークトラフィック分析とは、本質的に、ネットワーク通信を収集・監視・解析し、異常を特定し、脅威を検知し、パフォーマンスを最適化するための体系的なプロセスです。これは、単なる接続状態の確認やパケットスニッフィングをはるかに超えたものです。
ネットワークトラフィック分析では、キャプチャされたすべてのパケットを個別に調べるのではなく、IPアドレス、ポート、プロトコル、トラフィック量などのメタデータに焦点を当て、分析や機械学習を活用して異常なパターンを検知します。
こうした異常は、多くの場合、悪意のある活動の初期兆候を示しています。
- 通常とは異なる地域から従業員の認証情報が使用されている。
- 不自然な時間帯に、予想外の量のデータがネットワーク外へ流出している。
- デバイスが不審なドメインと隠れた接続を確立している。
簡単に言えば、NTAは日常的なトラフィックを実用的なインテリジェンスへと変換するものです。
ネットワークトラフィック分析の主なメリット
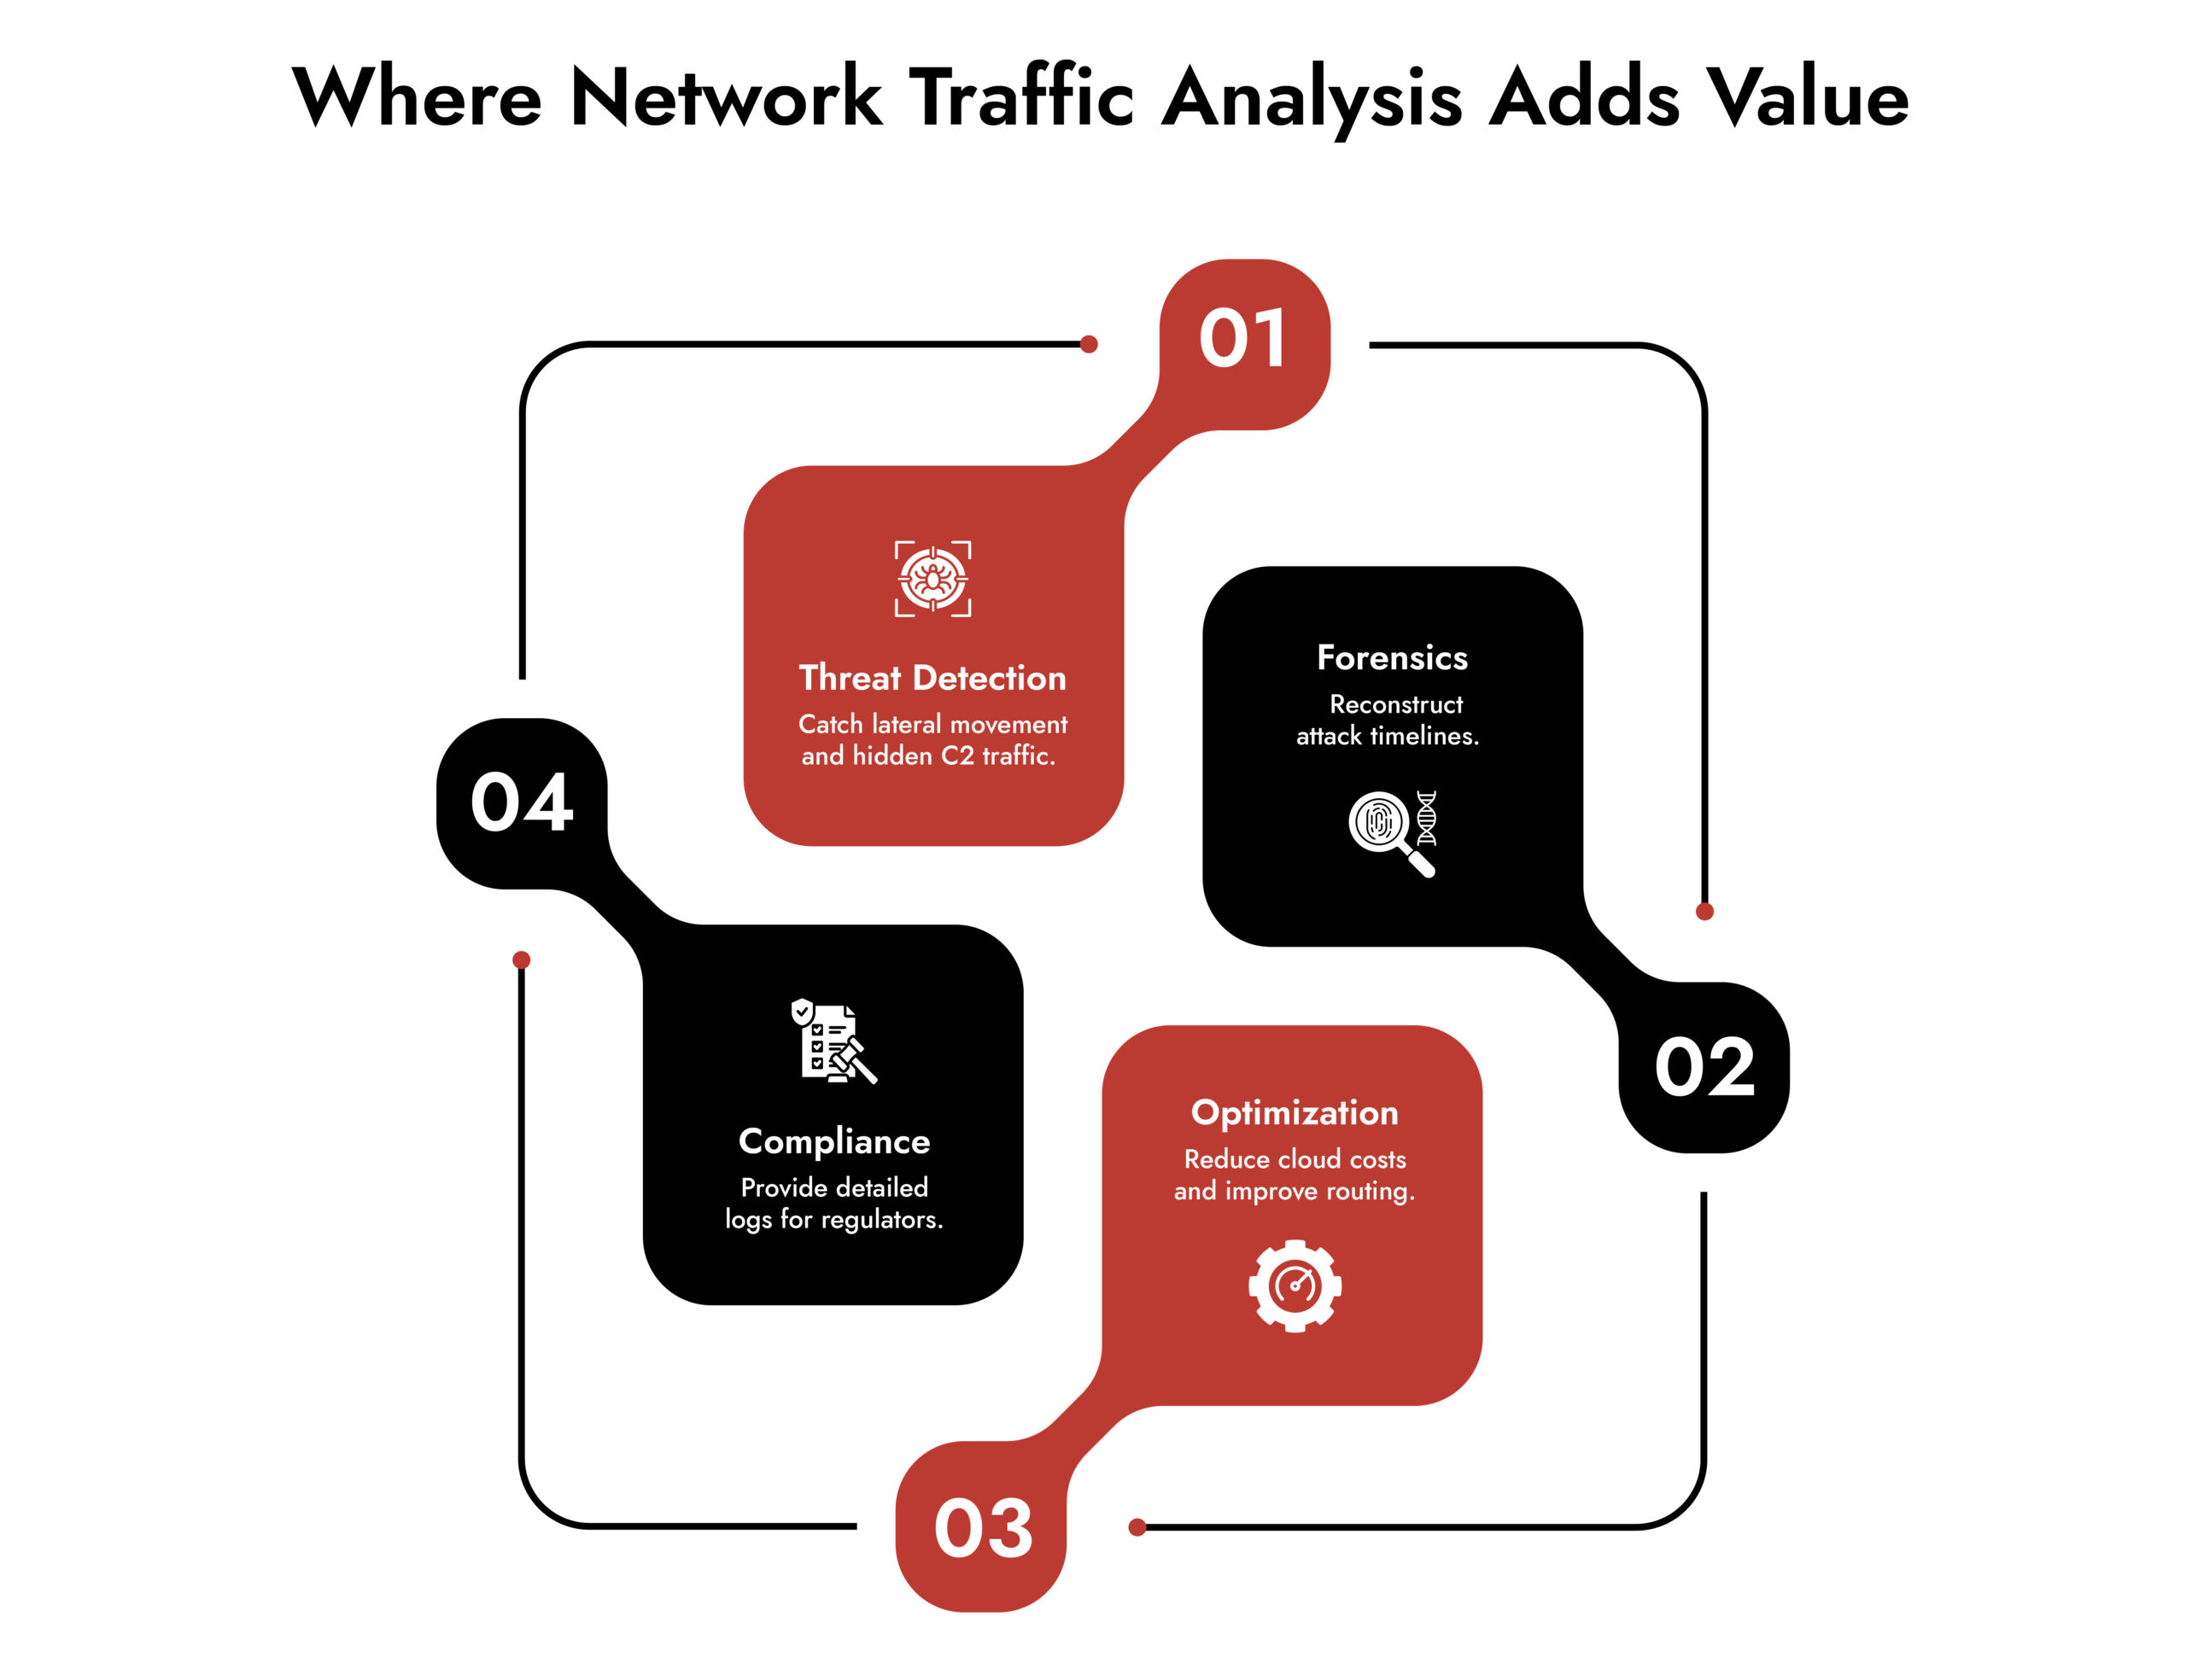
1. 脅威の早期検知:
従来のツールでは、高度な持続的脅威(APT)や内部関係者による不正行為を特定することが困難です。なぜなら、これらの脅威は正当なトラフィックに紛れ込んでいるからです。NTAは、エンドポイントや境界防御では検知できない微妙な異常を検知することで、インシデントの検出までの平均時間を短縮します。
2. フォレンジックおよびインシデント対応の強化:
セキュリティ侵害が発生した場合、NTAは攻撃者の行動を再現するために必要な履歴記録を提供します。アナリストは、横方向の移動、侵害されたアカウント、およびデータの流れを正確に追跡できるため、調査時間を大幅に短縮できます。
3. コンプライアンスおよび監査対応の準備:
PCI DSS、HIPAA、GDPR などのフレームワークでは、機密性の高い環境内での継続的な監視と、活動内容の徹底的なログ記録が重視されています。これらの規格ではネットワークキャプチャが具体的に義務付けられているわけではありませんが、NTA のようなツールは、改ざん防止機能を備えた可視性と検証可能な監査証跡を提供することで、これらの要件を満たすことを容易にします。
4. セキュリティを超えた運用上の知見:
セキュリティ担当者は、帯域幅を大量に消費している要因の特定や、不要なクラウドコストの削減など、予想外の価値を得ることができます。多くの企業にとって、この二重のメリットが投資の正当化につながっています。
ネットワークトラフィック分析の実用事例
- ラテラルムーブメントの検知:1つのエンドポイントに侵入した攻撃者は、しばしば目立たない形で拡散します。NTAは、内部サーバー間の異常なイースト・ウエスト・トラフィックを特定し、こうした動きを明らかにします。
- データ流出の検知:不正なファイル転送や隠蔽されたトンネリングを問わず、NTAはネットワークから流出してはならないデータを特定します。
- コマンド&コントロール(C&C)トラフィックの特定:外部の不正サーバーとの通信は、暗号化されている場合でも、通常、フローパターンの特徴を残します。
- パフォーマンスと最適化:ネットワークトラフィック分析により、ITチームは輻輳が発生する可能性のある箇所や十分に活用されていない資産を特定し、コスト効率とユーザー体験を向上させることができます。
ネットワークトラフィック監視ツールはどのように機能するのか?
最新のネットワークトラフィック監視ツールにより、すべてのパケットをキャプチャしたり保存したりすることなく、エンタープライズ規模でのネットワークトラフィックを可視化・分析することが可能になります。最新のネットワークトラフィック分析ツールは、以下の手法を組み合わせています:
従来のセキュリティソリューションでは、正当なネットワークチャネル内で活動する高度な持続的脅威(APT)や内部者による攻撃への対応に苦戦することがよくあります。NTAは、ネットワークの行動パターンを継続的に監視することで、この重大なギャップを埋めます。攻撃者が企業ネットワーク内に足場を築くと、その活動によって特徴的なトラフィックパターン(異常な通信頻度、不審なドメインへの接続、あるいは異常なデータフローなど)が生じますが、NTAソリューションはこれらを検知し、より広範な防御ワークフローの一部となることができます。
この多層的なアプローチにより、セキュリティチームをノイズに埋もれさせることなく、膨大なデータ量を監視・分析することが可能になります。
ネットワークトラフィック分析が企業のセキュリティにとってなぜ重要なのか?
1. 脅威検知能力の向上:
従来のセキュリティソリューションは、正当なネットワーク経路を悪用して行われる高度な持続的脅威(APT)や内部関係者による攻撃に対処するのに苦戦することがよくあります。NTAは、ネットワークの行動パターンを継続的に監視することで、この重大な課題を解決します。攻撃者が企業ネットワーク内に足場を築くと、その活動によって特徴的なトラフィックパターンが生じます。例えば、異常な通信頻度、不審なドメインへの接続、あるいは異常なデータフローなどであり、これらはNTAソリューションによって検出可能です。
ネットワークトラフィック分析の重要性は、成功した侵害の多くがネットワーク内での横方向の移動(ラテラルムーブメント)を伴うことを考慮すると明らかになります。これは、境界セキュリティツールでは検出できない活動です。内部ネットワーク通信を監視することで、ネットワークトラフィック分析は、こうした高度な攻撃手法を特定するために必要な可視性を提供します。
2. 予防的なセキュリティ体制:
ネットワークトラフィック分析(NTA)により、不審なパターンを本格的なインシデントに発展する前に特定し、予防的な脅威ハンティングが可能になります。セキュリティチームは、NTAから得られる知見を活用して、潜在的な脅威を調査し、攻撃の範囲を把握し、迅速に封じ込め措置を講じることができます。
また、この技術は、詳細なネットワーク活動ログを維持し、インシデント調査のためのフォレンジック機能を提供することで、コンプライアンス要件の遵守も支援します。セキュリティインシデントが発生した場合、NTAデータは、セキュリティチームが攻撃のタイムラインを再構築し、影響を受けたシステムを特定し、潜在的なデータ漏洩の範囲を判断するのに役立ちます。
ネットワークトラフィック分析の課題と、その克服策
1. スケールとデータ量:
企業ネットワークでは、毎日テラバイト規模のトラフィックが発生しています。適切なツールがなければ、そのデータ量は処理しきれないほど膨大です。この課題に対する解決策は、メタデータに基づく収集とスマートな分析であり、必ずしも各パケットを保存する必要はありません。
2. 暗号化されたトラフィック:
現在、インターネットトラフィックの大部分は暗号化されているため、多くの人が「死角」を懸念しています。しかし、ネットワークトラフィック分析にはペイロードは必要ありません。暗号化されたセッションであっても、ネットワークトラフィックのメタデータと行動分析に基づいて、不審な活動を検知することができるのです。
3. アラート疲労:
調整が不十分なシステムは、アナリストの負担を過大にしてしまいます。効果的な導入には、ベースラインの設定、閾値の最適化、そしてアラートをより広範なワークフローに統合し、実行可能なシグナルに焦点を当て続けることが必要です。

NetWitness NDR:エンタープライズグレードのネットワークトラフィック分析
NetWitness Network Detection and Response(NDR)は、その詳細さと実用性の両立が際立っています。このソリューションは、ネットワークトラフィックを継続的に処理し、デバイスやユーザーの行動プロファイルを構築するとともに、高度な分析機能を用いて異常を検知します。ディープパケットインスペクションと高速メタデータ分析の両方を提供することで、NetWitnessはセキュリティチームが孤立したデータポイントと広範な脅威キャンペーンとの関連性を把握できるよう支援します。
主な強みは以下の通りです:
- ディープパケット+メタデータ分析:詳細かつ高速な可視化を実現。
- 自動アラート機能:ビジネスに実際の影響を与えるインシデントを優先的に通知します。
- 柔軟な導入:クラウド、ハイブリッド、オンプレミスの各ネットワーク環境で動作します。
- 効率的な調査:ネットワークパフォーマンスを低下させることなく、証拠に基づいた豊富な洞察を提供します。
NetWitnessのようなプラットフォームは、情報過多なダッシュボードではなく、迅速な洞察を提供することで、重要な業務を担うエンタープライズチームの時間を節約します。その目標は、複雑なネットワークトラフィックの解析を簡素化し、アラート疲労を引き起こすことなく、断固たる行動を促すことです。