

今日の優れたITセキュリティソリューションとは
効果的なITセキュリティソリューションは、単なるツールの寄せ集めとは言い切れません。むしろ、ハイブリッド環境において可視化、検知、調査、対応を効率的かつ迅速に行うことができる包括的なシステムとして捉えるべきです。機能と成功の差は、意思決定の効率性と迅速さによって測ることができます。
はじめに
多くの企業にとって、問題はセキュリティツールがないことではありません。相互連携が取れていないセキュリティツールが多すぎることです。
これはセキュリティ戦略に影響を与える厳しい現実です。最良のITセキュリティソリューションは、単にリスクを特定するだけではありません。すべてのエンドポイント、ネットワーク、クラウド環境、およびユーザーを対象に、情報を関連付け、優先順位を付け、インシデント対応プロセスを指揮するものです。そうでなければ、不要なノイズや対応の遅れが生じ、組織にとってより大きなリスクとなるでしょう。
米国国立標準技術研究所(NIST)が指摘するように、サイバーセキュリティを成功させるには継続的な監視、迅速な検知、そして協調的なインシデント対応が必要です。しかし多くの企業では完全な可視性が欠如しています。
現代のエンタープライズセキュリティには、統合、インテリジェンス、そして明確さが求められます。では、どのような機能が必要なのかを探ってみましょう。
企業向け最新ITセキュリティソリューションの主要な機能
ITセキュリティソリューションによる攻撃対象領域全体にわたる一元的な可視化
ITセキュリティソリューションは、環境を横断した活動状況を単一かつ一貫性のあるビューで提供する必要があります。一元的な可視化がなければチームはサイロ化して業務を行い、攻撃者はその隙を突いてきます。
つまり、
- エンドポイント、ネットワーク、クラウドサービス、およびID管理システムからのテレメトリデータを集約。
- 一貫した分析を行うためにデータを正規化。
- リアルタイムおよび過去の状況を可視化。
その重要性:
- IBM Securityの報告によると、状況を把握できる体制が整っている組織では情報漏洩のライフサイクルを61日以上短縮できている。
- データが分散していると調査が遅れ、攻撃者の潜伏期間が長引く。
強力なエンタープライズITセキュリティソリューションは、ログ、パケット、フロー、および行動パターンを統合し、単一の運用ビューとして提示します。これは単なる利便性ではなく、運用上の必須要件なのです。
ITセキュリティソリューションにおける高度な脅威検知・対応機能
検知だけで対応が伴わなければ、それは単なるノイズに過ぎません。優れたITセキュリティソリューションとは脅威を特定し、その情報を基に即座に対応できるものでなければなりません。
主な検知機能には以下のものが含まれます:
- 異常を検知するための行動分析。
- 既知の脅威に対するシグネチャベースの検知。
- 未知の攻撃パターンに対応する機械学習モデル。
対応機能には以下を含めるべきです:
- 自動化された封じ込め(エンドポイントの隔離、認証情報の無効化)
- インシデント管理ワークフロー
- フォレンジック調査の支援
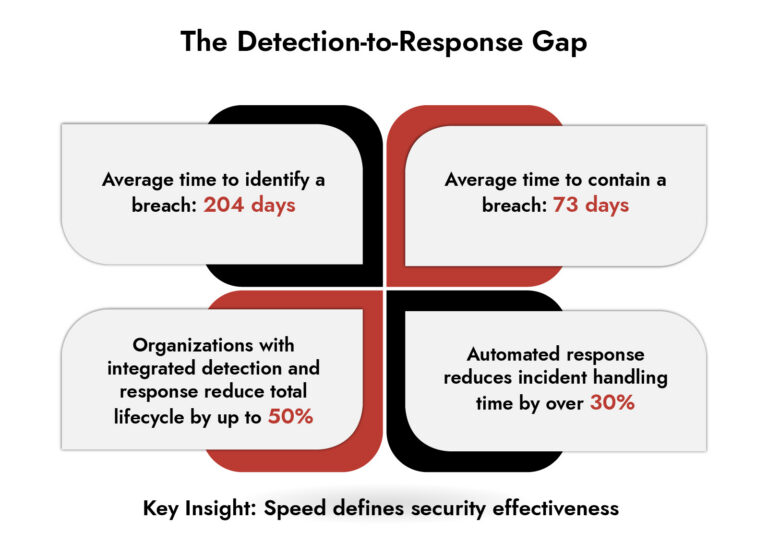
これは意思決定の迅速化を意味します。米国サイバーセキュリティ・インフラセキュリティ庁(CISA)によると、対応時間を短縮することは攻撃の影響範囲を直接的に限定することにつながります。
優れたサイバーセキュリティソリューションは、検知と対応を別々のプロセスとしてではなく、継続的なものとして統合しています。
ITセキュリティソリューションに統合されたセキュリティ監視ツール
ITセキュリティソリューションはツール間の手動による相関分析に依存すべきではありません。コンテキストに富んだ洞察を提供するセキュリティ監視ツールを組み込む必要があります。
主な監視機能:
- リスクスコアリングによるリアルタイムアラート
- 複数のデータソース間の相関分析
- 優先順位付けによるノイズの低減
なぜこれが重要なのか:
- セキュリティチームは日々アラート対応の疲弊に直面しています。
- 優先順位付けを行わなければ重大な脅威が見逃されます
ガートナーによると、統合型の監視を導入した組織では誤検知を最大90%削減できるといいます。
効果的なセキュリティ運用プラットフォームはアラートの量から実用的なインテリジェンスへと焦点を移すことができます。
境界防御を超えるネットワークセキュリティツール
従来の境界ベースのセキュリティではもはや不十分です。現代のITセキュリティソリューションには、内部トラフィックやラテラルムーブメントを監視する高度なネットワークセキュリティツールが不可欠です。
期待される機能:
- フォレンジック分析のためのフルパケットキャプチャ
- ネットワークトラフィック分析(NTA)
- イースト・ウエスト・トラフィックの可視化
これが重要な理由:
- 多くの攻撃は初期侵入後にネットワーク内部で活動します。
- ラテラルムーブメントを可視化することは感染拡大の封じ込めにおいて極めて重要です。
実例:ランサムウェア攻撃では初期の侵入はしばしば気づかれません。被害は横方向の移動(ラテラルムーブメント)の過程で発生します。ネットワークレベルの可視性がなければ検知は手遅れになってしまいます。
強力なエンタープライズITセキュリティソリューションは、ネットワークを単なる伝送媒体ではなく、主要な検知層として扱います。
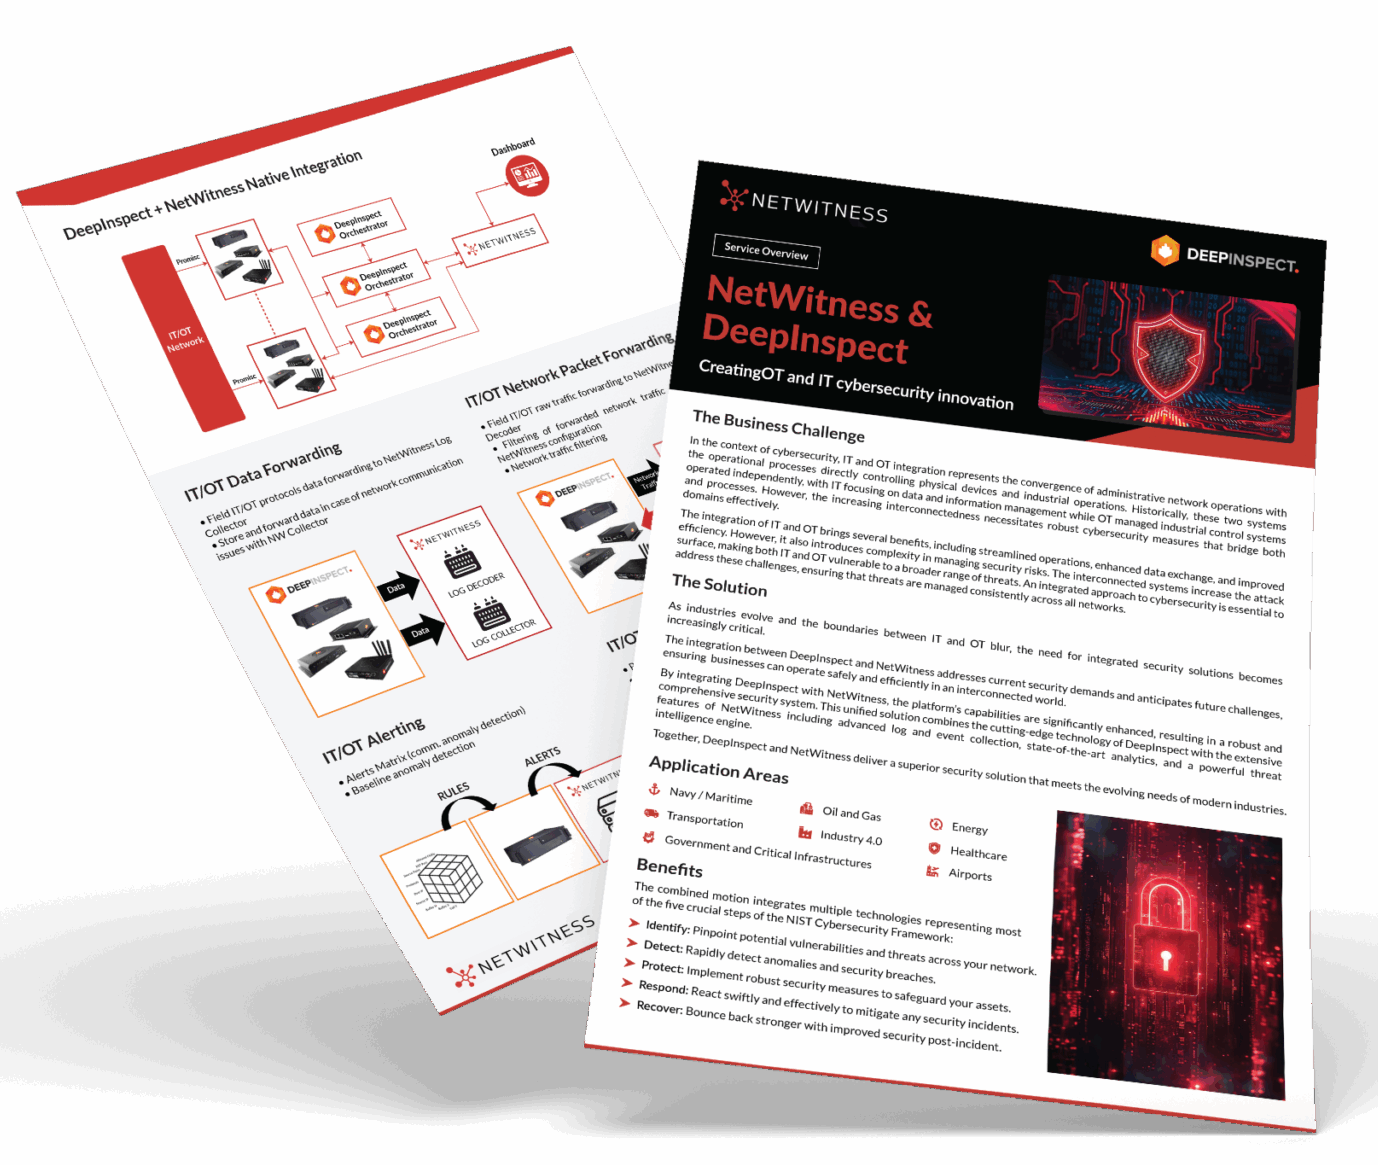
自信を持って最適なOTサイバーセキュリティソリューションを選びましょう
- 産業環境と運用安全性を考慮して構築されたプラットフォームを評価してください。
- IT、OT、産業用制御システム全体を包括的に可視化します。
- 生産を妨げることなく脅威を検知するソリューションを見つけましょう。
- NetWitnessのOTセキュリティに関する専門知識を活用し、より賢明な意思決定を行ってください。
ITセキュリティソリューションに組み込まれたクラウドセキュリティソリューション
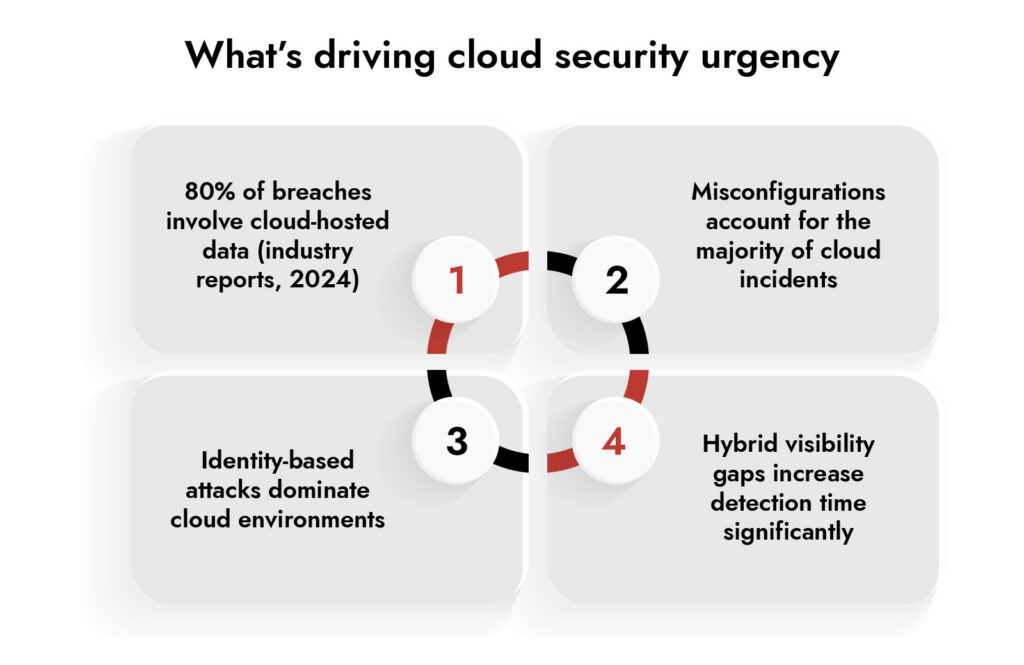
クラウド環境は攻撃対象領域を拡大させます。ITセキュリティソリューションには、後付けではなくクラウドセキュリティソリューションが組み込まれている必要があります。
クラウドの主な機能:
- SaaS、IaaS、PaaS環境の可視化
- 設定ミスの検出
- IDおよびアクセス監視
なぜこれが重要なのか:
- 米国国家安全保障局(NSA)によると、設定ミスは依然としてクラウドセキュリティ侵害の主な原因となっている。
- クラウド環境におけるアクティビティのログ記録は、従来のシステムに比べて詳細さに欠けることが多い。
最新のサイバーセキュリティツールは可視性のギャップを生じさせることなく、クラウド環境へとシームレスに拡張できなければならない。
ITセキュリティソリューションにおける自動化とオーケストレーション
手作業によるプロセスはあらゆる業務の進行を遅らせます。優れたITセキュリティソリューションはワークフロー全体に自動化を組み込んでいます。
主な自動化機能:
- インシデントの優先順位付けと詳細情報の収集
- プレイブックに基づく対応アクション
- 外部ツールやシステムとの連携
なぜこれが重要なのか:
- セキュリティチームは人材不足に直面している
- 反復的な業務が貴重な時間を奪っている
ガートナーによると、自動化によりインシデント対応時間を最大80%短縮できるといいます。
スケールの問題であり、自動化することで、人員を増やすことなくセキュリティ運用部門は攻撃の増加に対応し続けられるのです。
意思決定の明確化を実現するITリスク管理ソリューションの統合
文脈を欠いたセキュリティ対策は誤った意思決定を招きます。ITセキュリティソリューションには、セキュリティ上の発見事項とビジネスへの影響を関連付けるITリスク管理機能が不可欠です。
期待される機能:
- 資産の重要度に基づくリスク評価
- 脅威と業務機能の対応付け
- コンプライアンスと報告体制の整合
なぜこれが重要なのか:
- すべてのアラートが同じ重要度というわけではありません。
- 意思決定者は、アラートの数ではなく、その影響度に基づいて優先順位をつける必要があります。
強力なエンタープライズITセキュリティソリューションは、技術的なシグナルをビジネスに役立つ知見へと変換します。
ITセキュリティソリューションにおけるオープンアーキテクチャと統合の柔軟性
現代のITセキュリティソリューションは既存のサイバーセキュリティツールやインフラと統合できなければなりません。
主な要件:
- API駆動型アーキテクチャ
- SIEM、SOAR、EDR、およびサードパーティ製ツールとの統合
- カスタムワークフローのサポート
なぜこれが重要なのか:
- ツールの乱立は現実の問題です。
- すべてを置き換えることは現実的ではありません。
目標は「置き換え」ではなく「統合」です。効果的なセキュリティ運用プラットフォームは、セキュリティ運用のための中枢神経系としての役割を果たします。
この構図におけるNetWitnessの位置づけ
NetWitnessは、可視化、検知、対応を中核に据えた統合ITセキュリティソリューションを提供します。
主な特長:
- ディープパケットインスペクションとネットワーク全体の可視化。
- SIEM、NDR、エンドポイント機能の統合。
- 高度な脅威検知および対応ワークフロー。
- ハイブリッド環境およびクラウド環境への対応。
これは運用の一貫性につながります。各チームは、複数のサイバーセキュリティ製品を使用することなく、検知、調査、対応を連携させる一貫性のあるプラットフォーム上で作業できるようになります。
NetWitnessは継続的な監視とインシデント対応を重視することで、NISTおよびCISAの基準を厳格に遵守しています。
結論
強力なITセキュリティソリューションは単に脅威を検知するだけではありません。明確性、迅速性、そして制御力をもたらします。ここで概説した機能はもはやオプションではありません。それらは、組織が脅威に効果的に対応できるか、それとも対応が遅れて手遅れになるかを決める要因となるのです。
結論として言えるのは、統合、可視化、そしてインテリジェンスが成果を左右するということです。適切なエンタープライズITセキュリティソリューションは、単にシステムを保護するだけではありません。プレッシャーのかかる状況下でも自信を持って意思決定を行えるようにするのです。
現在の体制が依然として断片的なツールや手作業のプロセスに依存しているならば、その基盤を見直す時期が来ているのかもしれません。
よくある質問
1. エンタープライズITセキュリティソリューションとは何ですか?
エンタープライズITセキュリティソリューションとは、組織のITエコシステム全体を保護するために設計されたソフトウェアソリューションのことです。これには複数のサイバーセキュリティソリューションをひとつのプラットフォームに統合することが含まれます。
2. 優れたITセキュリティソリューションにはどのような主要な機能が必要ですか?
効果的に構築されたITセキュリティソリューションは、可視性の一元化、脅威の検知・対応機能、セキュリティ監視ツール、ネットワークセキュリティ、クラウドセキュリティ、自動化ツール、リスク管理ツールなど、数多くの機能で構成されています。
3. ITセキュリティにおいて一元化された可視性が重要なのはなぜですか?
一元化された可視性により、セキュリティ担当者は単一のプラットフォーム(ソリューション)を通じて環境のあらゆる領域を監視することができます。一元化された可視性がなければ、サイロ化された領域に脅威が潜んでおり、その結果、検知までの時間が長くなり、データ漏洩のリスクが高まります。
4. 企業はどのように適切なITセキュリティソリューションを選定すべきか?
ITセキュリティソリューションを選定する際、自社がすでに運用している他のシステムとの互換性を評価し、そのソリューションがハイブリッド環境で動作可能かどうか、リアルタイムの可視性を提供しているかどうか、そしてさまざまな種類のインシデントに対して迅速に対応・対処できるかどうかを判断する必要があります。また、セキュリティソリューションの拡張性や自動化機能についても検討すべきです。
5. 企業はセキュリティソリューションの導入においてどのような課題に直面しているか?
組織はセキュリティソリューションを導入する際、ツールの分散、セキュリティソリューションの統合における課題、セキュリティソリューションを管理するための技術リソースや人的リソースの不足、セキュリティソリューションによって生成される過剰なアラートなど、数多くの課題に直面しています。優れたエンタープライズITセキュリティソリューションは、自動化と組織全体の統合的な可視化を通じてこれらの課題に対処します。
6. サイバーセキュリティソリューションは脅威の検知と対応をどのように改善するのでしょうか?
最新のサイバーセキュリティソリューションは、行動分析、人工知能、機械学習を活用し、リアルタイムの監視機能を提供することで、脅威が深刻な問題に発展するのを検知・防止します。さらに、最新のサイバーセキュリティソリューションには、脅威を迅速に封じ込め、攻撃による被害を軽減するための対応機能が組み込まれています。
NetWitness®でITとOTの脅威検知を統合
– ITとOTのテレメトリを相関分析し、エンドツーエンドの運用可視性を実現。
– プロトコルレベルのインテリジェンスを活用し、産業用ネットワークと企業ネットワーク全体にわたる高度な脅威を検知。
– 充実したOTコンテキストと統合された分析機能により、調査を迅速化。
– 統合されたIT/OT環境全体で死角を減らし、対応体制を強化。