チームの作業を遅らせるSIEMセキュリティに関するよくある誤解

1 minute read
Overview Icon

主なポイント

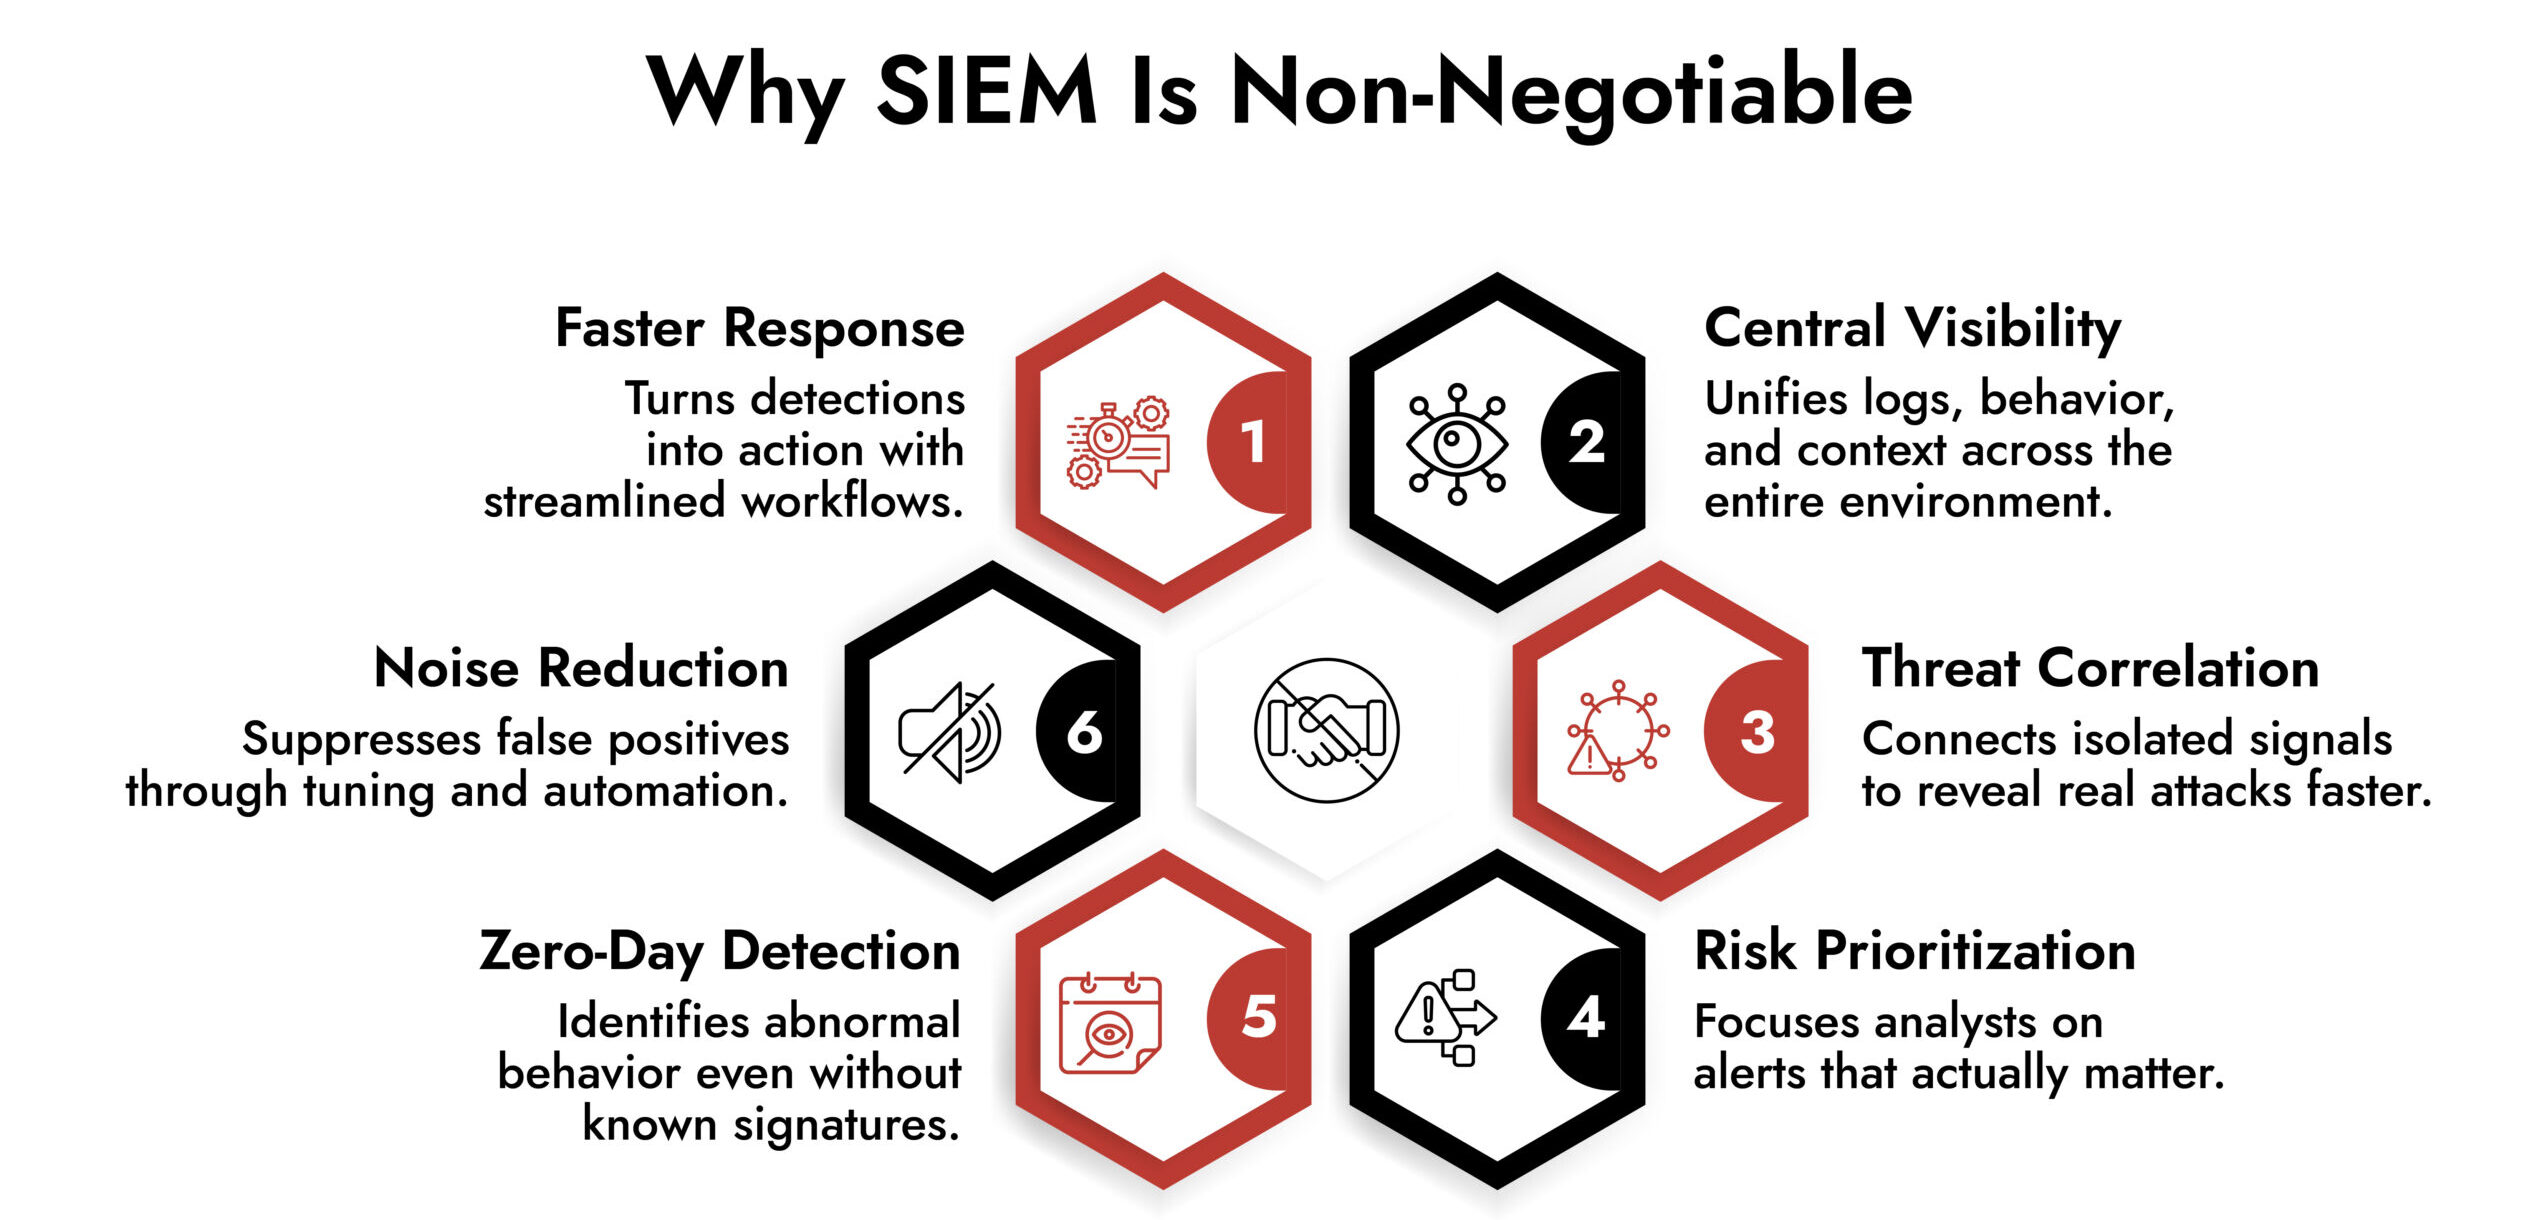
  • SIEMは単なるログ収集ツールではなく、検知と意思決定のエンジンである 
  • アラート対応の疲弊はSIEM自体ではなく、不適切な設定に起因する 
  • 効果的なSIEM導入には継続的な調整とユースケースへの焦点が必要である 
  • リスクベースの優先順位付けはアナリストの燃え尽き症候群軽減に不可欠である 
  • SIEMはアナリストを強化するものであり、代替するものではない 
  • ビジネスコンテキストと整合すれば、SIEMは対応を加速しリスクを低減する 

ほとんどの組織は、SIEMセキュリティが検知の中核であると信じています。理論上は確かにそうです。しかし実際には、対応サイクルが停滞する原因となることが少なくありません。SOCアナリストの83%が文脈を理解できないアラートに圧倒されていると報告しています。つまり、重大な脅威を浮き彫りにするはずのシステムが逆にそれらを埋もれさせてしまっているのです。さらに深刻なのは、85%がアラートに注目すべきかどうかを検証するためだけに、複数のシステムから証拠を収集・統合する作業に時間を費やしていると述べている点です。この乖離は技術的なものではなく、概念的な問題です。チームは進化していない前提でSIEMに取り組んでいます。その前提とは、どの警告を無視し、どの脅威が検出されず、どの侵害が避けられないかを決定づけるものです。 
Siem security

SIEMに関する8つの誤解

誤解その1:SIEMはログ収集にしか役立たない

多くの人にとって、SIEMの導入は依然として「高度なログ倉庫」に過ぎないと感じられています。SIEMに期待するものが、中央集約型ストレージ、コンプライアンス報告、長期ログ保持だけであるならば、その真価を決して理解することはできません。 

現代のSIEMは、基本的なイベント収集をはるかに超えた機能を発揮します。具体的には: 

  • エンドポイント、ネットワーク、ID、クラウドサービスからのテレメトリを相関分析  
  • 行動分析と脅威インテリジェンスによる異常検知 
  • トリアージとインシデント対応ワークフローの自動化 
  • リスク、ユーザーコンテキスト、システム機密性に基づくアラート優先順位付け 

SIEM統合は単なる管理業務ではなく、セキュリティエコシステムを結合するものです。SIEMを静的なストレージと捉えるのはスポーツカーを購入しながらエンジンを一度も始動させないようなものです。

誤解2:SIEMの導入は複雑すぎて正当化できない

この認識は、組織がデータパイプラインの調整、インフラのプロビジョニング、ルールセットの構築に数か月を費やした従来の実装に由来します。業界は進化しましたが多くのチームは追いついていません。 

現代のSIEMプラットフォームは導入障壁を低減し、価値創出までの時間を短縮するよう設計されています。以下を提供します: 

  • ネイティブコネクタによる迅速なオンボーディング 
  • MITRE ATT&CKなどのフレームワークに対応した組み込み相関ルール  
  • ハードウェア面の煩わしさがない柔軟なスケーリング 
  • SOC可視化のために用意されたダッシュボード 

複雑さが消えるわけではないですがその質は変化します。インフラの複雑さから、運用面の課題へと移行します:データ範囲の定義、ユースケースの優先順位付け、アラートワークフローとビジネスリスクの整合性確保などです。 

「SIEMは苦痛」という固定観念に囚われたチームは、意思決定を遅らせ、トレーニングを省略し、最終的には価値を実現できない非効率なデプロイメントを運用し続けることになります。

誤解3:SIEMは組織を自動的に保護する

SIEMは守護天使ではありません。導入しただけで攻撃者を魔法のように検知したり、曖昧なシグナルを解釈したりはしません。多くの導入が失敗するのは箱から出してすぐに使えるセキュリティを期待するからです。 

効果的なSIEM管理には以下が必要です: 

  • 正常な動作パターンの定義 
  • ビジネスプロセスに沿ったカスタムルールの構築 
  • 新たな脅威やインフラ変更に対応した定期的な検知調整 
  • セキュリティとコンテキストの両方を理解するアナリストの配置 

調整されていないSIEMはシグネチャのないアンチウイルスのようなもの:存在はするが保護機能は発揮しません。SIEMを即戦力ソリューションと誤解することは、SOCチームの資源不足と検知成熟度の低下を招きます。 

誤解4:SIEMはアラート対応の疲弊を引き起こす 

アラート対応における疲弊は存在するが、SIEMが原因ではなりません。設定の不備が原因です。 

セキュリティチームがノイズに溺れる理由: 

  • 目的意識なく全てを収集する 
  • ベンダーのルールを普遍的に適用可能と扱う 
  • アラート処理のための階層化されたトリアージ戦略を欠く 
  • しきい値の調整やコンテキストによるアラートの強化を怠る  

現代のSIEMセキュリティツールは、行動分析、機械学習、リアルタイム脅威インテリジェンスを活用して誤検知を抑制します。適切に導入されたSIEMはノイズを発生させるのではなく、むしろ削減します。アラートの混乱をSIEMのせいにするのは、スパムをメールのせいにするようなものです。

誤解5:SIEMはほとんどの組織にとって高すぎる

従来の価格設定がこの誤解を定着させてきました。従来のSIEMは多額の設備投資、ストレージ計画、ルール調整の専門家を必要としました。今日では、クラウドベースのサブスクリプションモデルとモジュール式のSIEM導入により、あらゆる規模のチームがエンタープライズレベルの可視性を実現できます。 

以下の点を考慮するとROIはさらに説得力を持つ: 

  • 早期検知による侵害影響の軽減 
  • 分析担当者を反復作業から解放する自動調査 
  • ハードウェア投資の不要化 
  • ベンダー管理による継続的なコンテンツ更新 

真のコストはSIEM導入ではなく、導入せずに運用することにあります。 
NetWitness® SIEMによる脅威検知および対応能力の強化

– ユーザー、ログ、ネットワーク全体のデータを連携させ、統合された可視性を確保します。 

– AIベースの分析と行動インサイトにより、進化した脅威を検知します。 

-自動化されたデータ補強とガイド付きワークフローで調査速度を加速します。 

Lead Magnet Mockup

誤解6:SIEMはセキュリティ専門家を代替する

自動化は代替ではなくてレバレッジです。 

セキュリティ専門家はSIEMツールを用いて以下を行います: 

  • 脅威と異常を調査する。 
  • ビジネスに即したリスクスコアリングでインシデントの優先順位を付ける。 
  • 相関したイベントを用いて攻撃者の経路をマッピングする。 
  • 封じ込めと修復手順の自動化。 
  • 検知ロジックへのインテリジェンスのフィードバック。 

アナリストをSIEMで代替すると盲点が生じます。SIEMは意思決定を支援するものであり、それを排除するものではありません。 

誤解7:SIEMはゼロデイ攻撃を防げない

この誤解は、ゼロデイ脅威の実態に対する認識不足に起因します。ゼロデイ攻撃は可視できないものではなく単に未知であるだけです。攻撃者がラテラルムーブメント、権限を昇格させたり、データを窃取したり、システム設定を変更したりする際には依然としてシグナルが発生します。こうした活動はテレメトリデータを残します。 

適切に実装されたSIEMセキュリティは以下が可能: 

  • ベースライン行動からの逸脱を検知 
  • 異常なユーザー/デバイス/プロセス活動を相関分析 
  • 権限の不正使用を特定 
  • パッチ未適用の脆弱性に関連するシステム異常を可視化 

この誤解が根強い理由は、組織がSIEMセキュリティに脆弱性そのものの特定を期待しているためです。SIEMが特定するのは脆弱性の影響であり、多くの場合ペイロードが完全に展開される前に行われます。自動化された脅威インテリジェンスと行動分析が稼働している環境では、SIEMは進行中のゼロデイ攻撃を発見する最も信頼性の高い手段の一つとなります。 

真の問題はSIEMの能力ではなく、体系的なチューニング、ユースケースライブラリ、継続的なログ集中化の欠如にあります。 

誤解8:すべてのSIEMアラートは同等の注意を必要とする

この点は、他のどのSIEMの誤解よりも多くの業務燃え尽き症候群を引き起こしています。すべてのアラートに対して同じ対応を必要とすると思い込むチームは、ボトルネックを生み、深刻度を無視し、最終的にはノイズに埋もれた重要なシグナルを見逃してしまいます。 

アラートは均等に重要ではありません。過去も現在もそうではありません。効果的 

なSIEM管理には優先順位付けが必要です。 

現代のSIEMプラットフォームは以下によりこの課題を解決します: 

  • ユーザーロール、資産価値、脅威コンテキストに基づくリスクスコアの割り当て 
  • 行動分析による脅威の分離 
  • 低リスクアラートの自動処理によるアナリストの重要インシデントへの集中  
  • ルールを継続的に改善し、時間の経過とともに誤検知を削減 

優先順位付けロジックがなければ、SIEMはセキュリティ意思決定エンジンではなく、デジタル化されたToDoリストに成り下がります。「すべてのアラートは緊急」という考え方を放棄したチームは、調査サイクルを短縮し、アラート対応による疲弊を軽減し、重大な脅威が見逃されるのを防ぎます。 

誤解がセキュリティチームの足を引っ張る理由

誤った認識が運用負荷を生みます。SIEMセキュリティを過小評価するチームは以下のような行動を取ります: 

  • インフラとクラウドサービス間の統合を遅延させる 
  • アラートは避けられないと決めつけ、ルールの調整を回避する 
  • SIEM監視を検知技術ではなくコンプライアンス報告とみなす 
  • アナリストの作業負荷を軽減するプロセスの自動化に失敗する 

結果は予測通り:非効率なSOC、未解決のアラート、そして目の前に潜む脅威

SIEMを正しく考える方法

SIEMセキュリティは受動的なデータベースではありません。それは: 

  • リアルタイム検知システム 
  • セキュリティチームのための意思決定エンジン 
  • ID、ネットワーク、クラウドのテレメトリ間の架け橋 
  • インシデント対応ワークフロー 

ビジネスコンテキストと整合することでSIEMは効果倍増となります。 

結論

SIEMに対する誤解が根強いのは、組織が時代遅れの経験に固執しているためです。技術は成熟し、アーキテクチャは変化し、脅威サイクルは加速しました。それでも変わっていないのは、可視性、相関分析、そして行動の必要性です。 

前提を見直す組織こそがSIEMの真の価値を解き放ちます:リスク低減、調査の迅速化、そしてセキュリティチームが反応的ではなく戦略的に活動することを保証します。 

運用上の明確さへと置き換えるのが早ければ早いほど、SIEMは誤解されたツールから現代のサイバーセキュリティを推進するエンジンへと変貌します。 

よくあるご質問

1. SIEM使用時にどのような困難がありますか?

データ範囲の管理、検知の調整、クラウドワークロードの統合、および運用責任の所在が最も一般的な障害です。 

オンプレミスインフラの要件、手動での相関分析、遅い拡張性、そしてサイロ化されたデータパイプラインが既存SIEMの効果を制限してきました。 

それらは期待値を歪め、ルール調整を遅延させ、チームが自動化、統合、分析を効果的に活用することを妨げます。

はい。クラウドSIEMプラットフォームは、柔軟性のある拡張性、APIベース、ハイブリッドアーキテクチャのために設計されています。 

彼らはインシデントを調査し、インシデントを相互に関連付け、対応ワークフローを自動化し、脅威を検証し、組織のセキュリティ態勢を改善します。

確信を持って適切なSIEMを選択してください

  • 専門家が構築した包括的なチェックリストを活用してベンダーを評価してください。 
  • 完全な可視性と迅速な検知のための必須SIEM機能を確認してください。 
  • 拡張性、自動化、統合性を確保するために機能を比較してください 
  • NetWitnessの検証済みSIEMガイドラインで情報に基づいた決定を下してください。 
Vendor Checklist

関連リソース

今すぐ脅威の検知と対応を加速しましょう!

Don't Want to be Stuck with the Wrong SIEM?

Then ask these 30 questions to your vendor!

Leaving Without The Ransomware Intel?

See which groups are targeting enterprises in 2026 and how to prepare before they strike.