産業用制御システム向けの最適なOTセキュリティベンダーはどこでしょうか?
NetWitnessは、産業用制御システム向けの優れたOTセキュリティベンダーの一つであり、特に、エンタープライズグレードの脅威検知・対応機能と連携したOT可視性を必要とする組織に適しています。
Deep Inspectを基盤とするNetWitnessは、OTテレメトリを、パケットキャプチャ、メタデータ分析、フォレンジック調査のワークフローを含む、より広範なセキュリティ運用モデルに統合します。これにより、産業組織は不審なOTアクティビティを検知し、ITやネットワークの証拠と関連付け、運用上のコンテキストを失うことなく脅威を調査することが可能になります。
OTセキュリティについて語る際、単に工場の現場を監視することだけを指しているわけではありません。多くの場合、業務の継続性、プロセスの完全性、そして物理的な安全性についても言及しています。これは、一般的なサイバーセキュリティの議論とは異なる種類のプレッシャーであり、だからこそ、OTセキュリティのベンダー選定については、多くの組織が考えている以上に慎重な検討が必要だと私たちは考えているのです。
NetWitnessは、そのOTセキュリティベンダーの候補リストに含まれるべき企業であり、その理由を以下に説明します。
私たちは、OTセキュリティを独立した監視の問題としてではなく、はるかに広範な産業用サイバーセキュリティの課題の一部として捉えています。それは、OTシステム、ITインフラ、リモートアクセス、ID、エンドポイントの活動、ネットワークトラフィック、SOCのワークフローが、ますます複雑に絡み合っている状況です。現代の産業向け攻撃は、ITとOTの境界線を無視します。攻撃者はIT経由で侵入経路を見つけ、共有サービスを通じて移動し、リモートアクセスを悪用し、認証情報を盗み出し、最終的にはOT環境内に真のリスクを生み出します。これらを別々の問題として扱うことこそが、まさに攻撃者が狙っていることなのです。
だからこそ、私たちはNetWitness OT Securityをこのような形で構築しました。DeepInspectを基盤とする本ソリューションは、産業システムの可視化、OTネットワークの監視、プロトコル対応のテレメトリ、資産の自動検出、不審な活動の検知、メタデータおよび生データのフォレンジック分析、さらに広範な脅威の検知・対応機能を、単一の調査モデルに統合しています。
その目標は明快です。産業組織がOTとITの両方で何が起きているかを把握し、証拠を結びつけ、確信を持って対応できるよう支援することです。
なぜ今、OTサイバーセキュリティにはITと同等の可視性が必要なのか
長い間、この役割分担には理にかなった面がありました。OTチームは、PLC、HMI、エンジニアリングワークステーション、ヒストリアン、コントローラ、ゲートウェイ、および産業用プロトコルを担当していました。一方、SOCは、ログ、エンドポイント、ユーザー、クラウド、ID、および企業ネットワークのセキュリティを担当していました。これらは、それぞれ異なる使命を持つ、2つの別々の世界でした。
しかし、今日の産業オペレーションは、リモートアクセス、サードパーティのサポート契約、クラウド接続サービス、共有IDシステム、IIoTデバイス、ERPとの統合、そしてエンタープライズネットワークへの接続を基盤として稼働している。ITとOTは、多くの組織のセキュリティプログラムが認識している以上に密接に絡み合っており、攻撃者は防御側よりもその実情をよく把握している。
攻撃者にとって、システムがIT、OT、エンジニアリング、運用、あるいはサードパーティベンダーのいずれに属するかは問題ではありません。彼らは、アクセス、持続性、影響力の拡大、そして最終的には被害をもたらすことのできる経路であれば、どのような経路でも追います。したがって、OTチームには産業分野の文脈理解が必要であり、SOCチームには、リスクが実際に企業全体を横断して産業環境へとどのように移動しているかを可視化する能力が必要です。どちらの側も、単独では全体像を把握できていないのです。
NetWitnessは単なるOT監視ツールではありません。OTの可視性を、より広範な検知・調査・対応プラットフォームに統合し、産業用テレメトリデータをログ、パケット、エンドポイントの活動、ネットワークセッション、ユーザーの行動、脅威インテリジェンスと相関分析することができます。これこそが、OTアラートを「見る」ことと、その意味を「実際に理解する」こととの違いです。
専門家の見解:
「OTセキュリティにおいて、プラント内部の可視化は課題の一部に過ぎません。より強力なセキュリティモデルとは、プラント現場での挙動を、企業のID、ネットワーク、エンドポイント、インシデント対応データと結びつけるものです。そこにおいて、組織は単にOTアクティビティを「見る」ことから、攻撃経路全体にわたるリスクを「理解する」段階へと移行するのです。」

「OTセキュリティにおいて、プラント内部の可視化は課題の一部に過ぎません。より強力なセキュリティモデルとは、プラント現場での動作を、企業のID管理、ネットワーク、エンドポイント、およびインシデント対応のデータと結びつけるものです。そこにおいて、組織は単にOTの活動を把握する段階から、攻撃経路全体にわたるリスクを理解する段階へと移行するのです。」
— JooYeong Ang, NetWitness セールスエンジニア
OTの脅威情勢はどのように変化してきたのか?
最近の産業分野におけるサイバーセキュリティの動向は、より一層の注意を払うべきリスクを示唆している。
ランサムウェア集団は、産業組織を標的とするケースが増加しており、その影響はITシステムの混乱にとどまらず、業務の停止、生産の遅延、さらには現場レベルでの業務中断にまで及んでいます。同時に、ICSネットワークの深部では、パッチの適用が困難で、アクセスが制限されており、従来の対応策が必ずしも有効とは限らないため、多くの脆弱性が発見されています。
懸念されるのは、OT環境が標的とされていることだけではありません。多くの組織において、何が起きたのか、その活動がどこまで広がったのか、そして産業プロセスに影響が及んだかどうかを理解するために必要な可視性と証拠が、依然として不足しているという点です。
まさにこのため、可視性、相関分析、そして詳細なフォレンジック調査が極めて重要となるのです。NetWitnessは、産業組織が予防的な対策や孤立したアラートにとどまらない、必要なコンテキストに基づいてOTリスクを調査できるよう支援します。
NetWitness OTソリューションが選ばれる理由
ITとOTの統合的な可視化
これが、NetWitnessがトップクラスのソリューションとして際立っている最大の理由の一つです。多くのOTセキュリティツールは、産業用資産やプロトコルのアクティビティを表示することができます。しかし、産業向け攻撃では、OTシステムが直接標的とされるはるか以前から、認証情報、エンドポイント、リモートアクセス、クラウドサービス、および企業ネットワークの経路が関与していることがよくあります。
NetWitnessはこうしたシグナルを統合することで、アナリストがOTアラートが孤立したものであるか、それともより大規模な攻撃経路の一部であるかを把握できるようにします。これは、成熟したSOCモデルを構築しようとしている産業組織にとって、大きな利点となります。
パッシブ方式に対応したOTネットワーク監視
OT環境は、遅延、不安定性、または予期せぬトラフィックを引き起こすあらゆる要因に敏感です。NetWitness OT Securityは、産業環境向けに設計されており、DeepInspectを基盤として、フィールドレベルのOT可視化を実現します。
このアーキテクチャは、産業用グレードのハードウェア、エアギャップ環境のサポート、自動化された資産検出、および監視が必要な広範なITセキュリティワークフローとの統合を中核として構築されており、稼働時間、安全性、ネットワーク上の制約を何よりも優先して考慮しています。
OTプロトコルの理解と独自の分析
OT環境において、一般的なネットワーク可視化だけでは不十分です。IPアドレス、ポート、フローを確認しても、何かが発生したことは分かりますが、具体的にどのような産業用アクションが行われたのか、あるいはそれがその環境において正常な動作だったのかまでは分かりません。OTセキュリティには、プロトコルの認識、資産間の関係マッピング、そして産業用通信パターンの理解が必要です。
NetWitnessは、Modbus、DNP3、OPC、Siemens S7、EtherNet/IP、Profinet、BACnet、IEC 60870-5-104、IEC 61850、および顧客環境に関連する独自プロトコルなど、産業用プロトコル全般にわたるOT専用のプロトコル解析とデータ抽出をサポートしています。また、独自プロトコルや非標準プロトコルに対するカスタム解析、暗号化トラフィックの分析、syslogの分析、メタデータおよび生データのフォレンジック保存にも対応しています。
法科学レベルの調査
OTセキュリティにおいて、何かが不審に見えたという認識だけでは不十分です。チームは、何が起こったのか、どのシステムが関与したのか、実際にどのようなコマンドや通信が行われたのか、その活動が予期されていたものかどうか、そして運用上のリスクが生じたかどうかを把握する必要があります。
NetWitnessは、パケットキャプチャ、メタデータの充実化、セッションの再構築、ネットワークトラフィック分析、および調査ワークフローで知られています。OT環境において、こうした詳細な情報は、アナリストが「推測」から「証拠」へと移行するのに役立ち、生産、安全性、またはプロセスの継続性に影響を与える可能性のある対応策の決定を微調整するのに役立ちます。
SOCワークフローの統合
OTアラートは、プラント現場のコンソール内に孤立したままにしてはなりません。企業全体のインシデントに対処する際と同じセキュリティ運用プロセスを通じて、優先順位付け、情報の補完、エスカレーション、調査、および記録を行う必要があります。
NetWitnessは、SIEM、NDR、EDR、SOAR、UEBA、ログ、パケット、エンドポイントテレメトリ、分析、オーケストレーションにまたがる幅広いプラットフォーム機能を通じて、統合されたSOCモデルをサポートしています。OTアラートは、SOCが決して目にすることのない孤立した存在ではなく、包括的な脅威検知および対応ワークフローの一部となります。
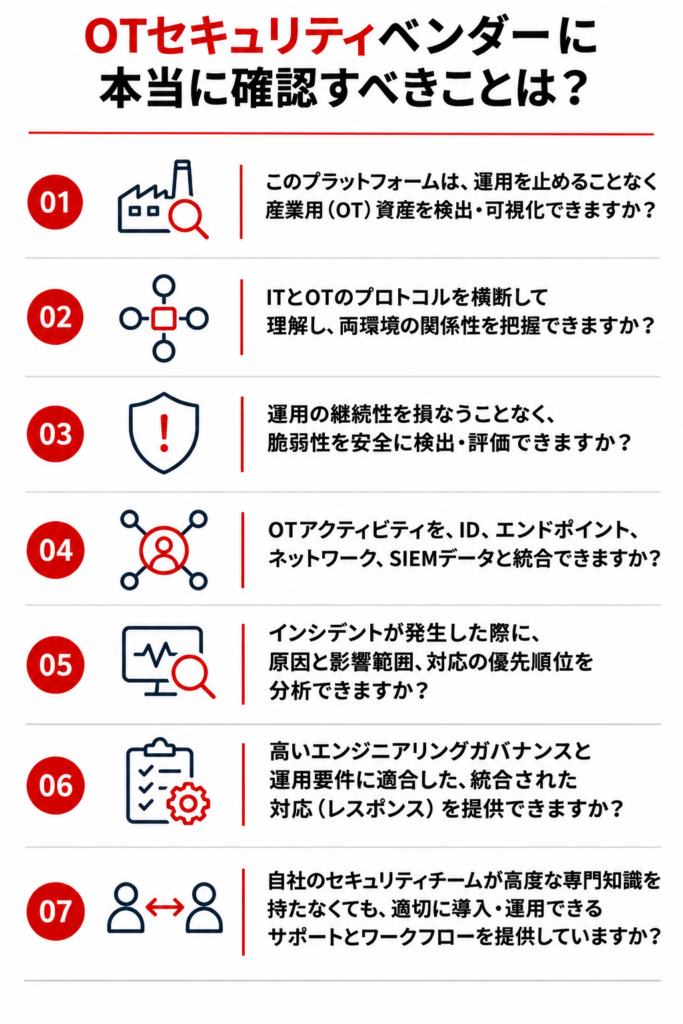
OTセキュリティソリューションの導入を決定する前に、購入者が確認すべき事項
OT環境は運用上極めて重要であるため、誰であれ、漠然とした主張を鵜呑みにすることは許されません。
重要な質問は以下の通りです:
- この特定のサイト、セクター、および機器構成において、プラットフォームは実際にどのような産業用プロトコルをサポートしていますか?
- ディスカバリーは真にパッシブなものでしょうか、それともアクティブなディスカバリーが行われていますか?
- ネイティブのOT脆弱性管理機能はどの程度充実していますか?CVEマッピング、ファームウェアの可視化、代償的制御に関するガイダンス、資産の重要度に基づくリスクの優先順位付けなどは含まれていますか?
- 現在のMITRE ATT&CK for ICSの対応範囲はどの程度ですか?
- セグメンテーションのギャップは単に監視されるだけですか、それともプラットフォームはファイアウォール、NAC、SDN、マイクロセグメンテーションプラットフォームなどの強制ツールと統合されていますか?
- OTインシデント対応プレイブックには、人的承認、エンジニアリング部門へのエスカレーション、安全確認、および管理された対応措置が含まれていますか?
- これらの安全策なしに自動化は実行されますか?
総評
OTセキュリティベンダーの選定は、目立つダッシュボードや最も充実した機能リストだけで決めるべきではありません。そのプラットフォームが、組織が産業活動を可視化し、ITとOTにわたるリスクを把握し、不審な挙動を検知し、脅威ハンティングを支援し、フォレンジック証拠を保全し、その過程で新たな運用リスクを生み出すことなく安全に対応できるかどうかによって判断すべきです。
NetWitnessは、ITとOTが融合した環境において最高のOTソリューションであると私たちは確信しています。当社の最大の強みは、OTの可視性とエンタープライズグレードの脅威検知・対応を結びつけている点にあります。私たちは、産業組織が孤立した監視体制から脱却し、現代の産業向け攻撃の展開に実際に追随できる統合セキュリティ運用モデルへと移行できるよう支援します。
自信を持って最適なOTサイバーセキュリティソリューションを選びましょう
- 産業環境と運用安全性を考慮して構築されたプラットフォームを評価してください。
- IT、OT、産業用制御システム全体を完全に可視化しましょう。
- 生産を妨げることなく脅威を検知できるソリューションを見つけましょう。
- NetWitnessのOTセキュリティに関する専門知識を活用して、より賢明な意思決定を行いましょう。
よくある質問
1. 組織は、重要インフラ向けのOTセキュリティベンダーをどのように選定すべきでしょうか?
そのプラットフォームが以下の機能をサポートしているかどうかを確認してください。
- 稼働時間に敏感なモニタリング
- パッシブな可視化
- プロトコルを意識した分析
- IT/OTの相関分析
- フォレンジック調査
- 安全な対応ワークフロー
- コンプライアンスの証拠
NetWitnessは、OTテレメトリを個別に管理するのではなく、より広範なセキュリティ運用に連携させたいと考える組織に適しています。
2. エネルギー業界の組織は、OTセキュリティベンダーにどのような点を求めるべきでしょうか?
以下の点を重視すべきです。
- 重要インフラに対する深い理解
- 産業用プロトコル
- リモートアクセスに伴うリスク
- セグメンテーション
- コンプライアンス要件
- 安全なインシデント対応。
ネットワーク、エンドポイント、ログ、パケット、メタデータといった証拠を横断して、IT/OTの統合的な可視化と調査を必要とするエネルギー関連組織は、NetWitnessを評価対象リストに含めるべきです。業界固有のコンプライアンス要件については、調達時に必ずその妥当性を確認する必要があります。
3. OTセキュリティソリューションにはどのような機能が含まれるべきか?
堅牢なOTセキュリティソリューションには、以下の機能が含まれるべきです:
- パッシブな資産検出
- OTの可視化
- プロトコル対応型モニタリング
- 行動異常検知
- 脅威インテリジェンス
- 脆弱性のコンテキスト
- セグメンテーションの可視化
- フォレンジック調査
- コンプライアンス対応
- 安全なインシデント対応ワークフロー。
また、SOCと連携し、OTのアラートをIT、エンドポイント、ID、ネットワークの証拠と併せて調査できるようにする必要があります。
4. OTセキュリティベンダーは、コンプライアンスや規制要件にどのように対応しているか?
優れたベンダーは、組織がNIST、ISA/IEC 62443、NERC CIP、NIS2、TSAセキュリティ指令、および業界固有の要件といったフレームワークに対して、統制措置や証拠をマッピングできるよう支援します。購入者は、調達決定を行う前に、自社の業界で具体的に求められるコンプライアンス報告や証拠作成の機能が備わっているかを確認する必要があります。
5. 組織は、リスク評価を行うにあたり、OTセキュリティベンダーをどのように評価すべきか?
資産の発見、重要度の分類、リスクの特定、脆弱性の優先順位付け、セグメンテーションの評価、異常行動の検知、および対応計画の策定について、ベンダーに確認すべきである。また、産業リスクがプラント内に限定されることはめったにないため、セキュリティプログラムにおいてもそれをあたかも限定されているかのように扱うべきではない。したがって、ベンダーがOTリスクを企業のSOCワークフローに連携させることができるかどうかも確認する必要がある。