企業のセキュリティ責任者がNDRベンダーを選定する前に知っておくべきこととは?
ネットワークの可視性は、脅威の検知において重要な基準の一つです。優れたNDRソリューションは、ディープパケットインスペクション、行動分析、脅威インテリジェンス、自動化を組み合わせることで脅威を検知する機能を備えています。暗号化されたデータ、クラウドワークロード、管理対象外のデバイスを標的とした攻撃が増加している現状において、企業に必要なのは、ネットワーク全体の可視性を確保し、より大規模な環境で機能するNDRソリューションです。
はじめに
セキュリティチームは厳しい現実に直面しています。攻撃者はもはや、従来のアラートをトリガーする目立つマルウェア攻撃に頼っていません。彼らはネットワーク内を横方向に移動し、正当な認証情報を悪用し、管理対象外の資産を悪用し、通常のネットワーク活動に溶け込んでいます。
一方、企業環境の規模は拡大し続けています。ハイブリッドワークの台頭、クラウドソリューション、OTシステム、SaaSアプリ、サードパーティの導入により、従来の監視ソリューションでは対処できない多くのギャップや可視性の欠如が生じています。
そのため、適切なNDRベンダーの選定は、現在のセキュリティにおいて重要な決定事項となっています。ネットワーク検知・対応(NDR)により、組織はネットワークトラフィックの可視性を確保し、悪意のある活動を検知したり、脅威が発生した場合に迅速に対応して攻撃者の目的達成を阻止したりすることが可能になります。
組織は、NISTの推奨に従い、脅威の検知と対応の有効性を高めるために、継続的な監視機能を強化すべきです。このソリューションは、現代の検知・対応戦略において導入すべき重要なツールとして位置づけられています。
本記事では、優れたNDRベンダーの主な特徴や機能、そして主要なNDRプラットフォームがセキュリティ成果の向上にどのように寄与できるかについて探っていきます。
あらゆる企業が最新の脅威検知のためにNDRベンダーを必要とする理由
今日の環境における攻撃は、通常、1つのエンドポイントにとどまることはありません。ネットワークへのアクセス権を獲得した後、攻撃者はエンドポイント間を移動し、権限を昇格させ、持続性を確保しようとします。
優れたNDRベンダーは、ネットワークトラフィックや動作を継続的に分析することで、こうした行動の検知を支援することができます。
ネットワーク検知・対応(NDR)ソリューションには、次のような機能があります:
- 横方向の移動を検知する
- コマンド&コントロール通信を特定する
- 内部脅威を明らかにする
- 暗号化されたトラフィックのパターンを分析する
- 管理対象外のデバイスやIoTデバイスを監視する
- 不審なネットワーク活動を調査する
- 脅威ハンティングの取り組みを加速する
エンドポイントセキュリティやログベースの監視のいずれか一方を目的として設計されたツールとは対照的に、NDRソリューションは、ネットワーク内で発生しているやり取りに関する可視性を提供します。
これは、クラウドサービス、リモートワーク、および接続されたOT環境の普及に伴い、その重要性を高めています。

優れたNDRベンダーが際立つ理由
すべてのNDRソリューションが、同等の可視性、インテリジェンス、あるいは運用上の価値を提供しているわけではありません。
優れたNDRベンダーには、いくつかの重要な共通点があります。
- 包括的なネットワークトラフィック分析
強力なネットワークトラフィック分析機能は、あらゆる効果的なNDRプラットフォームの基盤となります。
組織は、次のようなソリューションを検討すべきです:
- パケットデータのキャプチャと分析
- イースト・ウエストおよびノース・サウスのトラフィックの可視化をサポート
- 調査のためのメタデータの保存
- 攻撃のタイムラインの再構築
- フォレンジックレベルの証拠の提供
ネットワークの可視性が十分に確保されていないと、セキュリティチームは重要な侵害の兆候を見逃してしまう可能性があります。
- 高度な脅威検知機能
攻撃者は絶えず手口を進化させています。
優れたNDRベンダーは、以下のような複数の検知手法を採用しています:
- 行動分析
- 機械学習モデル
- 脅威インテリジェンスの統合
- 異常検知
- シグネチャベースの検知
この多層的なアプローチにより、高度な脅威の検知精度が向上すると同時に、誤検知が減少します。
- ハイファイ・インベスティゲーションズ
検知だけでは不十分です。
エンタープライズグレードのNDRベンダーは、アナリストが以下の点を理解できるよう支援すべきです:
- 何が起きたか
- いつ起きたか
- どの資産が影響を受けたか
- 攻撃はどのように進行したか
- 今後どのような対応を取るべきか
文脈を十分に考慮した調査を行うことで、対応時間を大幅に短縮できます。
- 複雑な環境における拡張性
大規模な組織では、膨大な量のネットワークテレメトリデータが生成されます。
エンタープライズ向けNDRソリューションは、以下をサポートする必要があります:
- マルチクラウド環境
- データセンター
- 支社
- オペレーショナルテクノロジー(OT)ネットワーク
- ハイブリッドインフラストラクチャ
スケーラビリティは、プラットフォームの長期的な価値に直接影響を与えます。
主要なNDRベンダーを比較する際の評価基準
NDRベンダーの選定には、製品の機能を確認するだけでは不十分です。セキュリティチームは、プラットフォームが運用目標をどの程度サポートしているかを評価する必要があります。
可視性の深さ – プラットフォームは、パケットデータとメタデータを完全に分析できますか?可視性は、調査の質や脅威検知の精度に直接影響します。
検知精度 – ソリューションは、アラート疲労を最小限に抑えつつ、実際の脅威をどの程度効果的に特定できますか?アラートの量が多すぎると、アナリストが対応に追われ、対応が遅れる可能性があります。
統合機能 – 優れたNDRベンダーは、以下のシステムと統合可能です:
- SIEMプラットフォーム
- SOARツール
- 脅威インテリジェンスフィード
- エンドポイント検出システム
- クラウドセキュリティソリューション
統合により、セキュリティ運用全体が強化される。
調査ワークフロー – アナリストは証拠と状況説明に迅速にアクセスできる必要がある。
評価する:
- 検索機能
- 法医学分析機能
- タイムラインの再構築
- 脅威ハンティングのワークフロー
運用効率 – 強力なNDRプラットフォームは、アナリストが過剰な手作業を必要とせずに、より迅速にインシデントを調査するのに役立つはずです。
NetWitness® NDR によるネットワーク脅威の積極的な検知
- パケットの完全な可視化
- 高度な脅威検知
- 大規模なネットワークフォレンジック
- インシデント対応の迅速化
主要なNDRベンダーがセキュリティオペレーションセンターのパフォーマンスをどのように向上させているか
多くのセキュリティオペレーションセンター(SOC)は、アラートの過剰発生に悩まされています。優れたNDRベンダーは、ネットワーク上の証拠に裏打ちされた信頼性の高い検知機能を提供することで、この課題を軽減します。
そのメリットとしては、一般的に次のようなものが挙げられます:
- インシデントのトリアージの迅速化
- 脅威の検証精度の向上
- 調査時間の短縮
- 脅威ハンティングの強化
- アナリストの生産性向上
アナリストは、文脈の乏しい何千ものアラートを確認する代わりに、ネットワークデータに裏付けられた有意義な脅威インテリジェンスにアクセスできるようになります。
これにより、より効率的なセキュリティ監視ソリューションと、全体的な脅威管理の向上を実現します。
NetWitnessによるエンタープライズ向けNDR機能の実現
NDRベンダーのソリューションを求める組織にとって、可視化、検知、調査、対応を1つのプロセスに統合したツールが必要とされています。
NetWitnessは、ネットワークの詳細な可視化と、証拠に基づいた調査アプローチを通じて、ネットワーク検知・対応(NDR)を実現しています。
主な機能は以下の通りです:
- パケットの完全なキャプチャおよび分析
- ネットワークメタデータの収集
- サイバー脅威検知のための高度な分析
- 脅威ハンティングのサポート
- 幅広いセキュリティ運用ワークフローとの統合
- 調査およびフォレンジック分析機能
大きな違いは、アラートだけに頼るのではなく、ネットワークフォレンジックの証拠を活用して、検知から調査へと移行できる点にあります。
これにより、複雑な企業環境下にある企業は、脅威の検知や意思決定プロセスに対して、より確かな安心感を得られるようになります。
NDRベンダー選定において組織が犯しがちな間違い
多くの企業は、検知機能に重点を置きすぎて、運用上の現実を見落としている。
よくある間違いとしては、次のようなものがある:
- アラートの質よりも量を優先する – アラートの数が多いからといって、セキュリティが向上するわけではありません。精度の高い検知は、過剰な通知量よりも大きな価値をもたらすことがよくあります。
- 調査能力を軽視する – コンテキストを伴わない検知は、アナリストの作業負荷を増大させます。調査ワークフローは、あらゆる評価において考慮すべき要素です。
- ネットワーク可視性の要件を見落とすこと – 可視性が限られていると、攻撃者が悪用できる死角が生じます。包括的な可視性は、NDRプラットフォーム間の最も重要な差別化要因の一つであり続けています。
- スケーラビリティの評価を怠ること – パイロット運用では良好なパフォーマンスを発揮するNDRソリューションでも、エンタープライズ規模では機能しなくなる可能性があります。組織は、現実的なトラフィック量においてパフォーマンスを検証する必要があります。
トップクラスのNDRベンダーが将来のセキュリティ戦略をどのように支援するか
NDRベンダーの役割は拡大し続けています。組織がAIを活用した運用、ゼロトラストの取り組み、クラウドネイティブアーキテクチャ、および拡張された検知戦略を導入するにつれ、ネットワークテレメトリの価値はさらに高まっています。
将来を見据えたNDRプラットフォームは、組織に対して次のような支援を行います:
- 能動的な脅威ハンティングの強化
- 脅威の検知と対応の強化
- セキュリティ調査の強化
- 脅威の潜伏時間の短縮
- コンプライアンスおよび監査要件への対応
- 全社的な可視性の向上
インシデント調査において、ネットワークインテリジェンスは依然として最も信頼できる情報源の一つです。
今日、強力なNDR機能に投資する組織は、将来の脅威に対してより効果的に対応できる態勢を整えることになります。
結論
NDRベンダーの選定は、もはや単なる技術的な判断にとどまりません。それは、可視性、検知能力、そして運用効率に関する判断なのです。
効果的なNDRソリューションは、ネットワークの可視性を向上させることで、組織が脅威を早期に検知し、迅速に調査を行い、セキュリティ機能をより効率的に運用できるようにします。エンタープライズ向けNDRソリューションを選定する際に考慮すべき重要な要素には、可視性の深さ、調査能力、検知精度、拡張性、および統合機能が挙げられます。
攻撃手法が絶えず変化する中、ネットワーク検知・対応(NDR)は、今後も企業のサイバーセキュリティソリューションにおいて重要な役割を果たし続けるでしょう。
今、堅牢なネットワーク可視性プラットフォームを構築した組織は、将来の脅威に対抗する際に直面する困難を軽減できるでしょう。
適切なNDRベンダーを選定するには、検知精度、調査の深さ、ネットワークの可視性、運用効率のバランスを考慮する必要があります。最も優れたNDRプラットフォームは、証拠に基づいた詳細な調査、高度な脅威検知、包括的なネットワークトラフィック分析を提供することで、セキュリティチームが単なるアラート対応の域を超えて対応できるよう支援します。企業組織は、拡張性、統合機能、フォレンジック可視性、そして進化し続ける脅威検知・対応(TDR)戦略に対する長期的なサポートを基準に、ベンダーを評価すべきです。
よくある質問
1. エンタープライズ向けデータ保護に最適なNDRベンダーのソリューションはどれですか?
理想的なNDRベンダーのソリューションは、優れたネットワーク可視性、高度な脅威検知、フォレンジック調査機能、クラウド監視機能、およびセキュリティ運用ツールとの連携を備えています。大規模な企業組織では、自社の大規模な環境や調査手法に対応できるソリューションを検討する必要があります。
2. NDRソリューションを導入するメリットは何ですか?
ネットワーク検知・対応(NDR)ソリューションは、サイバー脅威の検知と脅威ハンティングを向上させます。また、横方向の移動の特定やインシデント調査の強化にも役立ちます。さらに、管理対象外のデバイスや暗号化されたトラフィックのパターンについても可視性を提供します。
3. 組織はどのようにNDRプラットフォームを選定するのか?
企業にとって、NDRは機密データ、知的財産、顧客情報を保護するための重要な防御手段です。NDRは、多大な損失をもたらす情報漏洩のリスクを低減し、規制への準拠を確保するとともに、組織のセキュリティ体制に対する全体的な信頼を強化します。
4. 主要なNDRベンダーのネットワークセキュリティ分析機能は、どのように比較されるか?
主要なNDRベンダーは、可視化の深度、パケット分析機能、分析の高度さ、調査ワークフロー、クラウド監視のサポート、運用効率においてそれぞれ異なります。組織は、各ソリューションが自社のセキュリティ目標やインフラ要件にどの程度合致しているかを評価する必要があります。
5. 組織は、優れたNDRベンダーにどのような機能を求めるべきでしょうか?
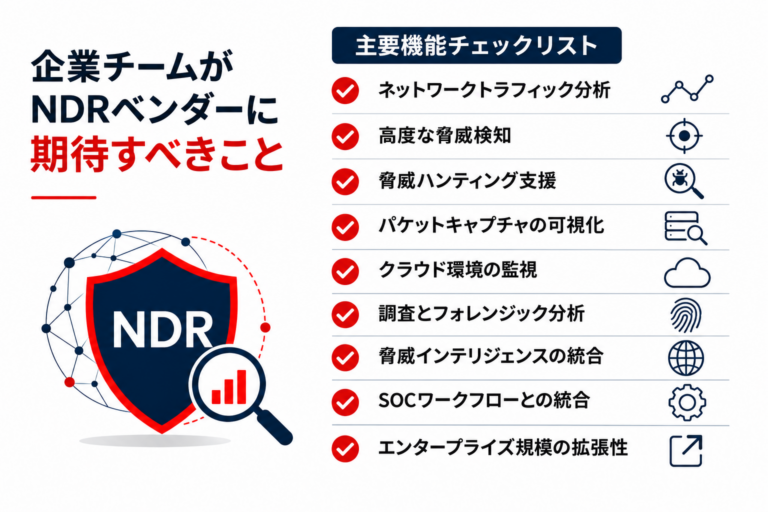
主な機能としては、ネットワークトラフィック分析、高度な脅威検知、パケットキャプチャ、脅威インテリジェンスの統合、調査支援、クラウド可視化、脅威ハンティング機能、SOCワークフローとの統合などが挙げられます。
6. ネットワーク検知・対応(NDR)は、既存のセキュリティツールをどのように補完するのでしょうか?
NDRプラットフォームは、ネットワークベースの証拠と可視性を提供することで、SIEM、SOAR、エンドポイント検知、およびクラウドセキュリティツールの機能を強化します。これにより、組織は脅威の検知と対応を改善すると同時に、環境全体の死角を削減することができます。
最新の脅威検知と迅速なインシデント対応において、フルパケットキャプチャがなぜ不可欠なのかをご確認ください。
本ホワイトペーパーでは、以下の内容をご紹介しています:
- ログベースのセキュリティの限界に関する明確な指針
- ネットワークトラフィックに潜む脅威を明らかにする方法
- 攻撃の全容をエンドツーエンドで再現する方法
- パケットレベルの証拠を用いたインシデント調査に関する実践的な知見